
Phòng thủ thôi chưa đủ
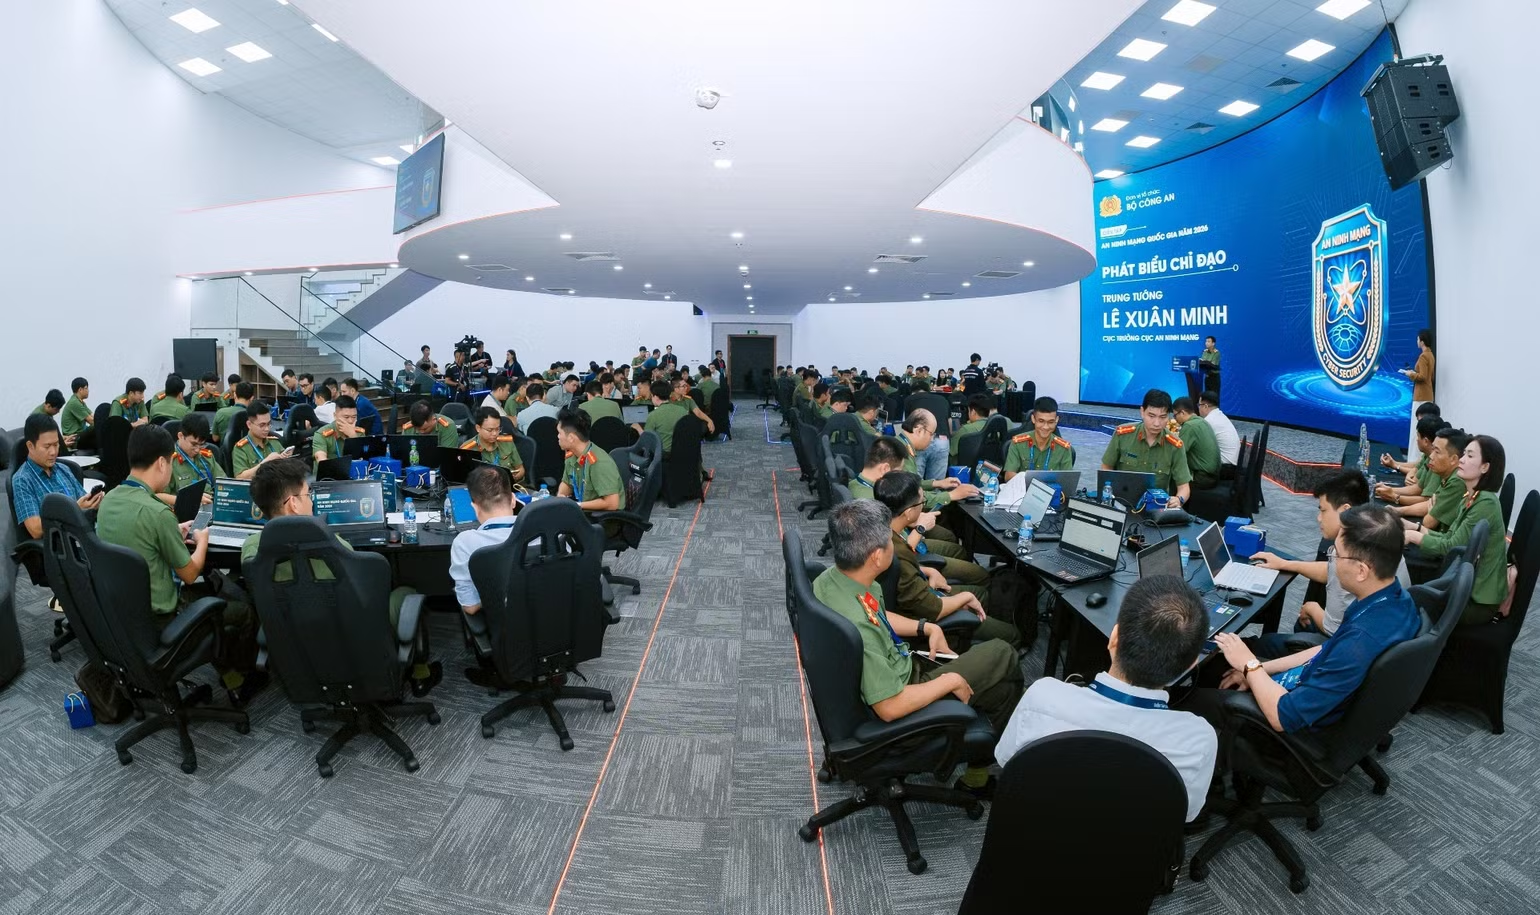
Diễn tập an ninh mạng là hoạt động thực hành có kiểm soát, trong đó các đội mô phỏng cách phát hiện, ngăn chặn và điều tra một cuộc tấn công để kiểm tra khả năng bảo vệ hệ thống. Điểm đáng chú ý của chương trình năm nay là đặt phòng thủ trực tiếp và điều tra số trong cùng một kịch bản, thay vì xem truy tìm dấu vết là công việc chỉ bắt đầu sau khi sự cố đã kết thúc. Ngày 27/10 tại Hà Nội, Cục An ninh mạng thuộc Bộ Công an phối hợp Hiệp hội An ninh mạng quốc gia tổ chức chương trình với kịch bản tấn công vào hệ thống thông tin của một tổ chức tài chính. Cách thiết kế này hợp lý: phản ứng nhanh có thể hạn chế thiệt hại tức thời, nhưng nếu không ghi nhận và phân tích dấu vết, lực lượng bảo vệ khó xác định đường xâm nhập, phạm vi ảnh hưởng và điều gì cần khắc phục để tránh tái diễn.
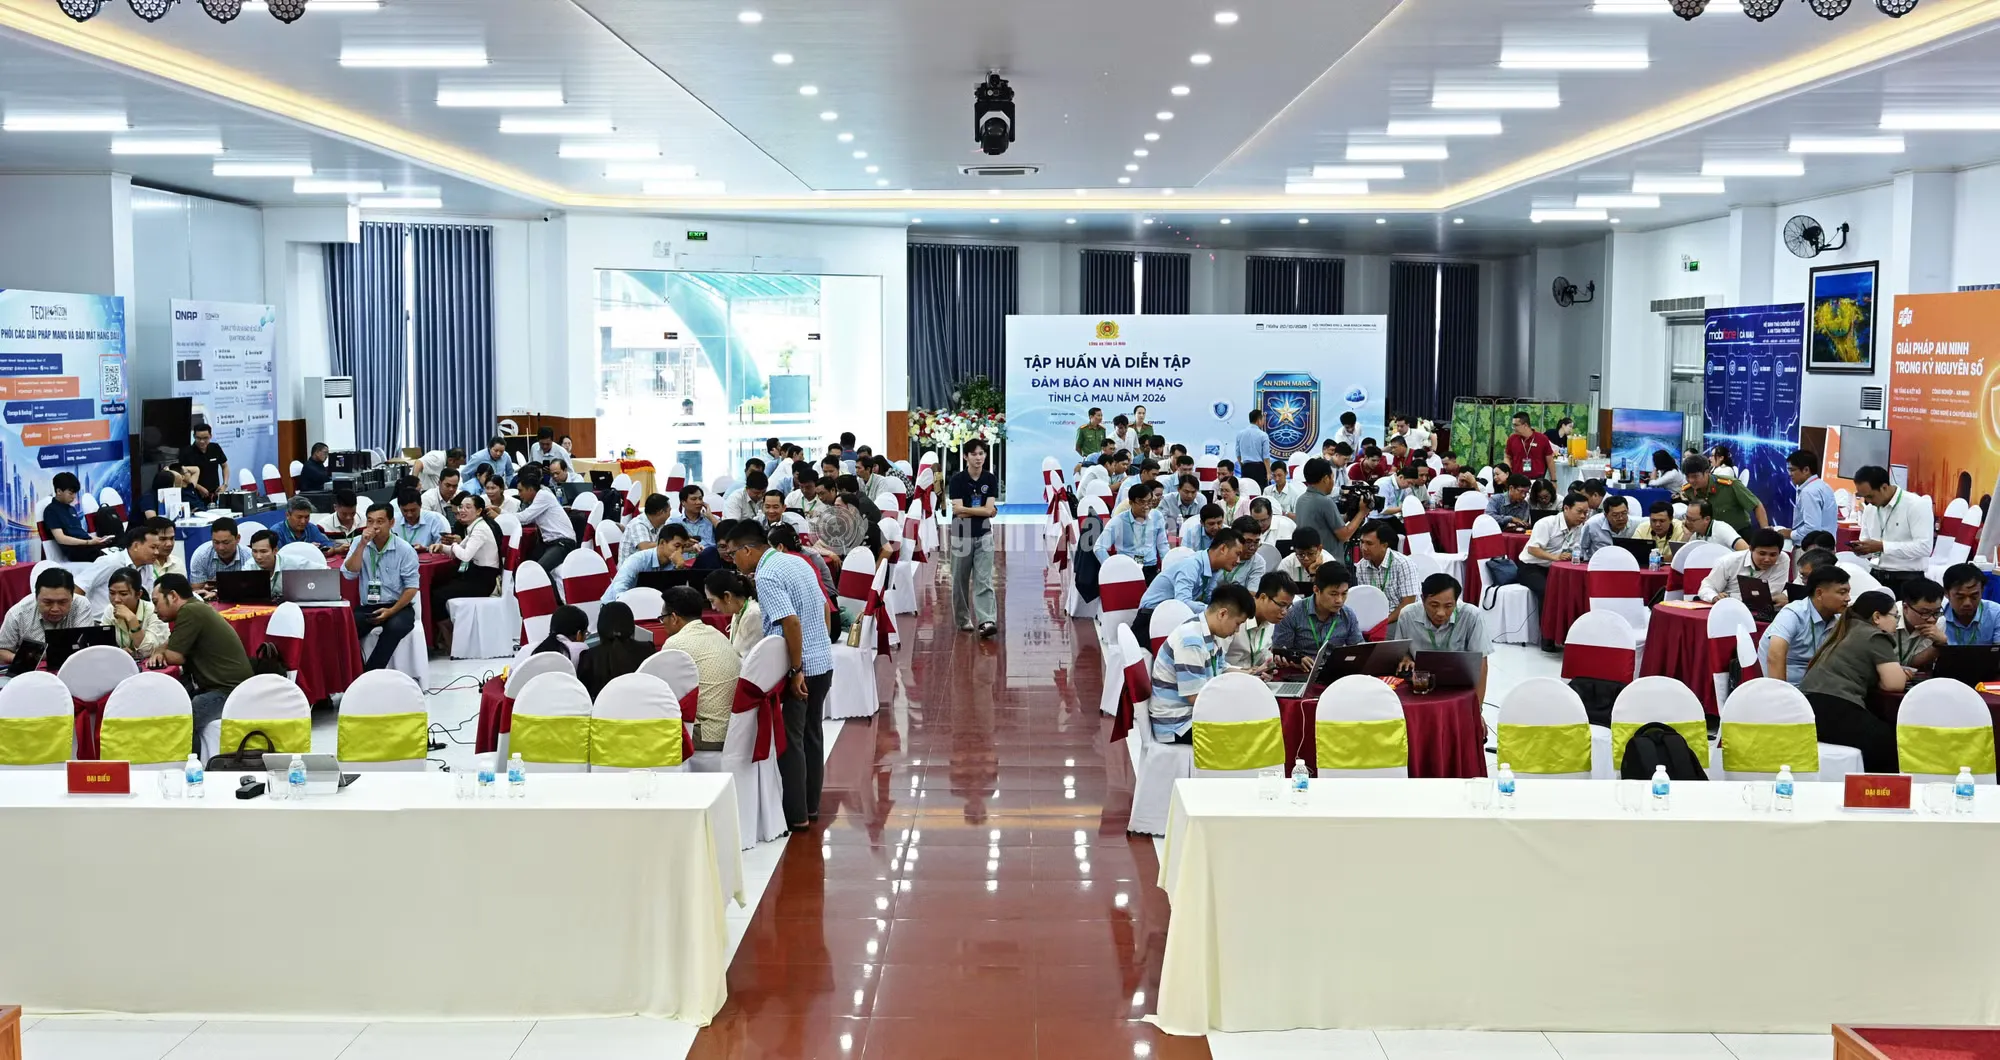
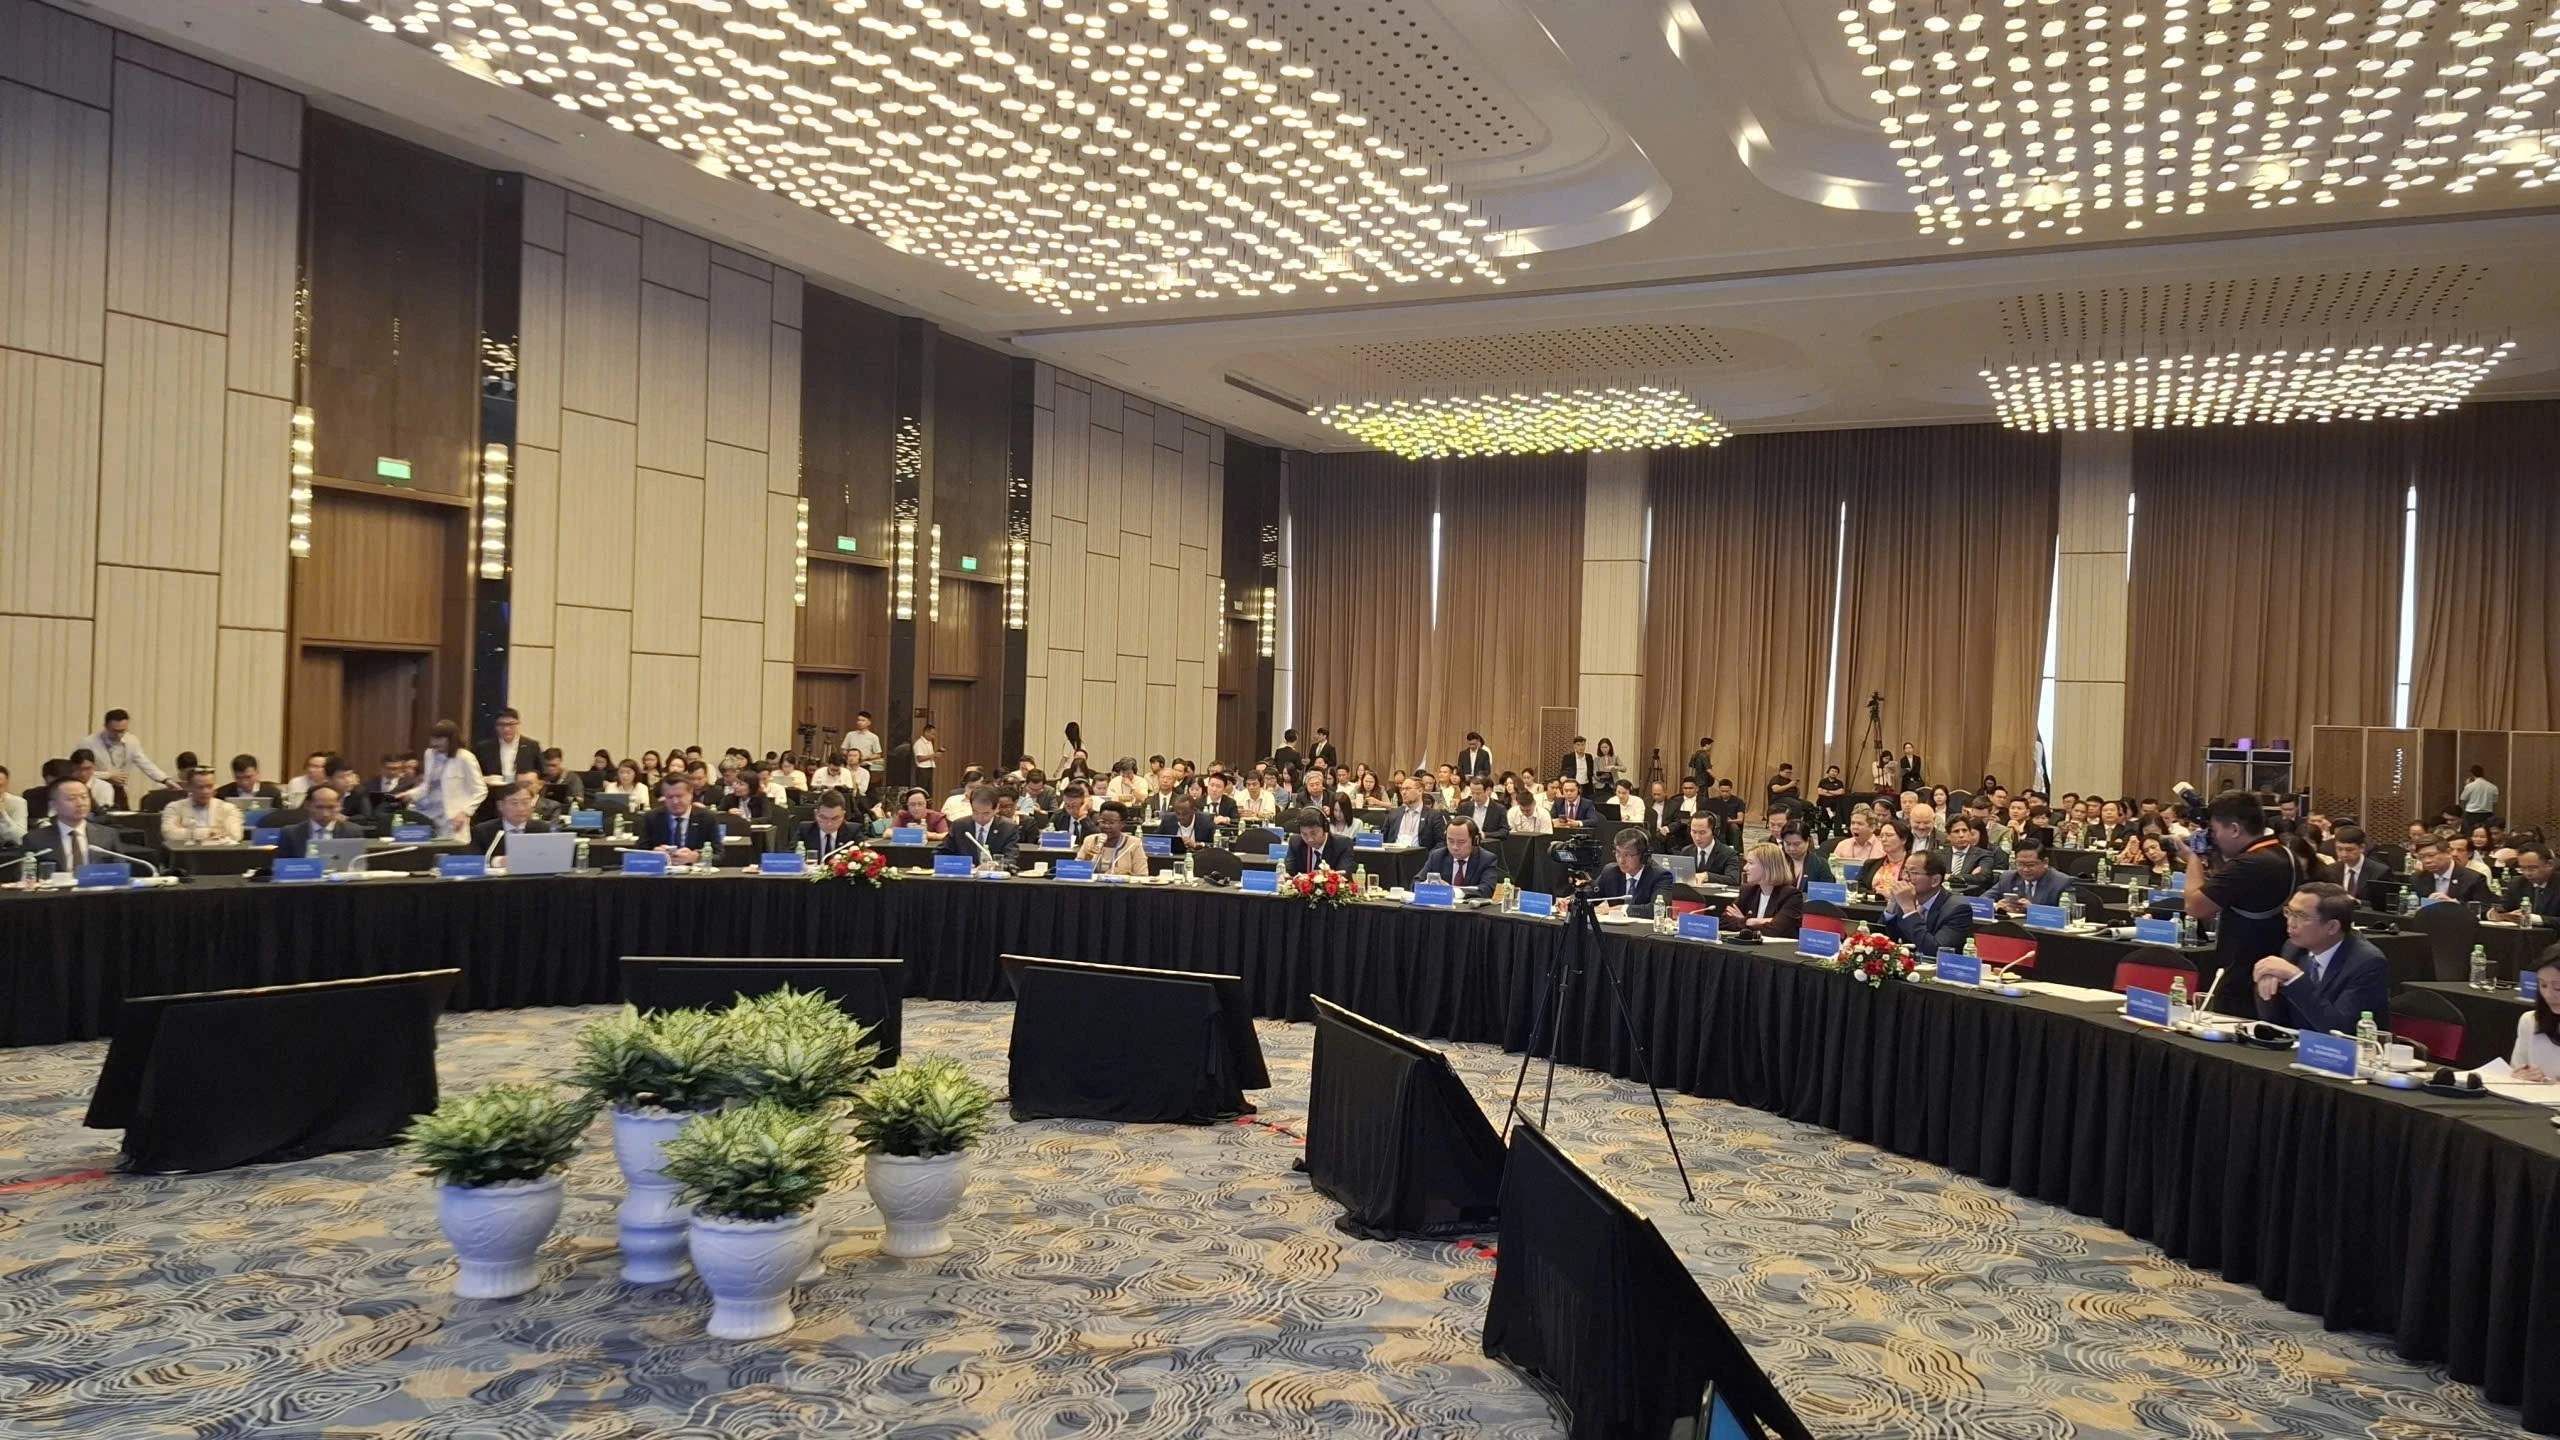
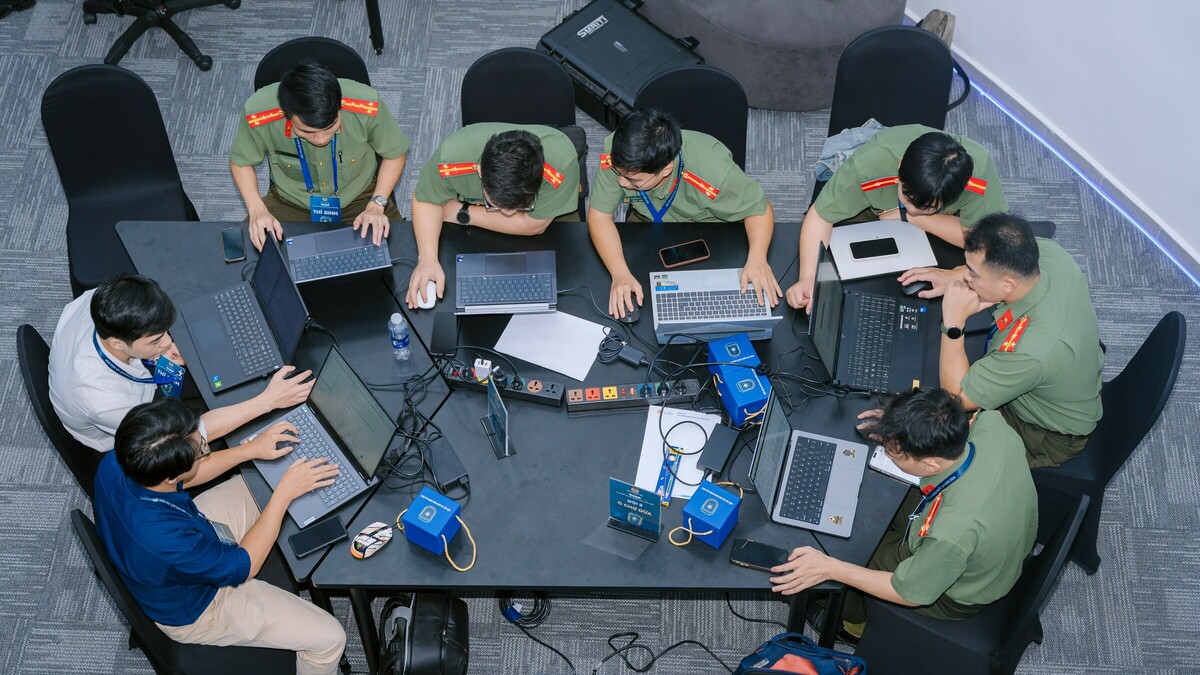
Trong 7,5 giờ thực hành liên tục, 10 đội gồm 90 cán bộ, chiến sĩ và chuyên viên từ 46 đơn vị xử lý tình huống trên hạ tầng tài chính mô phỏng. Quy mô liên ngành tạo điều kiện thử nghiệm phối hợp, nhưng cũng đặt ra một phép thử thực tế: thông tin phát hiện ở một bộ phận chỉ hữu ích khi được chuyển nhanh tới người có thể hành động.
Từ phát hiện xâm nhập đến bảo toàn dấu vết
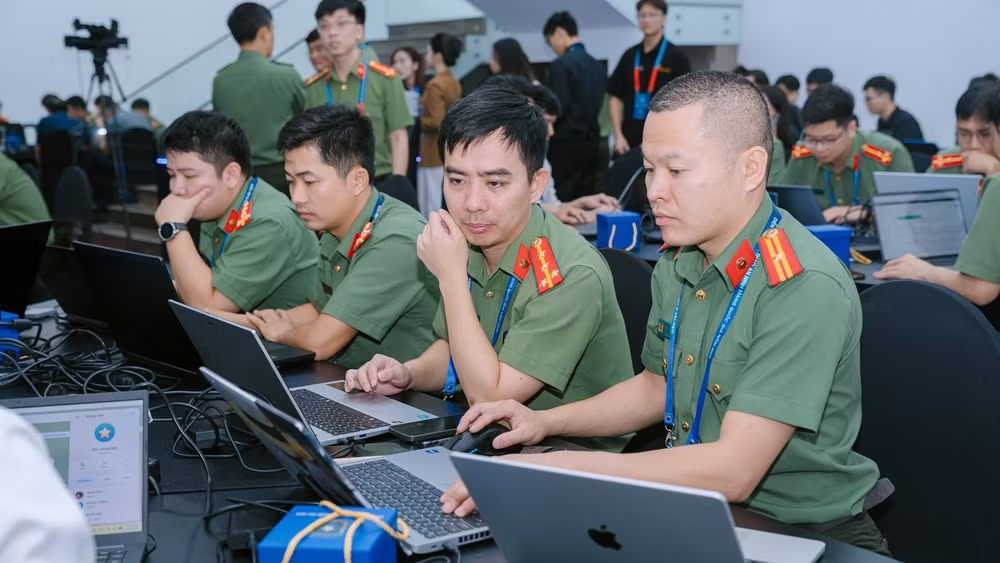
Yêu cầu dành cho các đội không dừng ở việc nhận diện cảnh báo. Họ phải giám sát hệ thống, phát hiện và chặn hoạt động tấn công, đồng thời phân tích nhật ký để truy vết hành vi của tin tặc qua từng giai đoạn. Quy trình còn gồm khoanh vùng và xử lý sự cố, khôi phục hoạt động hệ thống, rồi thu thập chứng cứ điện tử phục vụ điều tra. Thứ tự này cho thấy ứng phó tấn công mạng cần cân bằng hai nhiệm vụ dễ xung đột: khôi phục dịch vụ nhanh và bảo toàn đủ thông tin để dựng lại diễn biến. Nếu chỉ tập trung đưa hệ thống hoạt động trở lại, những dấu vết cần thiết có thể bị bỏ lỡ; nếu chỉ điều tra mà chậm cô lập nguy cơ, thiệt hại có thể lan rộng.
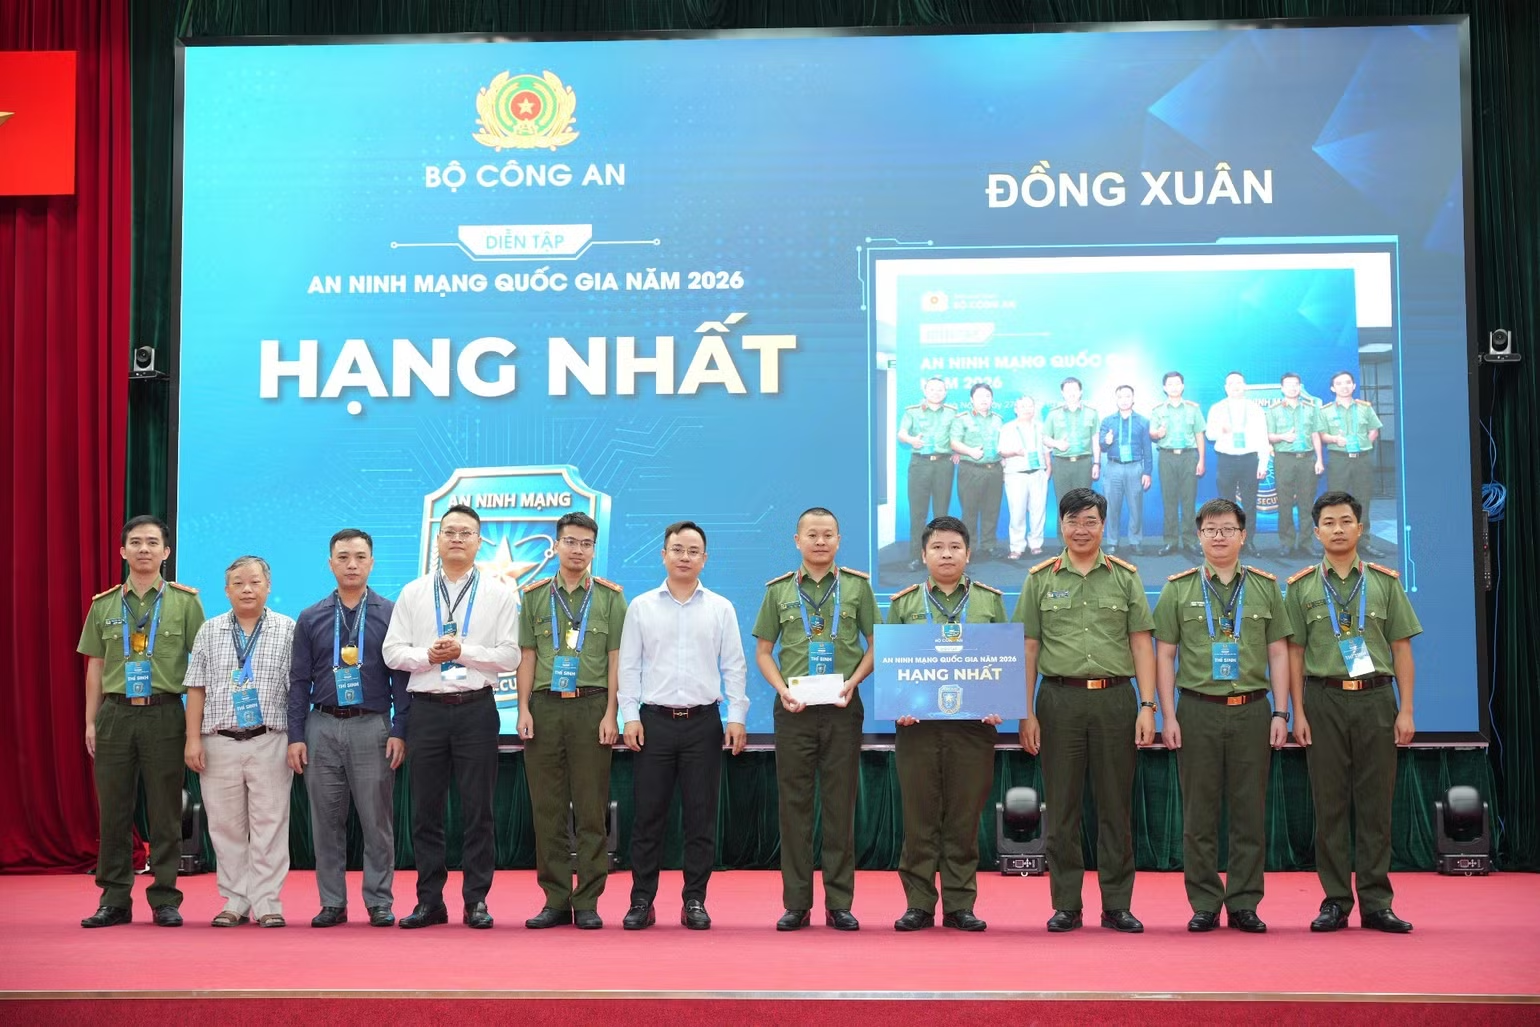
Kịch bản mô phỏng một chuỗi nhiều bước, từ xâm nhập máy chủ và mở rộng quyền kiểm soát trong mạng nội bộ đến lợi dụng thành phần liên quan môi trường đám mây, rồi tìm cách chiếm đoạt tài sản số trên mạng chuỗi khối mô phỏng. Bài tập vì thế buộc người tham gia nối các dấu hiệu rời rạc thành một bức tranh thống nhất, thay vì xử lý từng cảnh báo như một sự kiện riêng. Phần điều tra dùng hình thức CTF với 43 thử thách; các đội trả lời được 39 câu, tương đương khoảng 91%, còn đội Đồng Xuân đứng đầu với 6.140 điểm.
Vì sao mục tiêu tài chính làm bài tập sát thực tế
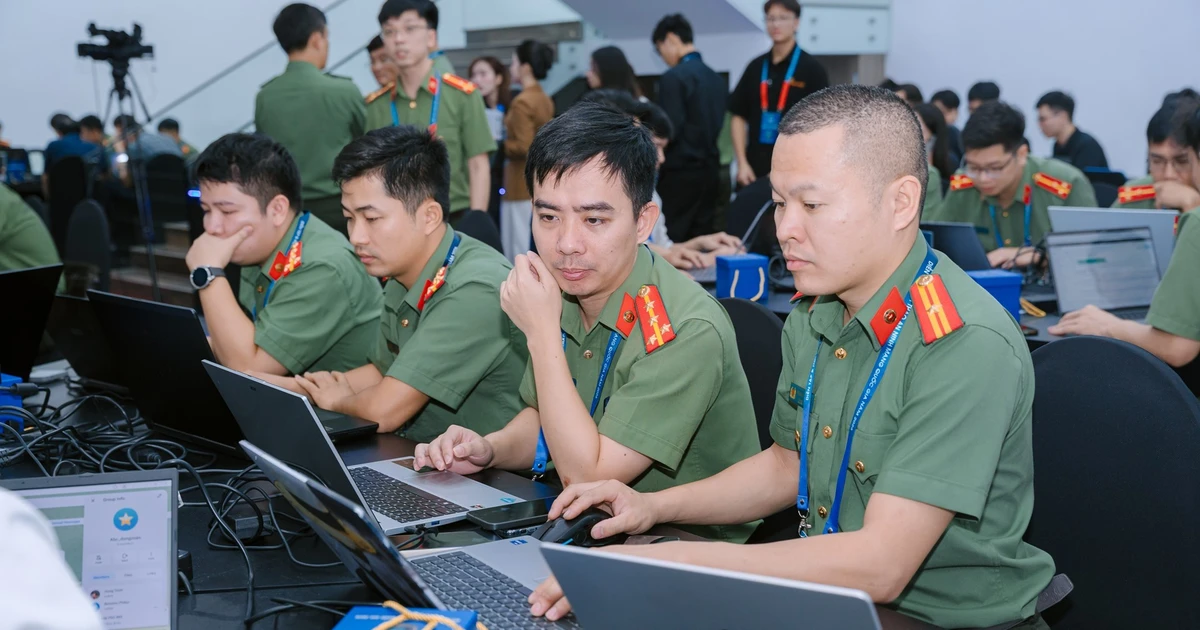
Chọn một tổ chức tài chính làm mục tiêu mô phỏng là lựa chọn có sức nặng thực tiễn. Sự cố trong lĩnh vực này có thể khiến người dùng mất tài sản, lộ dữ liệu khách hàng, gặp gián đoạn thanh toán và mất niềm tin vào dịch vụ. Do đó, diễn tập không chỉ kiểm tra năng lực kỹ thuật của từng đội; nó còn đặt ra câu hỏi liệu các đơn vị có thể phối hợp đủ nhanh để bảo vệ những dịch vụ mà người dân và doanh nghiệp phụ thuộc hay không.
Bối cảnh khiến bài toán càng cấp thiết: hình thức tấn công tiếp tục biến đổi, từ mã độc tống tiền và đánh cắp dữ liệu đến khai thác lỗ hổng trong chuỗi cung ứng hoặc dịch vụ bên thứ ba. Một cuộc tấn công kéo dài qua nhiều lớp hạ tầng đòi hỏi cả giám sát, chia sẻ thông tin và điều tra có phương pháp. Vì thế, giá trị của bài tập không nằm ở việc dựng một tình huống gây áp lực cho đội thi, mà ở khả năng chuyển kinh nghiệm xử lý thành quy trình sẵn sàng áp dụng khi hệ thống thật gặp sự cố.
Bước tiếp theo là biến bài học thành năng lực thường trực
Kết quả thi là tín hiệu tích cực, nhưng không nên được xem như bằng chứng rằng mọi rủi ro đã được kiểm soát. Ý nghĩa lâu dài của diễn tập nằm ở những gì các đơn vị làm sau khi rời phòng thực hành: duy trì đầu mối phối hợp, chia sẻ kinh nghiệm và rà soát hệ thống thuộc phạm vi quản lý. Các trọng điểm được nêu gồm kiểm soát tài khoản đặc quyền, quản lý thông tin xác thực, bảo vệ môi trường đám mây và tăng cường giám sát dấu hiệu xâm nhập. Đây là những việc cụ thể hơn một lời kêu gọi nâng cao cảnh giác, đồng thời gắn kinh nghiệm diễn tập với những điểm yếu thường bị khai thác trong kịch bản.
Bài học cốt lõi là phòng thủ và điều tra phải vận hành song song: chặn cuộc tấn công để hạn chế tác động, nhưng cũng truy dấu để hiểu cách nó diễn ra và giữ chứng cứ phục vụ xử lý tiếp theo. Với 90 người từ nhiều đơn vị cùng tham gia, cuộc diễn tập đã tạo một phép thử phối hợp có quy mô đáng kể. Tuy nhiên, năng lực thực sự chỉ được chứng minh khi sự kết nối ấy tiếp tục tồn tại trong công việc thường ngày. Đó mới là thước đo cuối cùng của một chương trình ứng phó tấn công mạng hiệu quả.