
Diễn tập biến năng lực phòng thủ thành phản xạ
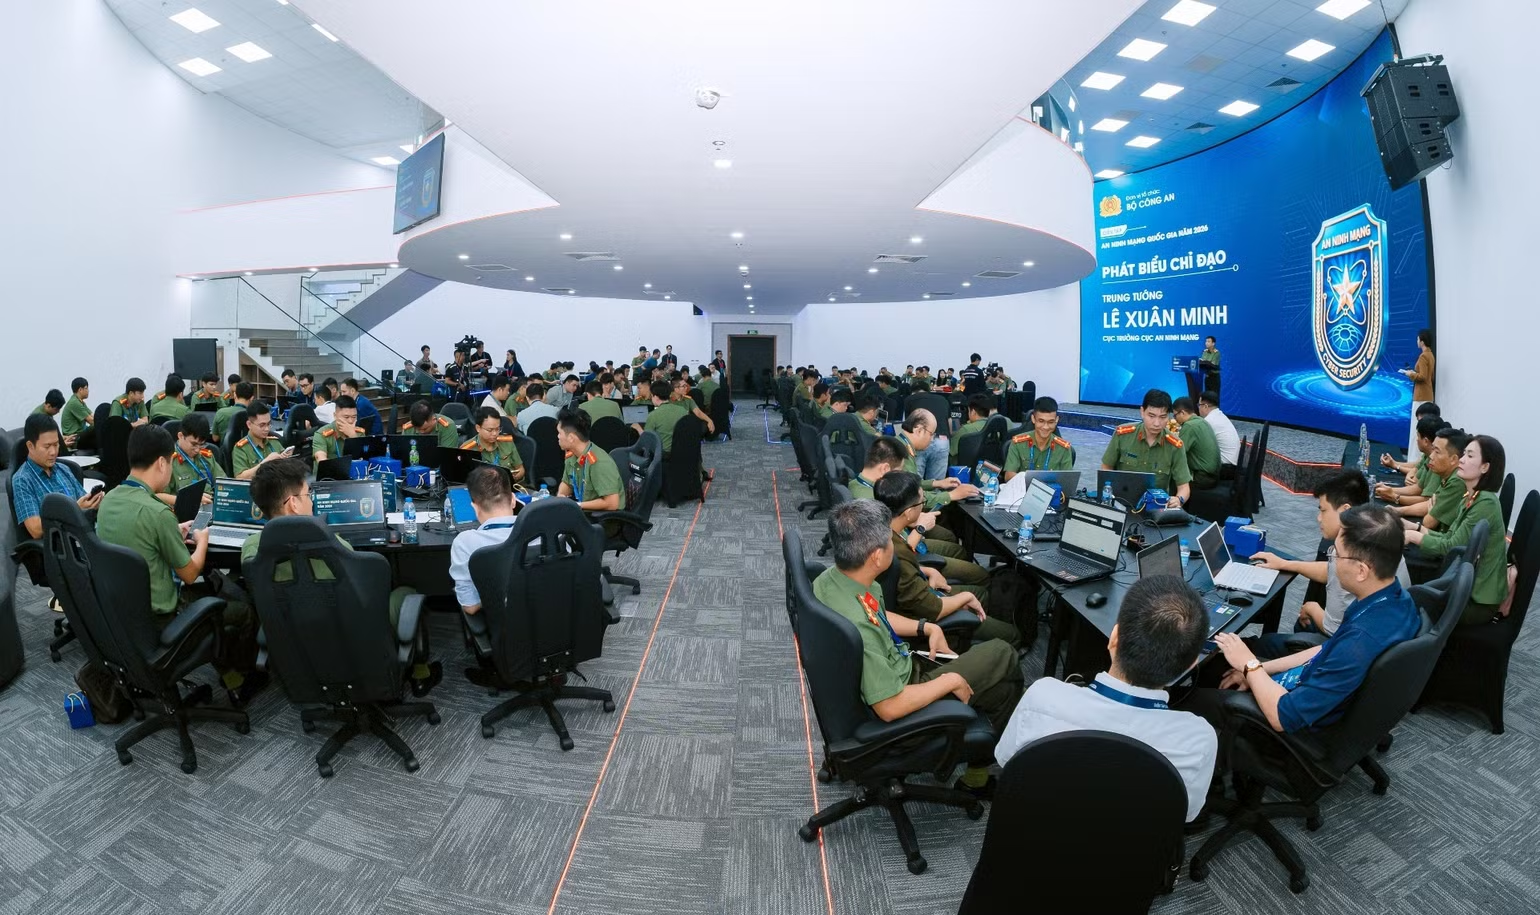
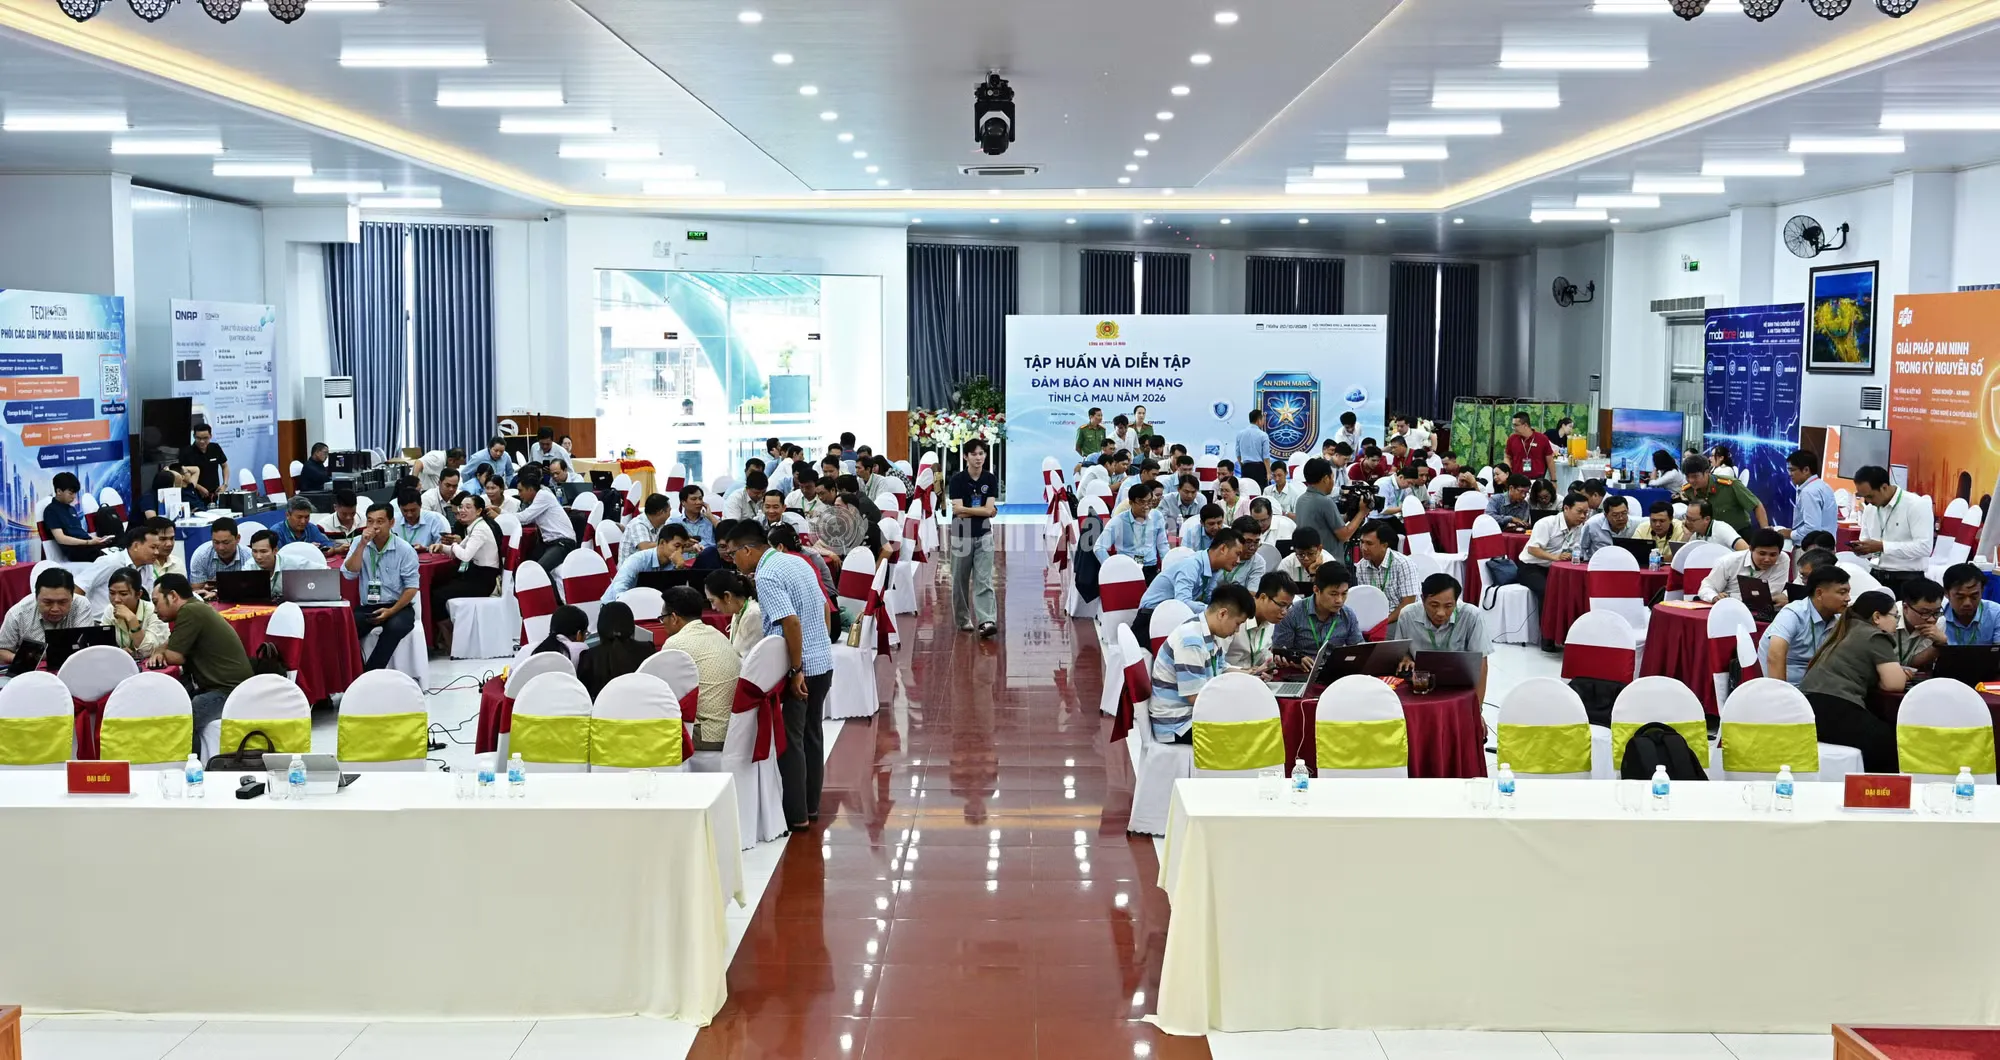
Diễn tập an ninh mạng là hoạt động mô phỏng các cuộc tấn công vào hệ thống thông tin để lực lượng phụ trách thực hành phát hiện, truy vết, xử lý và khôi phục hoạt động trong điều kiện gần với thực tế. Giá trị của cách làm này không nằm ở số buổi tổ chức, mà ở việc tìm ra lỗ hổng trong kỹ thuật lẫn phối hợp trước khi sự cố thật gây gián đoạn dịch vụ hay làm lộ dữ liệu. Sáng 23/10, Ban Chỉ đạo về phát triển khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số thành phố Bắc Ninh tổ chức hội nghị triển khai diễn tập thực chiến bảo đảm an ninh mạng. Tại Cà Mau, Công an tỉnh khai mạc chương trình huấn luyện và diễn tập vào ngày 20/10. Hai địa phương cùng chọn phương thức thực hành, nhưng xây dựng tình huống và tổ chức lực lượng khác nhau, tạo cơ hội kiểm tra nhiều mắt xích của phòng thủ không gian mạng.
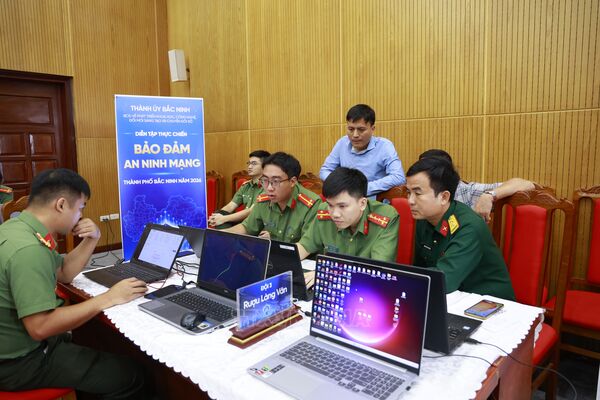
Bắc Ninh kiểm tra năng lực trên hệ thống mô phỏng
Bắc Ninh đặt bài tập trên một hệ thống thông tin cấp độ 3A giả định bị phát hiện lỗ hổng và tấn công qua Internet. Trên nền tảng Cyber Range, 10 đội thuộc lực lượng ứng cứu sự cố phối hợp với 20 cán bộ, công chức, viên chức làm công tác chuyển đổi số, công nghệ thông tin và an ninh mạng để giám sát, phân tích, truy vết và xử lý sự cố. Hình thức CTF yêu cầu các đội sử dụng tài khoản được cấp để giải quyết nhiệm vụ, qua đó thử cả kỹ năng chuyên môn lẫn khả năng phối hợp. Quy mô cảnh báo cho thấy vì sao việc luyện tập không thể xem là thủ tục: trong chín tháng năm 2026, hệ thống thành phố ghi nhận hơn 95.000 cảnh báo an ninh mạng, gần 22.000 trong số đó ở mức nghiêm trọng. Con số này khiến yêu cầu chuyển từ phòng thủ bị động sang chủ động phòng ngừa trở nên cấp thiết. Tuy nhiên, kỹ thuật diễn tập chỉ phát huy tác dụng nếu các cơ quan đồng thời khắc phục mật khẩu yếu, chia sẻ tài khoản công vụ và hệ thống cũ còn kết nối.
Cà Mau mô phỏng xâm nhập và rò rỉ dữ liệu
Cà Mau chọn kịch bản gần với rủi ro mà người dân có thể cảm nhận trực tiếp: cổng dịch vụ công bị làm sai lệch giao diện và rò rỉ dữ liệu. Chương trình chia 80 người tham gia thành 16 đội, gồm nhóm tấn công và nhóm phòng thủ. Trong mô phỏng, nhóm tấn công khai thác lỗi máy chủ và cấu hình quyền thư mục không phù hợp để xâm nhập, lấy thông tin đăng nhập, tìm đường vào mạng nội bộ, đánh cắp dữ liệu và duy trì quyền truy cập trái phép. Phía phòng thủ phải theo dõi dấu hiệu bất thường, xác định phương thức xâm nhập, truy vết hoạt động, cô lập sự cố, vá lỗ hổng và khôi phục hệ thống. Đặt cổng dịch vụ công vào trung tâm bài tập là lựa chọn đúng: nếu hệ thống này gián đoạn hoặc dữ liệu bị lộ, người dân và doanh nghiệp có thể chịu ảnh hưởng qua việc tra cứu, thực hiện thủ tục. Vì vậy, diễn tập không chỉ kiểm tra đội kỹ thuật mà còn thử độ tin cậy của dịch vụ công số.
Từ bài tập đến năng lực ứng phó thật
Đối chiếu hai chương trình, Bắc Ninh nhấn mạnh việc luyện xử lý trên Cyber Range và huy động lực lượng ứng cứu cùng cán bộ ở các đơn vị; Cà Mau tổ chức hai phe tấn công – phòng thủ quanh kịch bản xâm nhập, chiếm quyền và rò rỉ dữ liệu. Khác biệt về cách dựng bài tập bổ sung cho cùng một mục tiêu: giúp người tham gia nhận ra dấu hiệu sớm, truy vết đường đi của cuộc tấn công và phối hợp xử lý thay vì ứng biến rời rạc. Diễn tập chỉ tạo ra năng lực phòng thủ bền vững khi kết quả được chuyển thành thay đổi cụ thể: cập nhật quy trình, sửa cấu hình yếu, phân định trách nhiệm và tập lại những khâu còn chậm. Sau chương trình ở Bắc Ninh, Phòng PA05 Công an thành phố sẽ tổng hợp, đánh giá kết quả và đề xuất giải pháp nâng cao năng lực ứng cứu. Ở Cà Mau, kết quả là cơ sở để các đơn vị rà soát kế hoạch, cải thiện kỹ năng và giảm nguy cơ lúng túng khi có sự cố. Đây là hướng đi cần thiết cho an ninh mạng địa phương: tập trước trong môi trường kiểm soát để giảm thiệt hại khi sự cố chạm vào hệ thống thật. Nhưng thước đo cuối cùng không phải số đội dự thi, mà là việc phát hiện nhanh hơn, phối hợp rõ hơn và khôi phục dịch vụ an toàn hơn.