
WiFi công cộng nguy hiểm hơn bạn tưởng
WiFi công cộng nguy hiểm là khái niệm chỉ những mạng không dây miễn phí tại nơi đông người như quán cà phê, sân bay, trung tâm thương mại, nơi tội phạm có thể cài cắm WiFi giả để đánh cắp mật khẩu, thông tin cá nhân và tấn công thẳng vào tài khoản ngân hàng của người dùng.
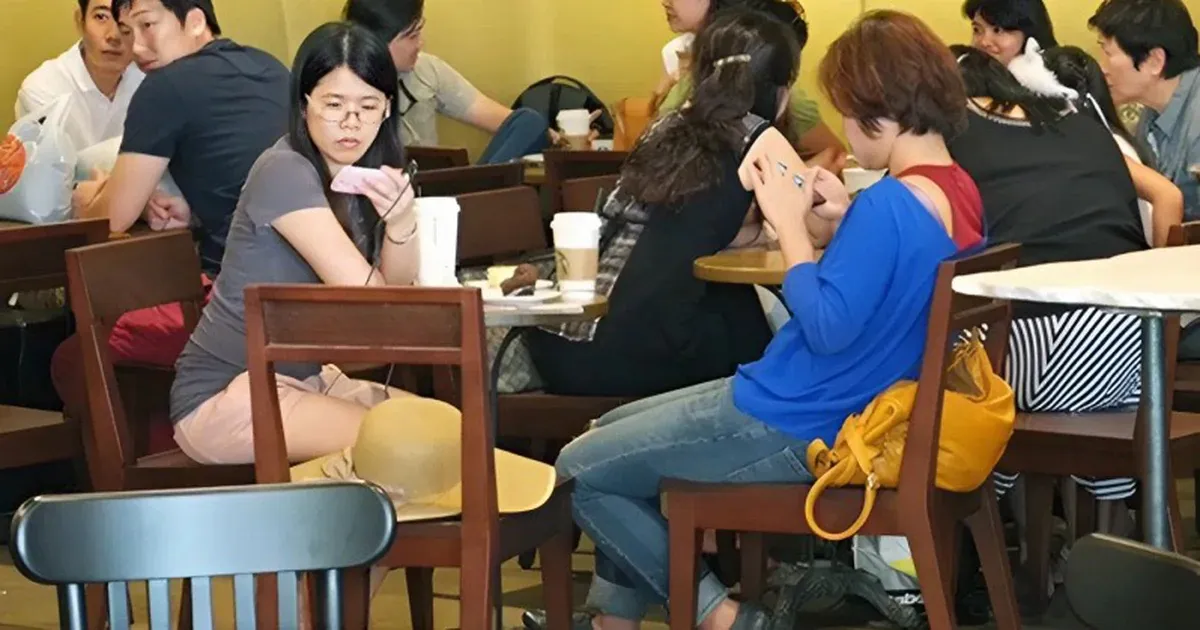
Điểm mấu chốt cần nhìn thẳng: mỗi lần bạn bật WiFi công cộng, bạn đang mở cửa cho người lạ nghe lén mọi thứ mình làm trên mạng. Sự tiện lợi “không mất tiền” đi kèm cái giá có thể là toàn bộ dữ liệu số của bạn, từ email, mạng xã hội đến tài khoản ngân hàng. Cơ quan công an đã cảnh báo rõ ràng rằng WiFi công cộng xuất hiện dày đặc ở quán cà phê, sân bay, trung tâm thương mại, trường học… đồng nghĩa phạm vi rủi ro bao trùm hầu hết mọi người dùng thiết bị thông minh hiện nay.
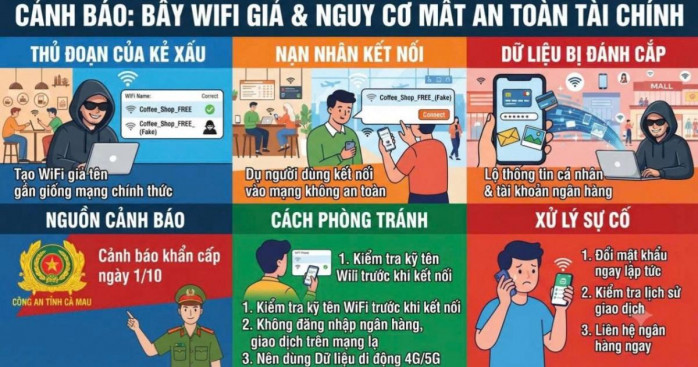
WiFi giả lừa đảo hoạt động ra sao?
Nếu coi mạng 4G/5G là đường ống riêng kín đáo, thì WiFi công cộng giống như bạn nói chuyện giữa phòng đông người, nơi bất kỳ ai có dụng ý đều có thể nghe lén và ghi lại. Tội phạm lợi dụng đúng điểm yếu này để dựng nên hàng loạt WiFi giả lừa đảo và các chiêu tấn công tinh vi nhưng rất dễ triển khai.
- Tạo WiFi mồi trùng hoặc gần giống tên quán, ví dụ thêm hậu tố “_mienphi”, không cần mật khẩu, khiến người dùng bấm nhầm và toàn bộ dữ liệu chạy qua thiết bị của kẻ xấu.
- Vào chung mạng WiFi công cộng có mật khẩu dán công khai, rồi dùng công cụ chặn và chụp lại dữ liệu bạn gửi đi, từ tài khoản đăng nhập, mật khẩu đến hình ảnh riêng tư.
- Can thiệp luồng truy cập để tự động chuyển bạn sang trang web giả mạo giống hệt Facebook hay trang ngân hàng; chỉ cần nhập tên đăng nhập và mật khẩu là bạn đã “tự nguyện” nộp thông tin.
Khi đó, WiFi giả không còn là trò đùa kỹ thuật mà trở thành cánh cửa mở cho mọi dạng lừa đảo tài chính, từ chiếm tài khoản, chiếm đoạt tiền đến kịch bản rửa tiền tinh vi.
Nguy cơ trực tiếp với tài khoản ngân hàng của bạn
Công an đã nhấn mạnh: dùng WiFi công cộng có nguy cơ lộ tài khoản ngân hàng khi người dùng khó phân biệt mạng chính thức với mạng giả do tội phạm dựng lên. Khi thiết bị kết nối vào mạng không an toàn, mọi dữ liệu đăng nhập, mật khẩu, thông tin cá nhân đều có thể bị thu thập, đặc biệt trong lúc bạn mở ứng dụng ngân hàng hoặc dịch vụ tài chính.
Hậu quả không dừng ở việc lộ vài bức ảnh hay danh bạ. Trong bối cảnh tài khoản ngân hàng, ví điện tử, định danh số đều gắn trên cùng thiết bị, việc mất phiên đăng nhập hoặc chuỗi thông tin có thể dẫn tới hiệu ứng domino: mất tài khoản email – chìa khóa reset tất cả tài khoản khác, bị chiếm đoạt tài sản ngân hàng nếu bạn bị dẫn sang trang giả hoặc bị cài chứng chỉ độc hại, và mất luôn danh tính số do kẻ xấu thu thập họ tên, số định danh, ngày sinh từ các biểu mẫu không mã hóa.
Cách nhận biết và tránh bẫy WiFi công cộng
Đừng đợi đến khi tài khoản bị hút sạch mới nghĩ đến an toàn mạng. Khi công an đã cảnh báo phải nâng cao cảnh giác với mạng WiFi lạ, nhất là WiFi công cộng, người dùng cần chủ động tự trang bị bộ “chuẩn an toàn” tối thiểu, coi mọi WiFi miễn phí là rủi ro cho tài khoản ngân hàng.
- Luôn hỏi kỹ nhân viên tên mạng WiFi chính xác; tránh các mạng không mật khẩu, tên kỳ lạ hoặc thêm chữ như “_free”, “_mienphi”.
- Tắt tính năng tự động kết nối WiFi và xóa (Quên) những mạng công cộng đã dùng để thiết bị không tự nối lại sau này.
- Chỉ dùng WiFi công cộng để đọc báo, xem bản đồ, giải trí; tuyệt đối không đăng nhập ngân hàng hoặc thực hiện giao dịch tài chính trên mạng lạ.
- Nếu thấy dấu hiệu bất thường như tài khoản tự đăng xuất, email thông báo đăng nhập lạ, hãy đổi mật khẩu ngay, kiểm tra lịch sử giao dịch và liên hệ ngân hàng để được hỗ trợ.
Quan trọng hơn, hãy mặc định rằng mọi thông tin liên quan tiền bạc hoặc bí mật cá nhân chỉ nên đi qua những kết nối bạn kiểm soát, thay vì phó mặc cho một bộ phát WiFi không rõ chủ sở hữu.
Chiến lược bảo vệ tài khoản ngân hàng khi buộc phải dùng WiFi công cộng
Nếu hoàn cảnh bắt buộc phải dùng WiFi công cộng, bạn vẫn có thể giảm đáng kể rủi ro cho tài khoản ngân hàng bằng vài nguyên tắc kỷ luật. Đây không phải lời khuyên “cho có”, mà là ranh giới giữa một ngày làm việc bình thường và một đêm mất sạch dữ liệu tài chính.
- Khi cần mở ứng dụng ngân hàng, chuyển tiền hoặc mua sắm online, hãy tắt WiFi và dùng 4G/5G – vài nghìn tiền dữ liệu vẫn rẻ hơn rất nhiều so với rủi ro mất số dư lớn trong tài khoản.
- Tắt mọi chế độ chia sẻ file, chia sẻ thiết bị trên điện thoại, laptop khi ở nơi công cộng, để hạn chế nguy cơ bị quét và truy cập trái phép qua cùng mạng.
- Bật xác thực hai lớp (2FA) cho email, Facebook, Zalo và các tài khoản quan trọng; khi đó, dù lộ mật khẩu, kẻ gian vẫn khó đăng nhập nếu không có mã xác thực gửi về điện thoại.
- Chỉ truy cập dịch vụ tài chính từ đường dẫn bạn gõ tay hoặc từ ứng dụng chính thức; nếu hệ thống tự chuyển sang trang lạ hoặc yêu cầu nhập lại mật khẩu bất thường, hãy dừng ngay.
Kết luận thẳng thắn: WiFi công cộng không xấu, nhưng thói quen dùng nó cho mọi thứ – đặc biệt là ngân hàng – mới là mối nguy. Đổi vài phút tiện lợi lấy nguy cơ cả đời gầy dựng tài chính bị đe dọa là một canh bạc mà người dùng thông minh không nên chơi.