
Mối đe dọa đã vượt xa mức báo động
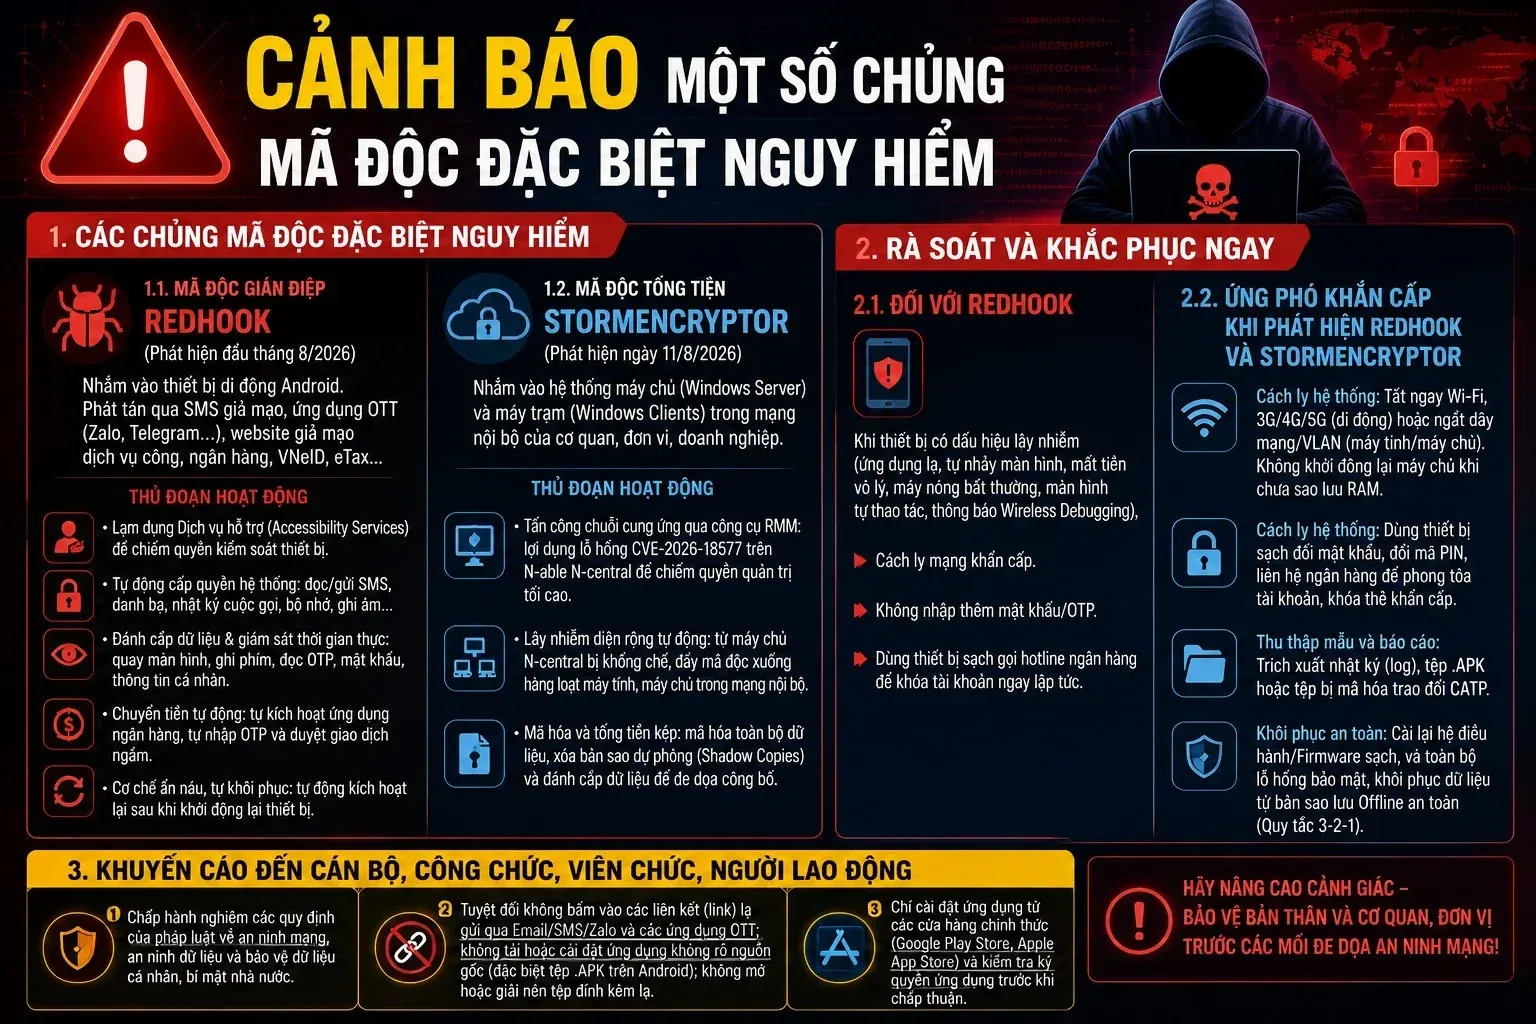
Mã độc ngân hàng di động là phần mềm độc hại nhắm vào điện thoại để chiếm quyền kiểm soát, đánh cắp thông tin đăng nhập hoặc hỗ trợ kẻ gian thực hiện giao dịch trái phép từ ứng dụng ngân hàng.
Trong quý I năm 2026, chuyên gia an ninh mạng phát hiện 162.275 lượt cài mới mã độc Trojan ngân hàng trên thiết bị di động, nhiều hơn gấp đôi tổng số ghi nhận trong cả năm 2024. Con số này tương đương khoảng hai phần ba tổng số của cả năm 2025. Đáng chú ý, mã độc tài chính chiếm 52,96% ứng dụng di động độc hại được phát hiện trong quý, tăng từ khoảng 31% trong năm 2025. Đây không phải rủi ro chỉ dành cho người tải ứng dụng lạ có chủ ý: mã độc có thể đến qua liên kết lừa đảo, quảng cáo độc hại hoặc phần mềm được sửa đổi. Người dùng nên xem điện thoại như một phần của hệ thống bảo vệ tài chính, chứ không chỉ là thiết bị liên lạc.
Sao chép ứng dụng và đánh cắp thông tin đăng nhập
Kẻ tấn công thường dụ người dùng mở tệp, liên kết hoặc ứng dụng trông có vẻ vô hại; mã độc sau đó âm thầm kích hoạt để lấy thông tin tài khoản. Một thủ đoạn đáng lưu ý là sao chép ứng dụng ngân hàng vào một hồ sơ công việc riêng trên Android. Mẫu Gigabud được phân tích đã dùng công cụ Vwork để tạo bản sao như vậy, khiến hoạt động độc hại khó bị liên kết với giao dịch gian lận; chuỗi lây nhiễm này được xác nhận trên thiết bị tại Indonesia.
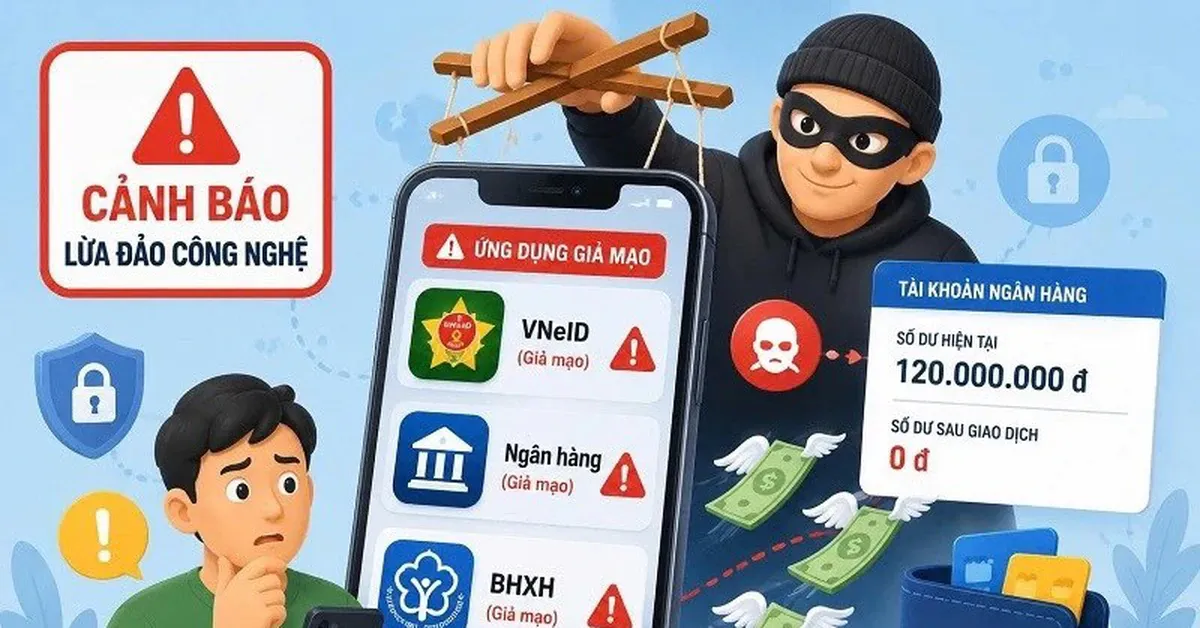
Một kịch bản khác kết hợp phần mềm điều khiển từ xa SpyNote với công cụ chuyển tiếp dữ liệu NFC: kẻ gian có thể truyền dữ liệu giao tiếp theo thời gian thực để thực hiện giao dịch trái phép. Đây là kiểu tấn công đang được ghi nhận, không phải nguy cơ giả định. Điện thoại chạy phiên bản Android cũ cũng cần được chú ý đặc biệt. Vì vậy, ứng dụng giả mạo ngân hàng không phải lúc nào cũng là bản sao dễ nhận ra trên màn hình; chiêu trò có thể lợi dụng hồ sơ ứng dụng hoặc quyền truy cập trên máy.
Bảo vệ tài khoản Android từ những lựa chọn hằng ngày
Cách phòng vệ hiệu quả nhất bắt đầu trước khi cài ứng dụng. Chỉ tải từ kho ứng dụng đáng tin cậy, tránh liên kết và chương trình tặng quà không rõ nguồn gốc, đồng thời kiểm tra tên nhà phát triển và tính xác thực của ứng dụng ngân hàng trước khi tải. Kho chính thức không thay thế việc thận trọng: hãy cảnh giác nếu ứng dụng đòi quyền truy cập không liên quan đến chức năng của nó.
Hãy cập nhật hệ điều hành thường xuyên, nhất là trên thiết bị Android cũ, và cân nhắc dùng giải pháp bảo mật có khả năng quét theo thời gian thực. Kiểm tra giao dịch và thông báo tài khoản đều đặn để nhận ra hoạt động bất thường sớm. Với tin nhắn yêu cầu cung cấp thông tin hoặc chuyển tiền, đừng làm theo ngay: hãy tự xác minh yêu cầu qua kênh chính thức của ngân hàng hoặc liên hệ trực tiếp người gửi bằng phương thức khác. Những bước này không bảo đảm loại bỏ mọi nguy cơ, nhưng làm giảm khả năng vô tình trao quyền truy cập cho mã độc.
Nếu nghi bị lừa, 30 phút đầu tiên rất quan trọng
Hơn một nửa số vụ lừa đảo qua tin nhắn thành công hoàn tất trong chưa đầy 30 phút, từ lúc tiếp xúc đến khi kẻ gian lấy được tiền hoặc dữ liệu cá nhân. Vì vậy, nếu đã bấm liên kết đáng ngờ, cài ứng dụng lạ hoặc thấy giao dịch không phải do mình thực hiện, đừng chờ thêm bằng chứng mới hành động.
- Ngắt Wi-Fi và dữ liệu di động nếu nghi điện thoại đã nhiễm mã độc.
- Gọi ngân hàng ngay qua số điện thoại hoặc kênh liên hệ chính thức để yêu cầu khóa dịch vụ cần thiết.
- Không làm theo yêu cầu chuyển tiền hay cung cấp thông tin qua tin nhắn; tự xác minh mọi yêu cầu giao dịch bằng kênh độc lập.
- Nếu đã bị lừa, lưu lại thông tin liên quan và trình báo cơ quan công an.
Các bước ngắt kết nối và liên hệ ngân hàng qua kênh chính thức để khóa dịch vụ được khuyến nghị khi nghi thiết bị nhiễm mã độc; người bị lừa cũng nên trình báo công an. Tốc độ phản ứng không thay thế phòng ngừa, nhưng có thể hạn chế khoảng thời gian kẻ gian tiếp tục khai thác tài khoản.