
Bảo mật phải đi cùng cơ hội điều trị
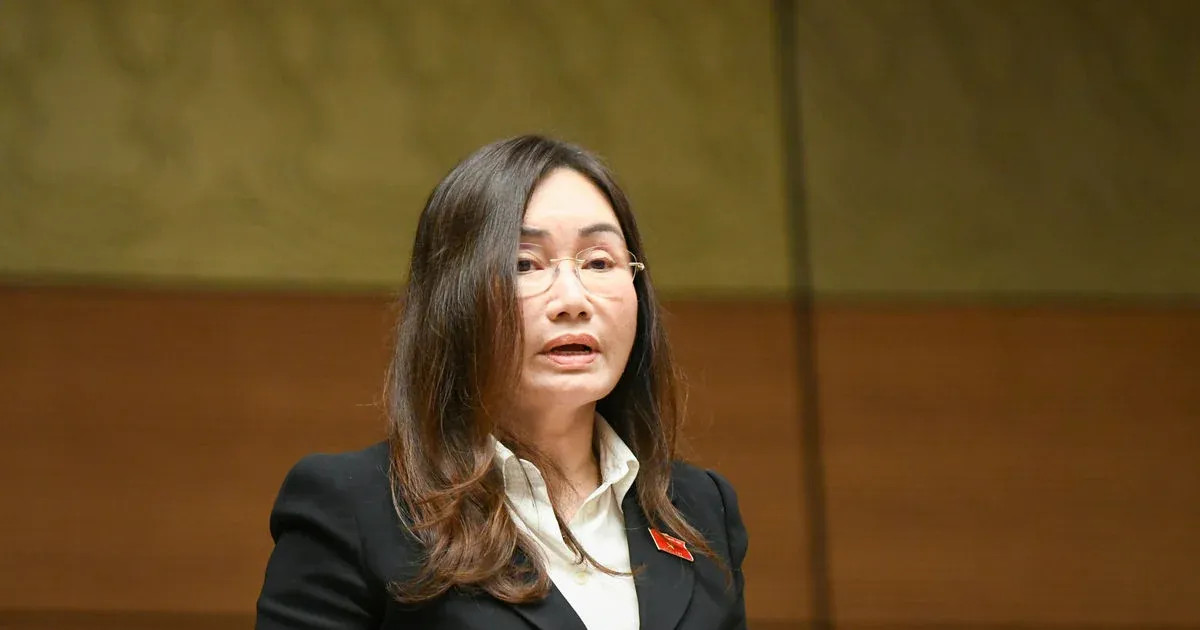
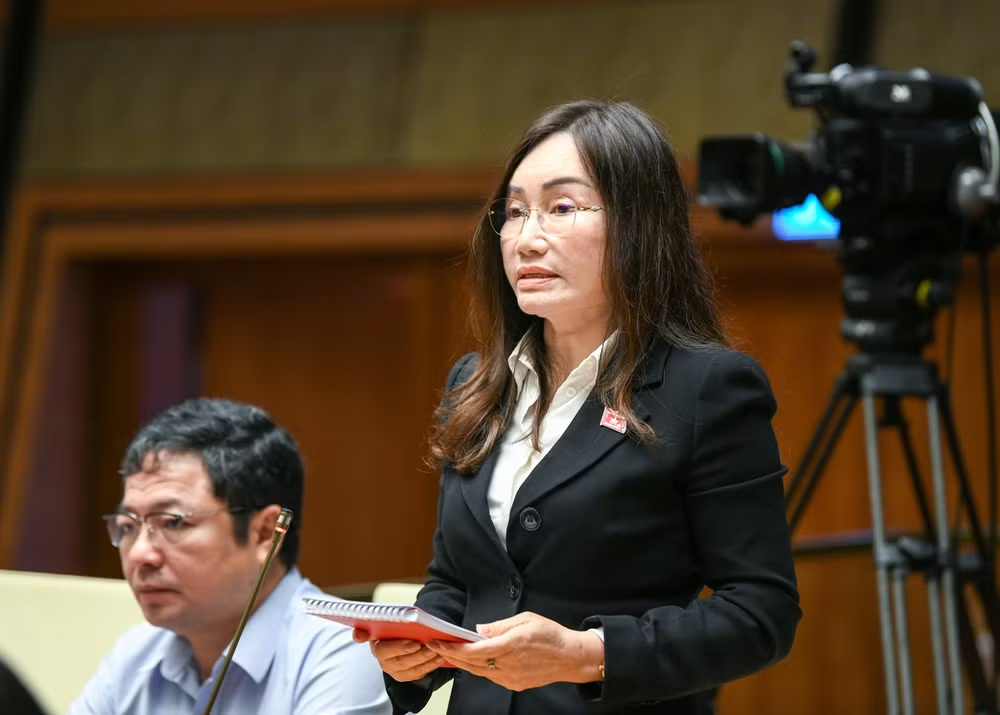
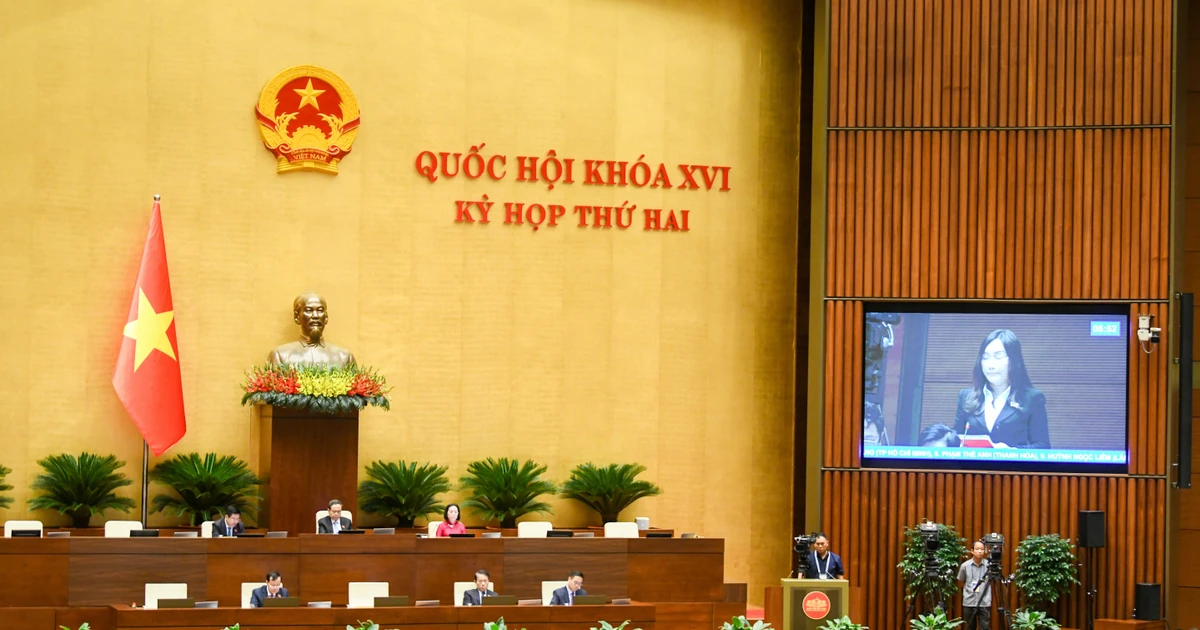
Bảo vệ dữ liệu y tế là việc giữ an toàn thông tin sức khỏe và quyền riêng tư của người bệnh, đồng thời bảo đảm nhân viên y tế có thể truy cập dữ liệu hợp pháp, kịp thời để chẩn đoán và điều trị. Đây phải là nguyên tắc dẫn dắt quá trình xây dựng an ninh dữ liệu trong bệnh viện, chứ không phải lựa chọn giữa bảo mật và cứu chữa. Sáng 4/11, tại phiên thảo luận toàn thể kỳ họp thứ hai Quốc hội khóa XVI về dự thảo Luật An ninh dữ liệu, đại biểu Phạm Thu Xanh, Phó tổng giám đốc Công ty Cổ phần Tập đoàn Hàng Kênh và Giám đốc Bệnh viện Quốc tế Sản Nhi Hải Phòng, nêu những rủi ro đặc thù của ngành y tế. Cơ quan chức năng đã phát hiện khoảng 300 vụ mua bán dữ liệu với hơn 1,7 triệu hồ sơ thuộc nhiều lĩnh vực, trong đó có dữ liệu y tế. Rò rỉ có thể xâm phạm đời tư lâu dài; nhưng chậm truy cập hồ sơ hay gián đoạn hệ thống cũng có thể làm mất cơ hội điều trị.
Bốn đề xuất để bảo vệ mà không khóa dữ liệu
Đề xuất của đại biểu Phạm Thu Xanh có thể khái quát thành bốn hướng. Thứ nhất, làm rõ cơ chế chuyển và chia sẻ dữ liệu phục vụ hội chẩn, chẩn đoán, điều trị, thanh toán khi có yêu cầu hợp pháp hoặc sự đồng ý của người bệnh; hồ sơ đã mã hóa, có kiểm soát truy cập và được ghi nhận quá trình sử dụng cần quy trình, thời hạn xử lý phù hợp để tránh thủ tục thừa. Thứ hai, khi áp dụng biện pháp kỹ thuật khẩn cấp theo Điều 23, phải duy trì cấp cứu, điều trị nội trú và dịch vụ y tế thiết yếu. Thứ ba, phân loại dữ liệu và xác định mức độ an toàn theo rủi ro thực tế, phân biệt dữ liệu gene định danh với dữ liệu mã hóa hoặc đã khử định danh; hướng dẫn phân vùng, cô lập hệ thống để một phân hệ nhạy cảm không buộc cả bệnh viện chịu chuẩn cao nhất. Thứ tư, phân định trách nhiệm bảo đảm độ chính xác, an toàn dữ liệu giữa cơ sở y tế và đơn vị quản lý nền tảng.
Mở đường cho y học hiện đại và nghiên cứu
Một khung luật chỉ tập trung ngăn truy cập sẽ bỏ lỡ giá trị của dữ liệu trong chăm sóc sức khỏe. Bệnh nhân ung thư cần hội chẩn quốc tế, thai phụ có thể cần kết quả xét nghiệm gene để lựa chọn can thiệp, còn người cấp cứu cần bác sĩ tiếp cận nhanh tiền sử bệnh. Vì vậy, bảo vệ dữ liệu bệnh nhân phải đi cùng cơ chế sử dụng có kiểm soát, thay vì tạo thêm rào cản cho quyết định lâm sàng. Đại biểu cũng lưu ý một số xét nghiệm gene chuyên sâu cần gửi mẫu sinh học ra nước ngoài. Quy định nên phân biệt mẫu sinh học với dữ liệu phân tích và thông tin định danh đi kèm; với mẫu được mã hóa, khóa liên kết lưu trong nước, có thể áp dụng quản lý dựa trên mức độ rủi ro, đồng thời làm rõ trách nhiệm lưu giữ, hoàn trả hoặc tiêu hủy sau xét nghiệm. Nếu thiếu khuôn khổ phù hợp, cơ hội phát triển y học chính xác, nghiên cứu ung thư, tim mạch, tế bào gốc và ứng dụng trí tuệ nhân tạo trong y tế có thể bị thu hẹp.
Luật cần bảo đảm an toàn lẫn tính liên tục
Điểm đáng chú ý trong các kiến nghị không phải nới lỏng bảo mật, mà là yêu cầu thiết kế quy tắc tương xứng với tác động thực tế. Nếu mọi dữ liệu hoặc toàn bộ hệ thống bệnh viện đều bị xếp theo mức rủi ro cao nhất, chi phí tuân thủ có thể tăng đáng kể, nhất là với cơ sở y tế công; nếu thủ tục chia sẻ quá chậm, người bệnh có thể chịu hậu quả trực tiếp. Phân vùng dữ liệu, kiểm soát quyền truy cập và ghi nhận việc sử dụng là hướng cân bằng thực tế hơn. Trong quá trình hoàn thiện dự thảo Luật An ninh dữ liệu, cơ quan soạn thảo cần tiếp tục nghiên cứu, chỉnh lý các nội dung này để vừa bảo vệ dữ liệu, vừa tạo điều kiện cho đổi mới, phát triển khoa học công nghệ và nâng cao chất lượng chăm sóc sức khỏe. Kết luận nên rõ ràng: an ninh dữ liệu y tế chỉ đạt mục tiêu khi thông tin được giữ an toàn mà bác sĩ vẫn có thể dùng đúng lúc, đúng việc để cứu chữa.