
Đừng chờ sự cố mới quản trị AI
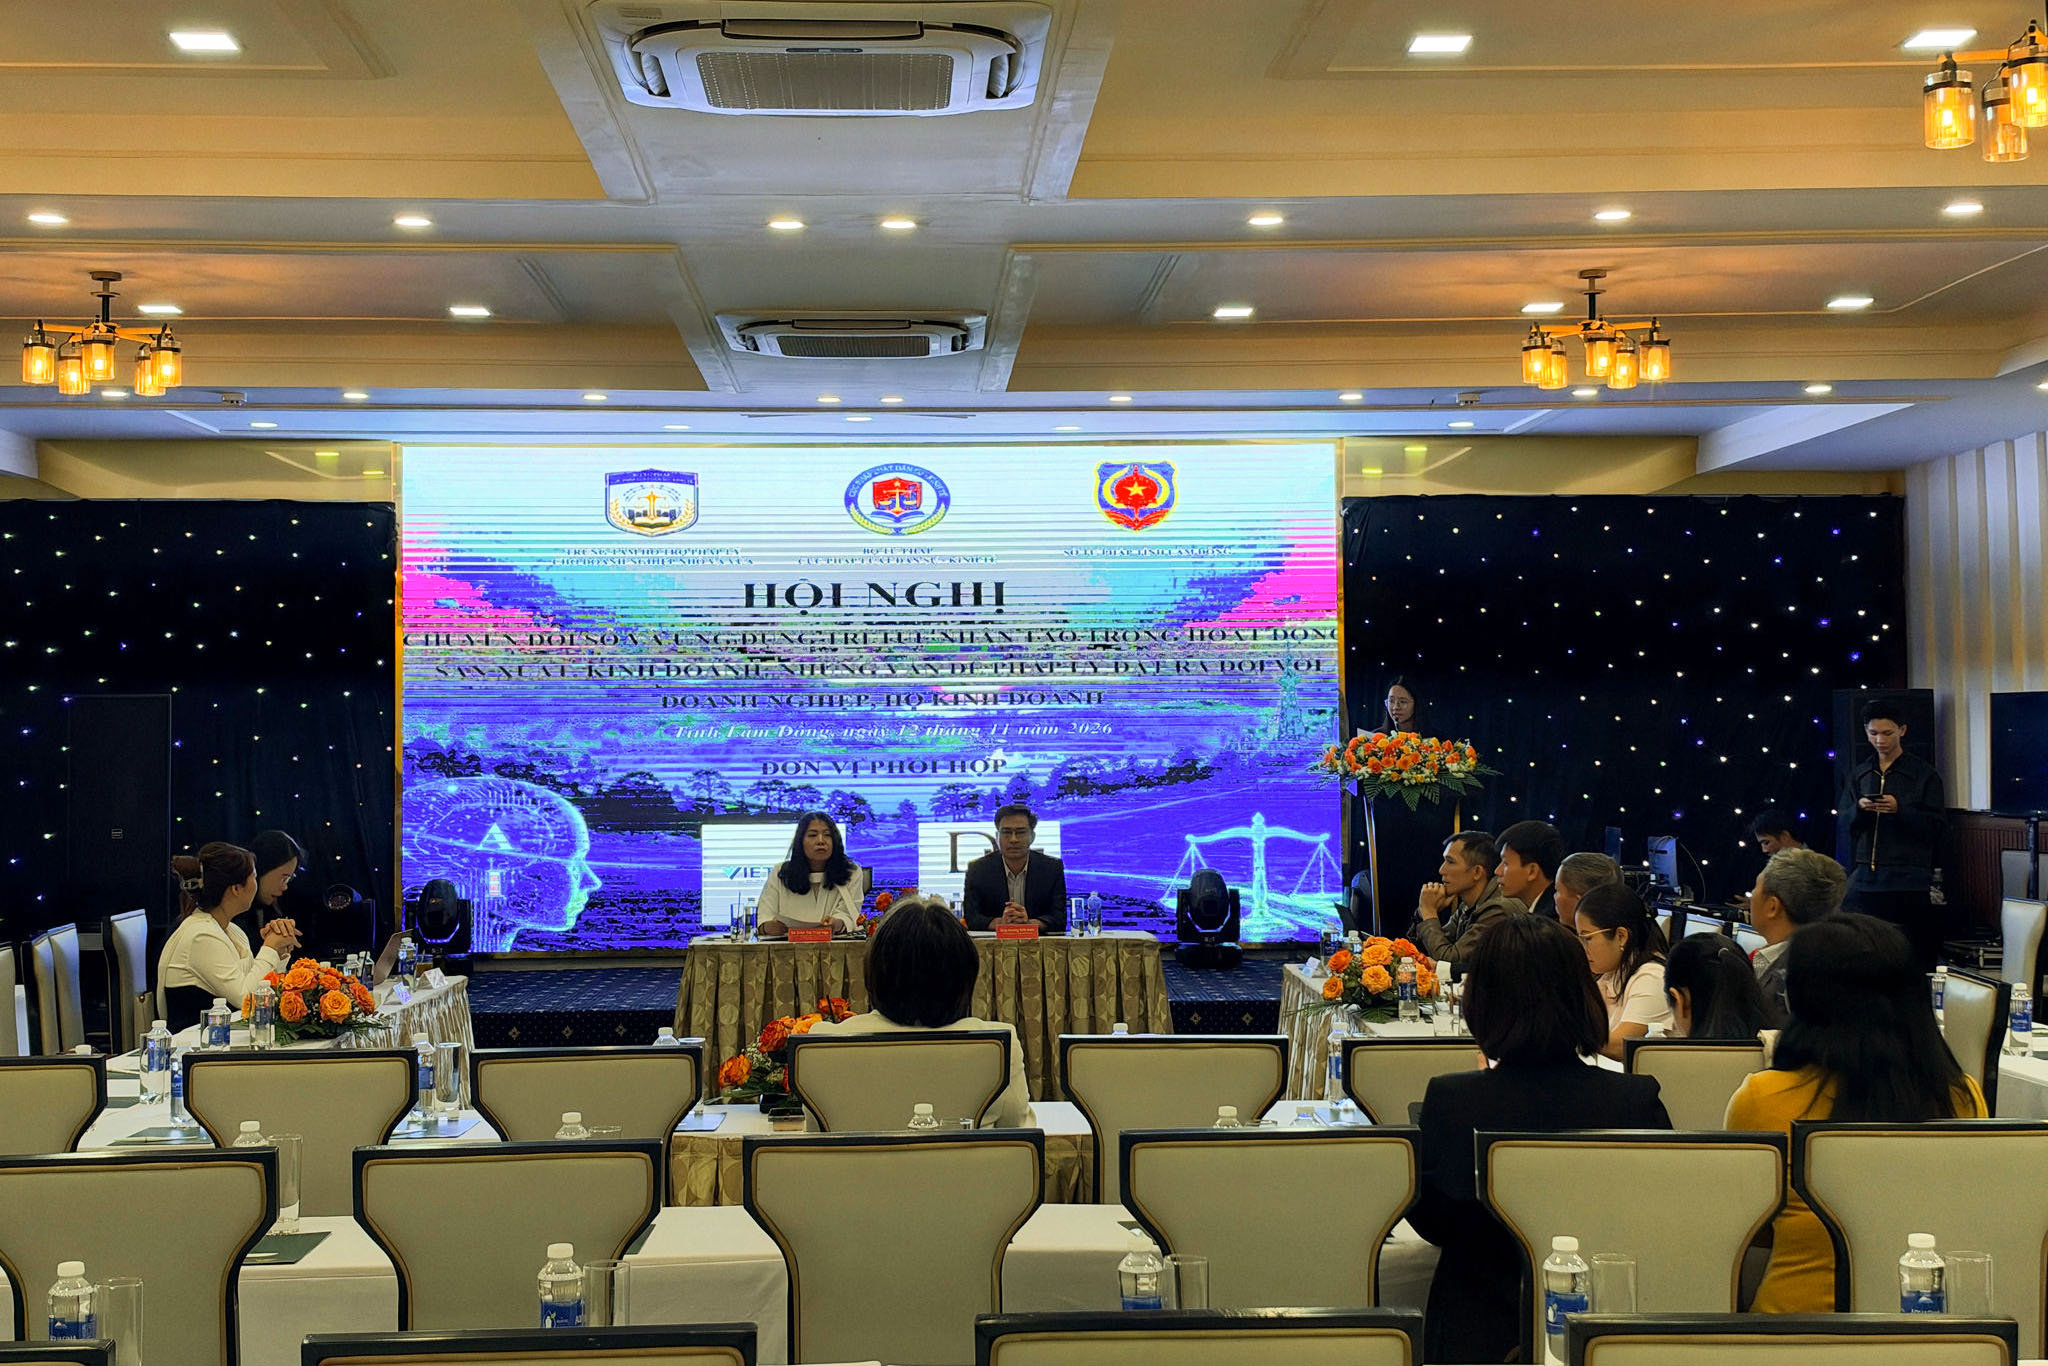
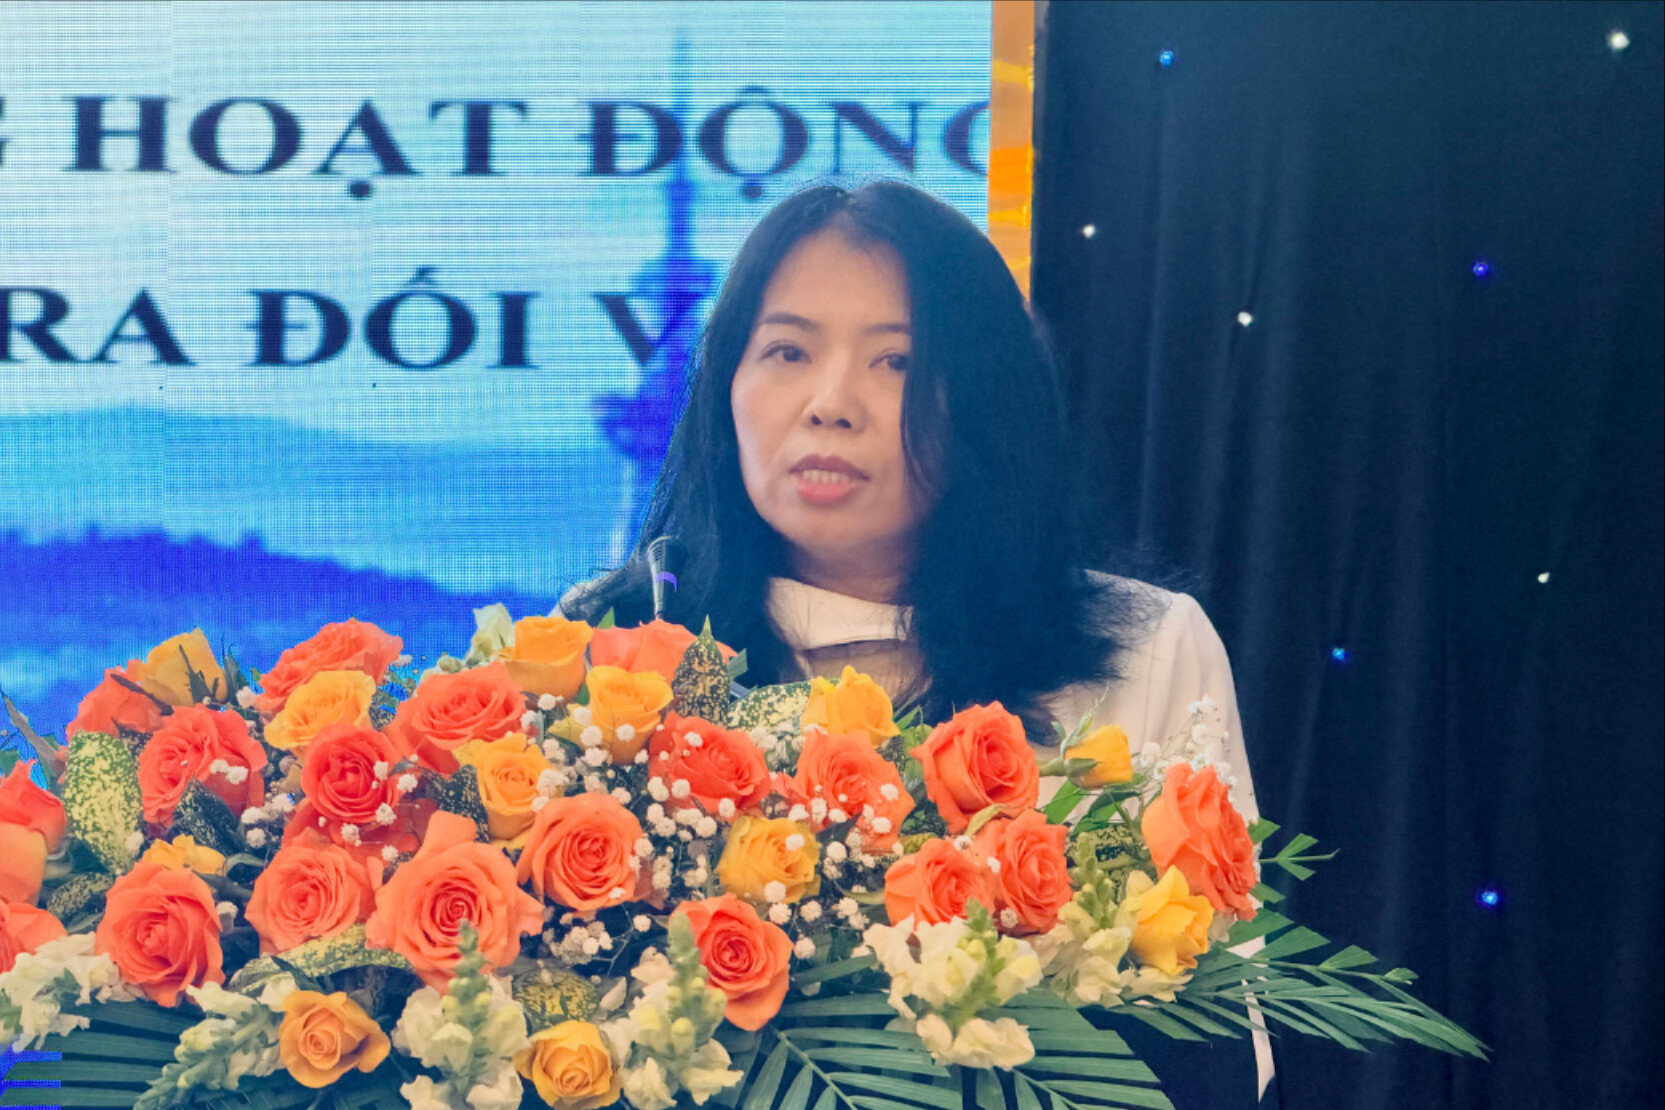
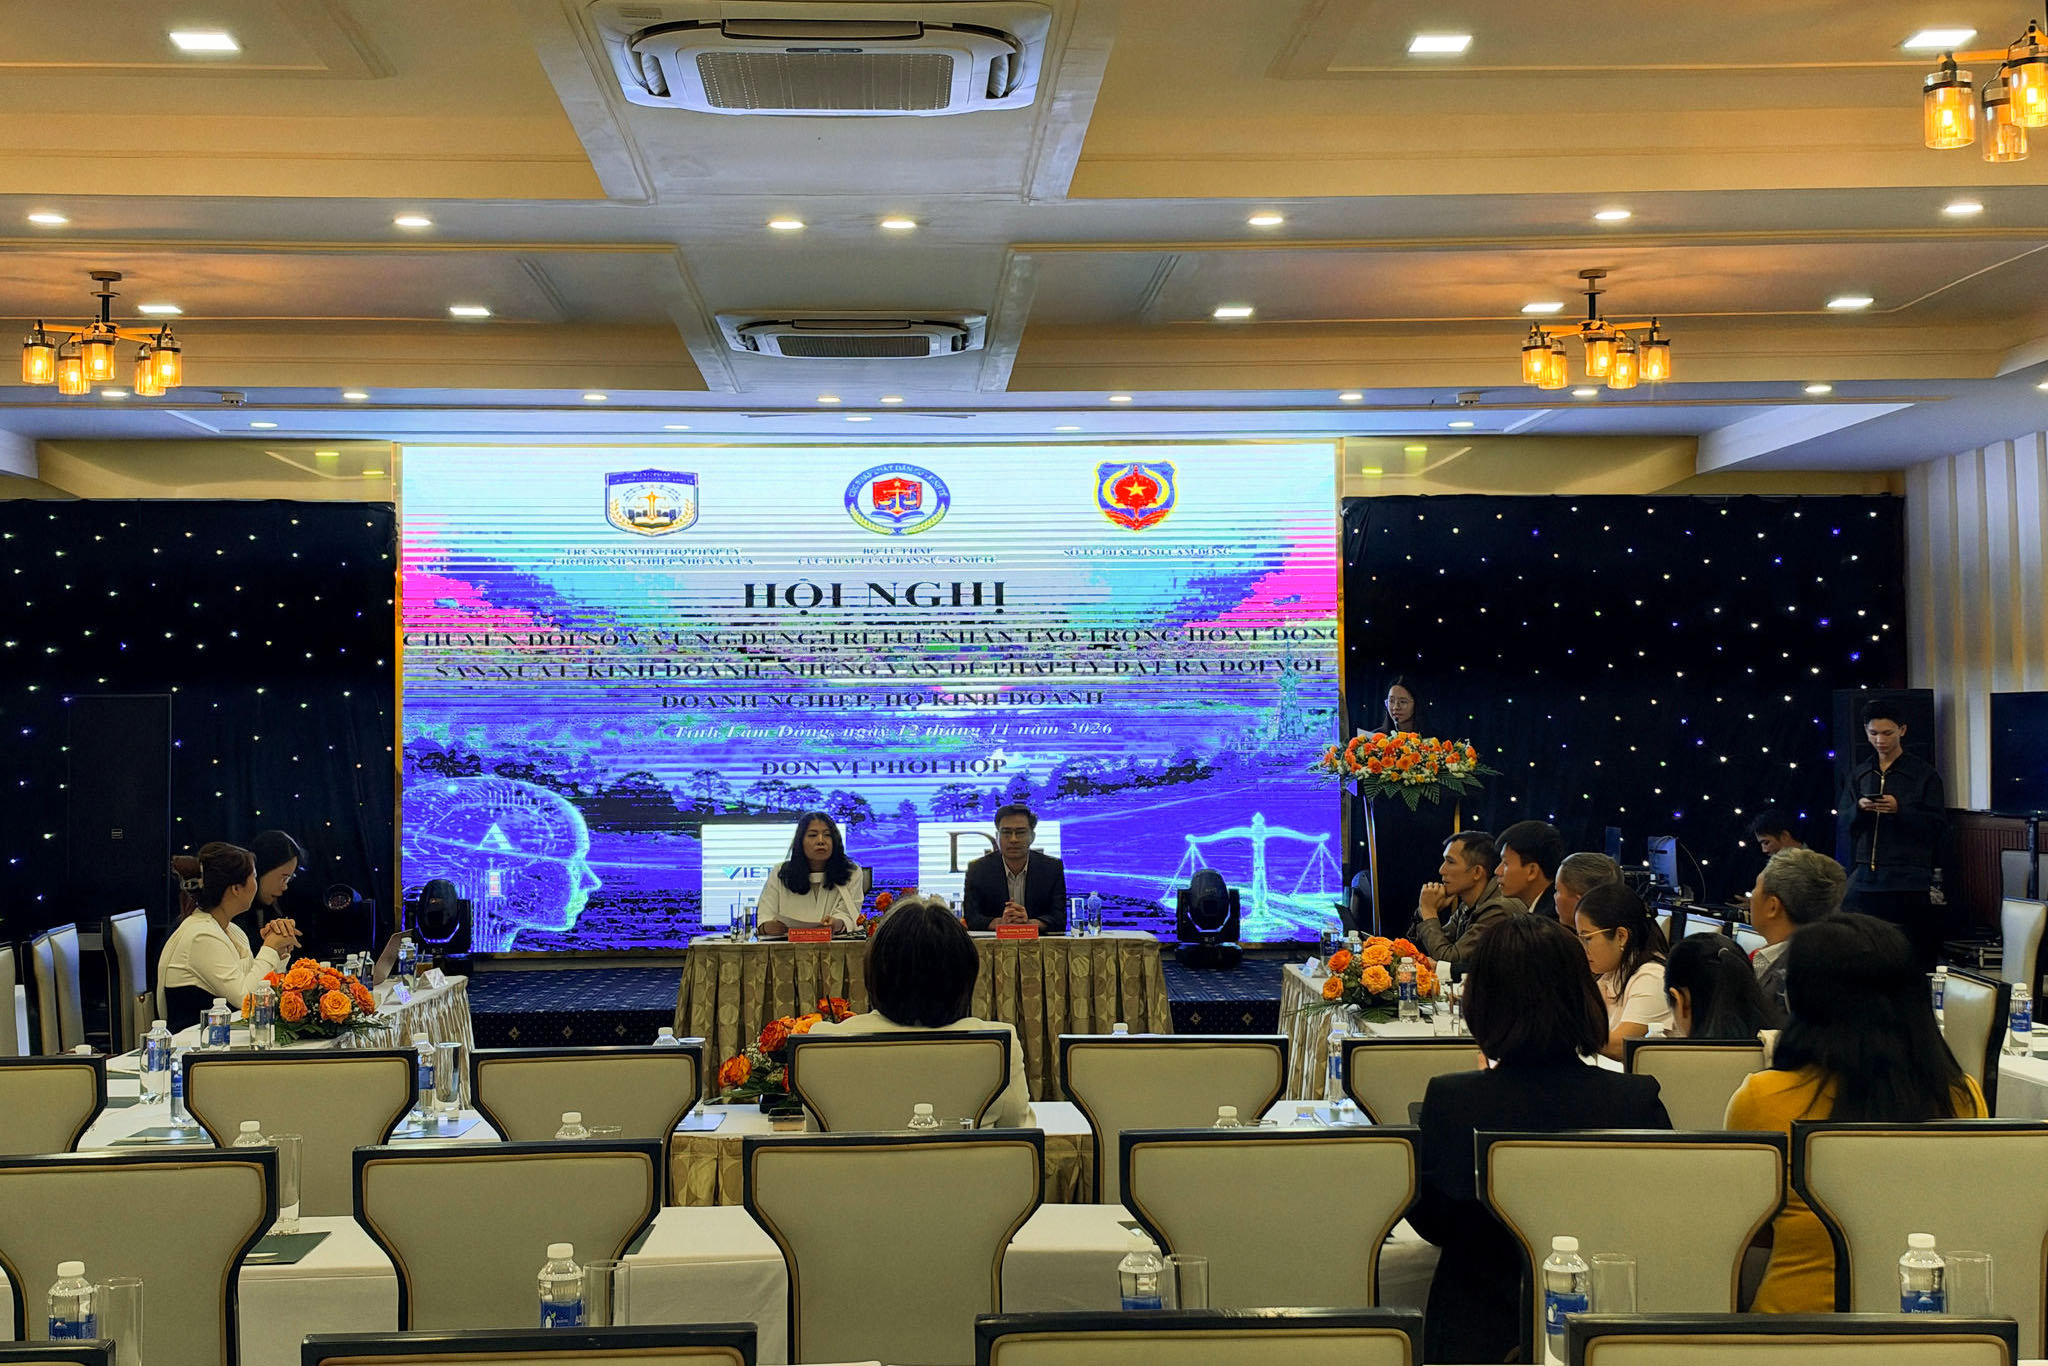
Rủi ro pháp lý AI là những nguy cơ phát sinh khi doanh nghiệp sử dụng trí tuệ nhân tạo, từ tranh chấp sở hữu trí tuệ và lộ dữ liệu đến trách nhiệm đối với quyết định hoặc nội dung do hệ thống tạo ra. AI đem lại lợi thế về năng suất và chi phí, nhưng lợi ích ấy không miễn trừ nghĩa vụ pháp lý cho bên sử dụng. Ngày 12/11, Trung tâm Hỗ trợ pháp lý cho doanh nghiệp nhỏ và vừa thuộc Bộ Tư pháp tổ chức hội nghị tại Lâm Đồng về chuyển đổi số, AI và các vấn đề pháp lý trong sản xuất, kinh doanh. Cuộc thảo luận phản ánh điều doanh nghiệp nên ưu tiên: nhận diện rủi ro trong cách triển khai công cụ đang dùng, thay vì chỉ chạy theo mô hình mạnh hơn. Khi AI được đưa vào quy trình thực tế, trách nhiệm không dừng ở nhà phát triển; doanh nghiệp vẫn phải biết dữ liệu nào được đưa vào, đầu ra được dùng ra sao và ai chịu trách nhiệm khi có sai sót.
Bản quyền, dữ liệu và trách nhiệm là ba điểm nóng
Rủi ro sở hữu trí tuệ không chỉ nằm ở câu hỏi ai sở hữu nội dung do AI tạo ra. Doanh nghiệp còn cần xem xét liệu dữ liệu đầu vào có được sử dụng hợp pháp, con người đã đóng góp sáng tạo đến mức nào và sản phẩm đầu ra có xâm phạm quyền của người khác hay không. Việc truy xuất nguồn gốc có thể khó khăn khi kết quả đi qua nhiều tầng xử lý, nên lưu lịch sử sử dụng và nguồn dữ liệu là việc quản trị thiết yếu, không phải thủ tục cho có. Rủi ro bảo mật cũng gần nhân viên hơn nhiều người nghĩ: họ có thể nhập thông tin khách hàng, dữ liệu nhân sự, hợp đồng, hồ sơ tài chính hoặc bí mật kinh doanh vào công cụ AI. Vì vậy, bảo mật dữ liệu AI cần bắt đầu bằng quy định rõ loại thông tin nào được phép đưa vào, công cụ nào được phê duyệt và cách xử lý khi phát hiện lộ lọt. Cuối cùng, doanh nghiệp phải xác định người kiểm tra đầu ra và người có quyền phê duyệt quyết định quan trọng.
Kiểm soát phải nằm trong quy trình, không chỉ trên giấy
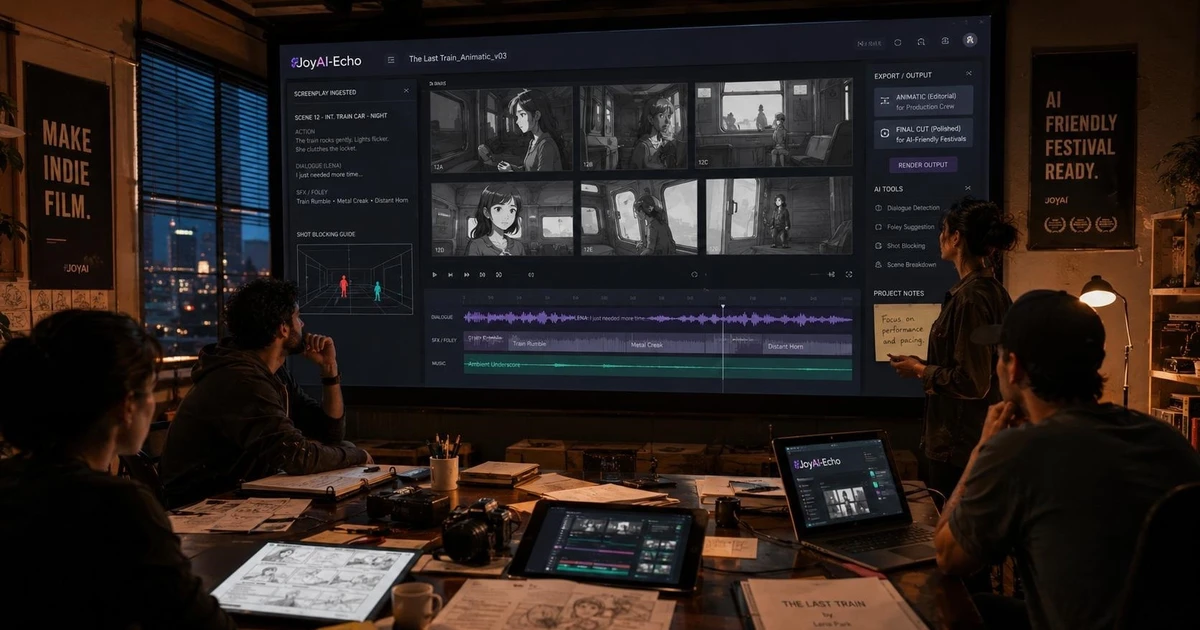
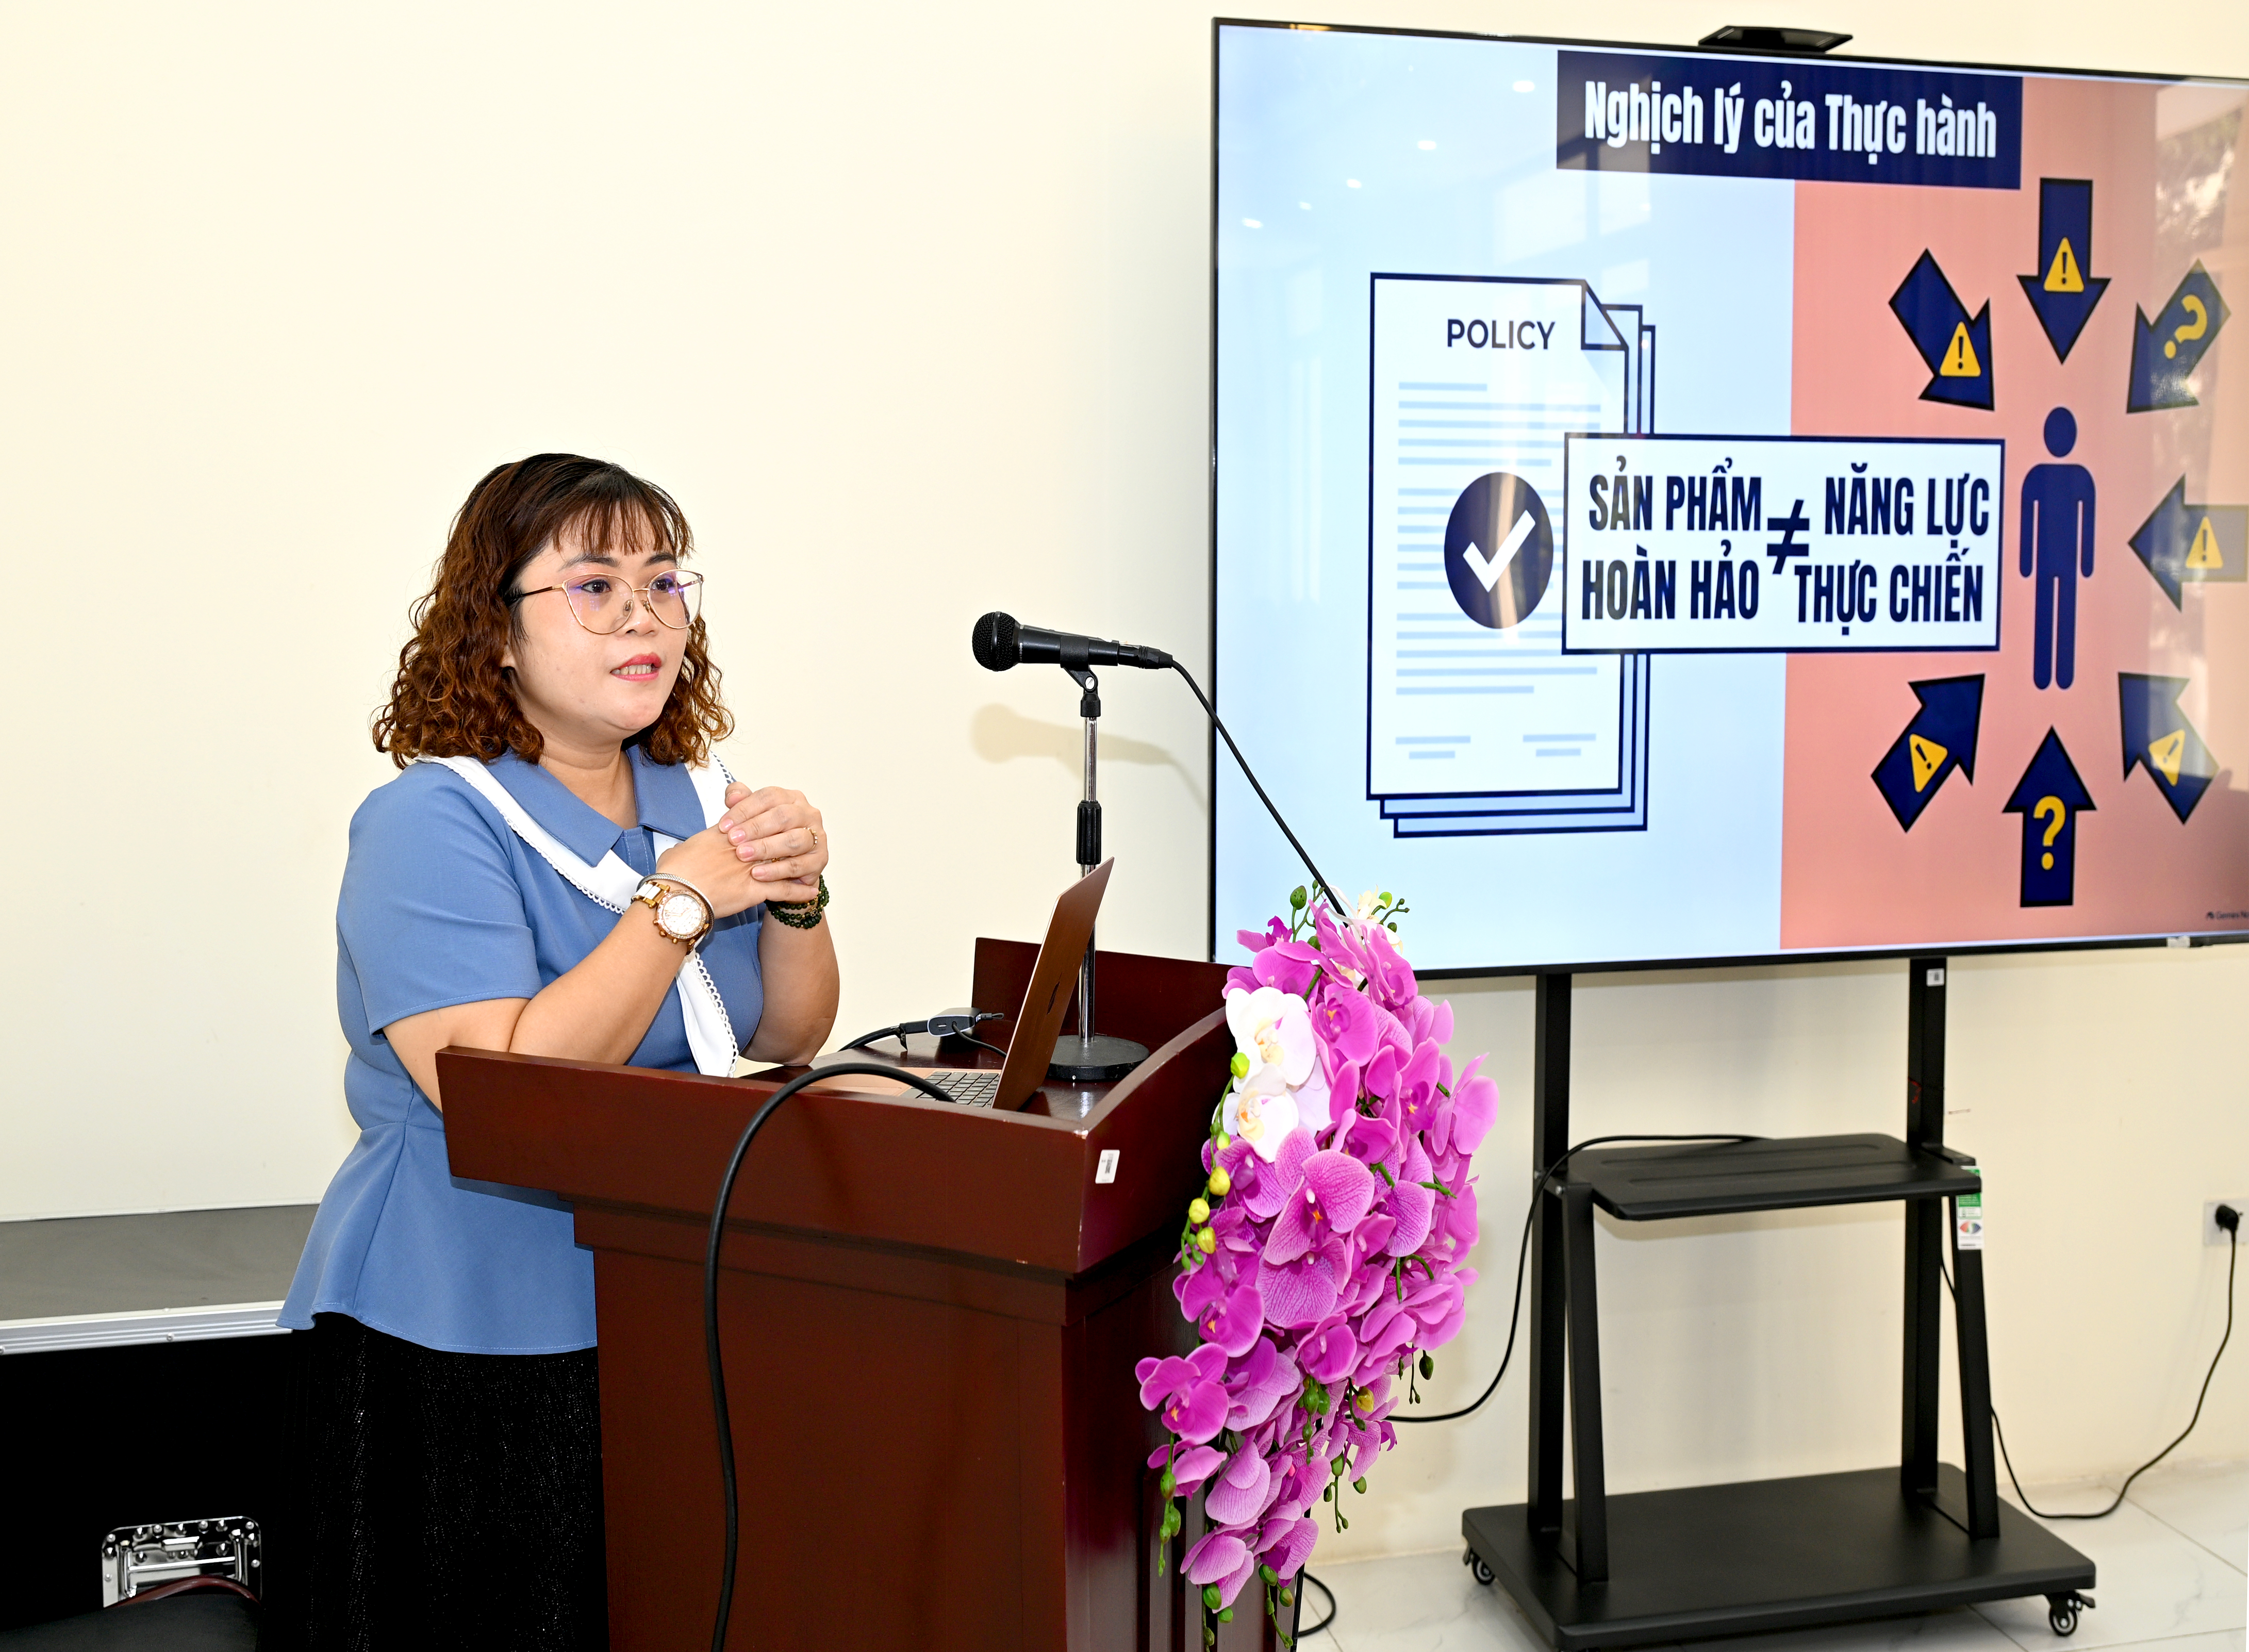
Một chính sách chung về AI sẽ không đủ nếu nhân viên có thể tự ý dùng nhiều công cụ, còn dữ liệu và đầu ra không được giám sát. Nhiều doanh nghiệp đang vận hành từ nửa tá mô hình trở lên, đôi khi nối đầu ra của mô hình này thành đầu vào cho mô hình khác. Càng nhiều mắt xích, càng cần lập bản đồ công cụ và luồng dữ liệu, phân quyền truy cập, lưu nhật ký, rà soát đầu ra và có cơ chế chặn nội dung nhạy cảm hoặc thông tin nhận dạng cá nhân. Khách hàng và đối tác cũng đang tạo áp lực kiểm soát qua bảng hỏi an ninh, hồ sơ đề xuất và điều khoản hợp đồng; trả lời thiếu thuyết phục có thể làm đình trệ thương vụ B2B. Do đó, kiểm soát AI doanh nghiệp vừa là biện pháp giảm rủi ro vừa là điều kiện để duy trì quan hệ thương mại. Chính sách và biện pháp thực thi bảo mật nên độc lập với mô hình, nhưng được tích hợp vào luồng xử lý để kiểm tra nhất quán.
Kinh nghiệm PCI DSS là một hướng tham khảo hữu ích: Yêu cầu 6.6 được ban hành năm 2006 và bắt đầu áp dụng từ năm 2008, yêu cầu tổ chức xử lý dữ liệu chủ thẻ rà soát mã ứng dụng hoặc triển khai biện pháp kiểm soát kỹ thuật tự động; về sau, kiểm soát kỹ thuật trở thành yêu cầu bắt buộc. Bài học không phải sao chép nguyên một chuẩn bảo mật, mà là chuyển từ lời hứa và kiểm tra rời rạc sang biện pháp có thể vận hành, kiểm chứng độc lập. Doanh nghiệp nên lập bản đồ trách nhiệm từ dịch vụ AI bên ngoài đến công cụ tự phát sinh trong nội bộ, rồi xác định ai giám sát từng khâu.
Quản trị rủi ro trước khi mở rộng ứng dụng
AI trong doanh nghiệp sẽ tiếp tục mở rộng vì khả năng tiết kiệm thời gian và chi phí, nhưng tăng số lượng ứng dụng mà không tăng năng lực giám sát là đổi hiệu quả lấy rủi ro tích lũy. Doanh nghiệp nên bắt đầu bằng danh mục công cụ và mục đích sử dụng; phân loại dữ liệu theo độ nhạy cảm; đặt quy trình phê duyệt cho trường hợp rủi ro cao; và ghi lại phiên bản công cụ, đầu vào, đầu ra cùng người ra quyết định. Tiếp đó, cần kiểm tra định kỳ quyền sử dụng dữ liệu, chất lượng đầu ra và khả năng truy vết khi xảy ra sự cố. Hội nghị tại Lâm Đồng cũng nhấn mạnh việc chủ động xây dựng quy trình quản trị dữ liệu và kiểm soát rủi ro để sử dụng AI an toàn, có trách nhiệm. Đây không phải việc chờ quy định hoàn chỉnh mới làm: khách hàng, đối tác và hoạt động kinh doanh đã đặt ra yêu cầu ngay hôm nay.
Kết luận, kiểm soát AI không nên bị xem là vật cản đổi mới. Một doanh nghiệp có thể chọn mô hình tiên tiến, nhưng nếu không biết dữ liệu đi đâu, nội dung được tạo ra từ đâu và ai chịu trách nhiệm, năng lực công nghệ sẽ không bảo vệ doanh nghiệp trước khiếu nại hay mất niềm tin. Cách tiếp cận vững vàng hơn là quản trị toàn bộ quá trình sử dụng: dữ liệu đầu vào, hệ thống trung gian, kết quả đầu ra và quyết định của con người. Đầu tư vào các rào chắn có thể kiểm chứng hôm nay là cách thực tế để giữ lợi ích của AI mà không phó mặc rủi ro cho ngày mai.