
AI tăng tốc, bảo mật AI doanh nghiệp bị bỏ lại phía sau
Bảo mật AI doanh nghiệp là cách doanh nghiệp thiết kế, vận hành và giám sát các hệ thống trí tuệ nhân tạo để bảo vệ dữ liệu, mô hình, người dùng và hạ tầng khỏi lạm dụng, rò rỉ, thao túng kết quả và tấn công có chủ đích, đồng thời kiểm soát được phạm vi truy cập và tác vụ mà AI được phép thực hiện trong hệ sinh thái số của doanh nghiệp. Câu chuyện đáng lo hiện nay không phải là doanh nghiệp Việt có dùng AI hay không, mà là AI đang được triển khai nhanh hơn nhiều so với khả năng siết an toàn thông tin AI. Nghiên cứu tại Việt Nam cho thấy 8/10 doanh nghiệp vừa và lớn đã dùng AI và hai phần ba chuẩn bị tăng mạnh ngân sách cho công nghệ này, trong khi môi trường tấn công mạng vẫn dày đặc. Doanh nghiệp đang lao về phía trước với AI như một động cơ tăng tốc, nhưng hệ thống phanh bảo mật vẫn thuộc thế hệ cũ.
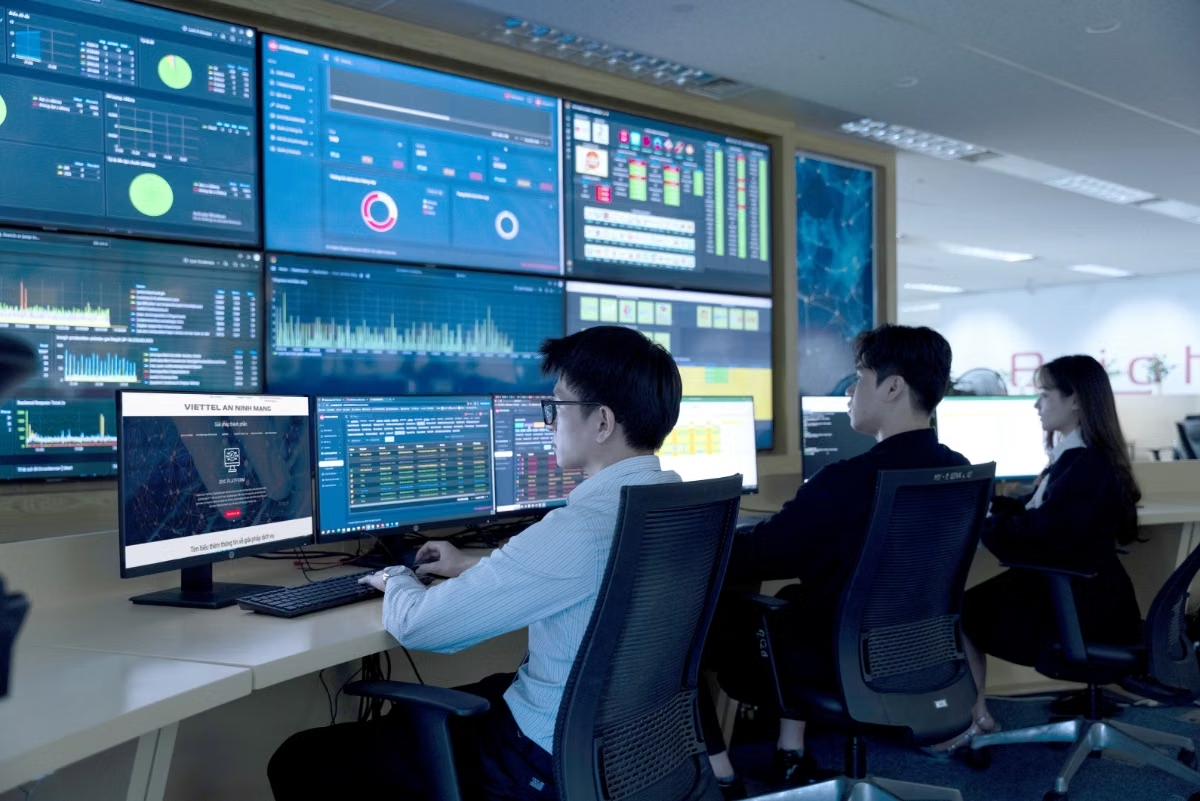
Dữ liệu: từ tài sản chiến lược thành nguyên liệu huấn luyện cho kẻ tấn công
Rủi ro dữ liệu AI không dừng ở chuyện lộ lọt một lần rồi thôi. Khi doanh nghiệp vội vã đưa dữ liệu khách hàng, giao dịch, tài liệu nội bộ vào các mô hình AI mà thiếu quản trị dữ liệu AI, mọi bản ghi bị tuồn ra ngoài đều có thể được thu thập, sắp xếp và dùng để huấn luyện hệ thống của kẻ tấn công. Theo thống kê, chỉ trong 6 tháng đã có 302 vụ lộ lọt dữ liệu trên các chợ ngầm với hơn 978,7 triệu bản ghi bị rao bán – đó là kho huấn luyện miễn phí cho AI tấn công. Các mô hình của đối tượng xấu càng luyện trên dữ liệu thật của doanh nghiệp, chúng càng hiểu cấu trúc hệ thống, quy trình, hành vi người dùng. Nếu doanh nghiệp tiếp tục xem lộ dữ liệu là sự cố một lần, chứ không là nguồn “nhiên liệu” dài hạn cho tội phạm mạng, họ sẽ luôn đi sau nhiều bước.
Bề mặt tấn công mở rộng: dữ liệu, hệ thống, người dùng và mô hình AI
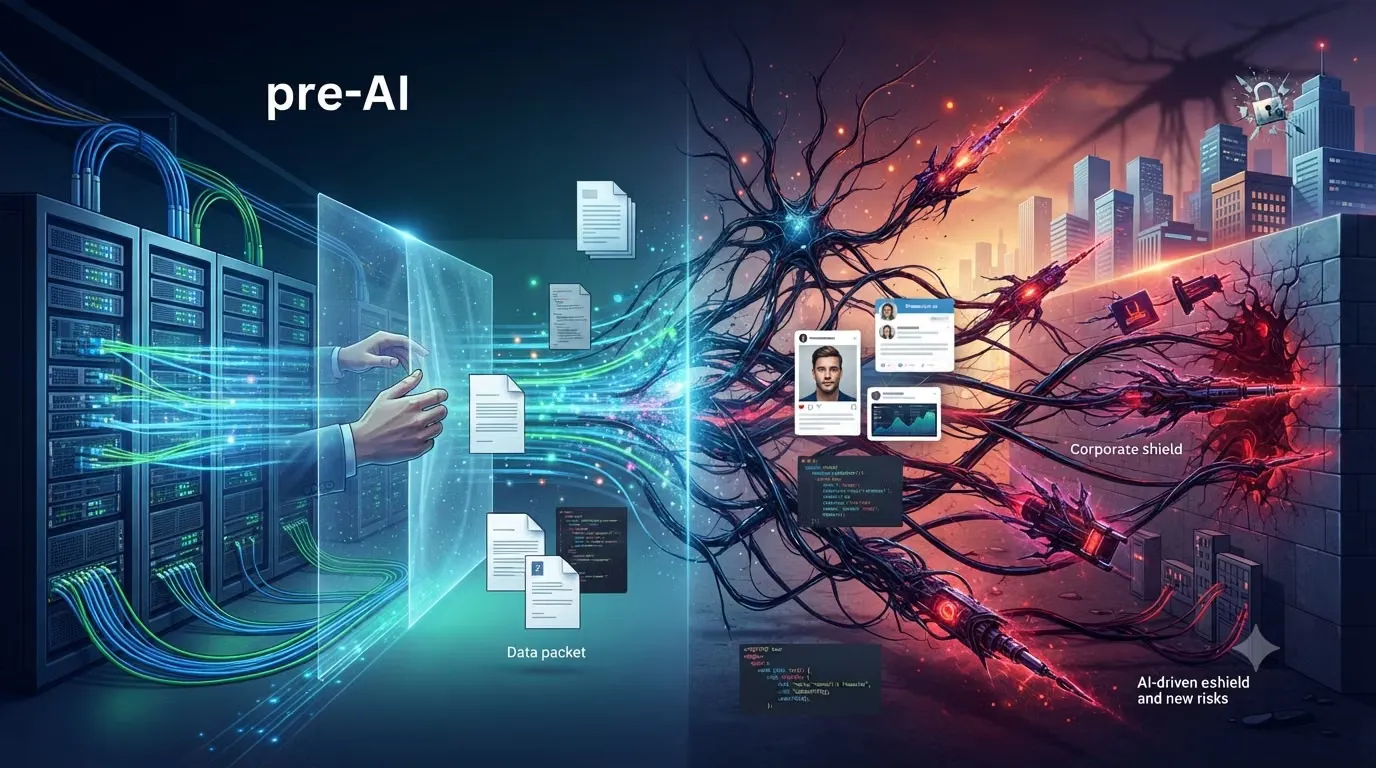
AI không chỉ là một công cụ thêm vào; nó trở thành một thành phần trong hệ thống, kéo theo bề mặt tấn công nở ra theo bốn lớp. Thứ nhất là dữ liệu: từ trung tâm dữ liệu đến điện thoại nhân viên, tài khoản đám mây, SaaS, nền tảng cộng tác – mọi điểm kết nối với mô hình AI đều là cửa ngõ. Thứ hai là hệ thống: công cụ AI được phép đọc gì, gọi API nào, kích hoạt tác vụ ra sao đang là vùng xám trong nhiều doanh nghiệp. Thứ ba là người dùng: AI giúp kẻ tấn công phân tích dữ liệu để cá nhân hóa lừa đảo, khiến nhân sự khó nhận ra. Thứ tư là chính mô hình AI: tấn công prompt injection, đầu độc kho tri thức RAG hay chiếm quyền tài khoản quản trị đang xuất hiện ngày càng nhiều. Khi an toàn thông tin AI không bao quát cả bốn lớp này, cảm giác an toàn chỉ là ảo giác.
Khi AI đứng ở cả hai chiến tuyến an ninh mạng
AI đang trở thành vũ khí hai lưỡi trong an ninh mạng doanh nghiệp: bên phòng thủ dùng AI để phát hiện nguy cơ, bên tấn công dùng AI để tăng độ chính xác và tốc độ. Việc rà quét hàng triệu bản ghi, tìm người có vai trò quan trọng, xác định mắt xích yếu trong chuỗi cung ứng giờ có thể được AI của kẻ tấn công tự động hỗ trợ. Nhiều doanh nghiệp đã ghi nhận deepfake, mã độc sinh ra bằng AI, thậm chí sự cố nhắm trực tiếp vào ứng dụng và mô hình AI. Một phần đáng kể tổ chức thừa nhận khó khăn về ngân sách bảo mật, trong khi số doanh nghiệp có hệ thống bảo vệ nhiều lớp còn thấp. Chênh lệch giữa sức mạnh AI của kẻ tấn công và khả năng phòng thủ truyền thống đang nới rộng; ai chậm đổi mới chiến lược bảo mật sẽ trở thành phòng thí nghiệm miễn phí cho các chiến dịch tấn công thế hệ mới.
Doanh nghiệp cần chiến lược bảo mật xoay trục theo thời đại AI
Nếu tiếp tục vá lỗi theo kiểu “đâu cháy dập đó”, doanh nghiệp sẽ không theo kịp tốc độ đột biến của mã độc và kỹ thuật tấn công có AI hỗ trợ. Cần xem bảo mật AI doanh nghiệp như một chiến lược xoay trục, chứ không phải phụ lục kỹ thuật. Trọng tâm đầu tiên là quản trị dữ liệu AI: phân loại dữ liệu, giới hạn dữ liệu nào được đưa vào mô hình nào, ai được truy cập, truy vết được mọi luồng sử dụng. Tiếp theo là thiết kế hệ thống với giả định AI có thể bị thao túng: tách quyền, giám sát hành vi bất thường của mô hình, kiểm soát chặt mô-đun RAG và nguồn tri thức. Cuối cùng, phải nâng kỹ năng người dùng lên cấp độ đội nhóm, không chỉ vài cá nhân biết dùng AI. Khi chiến lược bảo mật thay đổi đủ nhanh, AI mới trở thành lợi thế cạnh tranh thay vì lỗ hổng dài hạn.