
AI agents là gì và vì sao bảo mật không thể chạy sau?
AI agents trong doanh nghiệp là các tác nhân số hoạt động liên tục, có khả năng tự động truy cập hệ thống, kích hoạt quy trình và đưa ra quyết định dựa trên dữ liệu, vì thế chúng cần được quản trị như những “diễn viên số” bền bỉ chứ không chỉ là công cụ tạo nội dung đơn thuần. Khi mức độ tự động hóa tăng, khoảng trống giữa triển khai và quản trị đang mở rộng rõ rệt: các AI agents được kết nối sâu với dữ liệu, ứng dụng và quy trình nghiệp vụ, trong khi lớp kiểm soát, giám sát chưa kịp nâng cấp. Kết quả là rủi ro bảo mật AI enterprise không còn dừng ở rò rỉ dữ liệu, mà lan sang tuân thủ, uy tín thương hiệu và cả khả năng vận hành liên tục. Nếu doanh nghiệp để bảo mật chạy sau AI, cái giá phải trả sẽ là mất quyền kiểm soát ngay trên chính hạ tầng số của mình.
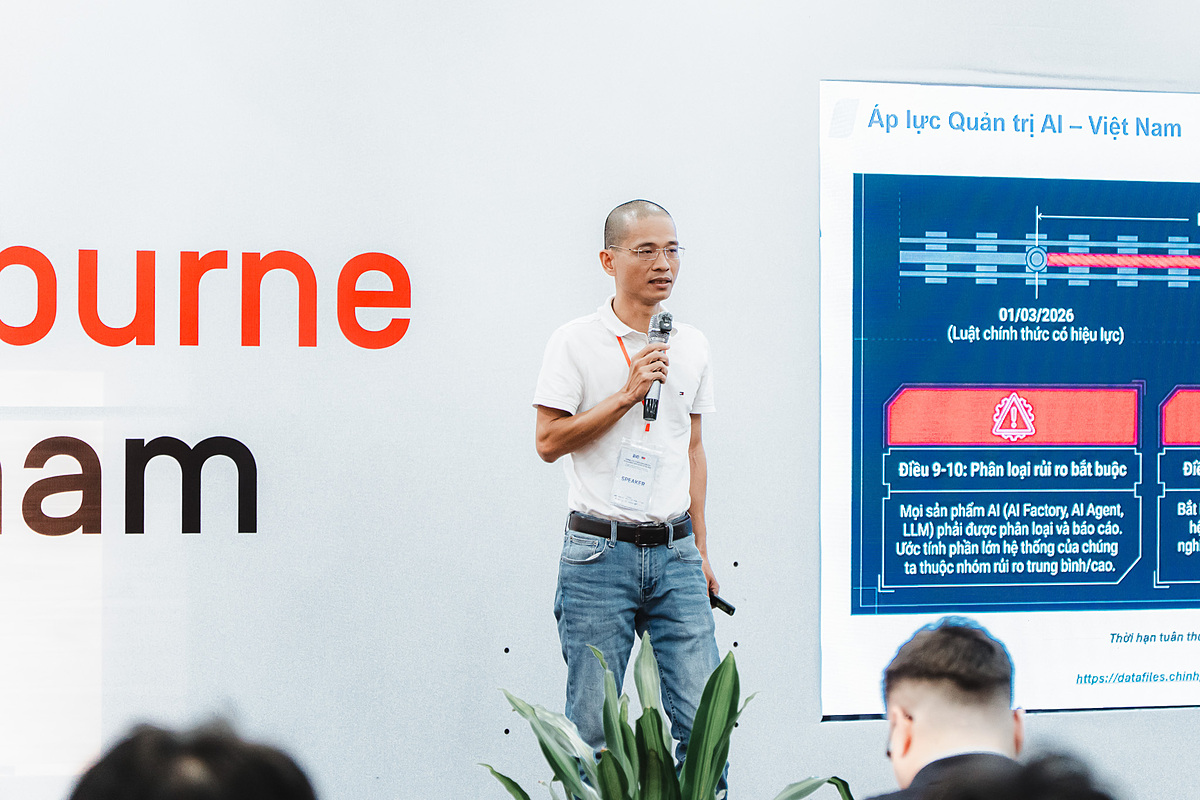
AI lên cấp, mô hình bảo mật cũ đã lỗi thời
AI agents đang nổi lên như một lớp tác nhân số mới, có tốc độ và mức độ truy cập vượt xa khả năng giám sát truyền thống. Nghiên cứu mới chỉ ra rằng quản trị AI kiểu phê duyệt thủ công trước đây không thể theo kịp agentic AI, bởi chúng không có cảm xúc, không có lương tâm và không bị điều chỉnh bằng động lực đạo đức. Trong khi đó, tại các doanh nghiệp, AI agents ngày càng được kết nối sâu với hệ thống và quy trình, kéo theo phạm vi rủi ro mở rộng đáng kể. Không chỉ là prompt injection hay rò rỉ dữ liệu, doanh nghiệp phải tính tới bảo mật mô hình, chuỗi cung ứng AI và nguy cơ agents thực thi hành động ngoài phạm vi mong muốn khi được cấp quyền. Đây là lý do “AI lên cấp, bảo mật cũng phải lên cấp”: các mô hình bảo mật cũ, vốn thiết kế cho hạ tầng IT tĩnh hoặc một mô hình AI đơn lẻ, không đủ để bảo vệ môi trường đa mô hình, đa agent năng động hiện nay.
Khoảng trống quản trị AI agents và nhu cầu AI governance framework mới
Khi doanh nghiệp tăng tốc triển khai AI agents, một loạt khoảng trống quản trị xuất hiện: Shadow AI (agents sinh ra ngoài tầm nhìn của IT), quyền truy cập bị cấp dư, runtime drift khi agent âm thầm mở rộng phạm vi qua việc thay đổi công cụ, prompt và permission, cùng với việc thiếu chủ sở hữu chịu trách nhiệm khi có sự cố. Để đóng khoảng trống này, một AI governance framework chuyên biệt cho quản trị AI agents là bắt buộc, không phải lựa chọn. Một bản thiết kế mới đã đề xuất cách quản trị AI agents với cấu trúc rõ ràng, bắt đầu từ việc nhìn thấy toàn bộ agents đang tồn tại, biết ai là chủ sở hữu, chúng được phép truy cập gì và mức độ tự chủ ra sao. Theo khuôn khổ ba giai đoạn, doanh nghiệp cần: 1) thiết lập thẩm quyền quản trị agentic AI và các guardrail; 2) định nghĩa mô hình quản trị, phân loại rủi ro, quy định giám sát runtime; 3) vận hành giám sát và trách nhiệm, thiết lập dashboard báo cáo và triển khai theo từng giai đoạn.
Sovereign AI strategy: thoát phụ thuộc nền tảng bên ngoài
Khi đa số doanh nghiệp vội vã triển khai AI, việc dựa hoàn toàn vào nền tảng bên ngoài đang tạo ra lớp rủi ro mới: lo ngại về nơi lưu trữ dữ liệu, tuân thủ quy định, khóa nhà cung cấp và gián đoạn dịch vụ buộc các tổ chức phải xem lại mức độ kiểm soát của mình đối với hệ thống AI. Một khảo sát cho thấy khoảng một phần ba lãnh đạo gặp khó khi diễn giải khái niệm sovereign AI, trong khi chỉ 13% có nhận thức rộng về khái niệm này. Theo một nghiên cứu, sovereign AI cho phép tổ chức có nhiều quyền tự chủ hơn trong thiết kế, triển khai, vận hành, quản trị và bảo trì hệ thống AI. Nhận định đáng chú ý: “As AI becomes embedded in critical business processes, the ability to maintain operational independence may become just as important as the AI capabilities themselves”. Tuy vậy, nhiều tổ chức mới dừng ở mức nhận diện rủi ro, chưa có sovereign AI strategy rõ ràng. Bước đầu tiên được khuyến nghị là xác định “chủ quyền” nghĩa là gì trong bối cảnh quy định và vận hành riêng của từng doanh nghiệp.
Bảo mật-by-design và lộ trình nâng cấp bảo mật AI enterprise
Chuyên gia bảo mật FPT Smart Cloud nhấn mạnh: bảo mật không thể là lớp “gắn thêm” sau khi sản phẩm AI đã hoàn thiện; yêu cầu an toàn phải xuất hiện ngay từ khâu thiết kế và xuyên suốt quá trình phát triển, triển khai, vận hành. Nói cách khác, bảo mật-by-design phải trở thành nguyên tắc mặc định trong mọi dự án AI enterprise. Một mô hình đánh giá mức độ trưởng thành bảo mật AI (AI Security Maturity Model – AISMM) đã được giới thiệu để đo năng lực bảo vệ ở 5 cấp độ, bao gồm quản trị, kiểm soát truy cập, bảo mật dữ liệu, mô hình, chuỗi cung ứng và ứng phó sự cố. Trên hành trình đó, khung năng lực AI-native của doanh nghiệp đóng vai trò “khung xương” chuyển đổi, còn AISMM là “sức mạnh” bảo vệ. Lộ trình được đề xuất: đánh giá hiện trạng, xác định khoảng trống, chọn năng lực ưu tiên, triển khai theo từng giai đoạn, rồi liên tục đo lường và nâng cấp. Nếu doanh nghiệp muốn quản trị AI agents hiệu quả, đây không còn là dự án IT phụ trợ mà phải là chiến lược dài hạn, gắn với quản trị dữ liệu, kiểm soát truy cập và tuân thủ ngay từ ngày đầu.