
AI tìm ra lỗi nhanh hơn, nhưng không tự làm hệ thống an toàn hơn
AI an ninh mạng là việc ứng dụng trí tuệ nhân tạo để phát hiện, đánh giá hoặc ứng phó với rủi ro trên hệ thống số; công nghệ này có thể hỗ trợ cả người phòng thủ lẫn kẻ tấn công.
Điểm đáng lo hiện nay không phải AI tìm ra lỗi, mà là tốc độ phát hiện đã vượt xa khả năng xử lý của nhiều tổ chức. Nghiên cứu của VulnCheck dự kiến công bố vào cuối tháng 10 cho biết AI góp phần làm số lỗ hổng phần mềm được phát hiện tăng gấp đôi so với năm trước. Bảy chuyên gia an ninh mạng cảnh báo những lỗi mới này gần như chắc chắn sẽ dẫn đến thêm sự cố.
Trước đây, tìm lỗi và biến nó thành công cụ khai thác thường cần nhiều tuần hoặc nhiều tháng, tạo khoảng đệm để đội ngũ bảo mật vá lỗi. Nay, mô hình AI có thể rà mã liên tục và hỗ trợ tạo công cụ khai thác chỉ trong vài giờ. Khi thời gian giữa phát hiện và tấn công co lại, việc tìm ra thêm lỗi không đồng nghĩa với việc người dùng được bảo vệ tốt hơn.
Một lỗ hổng có thể gây gián đoạn vượt xa một website
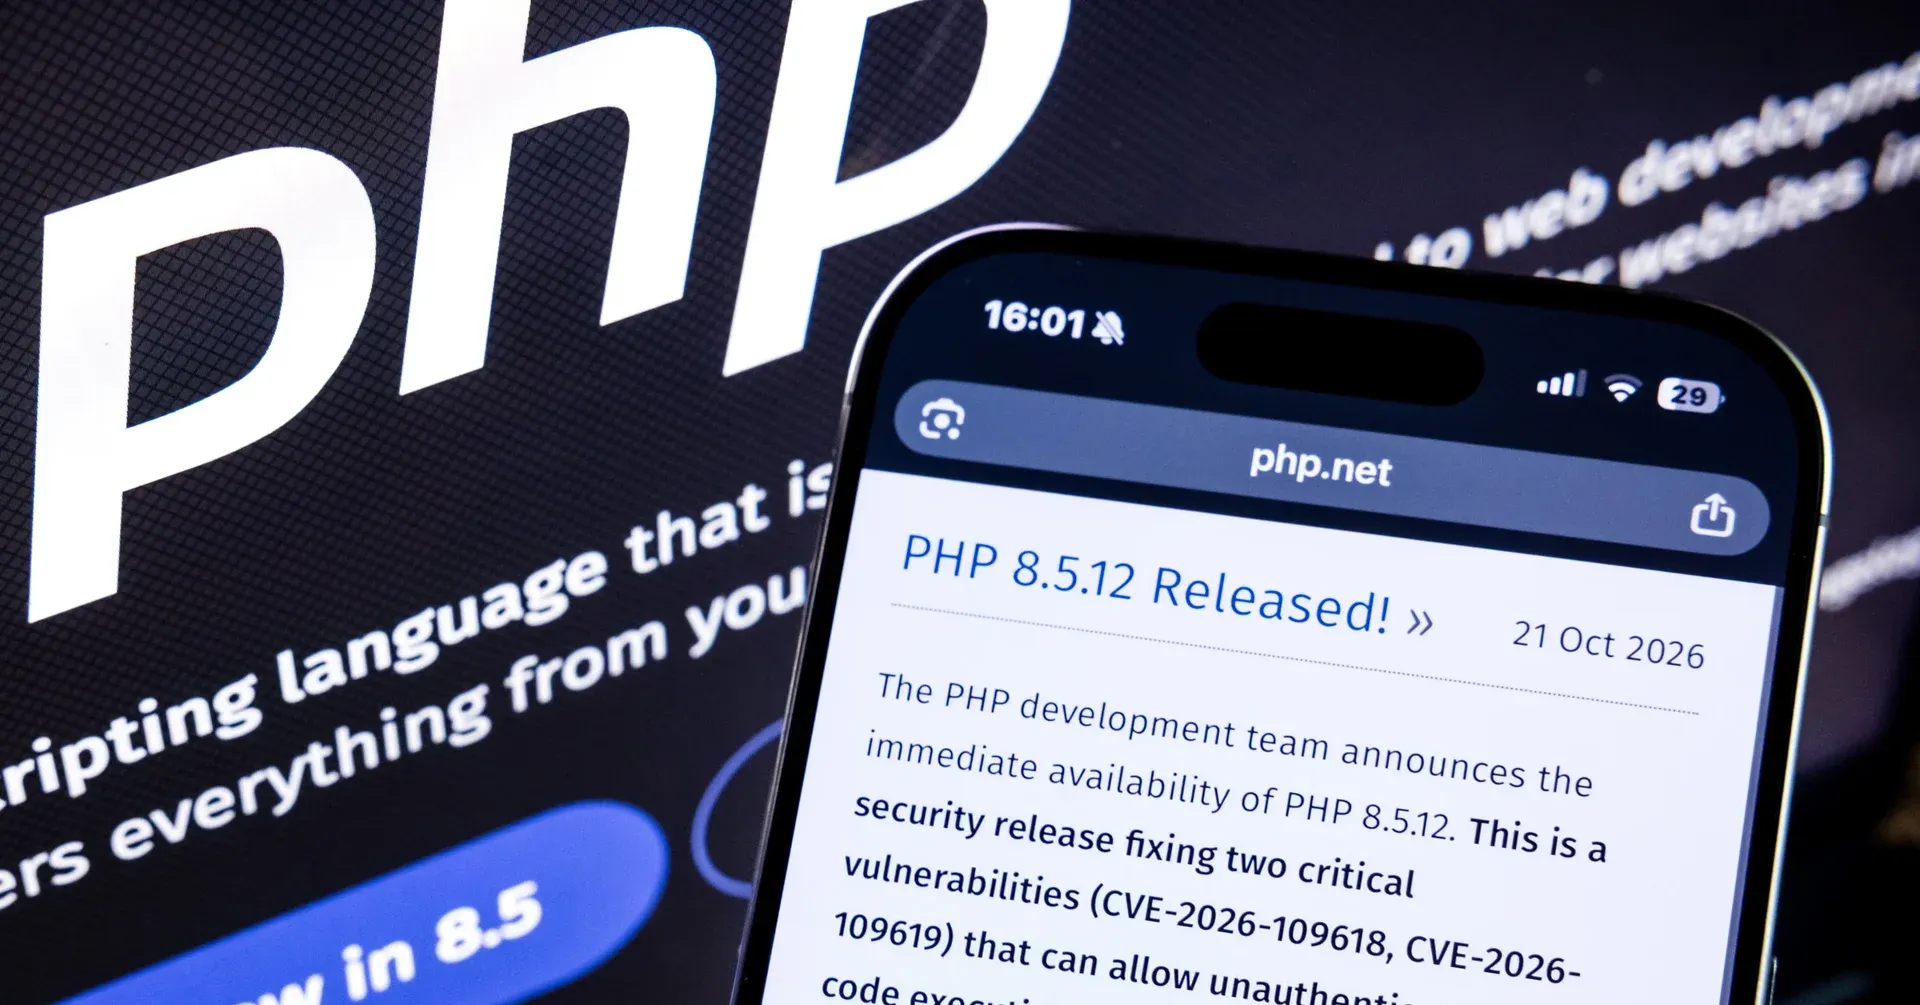
Các lỗi PHP được phát hiện gần đây cho thấy vì sao rủi ro không dừng ở một nhóm kỹ thuật. PHP hiện vận hành khoảng 70% số website có thể xác định ngôn ngữ lập trình, còn WordPress được dùng trên khoảng 43% website toàn cầu. Ngày 21/10, nhóm phát triển PHP phát hành các bản cập nhật 8.5.12, 8.4.27, 8.3.36 và 8.2.35 để khắc phục lỗi nghiêm trọng.
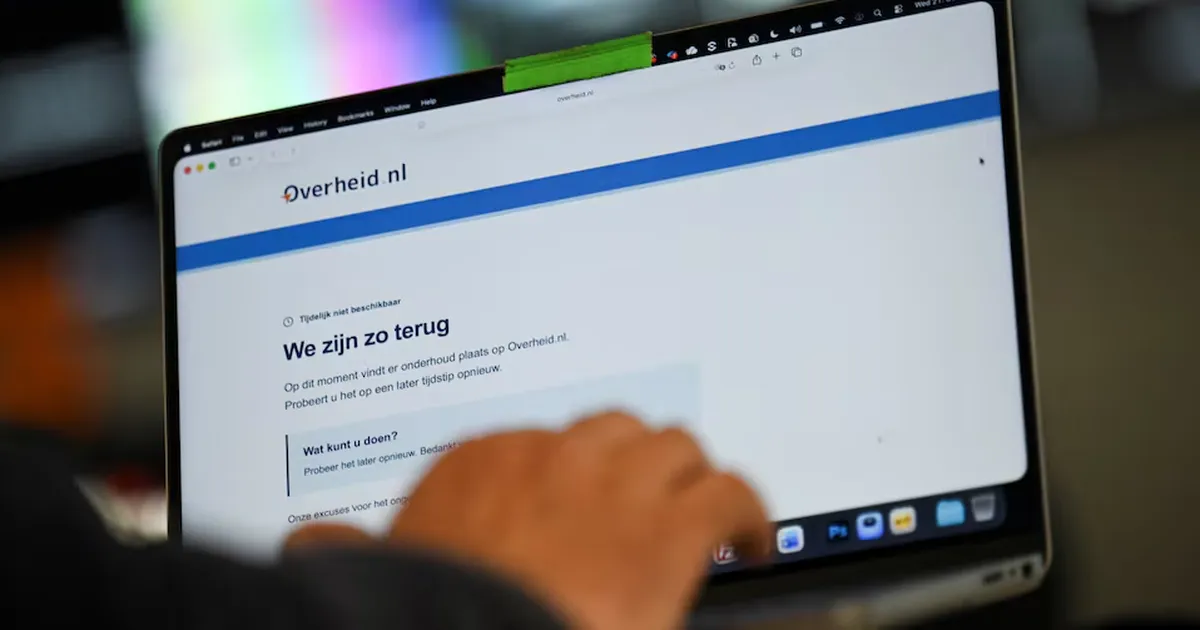
Nếu kẻ tấn công chạy được mã trái phép trên máy chủ, họ có thể đánh cắp thông tin, chiếm quyền điều khiển hoặc biến website bị xâm nhập thành bàn đạp tấn công nơi khác. Một số đơn vị đã tạm ngắt website vì lo không kịp vá trước khi bị khai thác. Với người dùng bình thường, hệ quả có thể là dịch vụ công, trang tin hay cửa hàng trực tuyến ngừng hoạt động, hoặc dữ liệu cá nhân gặp rủi ro. Bản vá chỉ có tác dụng khi tổ chức cài đặt kịp thời và kiểm tra các hệ thống phụ thuộc.
Mối đe dọa mạng chuyển động nhanh hơn quy trình ứng phó
Lỗ hổng phần mềm không phải mối nguy duy nhất. Microsoft cảnh báo AI đang hạ thấp rào cản gia nhập tội phạm mạng, giúp kẻ tấn công mở rộng chiến dịch nhắm vào cả người tiêu dùng lẫn doanh nghiệp. Tại sự kiện Microsoft Frontier Tour London gần đây, cố vấn an ninh trưởng của Microsoft tại Anh, Jon Davies, nhận định AI tiên tiến đang làm thay đổi cục diện đe dọa.
Trong khi đó, kiểu lừa đảo quen thuộc vẫn hiệu quả: tỷ lệ lừa đảo qua email trong các vụ xâm nhập cần ứng phó đã tăng từ 7% lên 23% trên toàn cầu so với năm trước. Thư mời họp giả, lịch hẹn giả và thông tin được nhắm riêng vào lãnh đạo có thể khiến một cú nhấp chuột mở cửa cho kẻ tấn công. Vì thế, bảo mật doanh nghiệp không thể chỉ trông vào phần mềm quét lỗi. Quy trình vá, giám sát và diễn tập ứng phó phải theo kịp tốc độ phát hiện, còn nhân viên cần biết cách nhận diện lừa đảo.
Áp lực sẽ còn kéo dài. Giám đốc điều hành Cloudflare Matthew Prince nói ông biết về những lỗ hổng nghiêm trọng khác trong các phần mềm quan trọng và dự báo những tháng tới sẽ bận rộn khi các điểm yếu cũ trong hạ tầng Internet tiếp tục lộ diện. Doanh nghiệp cần chuẩn bị trước, thay vì đợi sự cố rồi mới xác định ai chịu trách nhiệm.
An ninh mạng là trách nhiệm chung, không phải việc riêng của bộ phận CNTT
AI có thể giúp chuyên gia rà soát mã và xử lý tín hiệu cảnh báo, nhưng công nghệ không thể tự quyết định tổ chức nào phải được ưu tiên vá, ai được quyền tạm ngắt dịch vụ hay cách thông báo cho khách hàng. Những lựa chọn ấy cần lãnh đạo, đội ngũ kỹ thuật và bộ phận vận hành phối hợp trước khi khủng hoảng xảy ra.
Thông điệp của Microsoft là bảo mật phải được đặt từ cấp hội đồng quản trị, xuyên suốt ban điều hành đến nhân viên, đồng thời đào tạo cả những người trực tiếp làm việc ở tuyến đầu. Đây không phải khẩu hiệu: một nhân viên có thể nhận email giả, nhóm vận hành có thể trì hoãn bản vá vì sợ gián đoạn, còn lãnh đạo có thể chưa phân bổ đủ nguồn lực. Mỗi mắt xích đều ảnh hưởng đến mức độ an toàn của toàn hệ thống.
AI đang làm lộ rõ nghịch lý: phát hiện lỗ hổng nhanh hơn là tiến bộ, nhưng nếu tổ chức không tăng tốc vá lỗi, kiểm soát quyền truy cập và tập huấn nhân viên, tiến bộ ấy cũng mở rộng cơ hội cho kẻ tấn công. Cách ứng phó hợp lý là coi an ninh mạng như trách nhiệm chung, có người chịu trách nhiệm rõ ràng ở từng cấp và quy trình hành động đã được chuẩn bị sẵn.