
Hirudo là gì và vì sao người dùng Android phải lo lắng ngay lúc này?
Mã độc Android Hirudo là một loại Trojan ngân hàng di động được thiết kế để đánh cắp thông tin đăng nhập ngân hàng, mã PIN thanh toán, tin nhắn SMS và đồng thời cho phép tin tặc theo dõi màn hình, truy cập camera cũng như điều khiển điện thoại Android từ xa, biến thiết bị của người dùng thành công cụ phục vụ gian lận tài chính mà họ khó nhận ra. Điều đáng nói là Hirudo xuất hiện đúng thời điểm malware di động 2026 bùng nổ, khi điện thoại thông minh không còn là mục tiêu thứ yếu mà đã trở thành một trong những mục tiêu tấn công chính của tội phạm mạng. Nếu trước đây người dùng còn chủ quan với mã độc trên máy tính, thì nay chính chiếc điện thoại dùng để chuyển khoản, thanh toán và nhận mã OTP mới là điểm yếu nguy hiểm nhất. Bỏ qua Hirudo nghĩa là chấp nhận rủi ro mất trắng tài khoản ngân hàng chỉ sau vài thao tác cài đặt ứng dụng tưởng như vô hại.
Hirudo hoạt động như thế nào: từ ứng dụng giải trí giả đến chiếm quyền điều khiển điện thoại
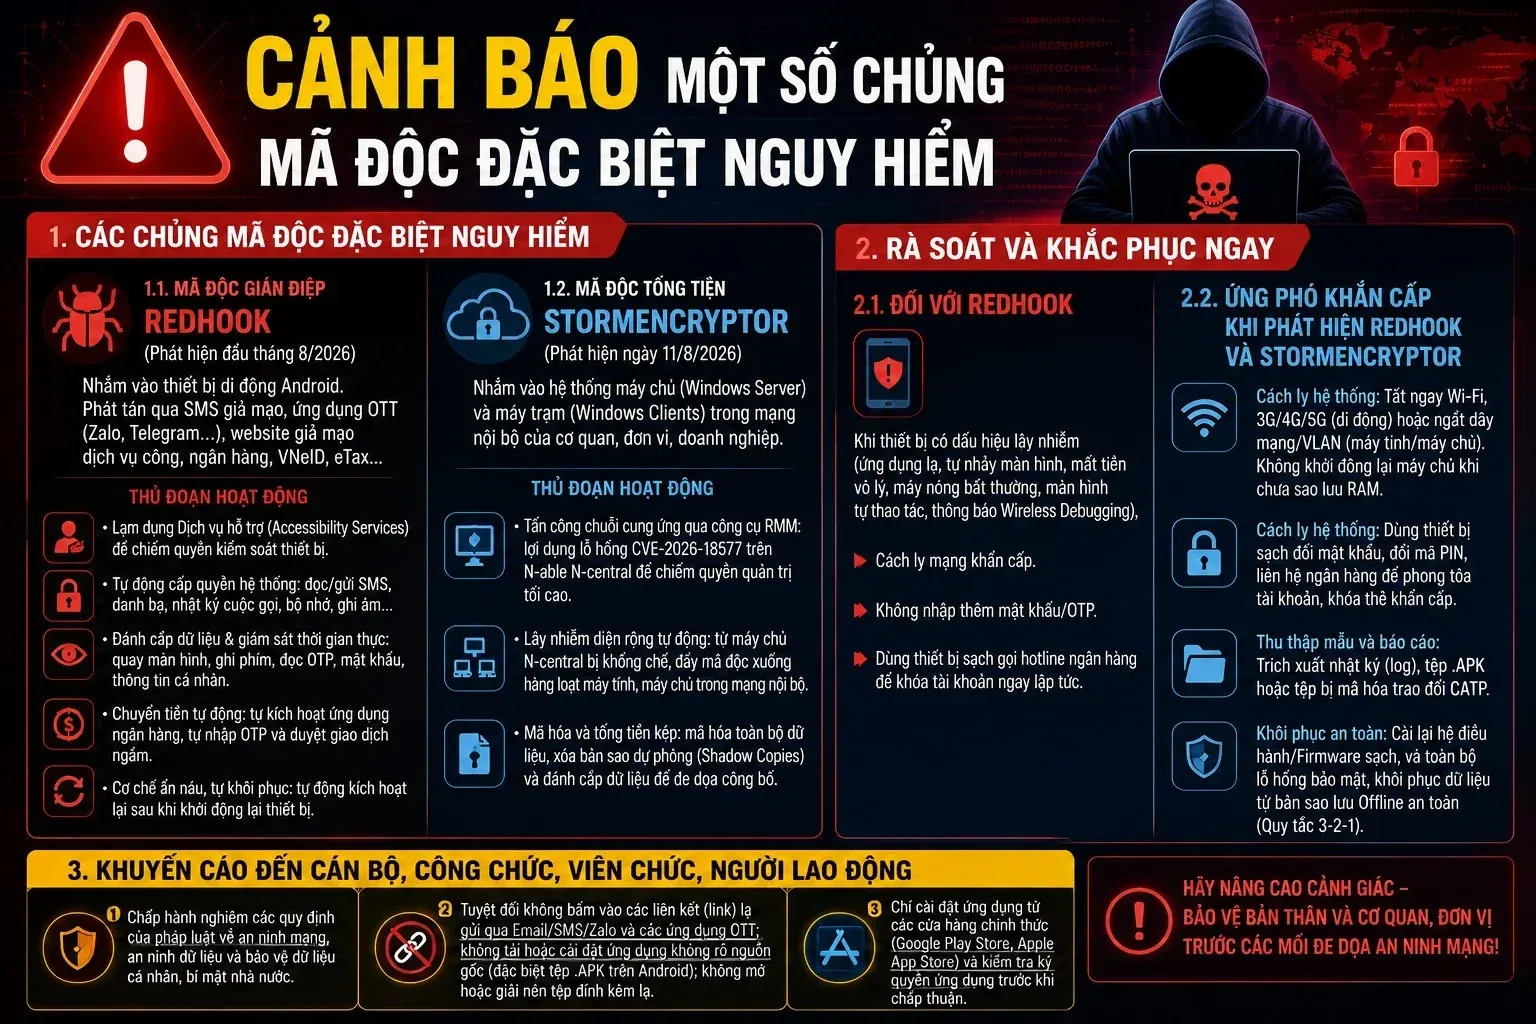
Hirudo không tấn công trực diện, mà đi đường vòng qua các ứng dụng giả mạo hoặc có vẻ hợp pháp phục vụ mua sắm, xem video và phim ngắn. Người dùng bị dụ cài các ứng dụng như Shopora, 1V1 X, ZoyaTV hay KoiShort, vốn hiển thị nội dung khá bình thường để tạo cảm giác an toàn. Sau đó, ứng dụng đưa ra thông báo cập nhật giả, yêu cầu cài thêm một gói ứng dụng khác – chính là mã độc Android Hirudo. Khi đã vào máy, Hirudo đòi quyền Trợ năng và quyền truy cập thông báo, hai quyền đủ để theo dõi thao tác, đọc nội dung hiển thị và thu thập dữ liệu trên điện thoại. Theo báo cáo về malware di động 2026, tội phạm mạng ngày càng thích kiểu tấn công nhiều giai đoạn như vậy: ban đầu gửi tệp hoặc ứng dụng tưởng như vô hại, rồi từng bước biến chúng thành công cụ độc hại. Nếu người dùng không để ý quyền truy cập ứng dụng và cảnh báo từ Google Play Store, Hirudo sẽ âm thầm chiếm quyền điều khiển thiết bị.
Từ đánh cắp mật khẩu ngân hàng đến thay thế ứng dụng: Hirudo nguy hiểm ở mức nào?
Về mức độ nguy hiểm, Hirudo không chỉ dừng ở việc đánh cắp mật khẩu ngân hàng và mã PIN thanh toán; nó còn đọc tin nhắn SMS, bao gồm mã xác thực và thông báo giao dịch, hiển thị màn hình giả để ghi lại mã PIN, mật khẩu hoặc hình vẽ mở khóa điện thoại. Nguy hiểm hơn, với các ứng dụng ngân hàng mục tiêu, Hirudo tìm cách gỡ ứng dụng chính thức rồi tải về phiên bản đã bị chỉnh sửa để thay thế, giữ nguyên giao diện nhưng bổ sung cơ chế can thiệp vào bên trong ứng dụng. Nhờ đó, nó có thể che giấu chữ ký ứng dụng đã bị thay đổi, làm ẩn các dịch vụ Trợ năng đang hoạt động và vô hiệu hóa biện pháp ngăn chụp màn hình, khiến quy trình kiểm tra bảo mật nhận về kết quả do kẻ tấn công kiểm soát. Theo một báo cáo bảo mật, trong quý I/2026 đã phát hiện 162.275 gói cài đặt Trojan ngân hàng mới trên thiết bị di động, chiếm 52,96% tổng số ứng dụng di động độc hại được phát hiện trong quý. Con số này cho thấy Hirudo không phải trường hợp cá biệt mà là phần của làn sóng Trojan mạo danh ứng dụng ngân hàng tăng chóng mặt.
Ai đang bị nhắm tới: người dùng Android và các ứng dụng tài chính khu vực châu Á
Dù Hirudo được phát hiện nhắm vào tám ứng dụng của bảy ngân hàng tại Indonesia, mục tiêu của nó không dừng ở một quốc gia. Mã độc còn hướng tới thông tin tài khoản tài chính tại Trung Quốc, Ấn Độ, Mexico, Morocco và Thái Lan, cho thấy chiến dịch được thiết kế cho nhiều thị trường đang phát triển, nơi người dùng phụ thuộc mạnh vào điện thoại để mua sắm, giải trí, liên lạc và làm việc. Về bản chất, bất kỳ người dùng Android nào cài ứng dụng từ nguồn không chính thức, hoặc dễ dàng chấp nhận cấp quyền Trợ năng, quyền truy cập thông báo cho ứng dụng lạ, đều nằm trong vùng rủi ro. Điện thoại di động đang trở thành “mồi ngon” cho các loại mã độc, vì nó chứa mật khẩu, dữ liệu cá nhân, trò chuyện riêng tư và thông tin công việc. Khi Trojan ngân hàng di động có thể theo dõi màn hình, truy cập camera và điều khiển điện thoại từ xa, việc mất kiểm soát tài khoản ngân hàng chỉ là vấn đề thời gian nếu người dùng không thay đổi thói quen bảo mật.
Cách nhận biết và bảo vệ tài khoản Android trước Hirudo và malware di động 2026
Để bảo vệ tài khoản Android trước mã độc Android Hirudo và làn sóng malware di động 2026, người dùng phải chủ động hơn, không thể trông chờ hoàn toàn vào ứng dụng ngân hàng. Trước hết, chỉ tải ứng dụng từ Google Play hoặc nguồn chính thức do nhà phát triển cung cấp; tuyệt đối không cài tệp APK từ quảng cáo, đường dẫn lạ hoặc website giả mạo trang tải ứng dụng Google Play. Bất kỳ thông báo cập nhật bất thường bên trong ứng dụng, yêu cầu cài thêm ứng dụng từ bên ngoài cửa hàng, đều nên coi là dấu hiệu đáng nghi và từ chối. Người dùng cần kiểm tra kỹ các quyền Trợ năng, quyền truy cập thông báo và các quyền nhạy cảm khác; nếu không hiểu rõ mục đích, đừng cấp quyền. Hãy bật Google Play Protect, cập nhật hệ điều hành Android và ứng dụng ngân hàng lên phiên bản mới nhất để giảm nguy cơ. Nếu nghi ngờ đã cài ứng dụng độc hại, hãy dùng một thiết bị an toàn để liên hệ ngân hàng, yêu cầu kiểm tra và bảo vệ tài khoản, đổi mật khẩu, thu hồi phiên đăng nhập đáng ngờ và rà soát giao dịch bất thường. Kết luận thẳng thắn: trong kỷ nguyên Trojan ngân hàng di động bùng nổ, ai coi nhẹ quyền truy cập ứng dụng và cảnh báo từ Google Play Store thì sớm muộn cũng trả giá bằng chính tiền trong tài khoản.