
AI bước vào trung tâm hệ thống thanh toán: cơ hội và mặt trái
AI phát hiện gian lận trong ngân hàng là việc dùng các mô hình học máy để phân tích hành vi giao dịch thanh toán theo thời gian thực, nhận diện mẫu hình bất thường, cảnh báo lừa đảo chuyển tiền và hỗ trợ khóa, tạm dừng giao dịch nhằm bảo vệ tài khoản khách hàng trước khi thiệt hại xảy ra.
Điểm mấu chốt hôm nay: nếu không có AI, hệ thống ngân hàng khó có thể trụ vững trước làn sóng lừa đảo và tấn công mạng đang tăng tốc theo cấp số nhân. Mỗi ngày, hệ thống ngân hàng xử lý khoảng 100 triệu giao dịch thanh toán với tổng giá trị khoảng 1,2 triệu tỷ đồng. Với quy mô này, kiểm soát thủ công là điều bất khả thi. AI giúp lọc nhiễu, phát hiện sớm gian lận, nhưng đồng thời mở rộng “bề mặt tấn công”: tội phạm cũng dùng chính AI để tạo tin nhắn giả, deepfake, kịch bản chiếm đoạt tài khoản. Câu hỏi không còn là có dùng AI hay không, mà là dùng như thế nào để không biến công cụ phòng thủ thành điểm yếu an ninh mới.
Quy mô giao dịch bùng nổ: vì sao ngân hàng buộc phải dựa vào AI
Lý do khiến AI trở thành “bắt buộc” trong bảo mật ngân hàng nằm ở tốc độ số hóa thanh toán. Trong 8 tháng năm 2026, giao dịch thanh toán qua Internet đạt hơn 4,4 tỷ lượt với giá trị 81,1 triệu tỷ đồng, tăng 46,57% về số lượng và 21,77% về giá trị so với cùng kỳ. Giao dịch qua điện thoại di động đạt 14 tỷ lượt với giá trị 58,4 triệu tỷ đồng, tăng 35,33% và 2,39%. Thanh toán qua mã QR đạt 311 triệu giao dịch với giá trị 274,2 nghìn tỷ đồng. Đây không còn là thị trường ngách, mà là hạ tầng sống còn của nền kinh tế số.
Trong bối cảnh đó, một sự cố tại một bộ phận có thể ảnh hưởng đến hoạt động kinh doanh, uy tín và niềm tin khách hàng. Khi giao dịch thanh toán tăng vọt, lừa đảo chuyển tiền cũng chuyển sang mô hình công nghiệp: phân vai từ tiếp cận nạn nhân, thao túng tâm lý, đến luân chuyển và tẩu tán dòng tiền. Nếu không có AI để giám sát theo thời gian thực, phân tích hành vi và chặn sớm, ngân hàng sẽ luôn ở thế chạy theo xử lý hậu quả, còn khách hàng là người gánh rủi ro đầu tiên.
AI phát hiện gian lận: từ cảnh báo giao dịch đến bảo vệ tài khoản thời gian thực
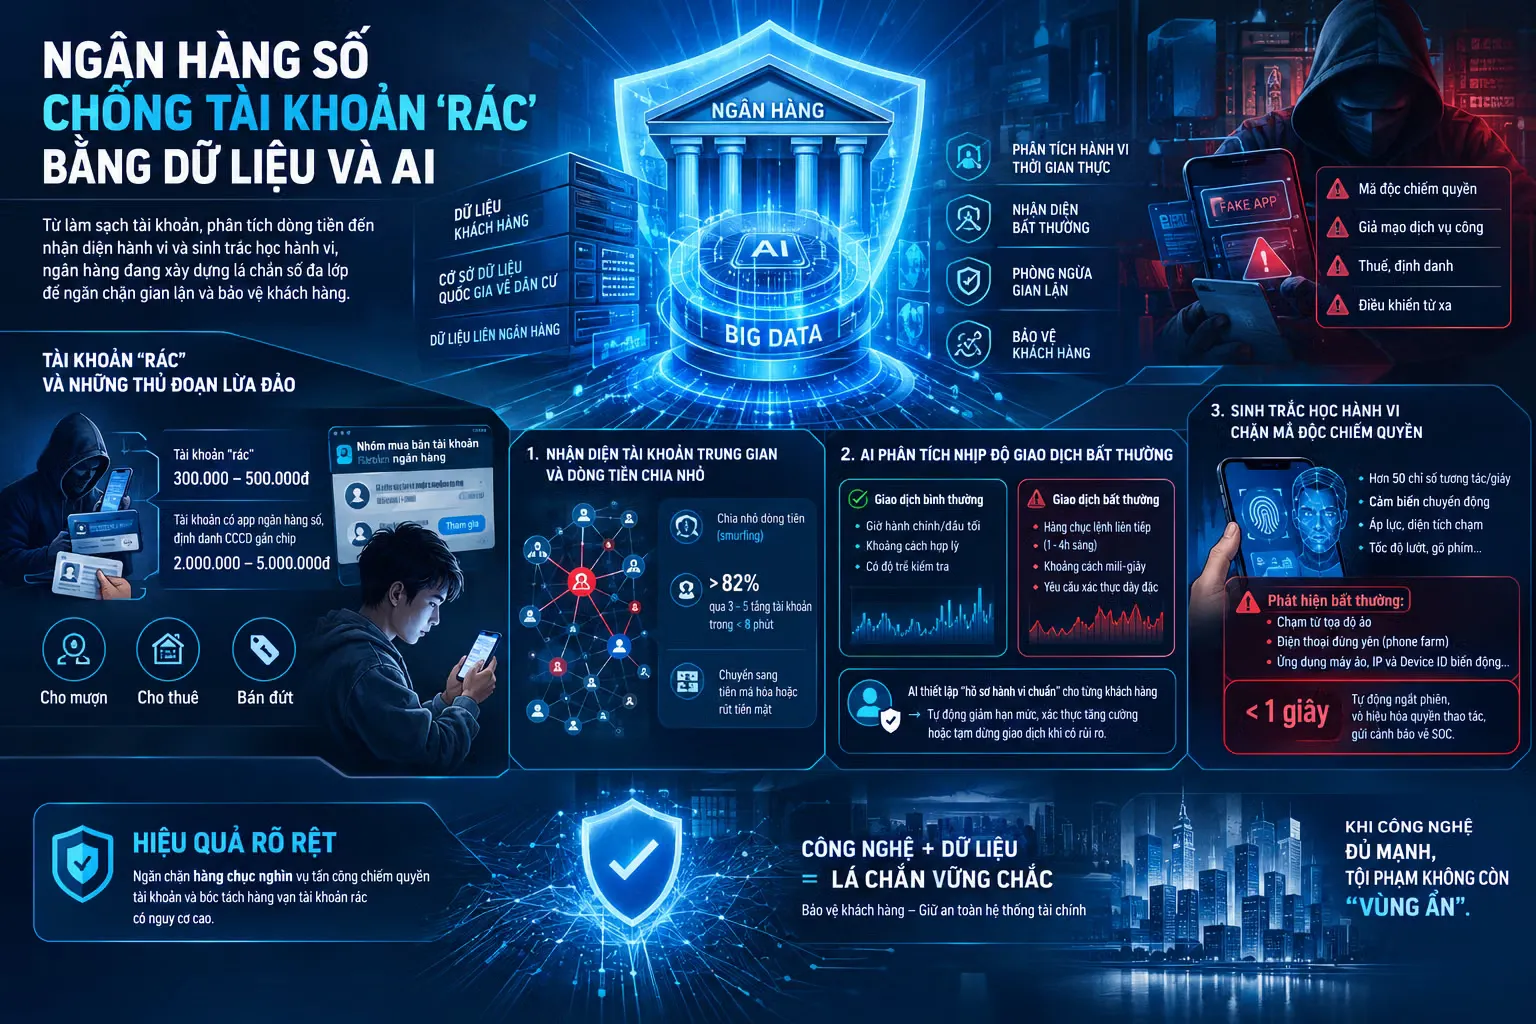
Điểm tích cực là AI không chỉ là khẩu hiệu công nghệ, mà đã đi vào lõi bảo mật ngân hàng. Các mô hình học máy đang được dùng để nhận diện rủi ro, phân tích giao dịch bất thường và bảo vệ tài sản khách hàng. Khi kết hợp AI với hệ thống giám sát rủi ro tập trung như SIMO, các ngân hàng đã phát hiện và ngăn chặn nhiều giao dịch nghi ngờ. Hệ thống SIMO đã giúp khoảng 2 triệu lượt khách hàng tạm dừng hoặc hủy giao dịch sau cảnh báo, với tổng số tiền liên quan là 76.000 tỷ đồng. Đây là minh chứng rõ ràng rằng AI phát hiện gian lận không phải là câu chuyện tương lai, mà đang cứu tiền thật, tài khoản thật.
Một số ngân hàng đi xa hơn với mô hình an ninh ba lớp “Phòng – Chống – Phản ứng nhanh”, bảo vệ dòng tiền theo thời gian thực từ cả phía khách hàng lẫn hệ thống nội bộ. AI được cài xuyên suốt vòng đời phát triển phần mềm, giúp giảm 50% thời gian xử lý và tăng năng suất 2–3 lần cho đội ngũ công nghệ thông tin. Tuy nhiên, điều đáng nói là các ngân hàng tiên tiến vẫn giữ AI ở vai trò hỗ trợ: AI gợi ý, con người quyết định. Đây là ranh giới an toàn cần được duy trì.
Khi AI cũng bị tội phạm dùng làm vũ khí: rủi ro an ninh mạng thế hệ mới
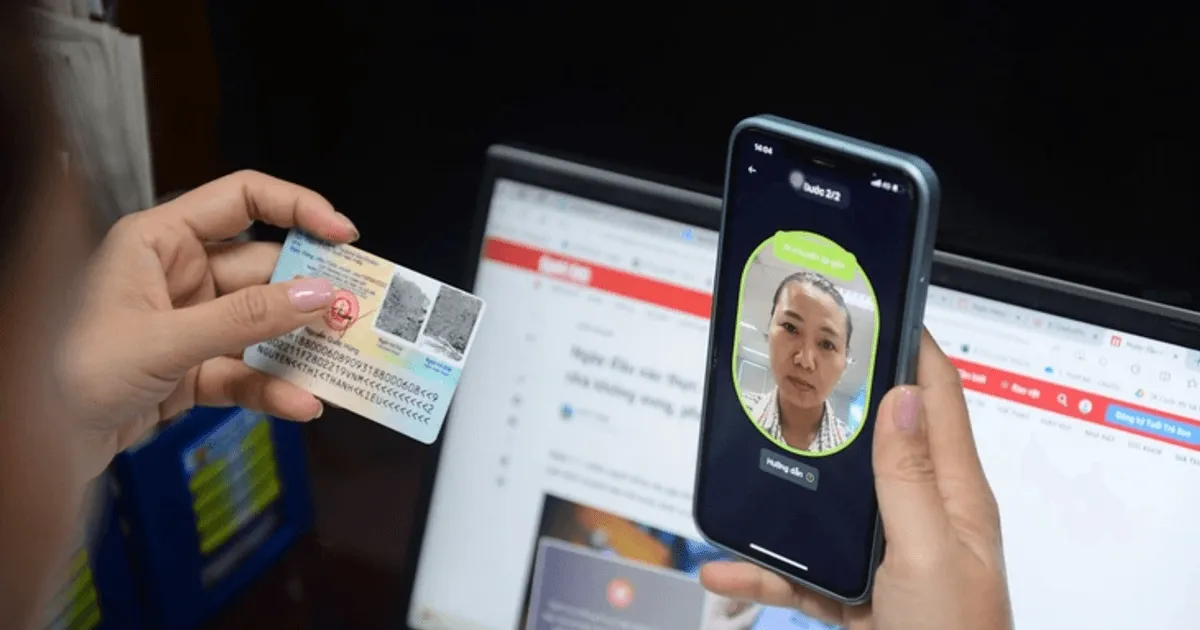
Sai lầm lớn nhất là nghĩ rằng AI chỉ đứng về phía ngân hàng. Cùng lúc ngân hàng dùng AI để bảo mật, tội phạm cũng dùng AI để tấn công. Hoạt động tấn công vào hệ thống thông tin tài chính – ngân hàng đang có dấu hiệu chuyên nghiệp hóa, tổ chức chặt chẽ và mang tính xuyên quốc gia. Tội phạm có thể lợi dụng AI để tạo tin nhắn giả mạo, dùng deepfake giả danh người có chức vụ, quyền hạn nhằm dẫn dắt nạn nhân và chiếm đoạt tài khoản. Ngay cả xác thực sinh trắc học cũng không an toàn tuyệt đối khi hình ảnh tĩnh hoặc video ngắn có thể bị dùng để vượt qua quy trình xác thực.
Rủi ro an ninh mạng còn đến từ chính hệ thống AI của ngân hàng. Hiện tượng “ảo giác AI” khiến mô hình tạo ra thông tin sai nhưng nghe rất thuyết phục, nếu không được thẩm định sẽ dẫn đến quyết định sai lệch. Công nghệ AI cũng có thể bị lợi dụng để thực hiện các cuộc tấn công mạng, từ dò quét lỗ hổng đến tự động hóa kịch bản xâm nhập. Khi giao dịch thanh toán ngày càng gắn chặt với hệ sinh thái số, mọi điểm yếu trong mô hình AI đều có thể trở thành cửa ngõ cho tấn công dây chuyền, ảnh hưởng trực tiếp đến tiền trong tài khoản người dùng.
Cân bằng quyền lực AI – con người: hướng đi nào cho ngân hàng?
Trước làn sóng AI, câu hỏi chiến lược không phải là đầu tư bao nhiêu mô hình, mà là phân chia quyền lực giữa máy và người như thế nào. Một số ngân hàng khẳng định AI hiện chỉ đóng vai trò hỗ trợ xử lý hồ sơ và đưa ra gợi ý, còn trách nhiệm thẩm định và quyết định cuối cùng vẫn thuộc về cán bộ ngân hàng, không thể chuyển sang AI. Đây là quan điểm đúng: AI giỏi xử lý dữ liệu lớn, nhưng chưa đủ để gánh trách nhiệm pháp lý và đạo đức trong quyết định tài chính.
Về phía bảo mật ngân hàng, hướng đi hợp lý là “bảo mật thông minh”: kết hợp eKYC, sinh trắc học, VNeID, công nghệ chống giả mạo và bảo mật đa lớp để cân bằng giữa thuận tiện và an toàn trong giao dịch. Song song, các ngân hàng cần giám sát liên tục, phân tích hành vi, phát hiện bất thường và khai thác thông tin về mối đe dọa để ứng phó kịp thời; đồng thời đầu tư hệ thống dự phòng để duy trì dịch vụ thiết yếu khi hệ thống chính gặp sự cố. Nếu làm được điều này, AI sẽ là lá chắn chủ lực trước lừa đảo chuyển tiền, chứ không phải “con dao hai lưỡi” treo lơ lửng trên đầu cả ngân hàng lẫn khách hàng.