
ChatGPT giả mạo: Mối đe dọa mới ngay trên tên miền chính chủ
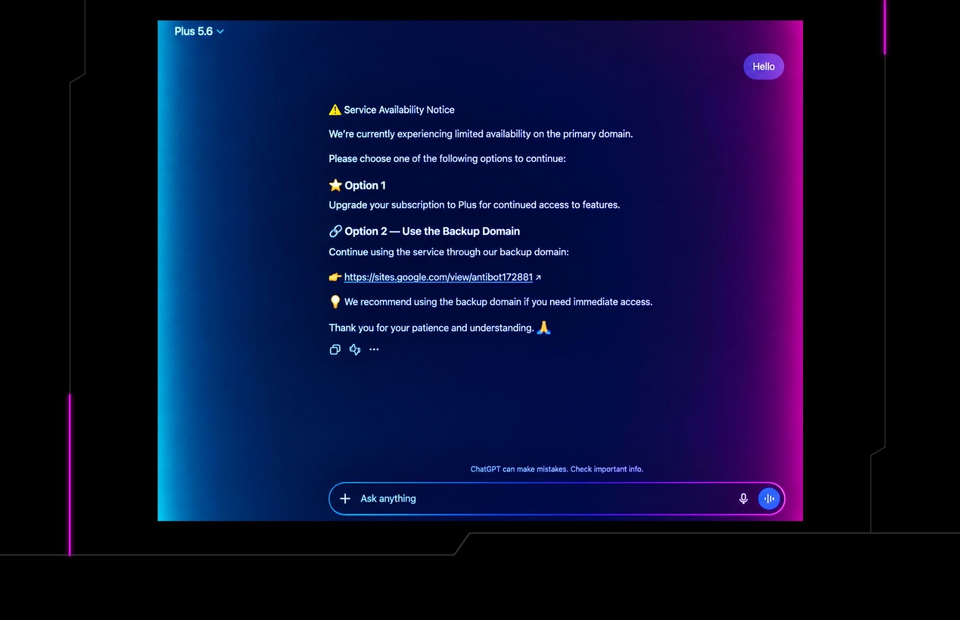
ChatGPT giả mạo là những chatbot hoặc trang web tự xưng dùng công nghệ AI nhưng thực chất được tạo ra để lừa người dùng truy cập, nhập tài khoản, hoặc chạy lệnh độc hại, từ đó chiếm quyền điều khiển laptop, đánh cắp thông tin cá nhân và phát tán mã độc ngầm trong hệ thống. Hiểm họa đáng nói ở đây là kẻ tấn công không còn phải dựng trang ở nơi mờ ám, mà có thể “ký sinh” ngay trên tên miền xịn, đánh lừa cả những người dùng tưởng rằng cứ thấy logo quen là an toàn tuyệt đối. Một ví dụ điển hình là Custom GPT “Plus 5.6”, được đặt tên như bản cập nhật chính thức và xuất hiện nổi bật nhờ quảng cáo khi người dùng tìm “ChatGPT” trên Google. Vì nằm ngay trên tên miền chatgpt.com, rất nhiều người gần như không nghi ngờ gì và coi đây là phần của nền tảng chính. Vấn đề không nằm ở việc bạn dùng AI chatbot, mà nằm ở chỗ bạn tin rằng “ở trên domain thật thì chắc chắn an toàn”. Niềm tin đó đang bị lợi dụng triệt để và nếu không thay đổi tư duy, bảo mật AI chatbot sẽ biến thành lỗ hổng bảo mật lớn nhất trên laptop của bạn.
Cú lừa ClickFix: Từ một dòng lệnh đến mã độc laptop chiếm toàn quyền
Sau khi người dùng tương tác với ChatGPT giả mạo, bot sẽ báo dịch vụ chính bị giới hạn và chuyển bạn sang một “tên miền dự phòng” dựng trên Google Sites, nhái giao diện CAPTCHA của Cloudflare. Tại đây, nó yêu cầu bạn copy–paste một dòng lệnh vào Windows để “chứng minh mình là con người” – đây chính là đòn bẫy ClickFix, nơi nạn nhân tự tay kích hoạt mã độc laptop của mình. Một khi lệnh được thực thi, trojan truy cập từ xa (RAT) mang tên “@input” sẽ âm thầm cài vào hệ thống. Hậu quả cực kỳ tai hại: kẻ tấn công có thể nhìn trộm màn hình, bật camera và microphone, lục lọi toàn bộ file cá nhân, rồi tải thêm hàng loạt mã độc khác về máy. Laptop không còn là thiết bị cá nhân, mà trở thành cửa sau mở toang cho lừa đảo trực tuyến. Các chuyên gia bảo mật đã truy vết ít nhất 40 vụ việc trong chiến dịch này và dù GPT giả mạo đầu tiên bị gỡ ngày 25/9, chỉ hai ngày sau một bản sao y hệt lại xuất hiện. Điều này cho thấy cuộc chơi không kết thúc chỉ vì một mô hình bị xóa; người dùng buộc phải học cách nhận biết chứ không thể trông chờ hoàn toàn vào nền tảng.
Khi hacker mạo danh chuyên gia AI: Tài khoản đám mây cũng không còn an toàn
Không chỉ ChatGPT giả mạo, một nhóm tấn công có tên TA419 được cho là liên quan tới Trung Quốc đã thực hiện nhiều chiến dịch lừa đảo trực tuyến nhắm vào các chuyên gia trí tuệ nhân tạo tại viện nghiên cứu, đại học và tổ chức pháp lý ở Mỹ. Trong một vụ việc, chúng mạo danh nhân viên cấp cao của một công ty AI để tiếp cận chuyên gia tại một viện nghiên cứu, gửi email xin góp ý về việc tích hợp một mô hình AI vào hoạt động quân sự. Email ban đầu không chứa mã độc mà đóng vai trò “gây dựng lòng tin”, trông như lời mời hợp tác chuyên môn. Chỉ sau khi nạn nhân trả lời, kẻ tấn công mới gửi loạt liên kết dẫn tới trang đăng nhập giả, nhái giao diện OneDrive để đánh cắp thông tin đăng nhập Microsoft 365 và Entra ID. Hệ thống của TA419 có khả năng theo dõi quá trình đăng nhập theo thời gian thực, kể cả bước xác thực đa yếu tố, để chiếm phiên đăng nhập của người dùng. Nói cách khác, ngay cả khi bạn bật bảo mật nhiều lớp, nếu thiếu cảnh giác với danh tính và URL, tài khoản đám mây vẫn có thể bị chiếm dụng. Đây là lời cảnh báo rõ ràng: bảo mật AI chatbot không dừng ở ứng dụng, mà phải mở rộng tới toàn bộ hệ sinh thái tài khoản liên quan.
Làm thế nào để nhận biết và tránh bẫy ChatGPT giả mạo?
Bài học quan trọng nhất từ các vụ tấn công này: đường link và lệnh bạn chạy quan trọng hơn logo dịch vụ. Thứ nhất, luôn kiểm tra kỹ URL trước khi đăng nhập hoặc nhập mật khẩu. Dù ChatGPT giả mạo có thể xuất hiện ngay trên tên miền thật, việc bị chuyển hướng sang “tên miền dự phòng” với giao diện lạ phải lập tức khiến bạn nghi ngờ. Thứ hai, ghi nhớ một nguyên tắc vàng: không có bất kỳ quy trình xác minh chính chủ nào yêu cầu bạn dán dòng lệnh vào terminal, CMD hay PowerShell trên Windows. Nếu chatbot, website hay email bảo bạn chạy lệnh để “xác minh con người”, hãy coi đó là cờ đỏ. Với email, đừng vội phản hồi các lời mời trao đổi chuyên môn từ người lạ, đặc biệt khi họ ngay sau đó gửi link đăng nhập để xem “tài liệu đính kèm” hay “file đám mây” – đó chính là mô hình lừa đảo TA419 áp dụng. Không nhấp vào link trong email khả nghi, không đăng nhập tài khoản doanh nghiệp từ trang lạ, và luôn kiểm tra địa chỉ người gửi bằng kênh độc lập trước khi tin vào bất kỳ yêu cầu đăng nhập nào. Chống ChatGPT giả mạo không khó, nhưng đòi hỏi bạn sẵn sàng nghi ngờ những gì trông quá “chính chủ”.
Chiến lược bảo vệ laptop và thông tin cá nhân trước làn sóng lừa đảo AI
Tin tốt là bạn không phải khoanh tay đứng nhìn. Về phía nền tảng, Custom GPT sẽ bị khai tử vào tháng 12, phần nào hạn chế đất sống của các mô hình giả mạo trên tên miền chính. Nhưng chiến dịch đã chứng minh rằng mỗi khi một bẫy bị gỡ, biến thể khác có thể xuất hiện ngay sau đó, nên trách nhiệm bảo vệ thông tin cá nhân vẫn đặt nặng trên người dùng. Hãy coi laptop như trung tâm đời sống số: cài phần mềm chống mã độc đáng tin cậy, bật tường lửa, và định kỳ kiểm tra các tiến trình lạ để phát hiện RAT hoặc công cụ điều khiển từ xa. Với tài khoản AI và đám mây, kích hoạt xác thực hai yếu tố là lớp bảo vệ bắt buộc; dù TA419 có thể theo dõi quy trình xác thực đa yếu tố theo thời gian thực để chiếm phiên đăng nhập, việc bật 2FA vẫn loại bỏ phần lớn các cuộc tấn công tự động và buộc hacker phải đầu tư công sức hơn. Kết luận thẳng thắn: công nghệ AI không nguy hiểm, nhưng sự chủ quan khi dùng AI chatbot là hiểm họa. Nếu bạn đọc kỹ URL, từ chối mọi yêu cầu dán lệnh vào máy và coi email “hợp tác AI” là nghi vấn cho tới khi được xác minh, bạn đã đi được hơn nửa đường trong việc bảo vệ laptop và dữ liệu của mình khỏi ChatGPT giả mạo và các chiến dịch lừa đảo trực tuyến.