
Bảo mật ngân hàng phải tính từ phát hiện đến phục hồi
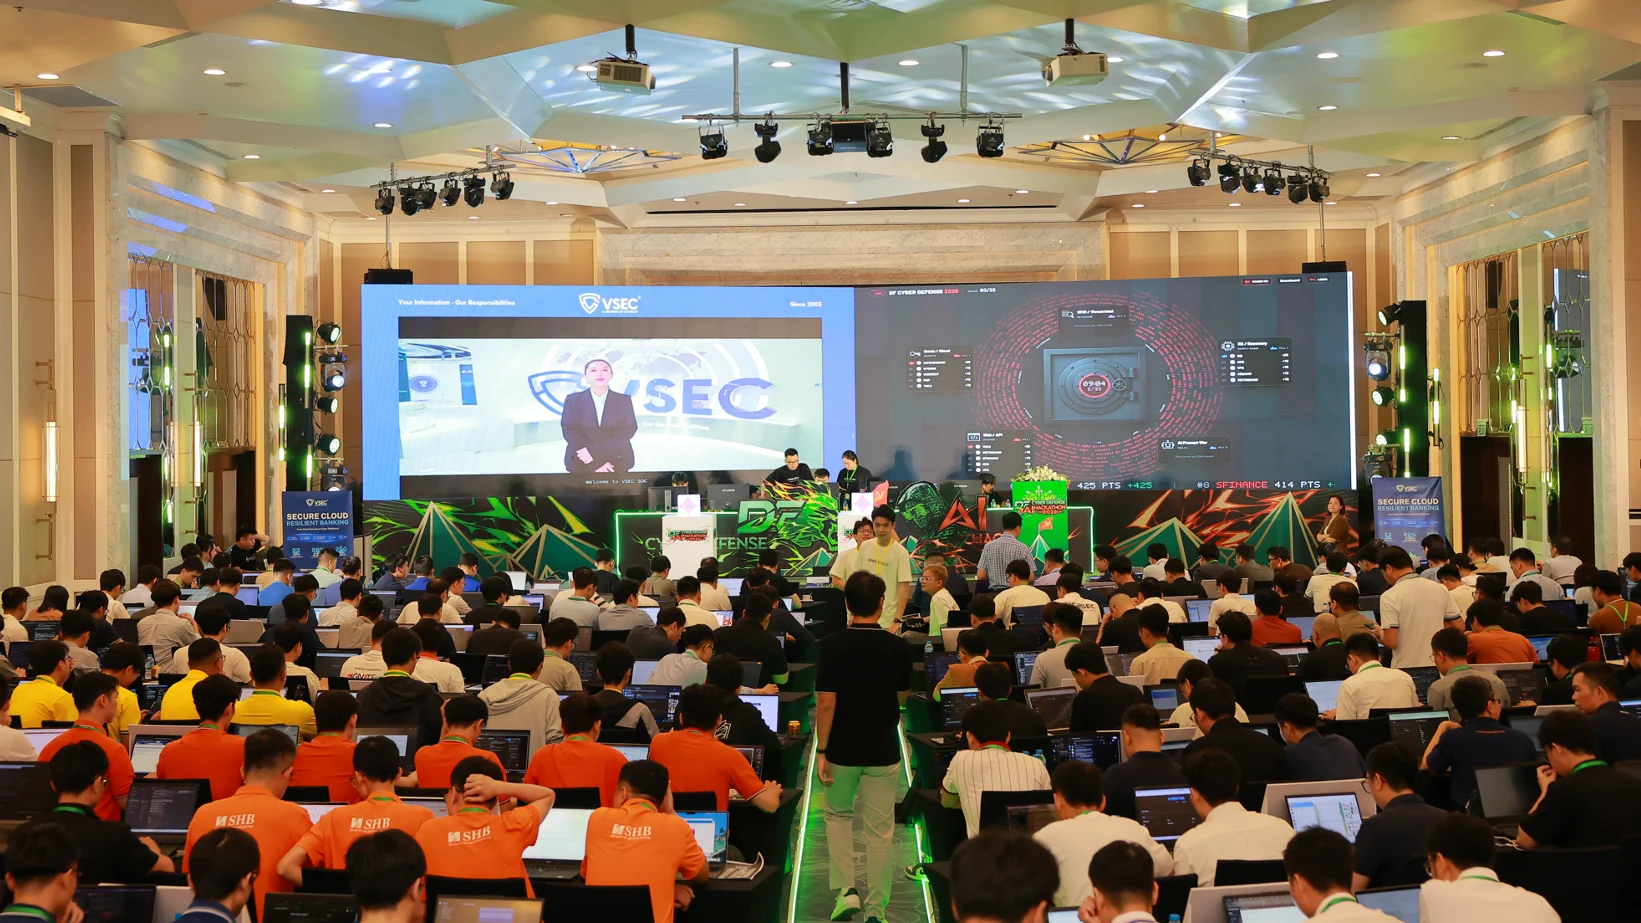
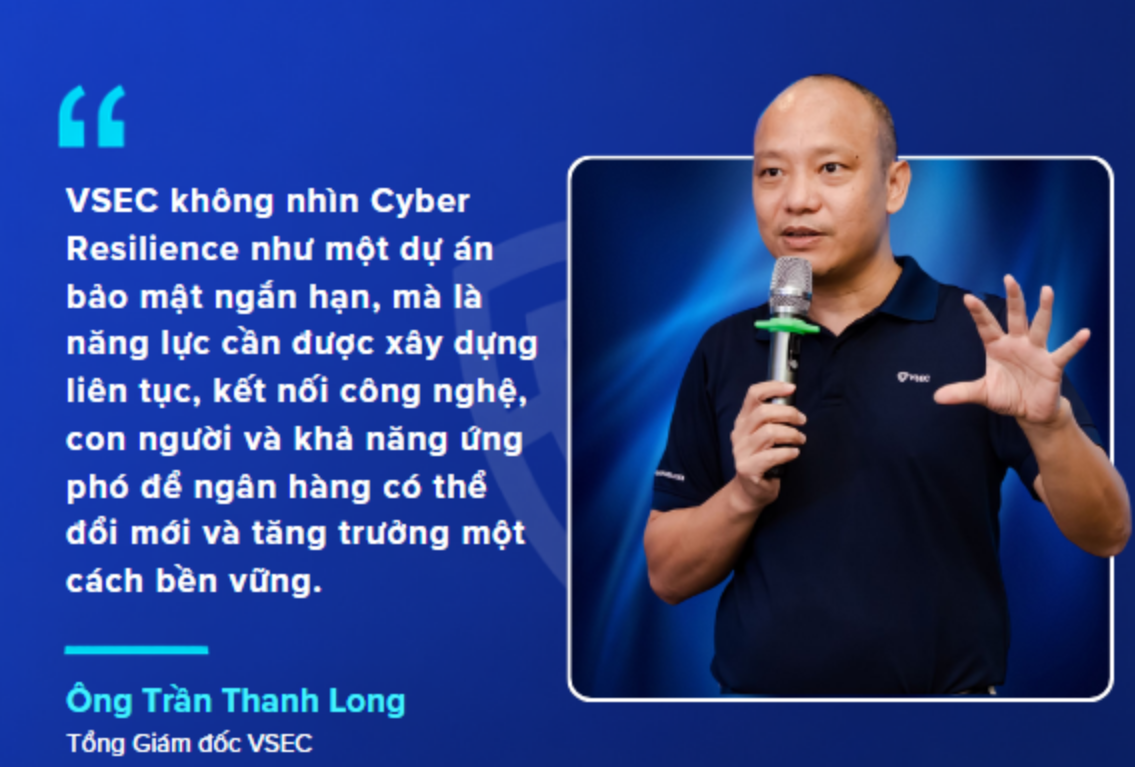
Bảo mật cloud trong ngân hàng là năng lực quản lý rủi ro trên hạ tầng đám mây và kết nối với hệ thống nội bộ, từ nhận diện mối đe dọa đến ứng phó, khôi phục hoạt động an toàn sau sự cố. Đây không còn là việc dựng một lớp chắn quanh từng nền tảng: cloud và AI đang thay đổi cách ngân hàng xây dựng sản phẩm, vận hành hệ thống và khai thác dữ liệu, trong khi hạ tầng ngày càng phân tán và phụ thuộc vào nhiều bên. VSEC đồng hành cùng Đấu trường DF Cyber Defense tại Smart Banking 2026 nhằm thúc đẩy năng lực phòng thủ thực chiến và khả năng chống chịu an ninh mạng cho ngành tài chính, ngân hàng. Tại sự kiện, Tổng giám đốc VSEC Trần Thanh Long nhấn mạnh rằng câu hỏi của đội bảo mật không chỉ là cloud có an toàn hay không, mà là tổ chức nhìn thấy rủi ro đến đâu và xử lý sự cố kịp thời thế nào.
Đó là cách đặt vấn đề đúng hơn. Một ngân hàng có thể sở hữu nhiều biện pháp phòng ngừa mà vẫn lúng túng nếu không phát hiện được xâm nhập, cô lập rủi ro và đưa dịch vụ trở lại an toàn. Bảo mật ngân hàng vì thế phải được xem là một phần của năng lực chống chịu tổng thể, chứ không phải hạng mục công nghệ có thể nghiệm thu xong rồi bỏ đó.
Hạ tầng lai khiến ranh giới bảo mật khó nhìn rõ
Hạ tầng ngân hàng hiếm khi nằm trọn trên cloud hoặc hoàn toàn tại chỗ. Hệ thống ngân hàng lõi và một số nền tảng trọng yếu có thể chạy trên hạ tầng truyền thống, còn ứng dụng số, API, dữ liệu và AI ngày càng được đưa lên đám mây. Khi nhà cung cấp cloud, công ty công nghệ tài chính và đối tác bên thứ ba cùng tham gia, trách nhiệm bảo mật bị chia qua nhiều lớp, còn các kết nối trở thành điểm có thể bị khai thác. Đánh giá bảo mật cloud giúp tìm cấu hình sai, vấn đề về danh tính và quyền truy cập, mã hóa, API, điểm phơi nhiễm giữa hệ thống vật lý với cloud hoặc giữa nhiều nền tảng, cũng như khoảng trống tuân thủ. Nhưng một lần đánh giá chỉ chụp lại tình trạng tại một thời điểm; hạ tầng thay đổi liên tục thì bức tranh ấy nhanh chóng cũ.
Vì vậy, ngân hàng cần biết mình có những tài sản, dữ liệu, quyền truy cập và kết nối nào, đồng thời phân định rõ phần trách nhiệm của mình với nhà cung cấp. Không có khả năng quan sát liên tục, tổ chức có thể bỏ sót thay đổi cấu hình trái phép, thông tin xác thực bị lạm dụng, API bị khai thác hoặc luồng dữ liệu bất thường. Tập trung bảo vệ từng máy chủ riêng lẻ là chưa đủ khi kẻ tấn công có thể di chuyển qua nhiều môi trường.
AI trên cloud thêm rủi ro ngoài tầm kiểm soát
AI trên cloud giúp ngân hàng xử lý dữ liệu và phát triển dịch vụ mới, nhưng cũng mở thêm những đường rò rỉ và thao túng. Rủi ro không chỉ đến từ các cuộc tấn công được hỗ trợ bởi AI: nhân viên có thể đưa dữ liệu nhạy cảm vào công cụ AI ngoài kiểm soát, còn deepfake hoặc việc sửa đổi dữ liệu và mô hình có thể làm suy giảm độ tin cậy của quy trình. Nếu không kiểm soát việc sử dụng công cụ và luồng dữ liệu, ngân hàng khó biết thông tin đã rời khỏi phạm vi quản lý ở đâu, hoặc đầu ra nào đã bị can thiệp.
Điều này khiến bảo mật không thể dừng ở việc đặt quy định sử dụng hay rà soát cấu hình ban đầu. Ngân hàng cần kết nối giám sát cloud với trung tâm điều hành an ninh mạng, tình báo mối đe dọa và hoạt động điều tra để nhận ra dấu hiệu bất thường sớm. Mục tiêu không phải là cấm mọi ứng dụng AI, mà là kiểm soát quyền truy cập, dữ liệu đầu vào và các kết nối đủ chặt để lợi ích của công nghệ không tạo thành điểm mù.
Phục hồi sự cố là một phần của bảo mật
Phát hiện và ứng phó chỉ có giá trị trọn vẹn khi ngân hàng biết cách khôi phục hệ thống mà không đưa mối đe dọa trở lại. Khi xảy ra sự cố, đội kỹ thuật cần xác định phạm vi xâm nhập, đánh giá nguy cơ đối với dữ liệu, thay đổi thông tin xác thực và bảo đảm bản sao khôi phục không còn mã độc, đồng thời chính xác và toàn vẹn trước khi vận hành trở lại. Đó là lý do phục hồi sự cố không thể bị coi là việc riêng của đội vận hành sau khi bộ phận bảo mật đã xử lý xong.
Người dùng không nhìn thấy trung tâm điều hành an ninh mạng, bảo mật cloud hay hoạt động điều tra phía sau một giao dịch. Nhưng họ kỳ vọng dịch vụ tài chính vẫn liên tục, giao dịch an toàn và dữ liệu cá nhân không bị lộ ngay cả khi có sự cố. Với ngân hàng, khôi phục máy móc chưa đủ: độ tin cậy của hệ thống cũng phải được khôi phục. Kết luận rõ ràng là phòng thủ vẫn cần thiết, nhưng bảo mật ngân hàng chỉ đáng tin khi bao gồm cả phát hiện, ứng phó và phục hồi có kiểm chứng.