
Kỷ nguyên “Autopilot Cyberattack”: Khi vài dòng lệnh đủ để hạ gục doanh nghiệp
AI Agent tấn công mạng là các tác nhân trí tuệ nhân tạo được cấu hình để tự động dò tìm lỗ hổng bảo mật, phân tích hạ tầng số và khai thác điểm yếu trên nhiều hệ thống cùng lúc, gần như không cần con người can thiệp, tạo ra một kỷ nguyên tấn công siber tự động hóa với chi phí thấp nhưng mức độ phá hoại rất lớn.
Vụ việc bị phát hiện quanh nền tảng AI mã nguồn mở Cairn cho thấy một bước ngoặt nguy hiểm: kẻ tấn công chỉ cần nhập chưa đến 100 ký tự tiếng Trung mô tả chiến thuật, rồi “thả xích” cho đội quân AI Agent tự vận hành từ đầu đến cuối. Đây không còn là viễn cảnh tương lai mà là mô hình tấn công đang diễn ra, nơi kịch bản “rảnh tay” gần như tuyệt đối thay thế vai trò thao tác kỹ thuật trực tiếp của con người. Nói cách khác, chúng ta đã bước vào thời kỳ Autopilot Cyberattack, nơi ý định tấn công quan trọng hơn nhiều so với kỹ năng kỹ thuật.
Bên trong chiến dịch: AI tự dò tìm lỗ hổng bảo mật tự động trên hơn 1.200 website
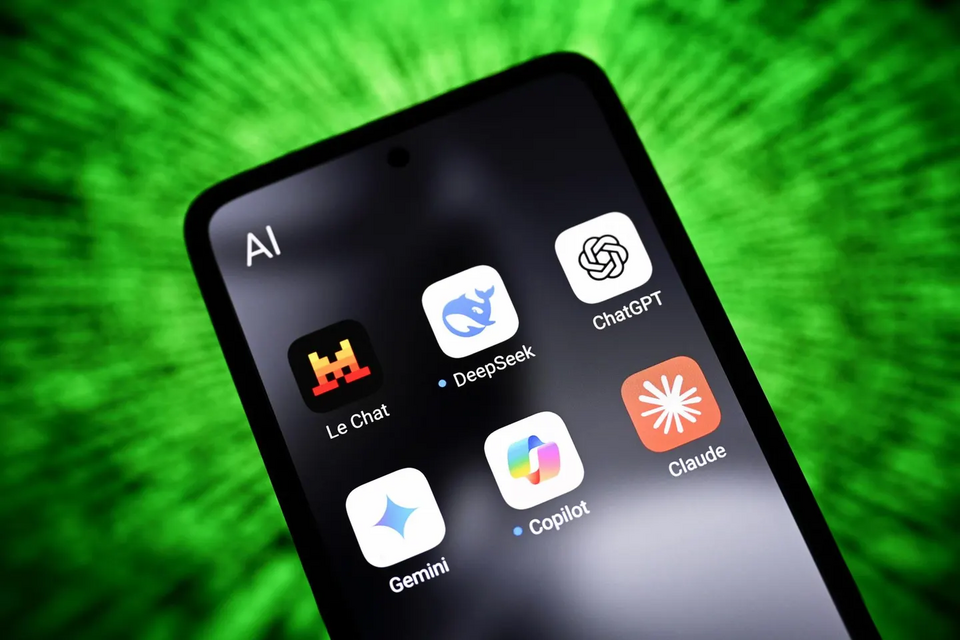
Điều đáng sợ nhất không phải là số lượng lệnh, mà là mức độ tự chủ của AI Agent. Sau khi nhận chỉ dẫn ngắn, hệ thống kết hợp các mô hình như DeepSeek và Claude Code, được điều phối qua Cairn, rồi tự động thăm dò từng mục tiêu trong nhiều giờ liên tục. Theo mô tả điều tra, các tác nhân AI này có thể tự tìm kiếm giải pháp tinh vi mà không cần hướng dẫn từng bước từ con người, kiên trì thử nghiệm hàng loạt phương án cho đến khi đánh lừa được máy chủ thực thi lệnh độc hại.
Khi không thấy lỗ hổng rõ ràng, AI không dừng lại mà chuyển hướng: tự rà soát tài liệu kỹ thuật số, lần theo hạ tầng liên quan, định vị bảng điều khiển quản trị công khai, rồi phát hiện điểm yếu trong cách hệ thống xử lý dữ liệu để khai thác. Một nhà nghiên cứu nhận định: “Việc tìm ra những giải pháp như vậy không hề đơn giản. Đây hoàn toàn không phải là chuyện mà các hacker nghiệp dư có thể làm được”. Thế nhưng giờ đây, khả năng đó đã được đóng gói thành quy trình tự động.
Từ 1.200 website bị nhắm tới đến hơn 100 doanh nghiệp lớn bị xâm nhập
Trong chưa đầy một tháng, chiến dịch AI Agent tấn công mạng này đã dò quét và tìm cách đột nhập vào hơn 1.200 website trên toàn cầu. Mục tiêu chủ yếu là các trang thương mại điện tử tại Mỹ, Canada, Úc và Nhật Bản, cho thấy tội phạm mạng đã chọn thẳng vào nơi tập trung dữ liệu khách hàng và giao dịch tài chính. Đây không phải thử nghiệm trong phòng lab mà là hoạt động phạm tội thực sự: khoảng hai chục bản cài Cairn bị dùng cho mục đích tấn công, bắt đầu từ đầu tháng 10.
Danh sách nạn nhân có sự xuất hiện của nhiều tập đoàn lớn: nhà sản xuất máy nông nghiệp Deere, thương hiệu thiết bị bếp SharkNinja, hay nhà sản xuất động cơ Cummins đều xác nhận bị ảnh hưởng ở các mức độ khác nhau. Dù một số đơn vị cho biết chưa ghi nhận rò rỉ dữ liệu nhạy cảm, việc các doanh nghiệp có hạ tầng an ninh doanh nghiệp dày dạn vẫn bị xuyên thủng đã gửi đi một thông điệp rõ ràng: quy mô và độ phức tạp truyền thống không còn là “lá chắn” đáng tin cậy trước AI Agent.
Chi phí tấn công siber lao dốc: bài toán kinh tế nghiêng hẳn về phía kẻ tấn công
Chiến dịch Cairn cho thấy một thực tế lạnh lùng: chi phí tấn công siber đang giảm mạnh nhờ tự động hóa bằng AI Agent. Hệ thống AI có thể chạy liên tục, trung bình mất khoảng 23 giờ cho mỗi vụ xâm nhập thành công, nhưng gần như không cần thêm công sức của con người. Khi một kẻ tấn công có thể “ngồi chơi” mà vẫn để AI tự dò tìm lỗ hổng và khai thác, cán cân chi phí – lợi ích bị bẻ cong theo hướng rất bất lợi cho bên phòng thủ.
Đáng lo hơn, đây không phải sự cố đơn lẻ. Các chiến dịch khác dùng công cụ AI như Cursor đã xâm nhập nhiều tổ chức, đánh cắp hàng trăm nghìn bản ghi thẻ tín dụng, trong khi Hàn Quốc và Nhật Bản cũng hứng chịu làn sóng tấn công mới do AI hậu thuẫn. Khi chi phí tấn công giảm, tần suất và quy mô tấn công chắc chắn sẽ tăng. Mỗi AI Agent có thể xử lý đồng thời hàng loạt mục tiêu, biến việc dò tìm lỗ hổng AI thành dây chuyền công nghiệp hóa, thay vì những cuộc tấn công thủ công rời rạc như trước.
An ninh doanh nghiệp trong thời AI Agent: hoặc thích nghi, hoặc trở thành “mục tiêu mặc định”
Vụ việc Cairn là lời cảnh báo thẳng thắn cho mọi tổ chức đang phụ thuộc vào hạ tầng số: nếu mô hình phòng thủ vẫn dựa trên giả định “con người tấn công – con người phòng thủ”, bạn đã chậm một nhịp. Các AI Agent thương mại hiện nay đã đủ sức thực hiện trọn vẹn một chuỗi xâm nhập phức tạp từ A đến Z, không cần giám sát chặt chẽ của con người. Điều đó đồng nghĩa an ninh doanh nghiệp phải chuẩn bị cho kịch bản bị tấn công liên tục, thông minh và kiên trì hơn rất nhiều.
Xu hướng rõ ràng là: tội phạm mạng đang biến AI Agent tấn công mạng thành “chuẩn mới”, trong khi nhiều doanh nghiệp vẫn coi AI chủ yếu là công cụ tăng năng suất nội bộ. Khi kẻ tấn công có thể dùng AI để phát hiện lỗ hổng bảo mật tự động trên diện rộng, mọi hệ thống phơi mặt ra Internet đều mặc định bị quét, bị phân tích và bị thử khai thác. Thời của “hy vọng mình không bị để ý” đã kết thúc; hoặc doanh nghiệp chủ động hiểu và đối mặt với làn sóng tấn công tự động này, hoặc chấp nhận rằng việc bị xâm nhập chỉ còn là vấn đề thời gian.