
AI: Từ trợ lý năng suất đến cửa ngõ rò rỉ dữ liệu
Rò rỉ dữ liệu AI là tập hợp các rủi ro phát sinh khi tổ chức đưa dữ liệu nội bộ vào công cụ trí tuệ nhân tạo mà không có kiểm soát, khiến thông tin nhạy cảm có thể bị truy xuất, sử dụng hoặc lưu trữ trên hạ tầng bên ngoài ngoài tầm quản lý của doanh nghiệp hoặc cơ quan nhà nước.
Việt Nam đang nằm trong nhóm ứng dụng AI cao, với tỉ lệ sử dụng đạt 23,5% theo khảo sát của Microsoft. Đây là tín hiệu tích cực về chuyển đổi số, nhưng cũng là lời nhắc rằng bề mặt tấn công đang mở rộng nhanh hơn khả năng phòng thủ. Khi AI được trao quyền càng rộng, nguy cơ dữ liệu nội bộ bị truy xuất hoặc rò rỉ càng khó kiểm soát. Vấn đề không nằm ở bản thân công nghệ, mà ở cách chúng ta cho phép nhân viên copy-paste tài liệu, kết nối AI agent với hệ thống, và để các công cụ AI trôi nổi len vào quy trình mà không có bất kỳ hàng rào bảo mật nào.
Copy-paste vào AI: thao tác nhỏ, lỗ hổng lớn cho bảo mật dữ liệu doanh nghiệp
Trong nhiều doanh nghiệp, rò rỉ dữ liệu AI bắt đầu từ một thao tác tưởng như vô hại: copy-paste tài liệu nội bộ vào chatbot để nhờ soạn email, dịch tài liệu, viết mã hay phân tích báo cáo. Trong nhiều trường hợp, nhân viên không có ý định gây hại mà chỉ muốn nhờ AI xử lý công việc nhanh hơn. Nhưng một trong những nguy cơ phổ biến là nhân viên tải thông tin nhạy cảm lên các nền tảng AI bên ngoài mà không nhận thức đầy đủ về hệ quả.
Khi tài liệu được đưa lên dịch vụ AI thương mại, dữ liệu có thể được xử lý và lưu trữ trên hạ tầng mà doanh nghiệp không trực tiếp quản lý. Nghĩa là bảo mật dữ liệu doanh nghiệp bị đặt cược vào điều khoản sử dụng của bên thứ ba, trong khi bộ phận an ninh thông tin gần như không có khả năng giám sát. Nếu không có chính sách rõ ràng, nhân viên rất khó phân biệt đâu là thông tin mật, dữ liệu khách hàng hay mã nguồn không được phép chia sẻ. Lúc này, mỗi cú copy-paste là một lần mở khóa cánh cửa rò rỉ dữ liệu AI mà lãnh đạo không hề hay biết.
AI agent bị thao túng: khi quyền truy cập hợp pháp trở thành vũ khí
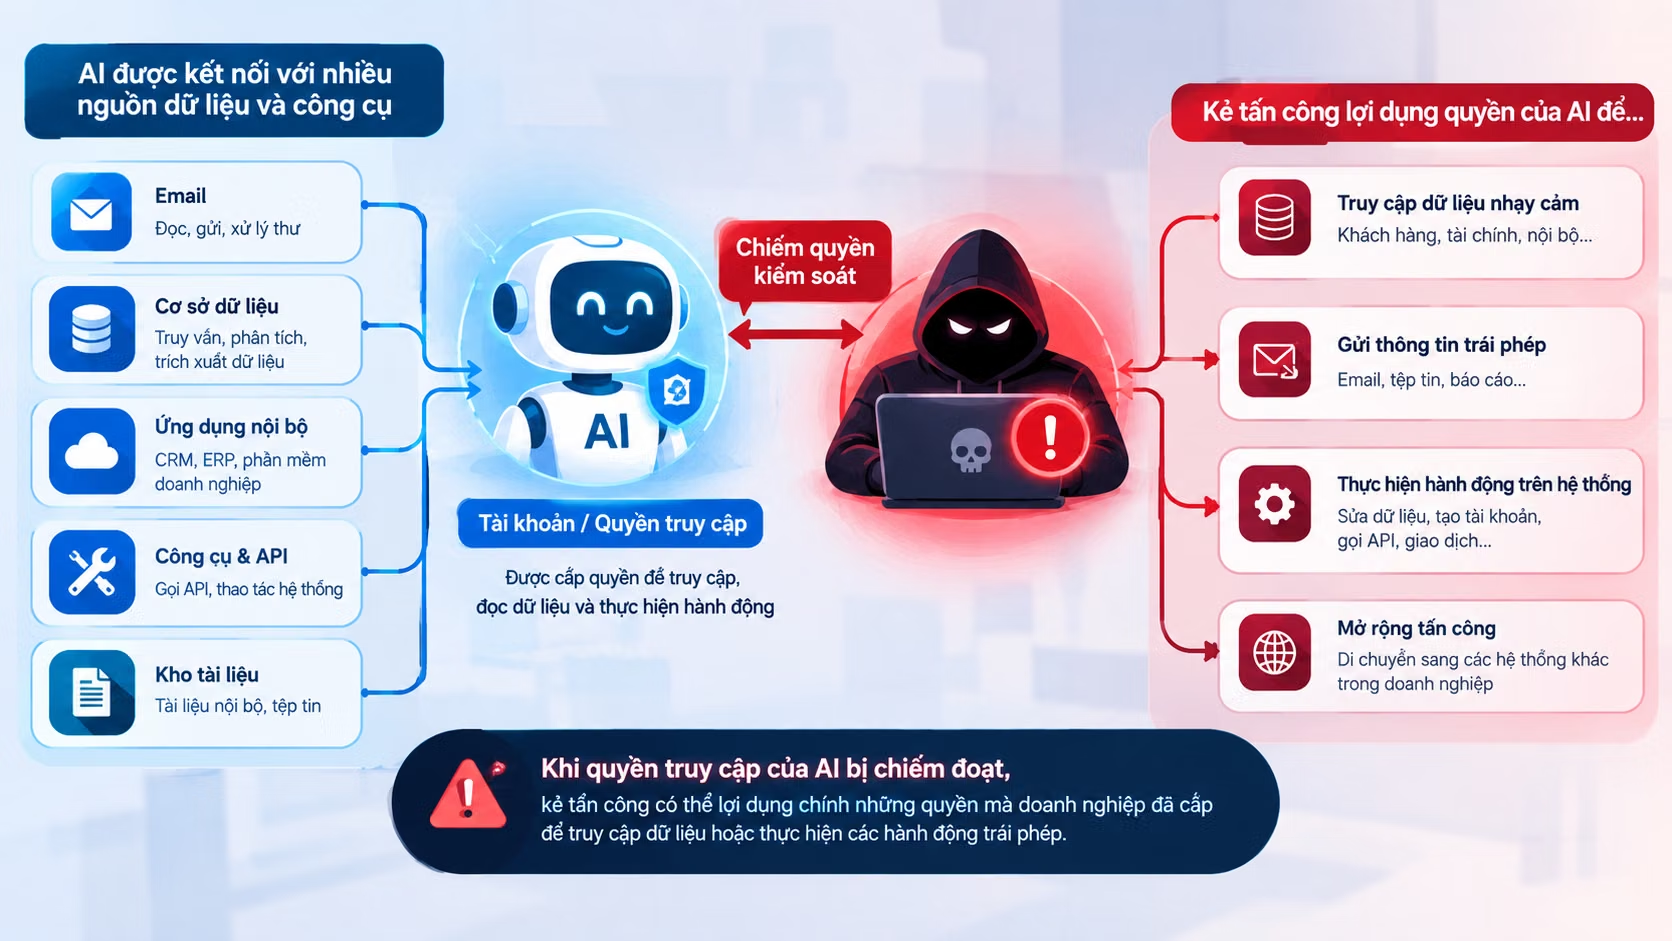
Làn sóng tiếp theo không chỉ là chatbot, mà là AI agent – những hệ thống có thể tự thực hiện chuỗi tác vụ như trả lời email, thao tác trên tệp, kết nối ứng dụng và truy cập cơ sở dữ liệu. Khác với chatbot chủ yếu phản hồi yêu cầu, AI agent có thể tự thực hiện công việc. Khi agent được tiếp cận email, tài liệu nội bộ hay dữ liệu khách hàng, chính những quyền hợp pháp đó có thể trở thành điểm yếu nếu agent bị thao túng.
Một nghiên cứu cho thấy AI agent có thể bị dẫn dắt thông qua các tài liệu hướng dẫn bị chỉnh sửa bởi người không phải chủ sở hữu. Điều đáng lo là hacker không cần chiếm quyền quản trị; nếu đánh lừa được AI agent, họ có thể khiến agent sử dụng chính quyền truy cập hợp pháp đã được cấp để truy xuất hoặc làm lộ dữ liệu. Nói cách khác, chúng ta đang trao chìa khóa kho dữ liệu cho một thực thể tự động, rồi hy vọng không ai dụ nó mở cửa sai chỗ. Đây không còn là câu chuyện lỗ hổng kỹ thuật thuần túy, mà là bài toán kiểm soát công cụ AI và thiết kế giới hạn ngay từ kiến trúc.
Shadow AI trong khu vực công và AI định kiến dữ liệu
Trong khu vực công, rủi ro không kém phần nghiêm trọng. Việc ứng dụng trí tuệ nhân tạo trong cơ quan nhà nước cần đặc biệt lưu tâm đến Shadow AI – hiện tượng cán bộ, công chức sử dụng những công cụ AI không nằm trong kế hoạch. Tình trạng cán bộ ứng dụng tràn lan các nền tảng AI thương mại tự do cho các công việc nghiệp vụ của cơ quan tiềm ẩn nhiều nguy cơ mất an toàn thông tin và vi phạm bảo mật dữ liệu. Khi tài liệu dự thảo, hồ sơ người dân hay thông tin điều hành được đưa lên công cụ không kiểm soát, rò rỉ không còn là giả thuyết.
Không chỉ rò rỉ, chất lượng quyết định cũng bị đe dọa. AI có thể gặp hiện tượng ảo giác, đưa ra câu trả lời sai lệch hoặc chứa định kiến, thiên lệch khi phản hồi. Đây là biểu hiện của AI định kiến dữ liệu: mô hình học từ dữ liệu lịch sử vốn đã thiên lệch, rồi khuếch đại thành khuyến nghị sai trong phân tích, xếp hạng hay phân bổ nguồn lực. Nếu không có cơ chế giám sát, các mô hình này có thể làm xói mòn trách nhiệm giải trình và tạo ra những quyết định bất công, trong khi người dùng lại tin rằng “AI khách quan”. Con người bắt buộc phải trực tiếp xác minh nguồn dữ liệu AI sử dụng để tránh hiện tượng ảo giác và sai lệch thông tin.
Ba lớp phòng thủ: chính sách, hạ tầng và kiểm soát công cụ AI
Muốn bảo mật dữ liệu doanh nghiệp và cơ quan nhà nước trong kỷ nguyên AI, không thể chỉ cấm đoán; cần một kiến trúc phòng thủ ba lớp. Lớp thứ nhất là chính sách: doanh nghiệp cần xây dựng chính sách sử dụng AI rõ ràng, xác định loại dữ liệu nào được phép đưa lên các dịch vụ bên ngoài và những công cụ nào đã được phê duyệt. Trong khu vực công, bước đầu tiên là phải rà soát thực tế việc sử dụng AI: thống kê ai đang dùng, dùng vào mục đích gì, công cụ đó là AI có chủ quyền hay AI thương mại trôi nổi để lập bản đồ quản lý.
Lớp thứ hai là hạ tầng: một hướng tiếp cận là triển khai các hệ thống AI trên hạ tầng cục bộ hoặc trong môi trường riêng tư của đơn vị để giảm phụ thuộc bên thứ ba. Lớp thứ ba là kỹ thuật kiểm soát công cụ AI: tăng cường giải pháp ngăn ngừa mất dữ liệu (DLP), kết hợp kiểm soát truy cập với phân tích nội dung và ngữ cảnh, đồng thời phát triển các mô hình AI có chủ quyền để thay thế việc sử dụng tùy tiện bên ngoài. Cốt lõi là giữ con người trong vòng kiểm soát – phê duyệt, giám sát, đánh giá – thay vì phó mặc cho thuật toán. AI chỉ an toàn khi được đặt trong khung kiểm soát rõ ràng; nếu không, nó sẽ tiếp tục là cánh cửa rò rỉ dữ liệu mở rộng mỗi ngày.