
Copy-paste vào AI: Tác vụ tiện lợi, rủi ro rò rỉ dữ liệu AI khổng lồ
Rò rỉ dữ liệu AI là hiện tượng thông tin nội bộ, mã nguồn, dữ liệu khách hàng hoặc tài liệu hành chính bị lộ ra ngoài khi được đưa vào các hệ thống trí tuệ nhân tạo công cộng hoặc AI agent thiếu kiểm soát, khiến hạ tầng bên thứ ba có thể truy xuất, lưu trữ và sử dụng dữ liệu nhạy cảm mà tổ chức không nắm quyền quản lý trực tiếp. Khi nhân viên copy-paste tài liệu lên chatbot hay công cụ sinh nội dung, họ vô tình biến thao tác hỗ trợ công việc thành cánh cửa mở toang cho rủi ro an toàn dữ liệu doanh nghiệp. Theo khảo sát của một tập đoàn công nghệ lớn, tỉ lệ ứng dụng AI tại Việt Nam đạt 23,5%, đứng thứ hai ASEAN – nghĩa là nếu không có chính sách bảo mật thông tin nhạy cảm rõ ràng, số tổ chức đối mặt nguy cơ sẽ tăng nhanh hơn khả năng kiểm soát.
Nhân viên và cán bộ nhà nước: Khi copy-paste AI nguy hiểm hơn tưởng tượng
Điểm đáng lo không phải nhân viên cố ý phá hoại, mà là họ không hiểu hết hậu quả khi dùng AI công cộng cho công việc. Nhiều người tải mã nguồn, hợp đồng, báo cáo tài chính lên chatbot để nhờ phân tích, gỡ lỗi, tóm tắt, vì nghĩ đó chỉ là công cụ hỗ trợ vô hại. Sự cố một tập đoàn điện tử lớn phải hạn chế nhân viên dùng ChatGPT sau khi mã nguồn mật và dữ liệu kỹ thuật nội bộ bị đưa lên chatbot cho thấy một cú copy-paste AI nguy hiểm đến mức nào. Trong khu vực công, hiện tượng "Shadow AI" – cán bộ tùy tiện dùng nền tảng AI thương mại trôi nổi cho nghiệp vụ hành chính – tạo ra nguy cơ mất an toàn thông tin và vi phạm bảo mật dữ liệu. Khi văn bản, hồ sơ công dân, báo cáo nội bộ bị đưa vào hệ thống ngoài kế hoạch, cơ quan nhà nước khó còn làm chủ dữ liệu của mình.

AI agent kiểm soát kém: Quyền truy cập hợp pháp biến thành lỗ hổng bảo mật
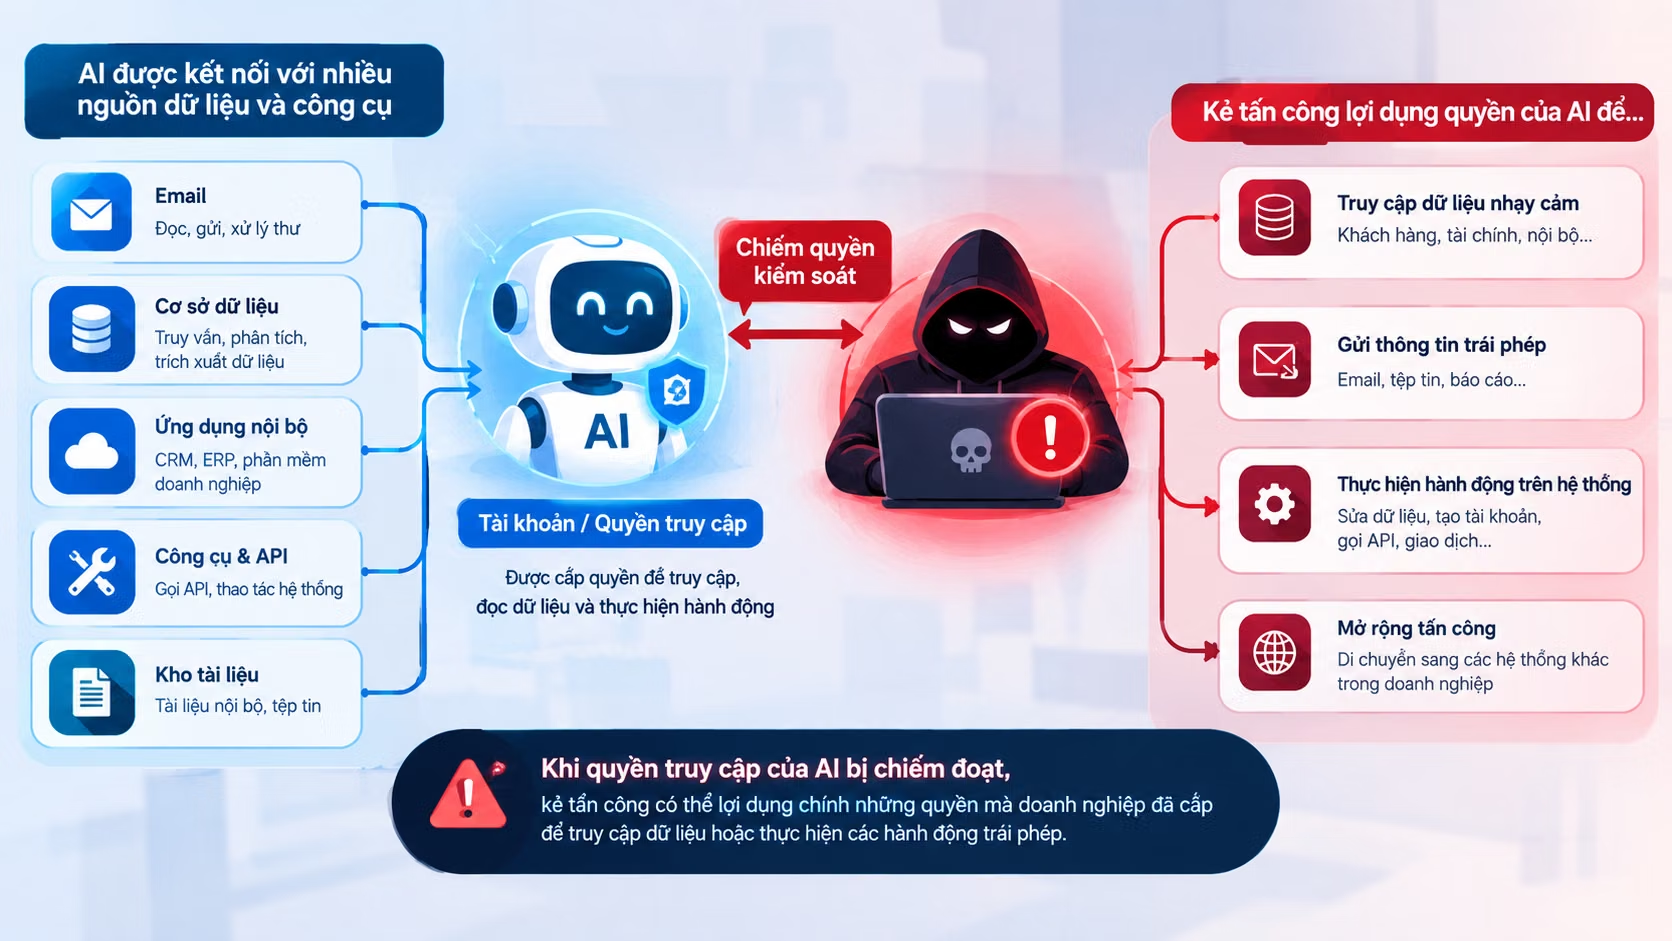
Nếu chatbot chủ yếu trả lời câu hỏi, thì AI agent là lớp rủi ro mới: chúng được trao quyền tự thực hiện chuỗi tác vụ như đọc email, thao tác tệp dữ liệu, kết nối ứng dụng nội bộ. Về mặt hiệu quả, đó là bước nhảy vọt. Nhưng về bảo mật thông tin nhạy cảm, đây là vùng nguy hiểm nếu thiếu kiểm soát. Khi AI agent được cấp quyền truy cập hợp pháp vào email, tài liệu nội bộ, dữ liệu khách hàng, chính những quyền này có thể bị lợi dụng nếu agent bị thao túng. Điều đáng sợ là kẻ tấn công không cần chiếm quyền quản trị hệ thống; chỉ cần đánh lừa agent bằng prompt độc hại, chúng có thể khiến agent dùng quyền truy cập hợp pháp để truy xuất hoặc lộ dữ liệu. Nói cách khác, lỗ hổng không nằm ở tường lửa, mà nằm ở cách chúng ta giao quyền cho máy mà không có lớp kiểm tra của người.
Xây hàng rào an toàn dữ liệu doanh nghiệp: Chính sách, hạ tầng và con người
Muốn tránh rò rỉ dữ liệu AI, doanh nghiệp và cơ quan nhà nước phải coi bảo mật là điều kiện tiên quyết, không phải phụ lục. Việc đầu tiên là xây dựng chính sách sử dụng AI rõ ràng: loại dữ liệu nào được phép đưa lên dịch vụ bên ngoài, công cụ nào đã được phê duyệt, công cụ nào bị cấm. Nhân viên cần được huấn luyện nhận diện thông tin mật, dữ liệu khách hàng, mã nguồn không được chia sẻ tùy tiện. Với khu vực công, chuyên gia quốc tế khuyến nghị phải rà soát thực tế việc sử dụng AI: thống kê ai đang dùng, dùng vào mục đích gì, đó là AI có chủ quyền hay AI thương mại trôi nổi, để lập bản đồ quản lý. Song song, triển khai hệ thống AI trên hạ tầng cục bộ hoặc môi trường riêng của tổ chức giúp giảm phụ thuộc bên thứ ba và tăng khả năng kiểm soát đường đi của dữ liệu.
Kết luận: Đừng để AI biến thành "lỗ khóa" mở toang kho dữ liệu
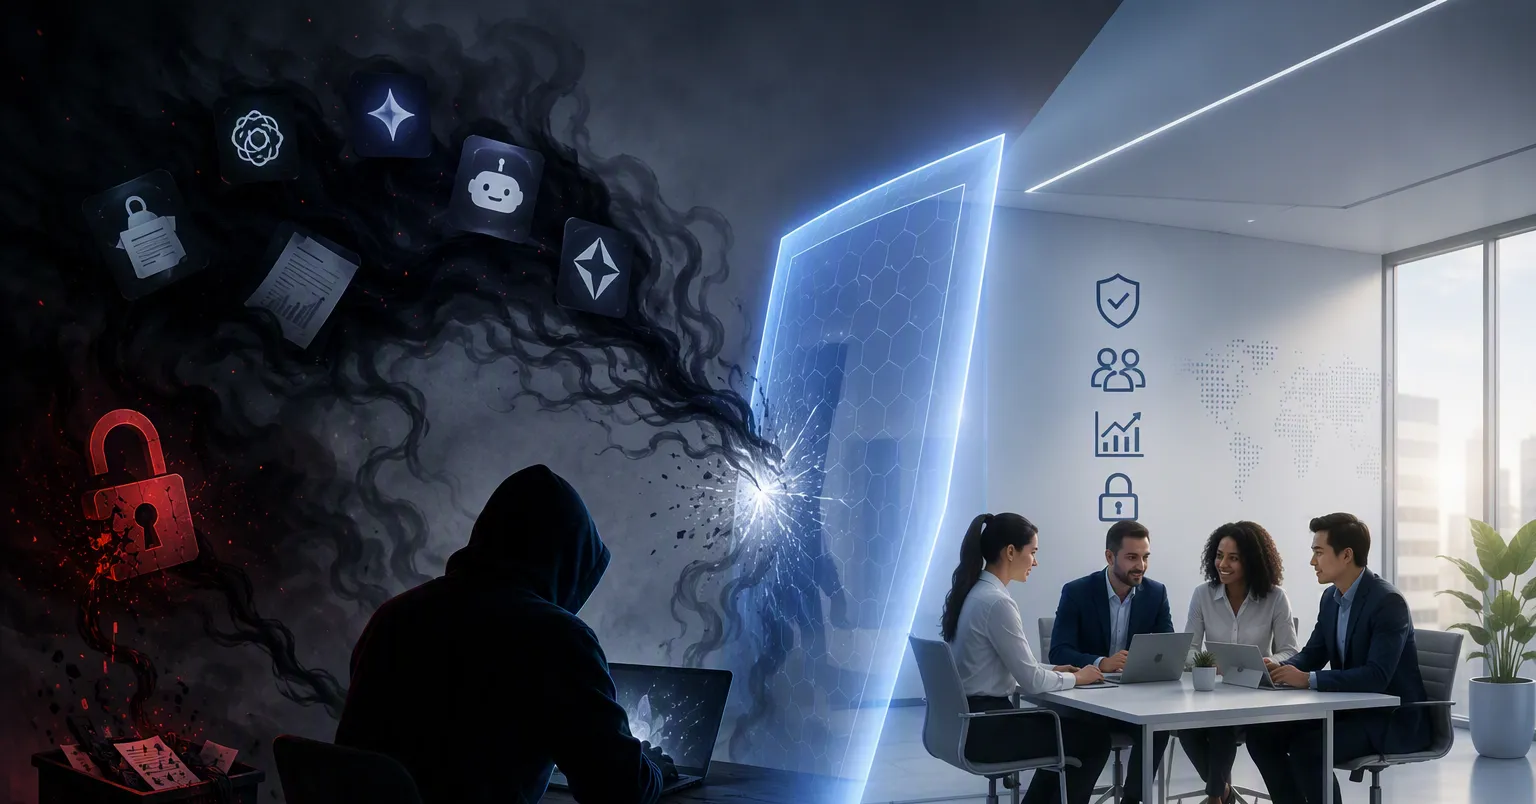
AI không tự gây rò rỉ dữ liệu; chính cách chúng ta trao quyền và dùng nó mới tạo ra rủi ro. Khi nhân viên và cán bộ nhà nước copy-paste tài liệu lên công cụ AI công cộng, hoặc khi AI agent kiểm soát kém được cấp quyền truy cập sâu, kho dữ liệu doanh nghiệp và hành chính bị đặt vào tay hạ tầng bên ngoài mà tổ chức không làm chủ. Bài toán không phải dừng dùng AI, mà là dùng có kỷ luật: có chính sách, có hạ tầng phù hợp, có đào tạo con người, có cơ chế giám sát. Nếu coi bảo mật thông tin nhạy cảm là tiêu chuẩn bắt buộc ngay từ khâu thiết kế và vận hành hệ thống AI, chúng ta có thể tận dụng lợi ích của trí tuệ nhân tạo mà không đánh đổi bằng niềm tin của khách hàng, công dân và chính tổ chức mình.