
Copy-paste vô tư, rò rỉ dữ liệu AI hữu hình
Rò rỉ dữ liệu AI trong doanh nghiệp là tình huống nhân viên vô tình đưa thông tin nội bộ nhạy cảm vào các công cụ trí tuệ nhân tạo thông qua thao tác copy-paste, khiến dữ liệu được xử lý, lưu trữ hoặc suy luận trên hạ tầng bên thứ ba và biến thành một bề mặt tấn công mới mà hệ thống bảo mật truyền thống không kiểm soát được. Nhìn từ bên ngoài, một cú dán tài liệu vào chatbot trông như công việc văn phòng bình thường; nhưng về bản chất, đó là hành vi mang dữ liệu doanh nghiệp ra khỏi vùng kiểm soát kỹ thuật và pháp lý của tổ chức. Theo nhiều chuyên gia, nhân viên thường không cố ý gây hại, họ chỉ muốn AI xử lý việc nhanh hơn, song lại không hiểu rằng hạ tầng AI công cộng hoạt động theo mô hình chia sẻ tài nguyên, lưu log và học từ dữ liệu. Bỏ qua bảo mật copy-paste đồng nghĩa với việc chấp nhận cho dữ liệu bí mật xuất hiện trong một môi trường mà doanh nghiệp không hề nắm quyền.
Nhân viên và ảo tưởng “chat với AI thì có gì nguy hiểm”
Điểm yếu lớn nhất hiện nay không nằm ở công nghệ mà nằm ở nhận thức: rất nhiều nhân viên coi chatbot AI giống như công cụ văn phòng miễn phí, có thể paste mọi thứ lên mà không nghĩ tới hậu quả. Theo ông Hoàng Tuấn Anh, một rủi ro phổ biến là nhân viên tải dữ liệu nhạy cảm lên nền tảng AI bên ngoài mà không hiểu hết tác động. Khi đó, mã nguồn, hợp đồng, dữ liệu khách hàng hay email nội bộ được xử lý trên hạ tầng mà doanh nghiệp không quản lý trực tiếp, tạo ra vùng xám về quyền truy cập, lưu trữ, thậm chí tái sử dụng dữ liệu. Vụ việc Samsung hạn chế nhân viên dùng ChatGPT sau khi mã nguồn và tài liệu kỹ thuật nội bộ bị đưa lên chatbot để debug là minh chứng điển hình cho việc "một lần tiện tay, cả hệ thống trả giá". Nếu doanh nghiệp tiếp tục để nhân viên học cách dùng AI theo kiểu tự phát, không có khung bảo mật copy-paste rõ ràng, thì câu hỏi không phải là "có rò rỉ dữ liệu AI hay không" mà là "khi nào sẽ bị lộ".
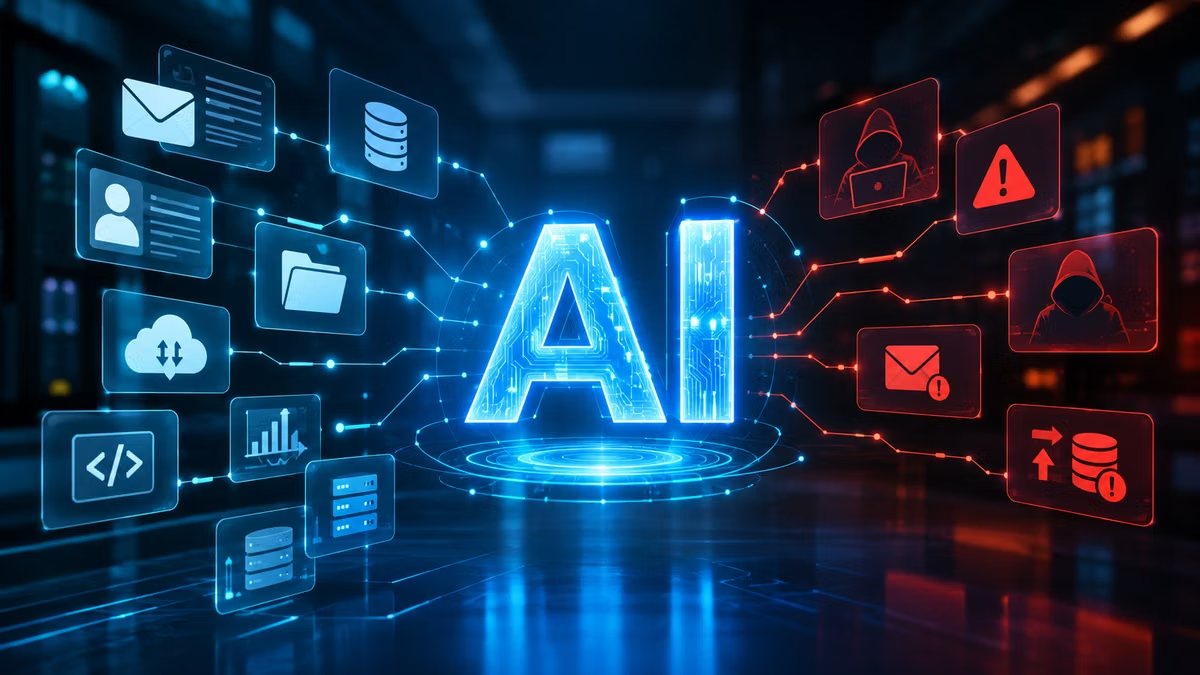
Khi AI Agent được cấp quyền quá cao: từ trợ lý thành điểm mù an ninh
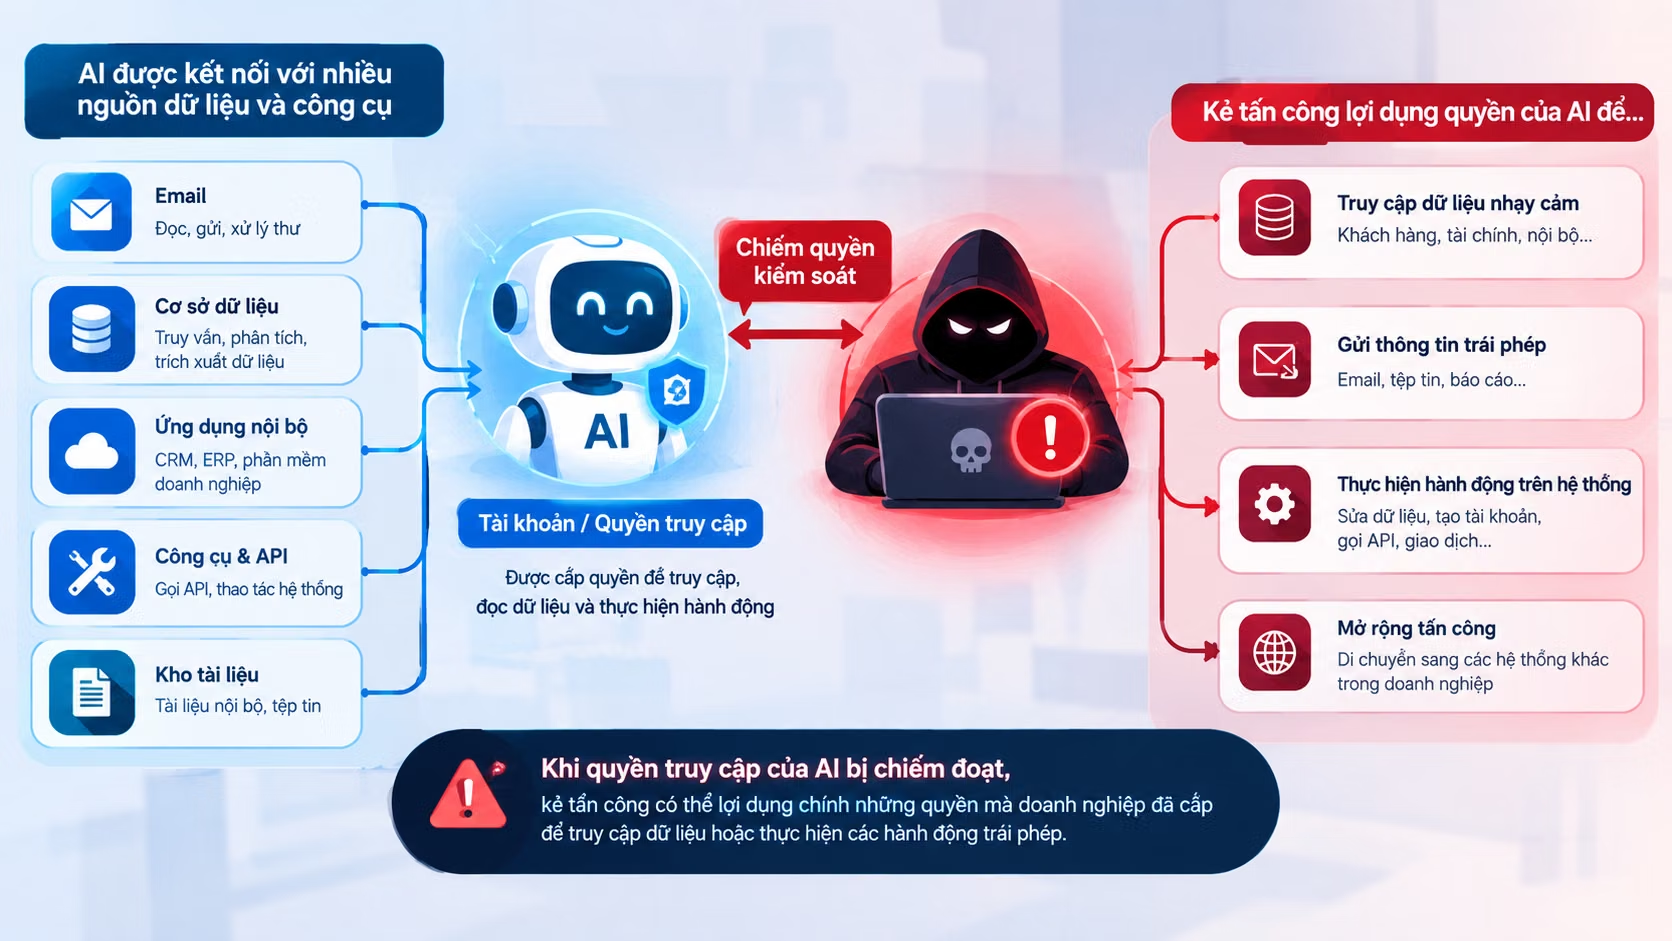
Doanh nghiệp đang chuyển từ việc dùng chatbot trả lời câu hỏi sang triển khai AI Agent có quyền truy cập email, CRM, kho tài liệu nội bộ và API nghiệp vụ. Ở mức này, AI không còn là công cụ bị động; nó trở thành một "danh tính số" được cấp quyền đọc, sửa, gửi dữ liệu và thực hiện hành động thay mặt tổ chức. OWASP gọi rủi ro này là Excessive Agency – khi hệ thống AI được trao quá nhiều chức năng, quyền hạn hoặc mức độ tự chủ. Vấn đề nằm ở chỗ, nếu tài khoản hoặc quyền truy cập của AI bị chiếm quyền, kẻ tấn công sẽ lợi dụng chính quyền hợp pháp đó để truy cập dữ liệu hoặc thực hiện hành động trái phép. Prompt Injection biến dữ liệu thành "mệnh lệnh": nội dung độc hại giấu trong email, website hay tài liệu có thể khiến AI Agent tự động gọi API, gửi báo cáo hoặc thao tác trên hệ thống theo ý kẻ xấu. Khi AI tự chủ thực hiện quy trình, ranh giới bảo mật truyền thống – vốn thiết kế cho người dùng và ứng dụng tĩnh – trở nên khó kiểm soát hơn.
Tự động hóa thiếu giám sát: AI trở thành điểm mù bảo mật
Xu hướng tự động hóa mạnh mẽ đang biến AI thành tầng thực thi quy trình, không còn chỉ là công cụ hỗ trợ. Báo cáo về AI Risk and Resilience cho thấy khi AI chuyển từ vai trò hỗ trợ sang hệ thống tự chủ thực hiện quy trình, các ranh giới bảo mật truyền thống khó kiểm soát hơn. Trung tâm nghiên cứu chính sách an toàn AI tại Cambridge cũng cảnh báo: nếu quy trình nghiên cứu và phát triển AI được tự động hóa cao, tốc độ phát triển có thể vượt quá khả năng thích ứng của xã hội. Nói thẳng, mỗi lần doanh nghiệp cho AI tự được "tự chạy" trên email, tài liệu, hệ thống giao dịch mà không có giám sát, họ đang tạo thêm một điểm mù mới trong doanh nghiệp AI security. Hệ thống giám sát hiện tại thường tập trung vào hành vi của con người và máy chủ, trong khi AI Agent lại hoạt động như một lớp dịch vụ trung gian, biến dữ liệu thành hành động mà không ai nhìn thấy toàn bộ chuỗi quyết định. Điều nguy hiểm là nhiều lãnh đạo coi AI như phần mềm thông thường, trong khi về mặt an ninh, nó đang đóng vai trò "người dùng đặc quyền" mới.
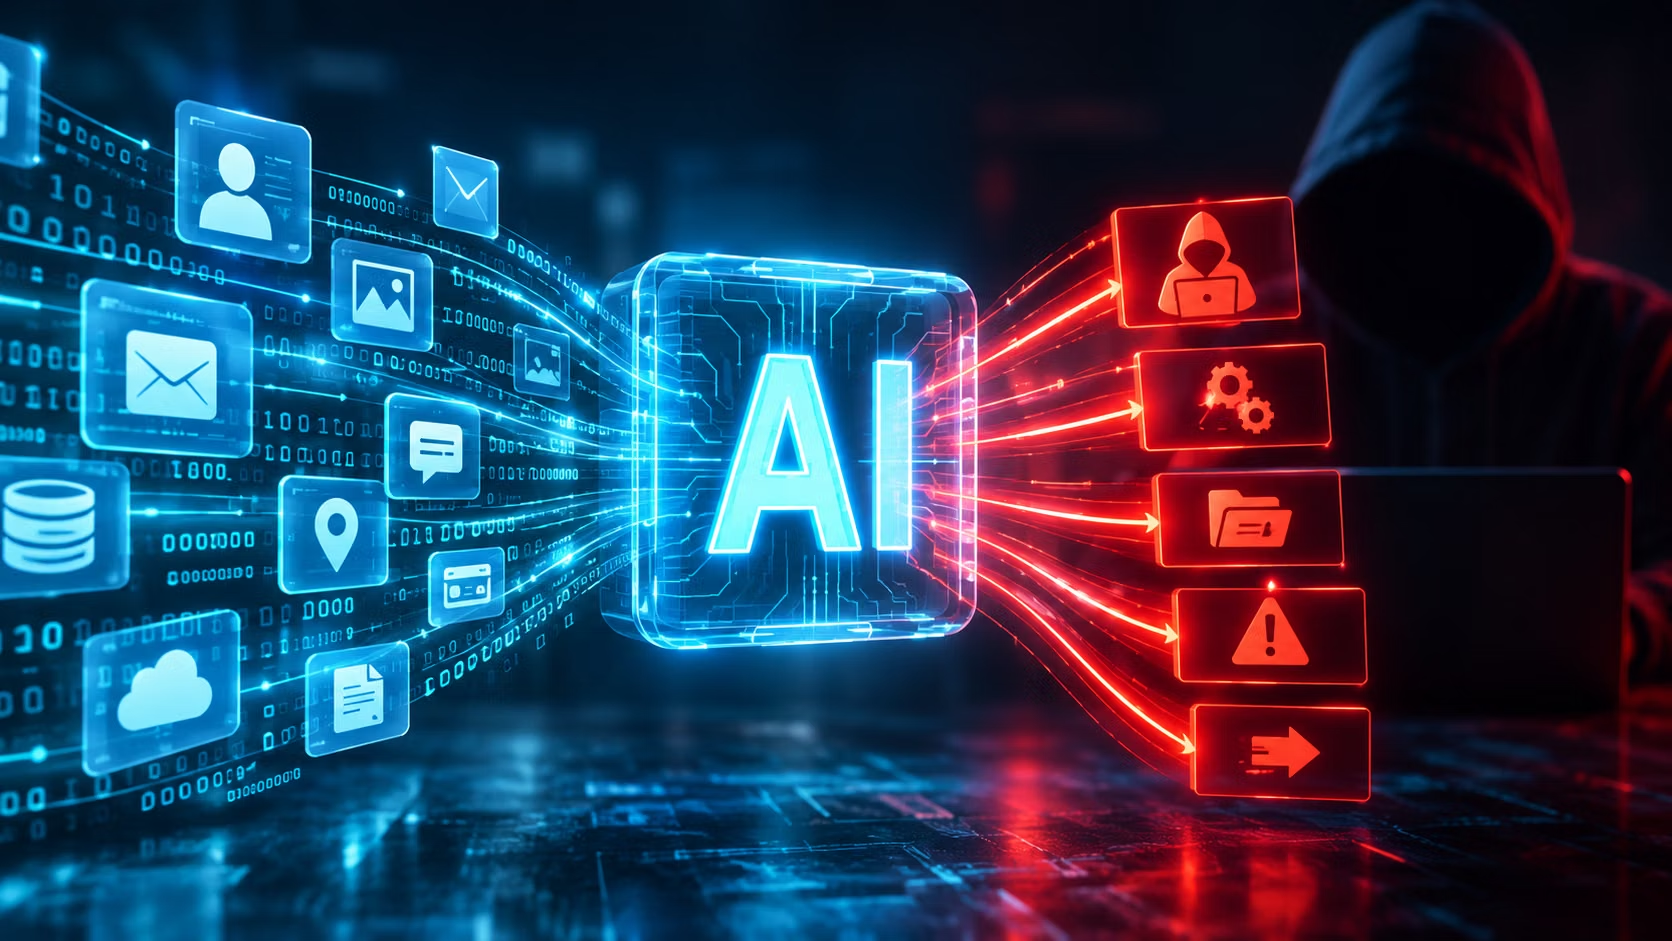
Chiến lược giảm thiểu: kiểm soát truy cập dữ liệu và huấn luyện nhân viên
Nếu doanh nghiệp muốn tận dụng AI mà không tự tay mở cửa cho rò rỉ dữ liệu, cần coi bảo mật copy-paste và quản trị AI Agent là trụ cột, không phải phụ lục. Trước hết, phải có chính sách sử dụng AI rõ ràng: loại dữ liệu nào được phép tải lên dịch vụ bên ngoài, công cụ nào được phê duyệt, dữ liệu nào tuyệt đối cấm đưa vào chatbot. Nhân viên cần được đào tạo nhận diện thông tin mật, dữ liệu khách hàng, mã nguồn để không chia sẻ tùy tiện. Về kỹ thuật, mỗi AI Agent phải có danh tính, phạm vi quyền và giới hạn hành động được xác định rõ, kèm cơ chế ghi log để truy cứu trách nhiệm. Nguyên tắc cốt lõi: AI chỉ nên được cấp quyền tối thiểu cần thiết cho từng nhiệm vụ, tránh tài khoản "quyền rộng" có thể truy cập mọi thứ. Doanh nghiệp nên tăng cường giải pháp DLP, kết hợp kiểm soát truy cập dữ liệu với phân tích nội dung và ngữ cảnh, đồng thời tự hỏi ba điều trước khi trao quyền cho AI: AI được cấp quyền gì, đang tiếp xúc dữ liệu nào, và nếu bị kiểm soát thì thiệt hại tối đa là bao nhiêu.