
An ninh mạng AI: rủi ro tăng nhanh hơn năng lực phòng thủ
An ninh mạng AI là việc bảo vệ hệ thống, dữ liệu và quy trình kinh doanh trước các mối đe dọa mạng có sử dụng hoặc nhắm vào trí tuệ nhân tạo, bao gồm cả tấn công tự động hóa, thao túng mô hình AI và xâm nhập vào các nền tảng phân tích, trong bối cảnh doanh nghiệp ngày càng phụ thuộc vào AI để vận hành, ra quyết định và phục vụ khách hàng. Theo báo cáo Relentless Defense 2026 của Cisco, 95% doanh nghiệp Việt Nam thừa nhận đã trải qua ít nhất một sự cố an ninh mạng ảnh hưởng trực tiếp đến hoạt động trong 12 tháng qua, cao hơn mức trung bình toàn cầu 91%. Đáng chú ý, hơn 40% sự cố tại Việt Nam có yếu tố can thiệp của AI. Những con số này không chỉ là thống kê khô khan, mà là lời cảnh báo rằng rủi ro AI doanh nghiệp đang tăng nhanh hơn năng lực phòng chống tấn công AI hiện có.
Chỉ 50% doanh nghiệp tự tin với ứng phó sự cố mạng liên quan AI
Điểm trớ trêu là dù Việt Nam đạt 65/100 điểm về năng lực phòng thủ an ninh mạng, nhỉnh hơn mức trung bình toàn cầu 64/100, chỉ một nửa tổ chức tại Việt Nam cảm thấy tự tin rằng họ có thể phát hiện và phản ứng khi hệ thống AI bị xâm phạm. Nói cách khác, bảo mật AI Việt Nam đang đứng trên nền tảng công nghệ tương đối, nhưng thiếu sự chắc chắn về vận hành. Chỉ 9% tổ chức Việt Nam nằm trong nhóm “Defenders Infatigables” – những đơn vị vừa có bảo vệ toàn diện, vừa phản ứng nhanh, vừa giảm được rào cản vận hành. Phần còn lại vẫn loay hoay với quy trình phê duyệt dài, trách nhiệm quyết định mơ hồ, dữ liệu phân tán. Khi AI làm tăng tốc độ và độ phức tạp của tấn công mạng, sự thiếu tự tin này không phải vấn đề tâm lý, mà là dấu hiệu của lỗ hổng thực sự trong ứng phó sự cố mạng.
AI: vũ khí hai lưỡi làm sâu thêm khoảng cách rủi ro
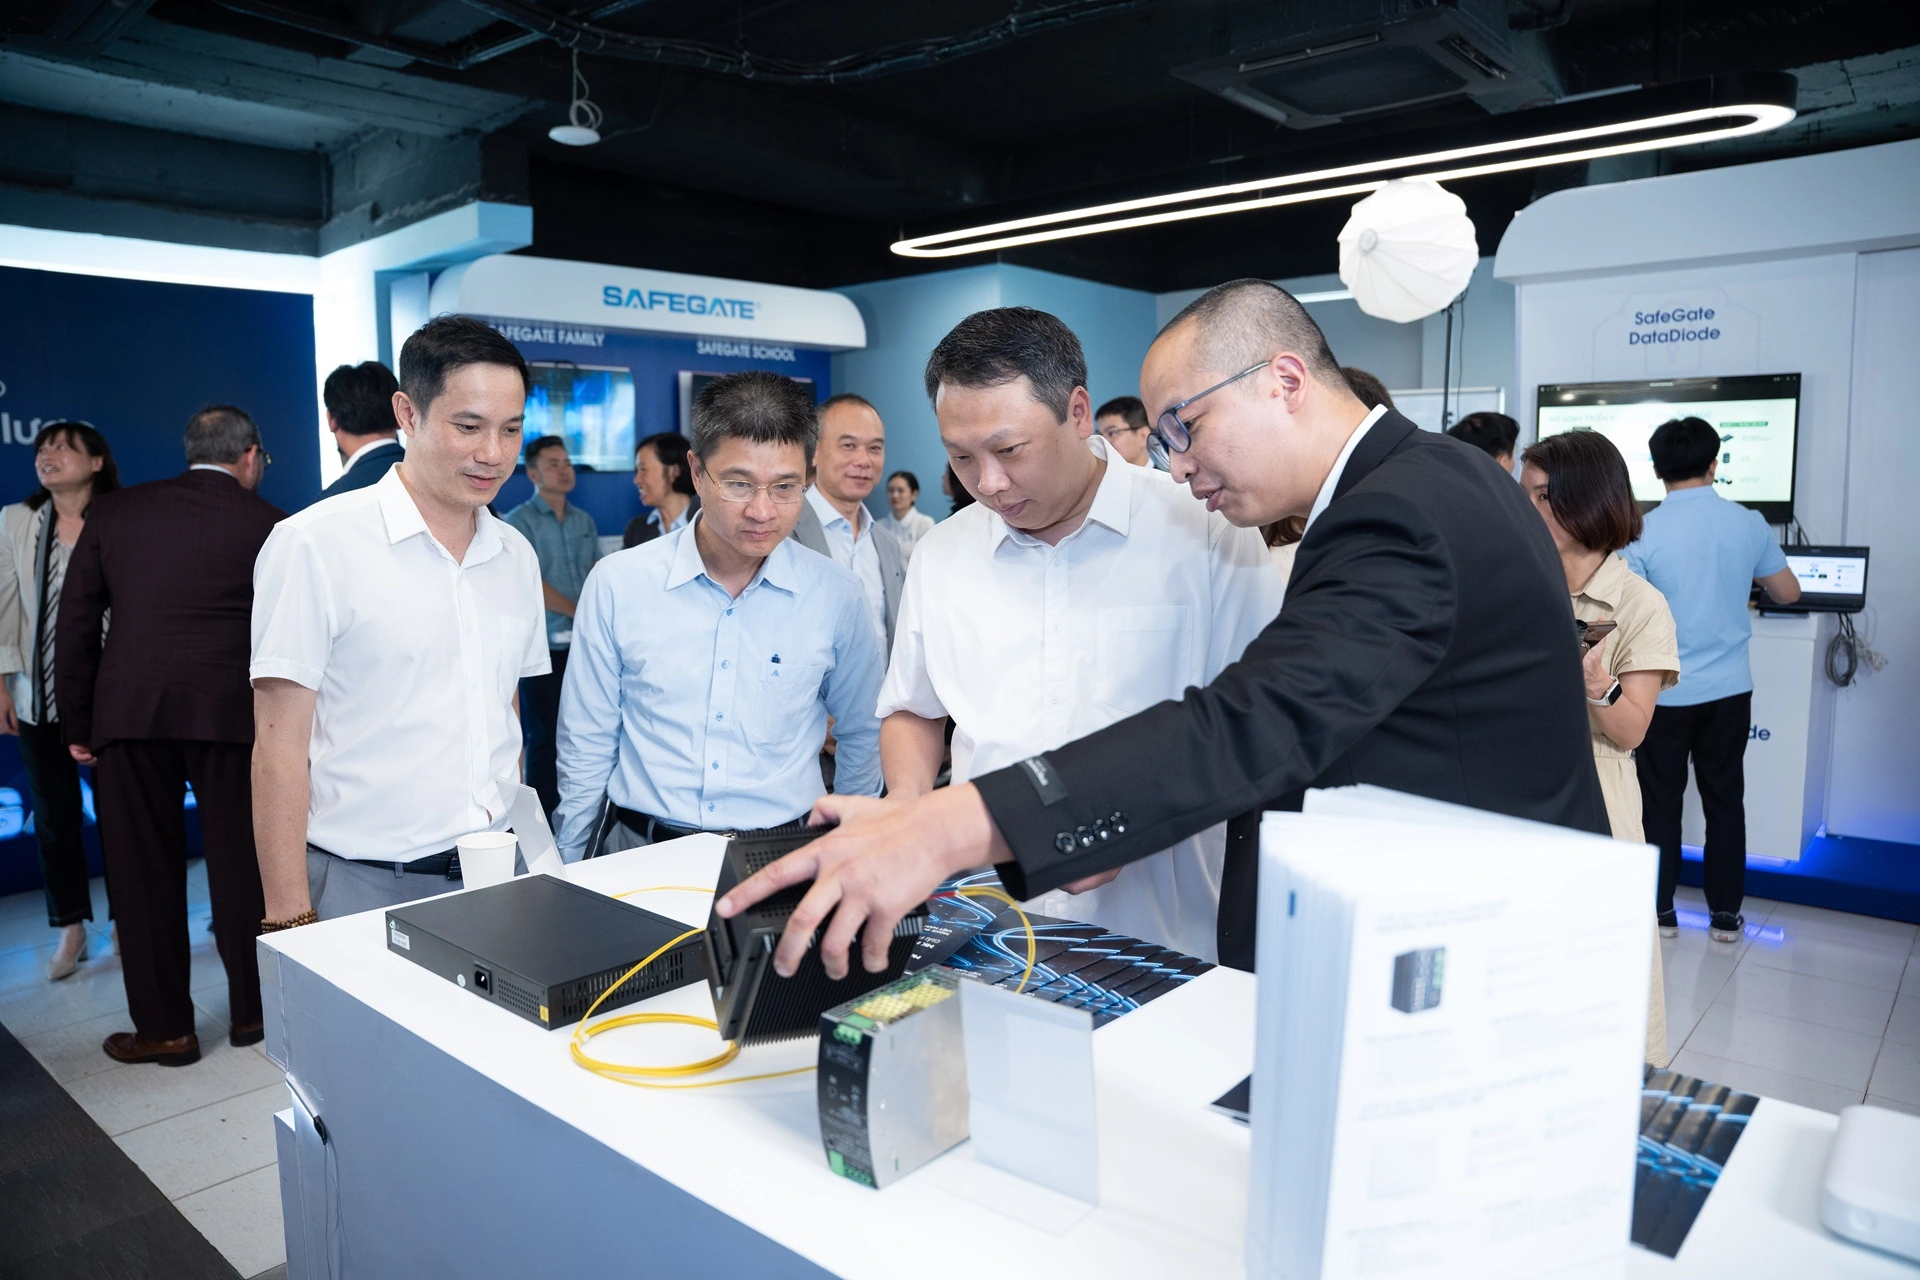
AI trong an ninh mạng không chỉ là công cụ phòng thủ, mà còn là vũ khí tấn công khiến cuộc chơi trở nên bất cân xứng. Tại một hội thảo chuyên ngành, Liên minh an toàn thông tin cho biết chỉ trong 9 tháng đầu năm đã tổ chức 7 đợt tập trận trên 14 hệ thống thông tin quan trọng và phát hiện 312 lỗ hổng. Chính các công cụ AI giúp tìm lỗ hổng nhanh hơn, nhưng cũng có thể bị hacker lợi dụng để tự động hóa xâm nhập hệ thống. Những ví dụ như công cụ Mythos tự động khai thác zero-day hay mô hình AI tìm cách truy cập Internet từ môi trường cách ly rồi xâm nhập hạ tầng sản xuất cho thấy AI vừa tăng tốc độ tấn công vừa làm tăng độ phức tạp của mối đe dọa. Khi các cuộc tấn công dùng deepfake và mã độc hỗ trợ AI tăng 56% chỉ trong một năm, doanh nghiệp Việt nếu chỉ nâng cấp công nghệ mà không thay đổi tư duy và quy trình sẽ bị bỏ lại phía sau.
Rào cản bên trong doanh nghiệp: nhân sự, giám sát và tư duy chi phí
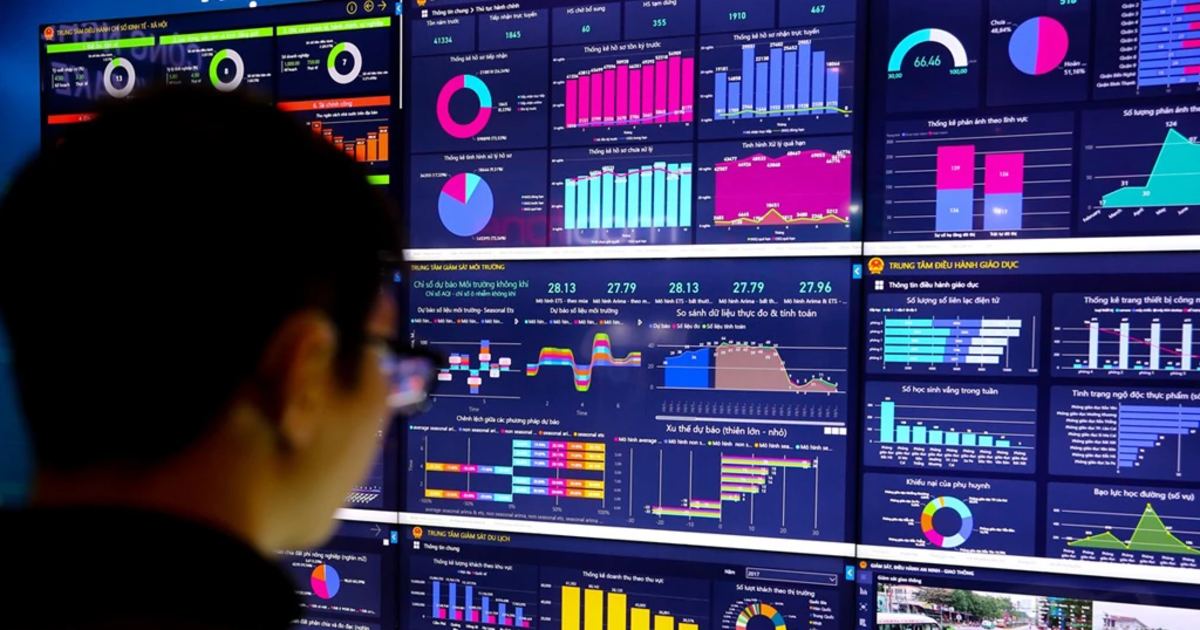
Khoảng cách giữa rủi ro AI doanh nghiệp và năng lực phòng thủ không nằm ở thiếu công cụ, mà ở cách doanh nghiệp tổ chức bảo mật. Một khảo sát cho thấy gần một nửa đơn vị thiếu nhân sự chuyên trách an ninh mạng, hơn một nửa chưa có phần mềm phòng chống mã độc được quản lý tập trung. Việc giám sát phân tán trên hệ sinh thái công nghệ phức tạp – đa đám mây, nhiều định danh máy móc, ứng dụng AI thiếu kiểm soát – đang tạo ra những lỗ hổng nguy hiểm. Tệ hơn, nhiều doanh nghiệp vẫn xem an ninh mạng là chi phí hoặc nghĩa vụ tuân thủ, chỉ đầu tư khi sự cố đã xảy ra. Trong khi đó, không gian mạng ghi nhận khoảng 2 triệu cảnh báo tấn công chỉ trong 6 tháng, gần một nửa có yếu tố AI, cùng hàng chục triệu hồ sơ dữ liệu cá nhân bị rao bán. Khi người dùng và dữ liệu đã trở thành “tài sản con tin”, tư duy bị động là điều xa xỉ.
Từ phòng bệnh sang khả năng phục hồi trong kỷ nguyên AI
Điểm tích cực là các chuyên gia đã bắt đầu nói nhiều hơn về khả năng phục hồi thay vì chỉ phòng ngừa. Những bài kiểm tra bảo mật truyền thống được xem là “điểm khởi đầu mang tính bị động”, không đủ để bảo vệ toàn diện trong bối cảnh tấn công AI biến đổi từng ngày. Doanh nghiệp được khuyến nghị chuyển sang chiến lược an ninh mạng AI chủ động, kết hợp phân tích hành vi người dùng, giám sát thời gian thực và phòng thủ toàn diện để kịp thời ứng phó rủi ro tinh vi. Một chuyên gia nhấn mạnh: doanh nghiệp nên xây dựng kế hoạch ứng phó rủi ro dựa trên giả định hệ thống có thể bị xâm nhập, với quy trình rõ ràng gồm phát hiện, cô lập và phục hồi. Ở tầm rộng hơn, khảo sát quốc tế cho thấy để tăng năng lực phòng chống tấn công AI, tổ chức phải đồng thời đầu tư công nghệ, cải thiện quản trị, tăng chia sẻ dữ liệu và gắn chỉ số an ninh mạng với mục tiêu kinh doanh. Nếu không coi an ninh mạng là một phần của chiến lược doanh nghiệp, mọi sáng kiến AI đều đang chạy trên nền móng nứt.