
AI khiến cuộc đua phòng thủ không thể chậm trễ
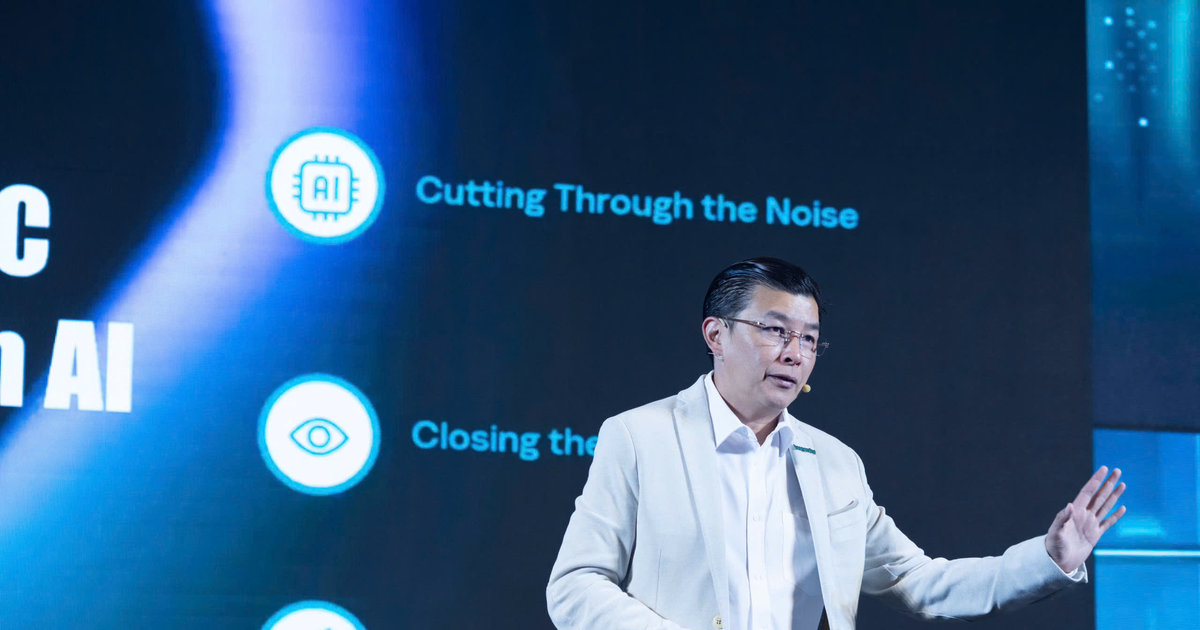
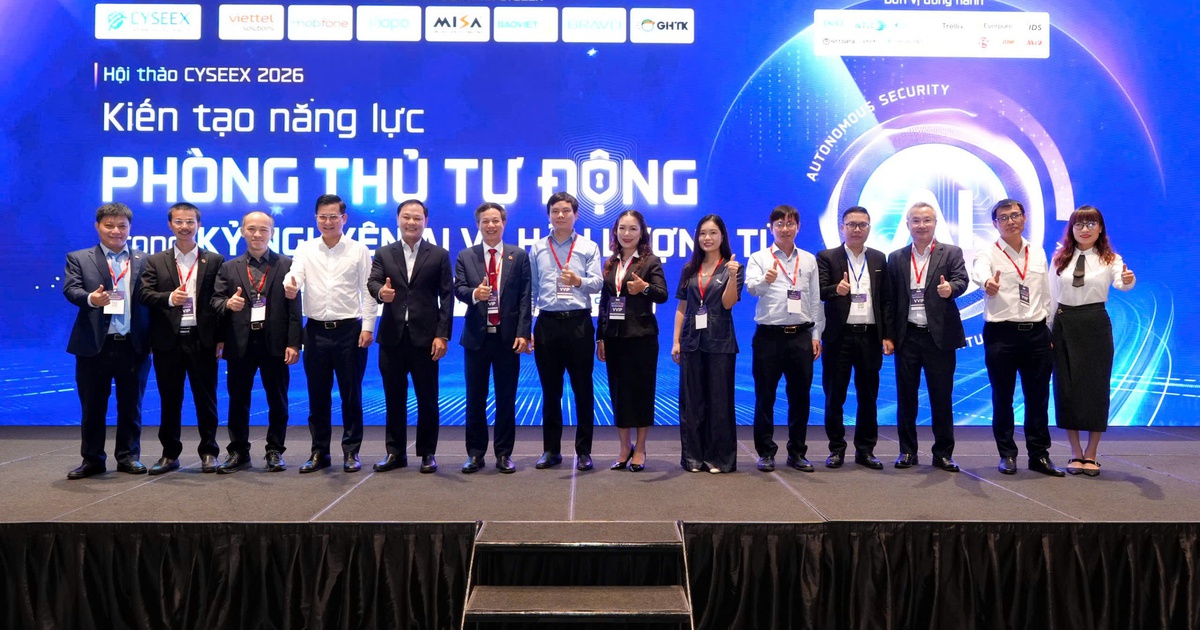
AI an ninh mạng là việc ứng dụng trí tuệ nhân tạo để phát hiện, phân tích và xử lý nguy cơ trên hệ thống số, đồng thời đòi hỏi kiểm soát chặt quyền truy cập và hành động tự động. Doanh nghiệp không thể xem AI chỉ là công cụ hỗ trợ phía phòng thủ: cùng năng lực tìm lỗi nhanh hơn, công nghệ này cũng giúp kẻ tấn công tăng tốc và làm thủ đoạn tinh vi hơn. Tại hội thảo “Kiến tạo năng lực phòng thủ tự động trong kỷ nguyên AI và hậu lượng tử” ngày 21/10, Liên minh An toàn thông tin CYSEEX đặt trọng tâm vào nâng cao năng lực bảo vệ hệ thống và dữ liệu trước những rủi ro công nghệ mới. Đây là hướng đi cần thiết, bởi khi khoảng thời gian từ phát hiện lỗ hổng đến khai thác bị rút ngắn, ứng phó chậm đồng nghĩa với việc trao thêm cơ hội cho đối phương.
Mức độ thay đổi thể hiện rõ qua ví dụ được nêu tại hội thảo: công cụ Mythos Preview có thể tự động biến lỗ hổng đã công bố thành bản khai thác hoàn chỉnh trong vài giờ, thay vì nhiều ngày hoặc nhiều tuần. Vì vậy, phòng thủ mạng doanh nghiệp không thể chỉ dựa vào quy trình xử lý thủ công sau khi có cảnh báo. Doanh nghiệp cần chuyển sang mô hình chủ động: thường xuyên tìm điểm yếu, kiểm thử khả năng chống chịu và chuẩn bị trước phương án cô lập, khắc phục, phục hồi. AI có thể thu hẹp thời gian phát hiện; nhưng nếu tổ chức vẫn chờ sự cố mới phân công người xử lý, lợi thế tốc độ sẽ nhanh chóng mất đi.
Kết quả tốt chỉ có ý nghĩa khi gắn với quy trình
Trong 9 tháng đầu năm 2026, CYSEEX tổ chức 7 đợt diễn tập trên 14 hệ thống của các thành viên và phát hiện 307 lỗ hổng an ninh mạng. Con số này cho thấy giá trị của việc kiểm tra thường xuyên: doanh nghiệp có thể thử hệ thống trong tình huống mô phỏng tấn công, rèn luyện đội ngũ và hoàn thiện quy trình phát hiện, xử lý, phục hồi. Liên minh cũng triển khai 18 tác nhân AI, chia thành các nhóm phòng thủ hệ thống, mô phỏng tấn công và bảo mật phần mềm. Kết quả bước đầu cho thấy AI giúp giảm 65–75% thời gian xử lý cảnh báo thủ công, đồng thời nâng tỷ lệ phát hiện và ứng phó với hình thức tấn công mới từ 50% lên 90%. Đây là bằng chứng đáng chú ý, nhưng không nên hiểu rằng chỉ cần bổ sung AI là năng lực phòng thủ tự động được bảo đảm.
Tự động hóa chỉ hữu ích khi được giao đúng nhiệm vụ và nối với quy trình ứng phó tấn công mạng đã được diễn tập. Doanh nghiệp cần xác định tài sản nào được phép truy cập, hành động nào AI có thể tự thực hiện và thời điểm nào phải chuyển quyết định cho nhân viên phụ trách. Cảnh báo được xử lý nhanh nhưng không có người chịu trách nhiệm, hoặc hệ thống tự cô lập nhầm tài sản quan trọng, đều có thể tạo thêm sự cố. Các cuộc diễn tập định kỳ vì thế không phải hoạt động phụ trợ: chúng giúp kiểm tra cả công nghệ lẫn khả năng phối hợp giữa các nhóm vận hành, an ninh và quản lý. Phòng thủ chủ động là năng lực tổ chức, chứ không chỉ là tập hợp công cụ.
Quyền hạn rõ ràng là điều kiện để AI hành động nhanh
Tăng tốc không có nghĩa là giao cho AI quyền không giới hạn. Các hành động của hệ thống cần được giám sát và truy vết; quyết định có rủi ro cao vẫn phải do con người phê duyệt. Ông Nguyễn Xuân Hoàng, Chủ tịch CYSEEX, đặt trọng tâm vào cách doanh nghiệp tổ chức phòng thủ, giới hạn quyền và phối hợp hành động nhanh. Đây là nguyên tắc cốt lõi của quản trị rủi ro AI: xác định trước dữ liệu, tài sản, quyền hạn và trách nhiệm, thay vì mở rộng tự động hóa rồi mới tìm cách kiểm soát. AI có thể phân tích cảnh báo hoặc đề xuất biện pháp xử lý; quyền sửa đổi hệ thống, thu hồi truy cập hay ngắt dịch vụ cần được giới hạn theo mức độ nguy hiểm, kèm nhật ký để truy nguyên khi có sai sót.
Phối hợp nhanh cũng phải được thiết kế trước sự cố. Nhóm an ninh cần có đầu mối liên hệ với đội vận hành, người quản lý dữ liệu và lãnh đạo có quyền phê duyệt, cùng quy tắc rõ về lúc nào hành động ngay và lúc nào cần xác nhận. Cách làm này tránh hai cực đoan: chờ quá lâu khiến tấn công lan rộng, hoặc tự động phản ứng quá mạnh gây gián đoạn hoạt động hợp pháp. Với người dùng thông thường, rủi ro không chỉ là dịch vụ bị ngưng trệ; dữ liệu cá nhân và thông tin kinh doanh có thể bị thu thập để giải mã trong tương lai. Do đó, trách nhiệm bảo vệ của doanh nghiệp không dừng ở việc chặn cuộc xâm nhập hôm nay.
Phòng thủ chủ động phải tính cả rủi ro dài hạn
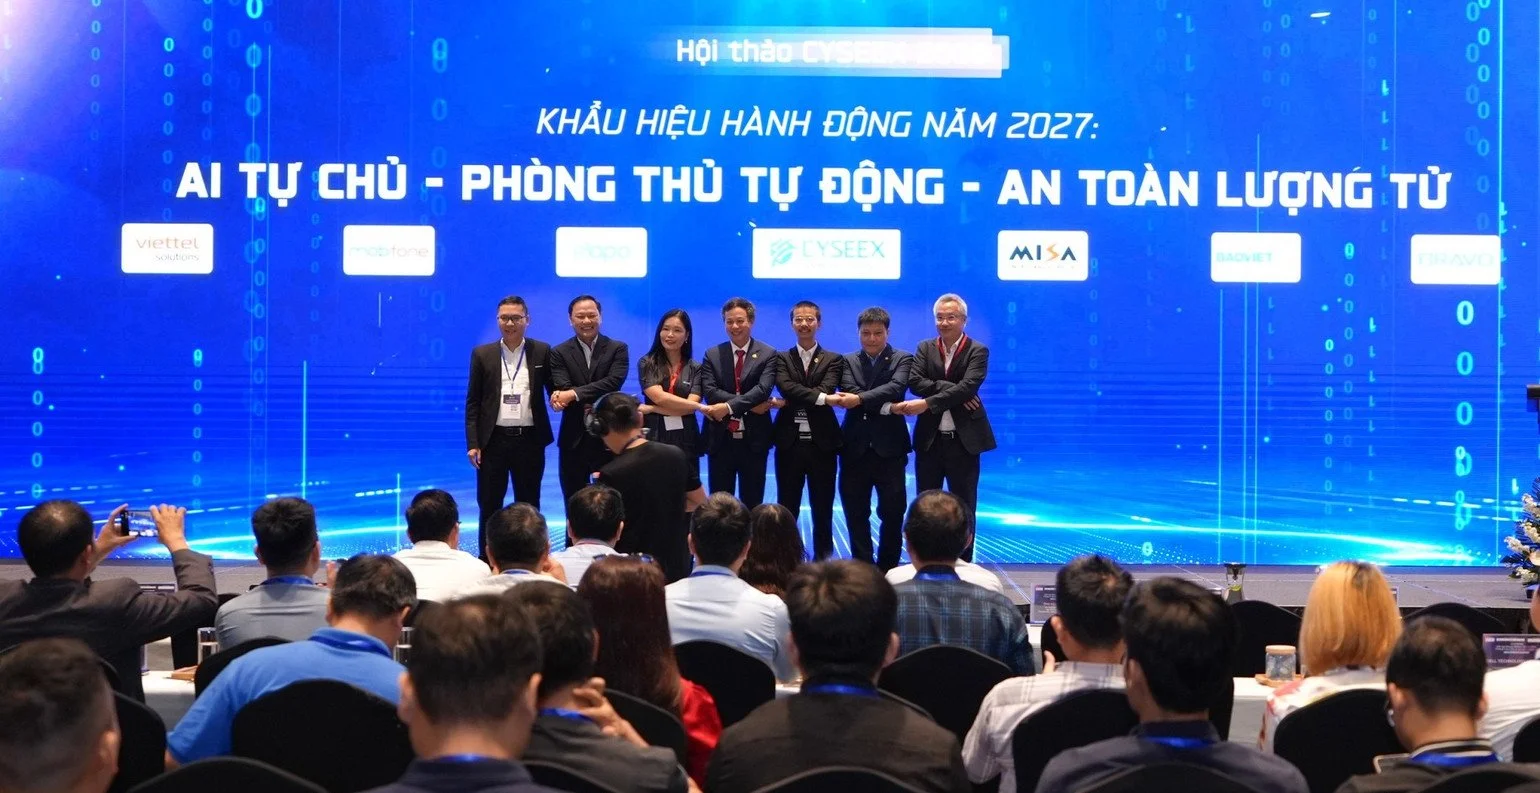
Các thành viên CYSEEX chọn khẩu hiệu hành động năm 2027 là “AI tự chủ - Phòng thủ chủ động - An toàn lượng tử” và dự kiến mở rộng AI Agent theo nguyên tắc tự động hóa có kiểm soát. Liên minh cũng sẽ duy trì diễn tập tấn công - phòng thủ, ứng cứu sự cố, phòng chống lừa đảo trực tuyến và thử nghiệm mật mã hậu lượng tử trên những hệ thống phù hợp. Với doanh nghiệp, lộ trình này nên bắt đầu bằng việc kiểm kê thuật toán mã hóa, chứng thư số và dữ liệu cần được bảo vệ lâu dài; tiếp đó đánh giá mức độ sẵn sàng, thử nghiệm khả năng chuyển đổi linh hoạt và phân công rõ người chịu trách nhiệm. Chuẩn bị sớm giúp giảm nguy cơ dữ liệu hiện được mã hóa an toàn nhưng trở nên dễ tiếp cận khi công nghệ thay đổi.
AI có thể giúp phòng thủ mạng doanh nghiệp phát hiện mối đe dọa và phản ứng nhanh hơn, nhưng tốc độ chỉ tạo lợi thế khi đi cùng quyền hạn giới hạn, giám sát con người và phối hợp đã được luyện tập. Vì thế, doanh nghiệp nên chuyển từ chờ cảnh báo sang chủ động rà soát, diễn tập và xây dựng quy trình ứng phó; đồng thời chuẩn bị cho rủi ro mã hóa trong dài hạn. Thước đo thành công không phải mức độ tự chủ cao nhất của AI, mà là khả năng hành động đúng, kịp thời và có thể kiểm soát. Giao cho AI đúng việc, giữ quyết định rủi ro cao trong tay con người và chuẩn bị trước khi sự cố xảy ra mới là con đường phòng thủ đáng tin cậy.