
Chrome Android sinh trắc học: lớp khóa mới cho mật khẩu tự động điền
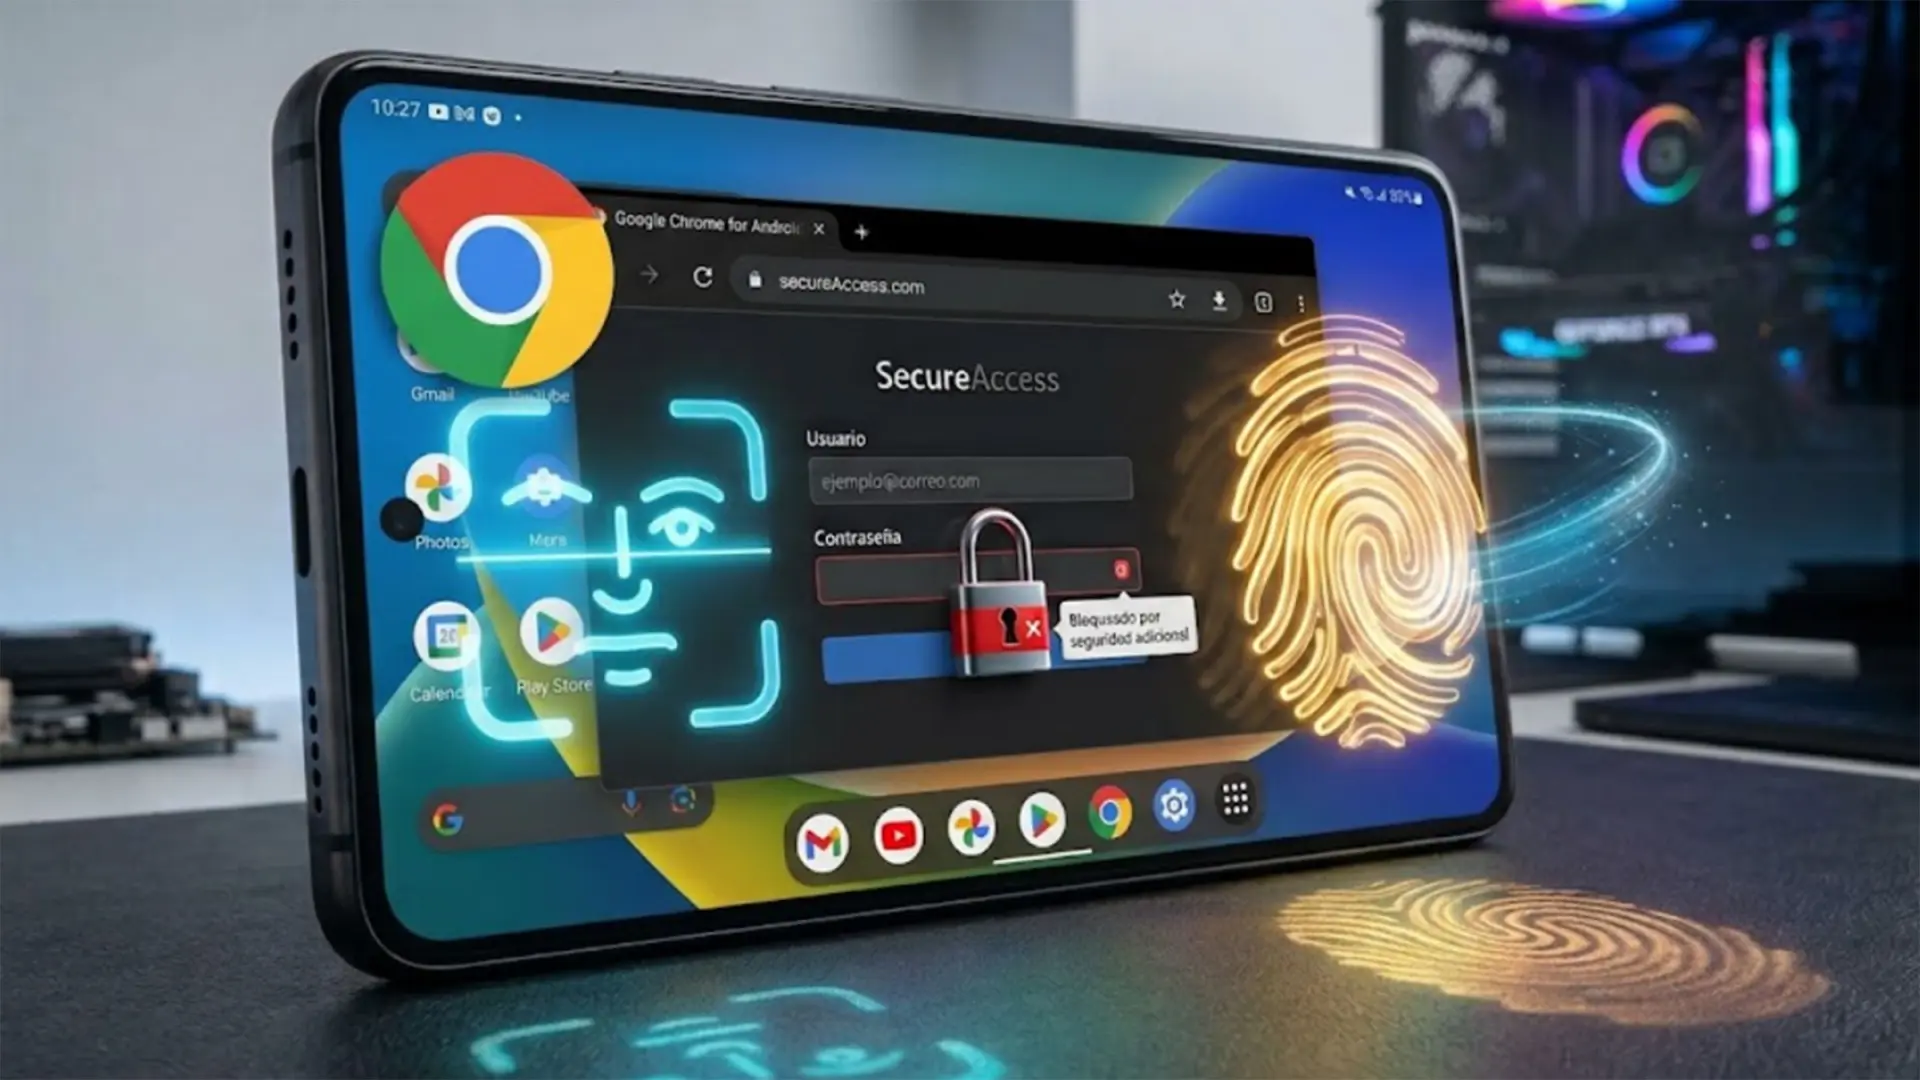
Chrome trên Android đang thử nghiệm một cơ chế bảo mật mới yêu cầu người dùng quét sinh trắc học – như vân tay hoặc khuôn mặt – trước khi trình duyệt tự động điền mật khẩu đã lưu, nhằm tách rời việc mở khóa điện thoại khỏi quyền truy cập kho mật khẩu và giảm nguy cơ kẻ khác dùng thiết bị đang mở khóa để xâm nhập tài khoản trực tuyến. Đây không phải một thay đổi mang tính giao diện, mà là một bước ngoặt trong cách Chrome Android sinh trắc học được tích hợp vào quy trình đăng nhập. Quan điểm đáng nói ở đây: Google đang thừa nhận rằng cơ chế mật khẩu tự động điền tiện lợi đến mức đã trở thành điểm yếu bảo mật. Yêu cầu xác thực vân tay Chrome hay quét khuôn mặt trước mỗi lần điền thông tin không làm chúng ta "an toàn tuyệt đối", nhưng nó chặn một trong những kịch bản rủi ro phổ biến nhất: ai đó cầm được điện thoại đang mở khóa và dùng Chrome để lục tung mọi tài khoản. Sự cân bằng giữa tiện lợi và bảo mật đang nghiêng rõ rệt về phía bảo mật – và đó là hướng đi đúng.
Tính năng đang được thử nghiệm trong Chrome Canary: Google quay lại ý tưởng cũ
Về mặt kỹ thuật, Google không phát minh điều gì hoàn toàn mới, mà là quay lại một ý tưởng từng bị bỏ dở. Hơn một năm trước, Chrome cho Android đã thử nghiệm yêu cầu xác thực trước khi tự động điền mật khẩu, nhưng tính năng này nhanh chóng biến mất và chưa bao giờ đặt chân vào bản ổn định. Hiện tại, nó đã được hồi sinh trong Chrome Canary – bản thử nghiệm của Chrome – với cờ "Biometric reauth for password filling" dùng để bật kiểm tra sinh trắc học trước khi điền mật khẩu. Khi bật cờ này, mỗi lần bạn chọn một thông tin đăng nhập đã lưu, Chrome sẽ yêu cầu quét sinh trắc học trước khi tự động điền mật khẩu vào trang web. Nói cách khác, mật khẩu tự động điền sẽ bị đặt sau một lớp xác thực riêng, độc lập với trạng thái khóa màn hình. Việc tính năng quay lại Canary là tín hiệu rõ ràng rằng dự án bảo mật Chrome Android này "đã lên bàn" trở lại, dù Google chưa hứa hẹn điều gì với người dùng phổ thông.
Vì sao Google siết chặt: khoảng trống bảo mật của kho mật khẩu Chrome
Động cơ phía sau thay đổi này khá đơn giản: hiện nay, mở khóa điện thoại thường đồng nghĩa với mở toang cánh cửa vào kho mật khẩu của Chrome. Nếu ai đó chiếm được một chiếc máy đã mở khóa, khả năng họ truy cập được vào các thông tin đăng nhập lưu trong Chrome rõ ràng cao hơn mức chấp nhận được. Việc Chrome yêu cầu xác thực sinh trắc học bổ sung tạo ra một hàng rào giữa việc mở khóa thiết bị và quyền sử dụng Google Password Manager. Theo mô tả, lớp xác thực thêm này giúp đóng một lỗ hổng bảo mật trong trình quản lý mật khẩu của Google, nơi trước đây Chrome xử lý tính năng tự động điền trong trình duyệt theo cách "dễ dãi" hơn so với nhiều ứng dụng quản lý mật khẩu độc lập. Kế hoạch mới đặt câu hỏi rất thẳng: ai đang dùng mật khẩu, thiết bị hay chủ sở hữu? Bằng cách buộc Chrome Android sinh trắc học phải xác nhận "chính là bạn" trước mỗi lần điền mật khẩu, Google phát tín hiệu rằng kho mật khẩu cần được đối xử như két sắt, không phải ngăn kéo.
Tác động với người dùng: bảo mật hơn, nhưng bớt "nhanh như chớp"
Nhìn từ góc độ người dùng, thay đổi này là một thỏa hiệp rõ ràng giữa tốc độ đăng nhập và sự an toàn. Thay vì chạm vào trường mật khẩu và để Chrome tự động điền trong tích tắc, bạn sẽ phải quét vân tay, khuôn mặt hoặc phương thức sinh trắc học tương thích mỗi lần sử dụng thông tin đăng nhập đã lưu. Điều này khiến quy trình đăng nhập dài thêm một nhịp, nhưng đổi lại, mở khóa điện thoại sẽ không còn đủ để "mở khóa" toàn bộ kho mật khẩu nữa. Tác động thực tế lớn nhất là trong các tình huống điện thoại đang mở khóa nhưng nằm ngoài tầm kiểm soát của bạn – ví dụ cho mượn máy, bị cầm nhầm, hoặc trong không gian làm việc chung. Nếu Google triển khai rộng rãi tính năng này, việc một kẻ trộm lấy được điện thoại đã mở khóa cũng sẽ không tự động cho họ quyền truy cập vào mọi mật khẩu trang web lưu trong Chrome. Bảo mật Chrome Android vì thế được nâng lên thêm một bậc, với cái giá là người dùng phải chấp nhận thêm thao tác.
Chưa có ngày phát hành, nhưng hướng đi đã rõ ràng
Thực tế, tất cả những gì chúng ta thấy hiện giờ mới dừng ở giai đoạn thử nghiệm. Chrome Canary vẫn là "phòng thí nghiệm" nơi Google thử các ý tưởng chưa chín, và hãng chưa đưa ra bất kỳ thời điểm phát hành chính thức nào cho cơ chế xác thực sinh trắc học trước mật khẩu tự động điền. Việc tính năng từng bị gỡ bỏ rồi lại xuất hiện mang nghĩa rõ ràng: Google còn đang tìm cách triển khai sao cho phù hợp với đa dạng thiết bị Android. Tuy vậy, hướng đi tổng thể không khó đoán: đưa Chrome Android sinh trắc học đến gần mô hình mà hệ sinh thái khác đã áp dụng, trong đó kho mật khẩu và hệ thống tự động điền luôn đi kèm xác thực sinh trắc học ở thời điểm sử dụng, chứ không chỉ khi mở khóa máy. Nếu được triển khai rộng, người dùng nên chuẩn bị cho một thói quen mới: coi quét vân tay hay khuôn mặt không chỉ là hành động mở khóa màn hình, mà là chiếc chìa khóa cuối cùng trước khi Chrome được phép động vào mật khẩu.