
AI trong ngân hàng Việt: tăng tốc công nghệ, tụt hậu kiểm soát
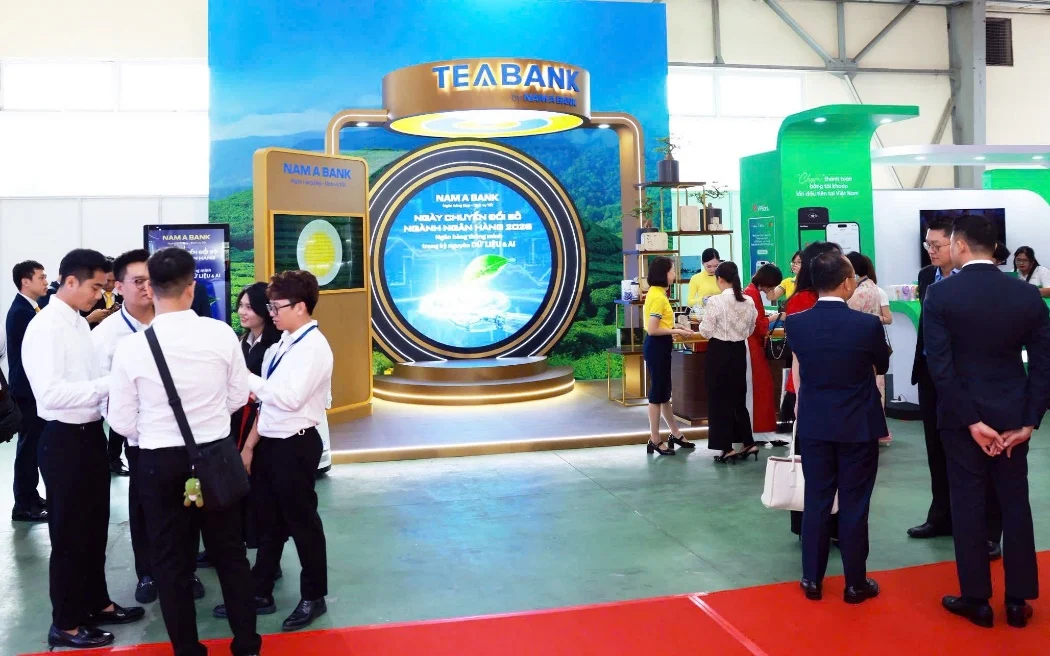
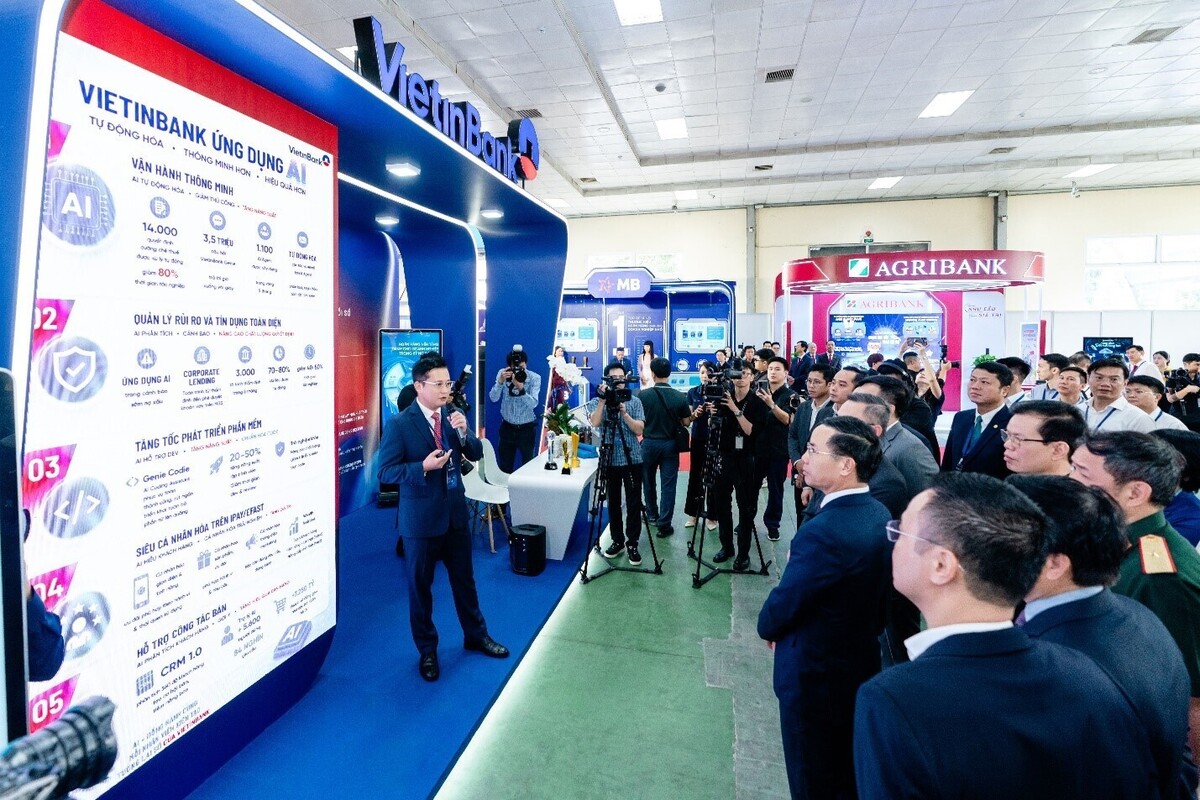
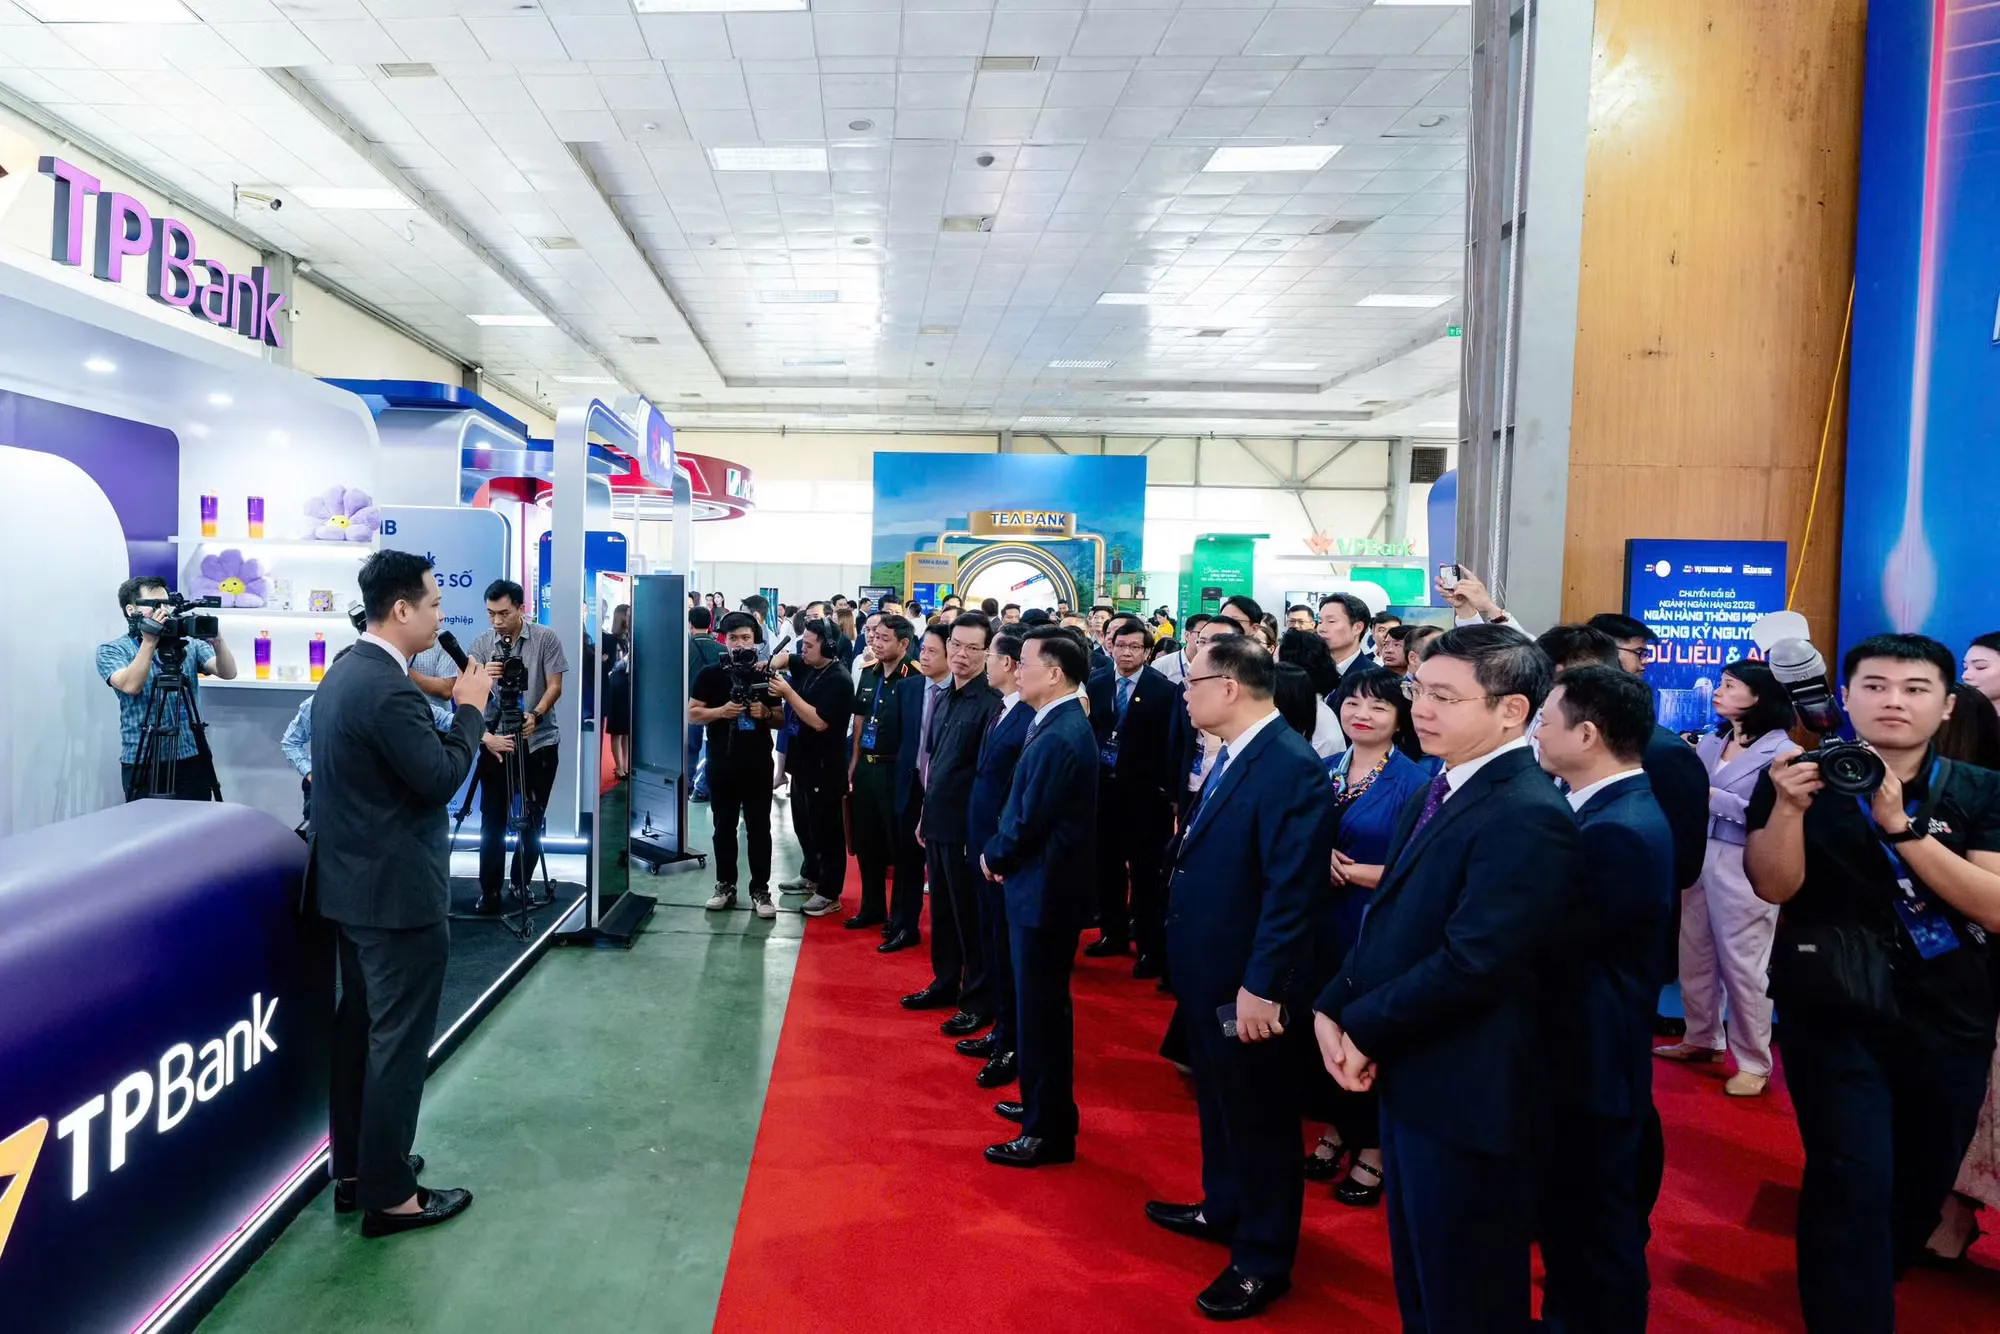
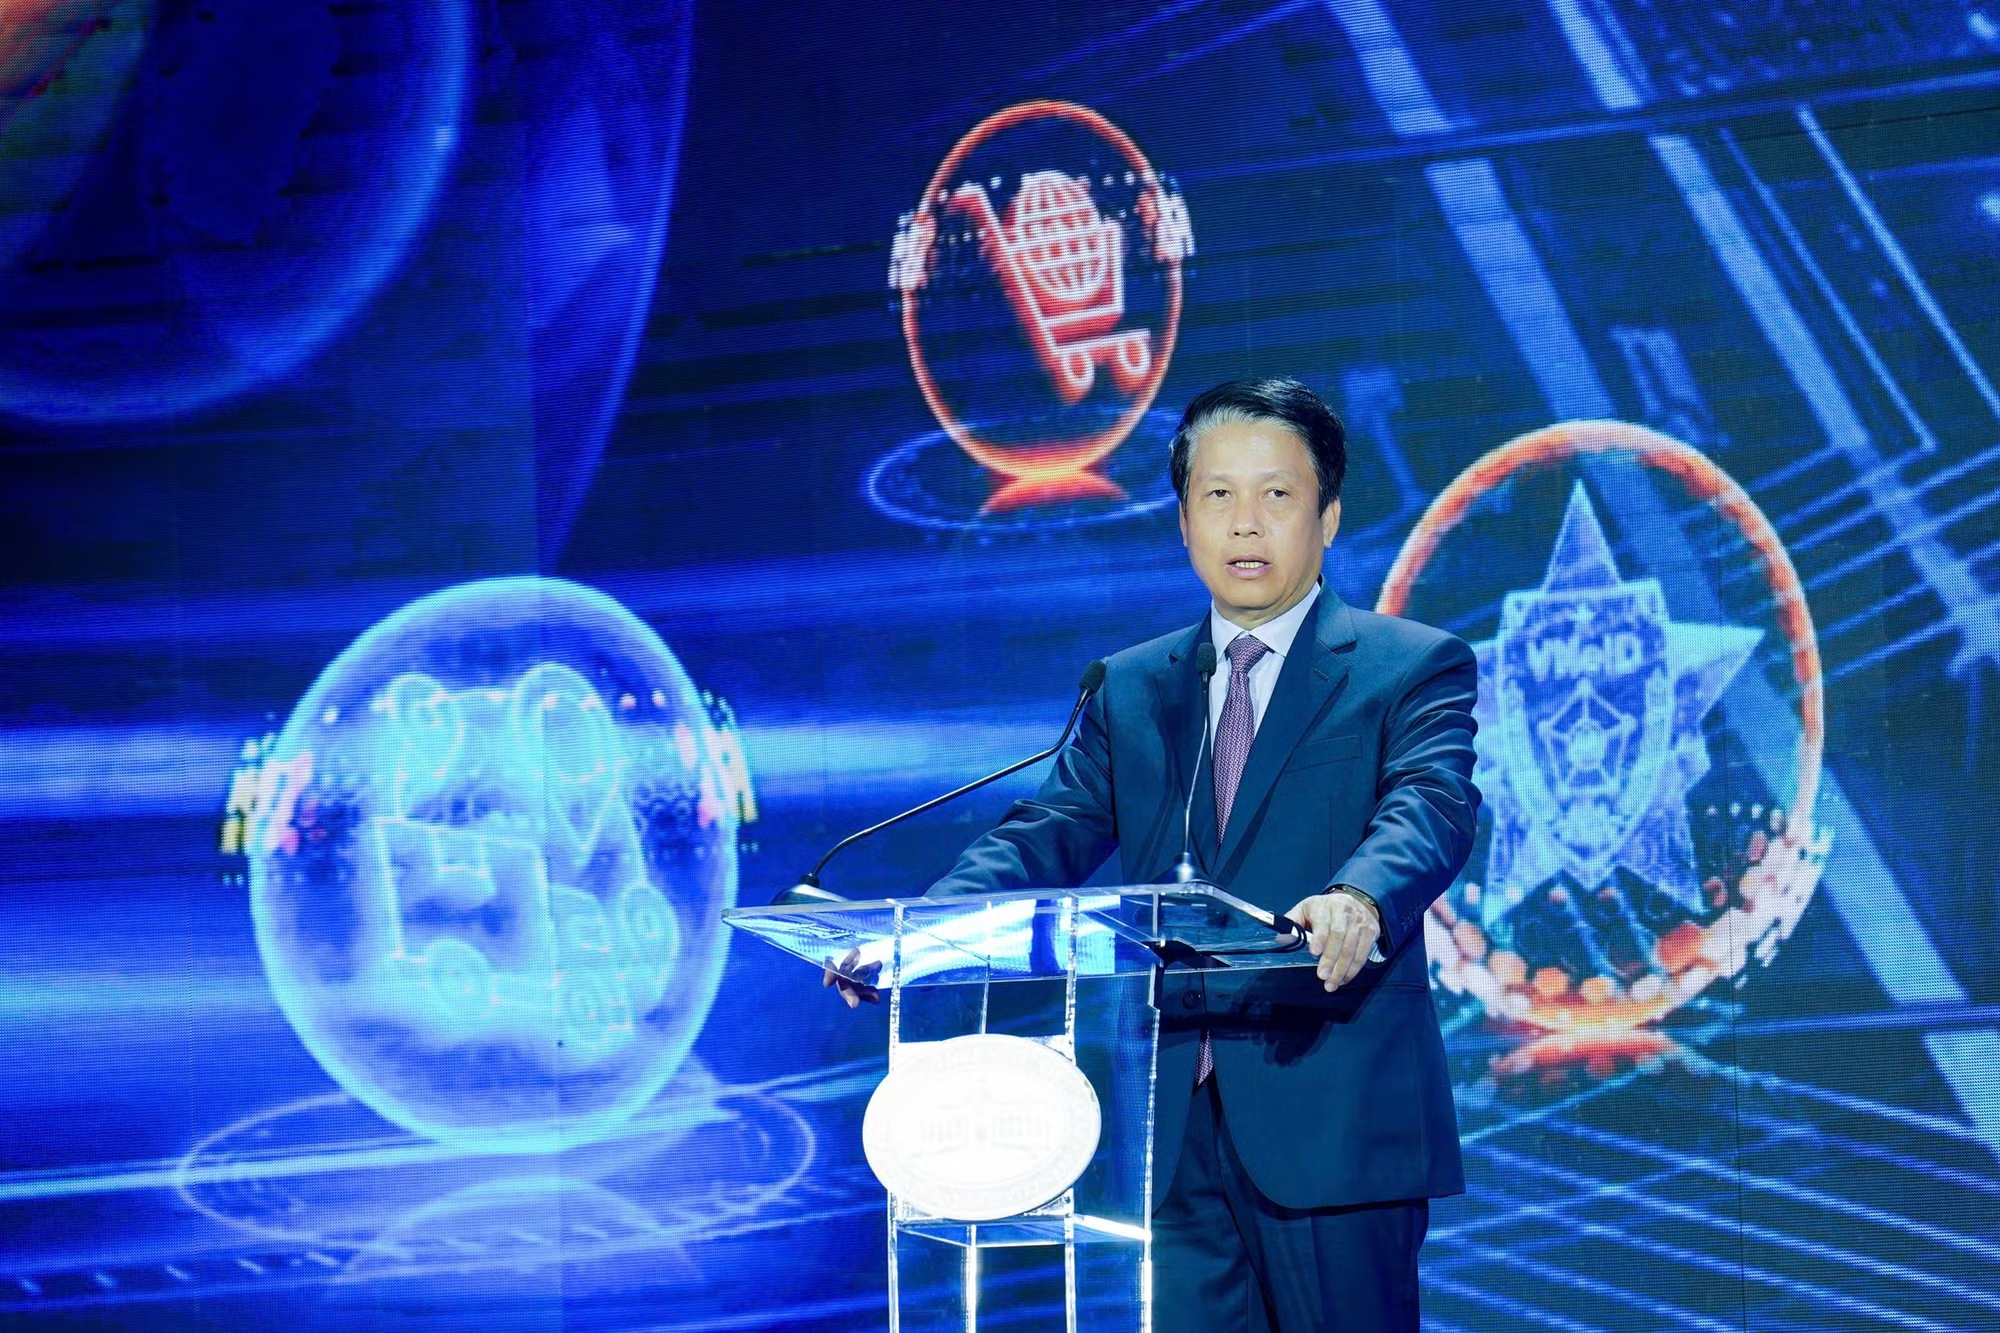
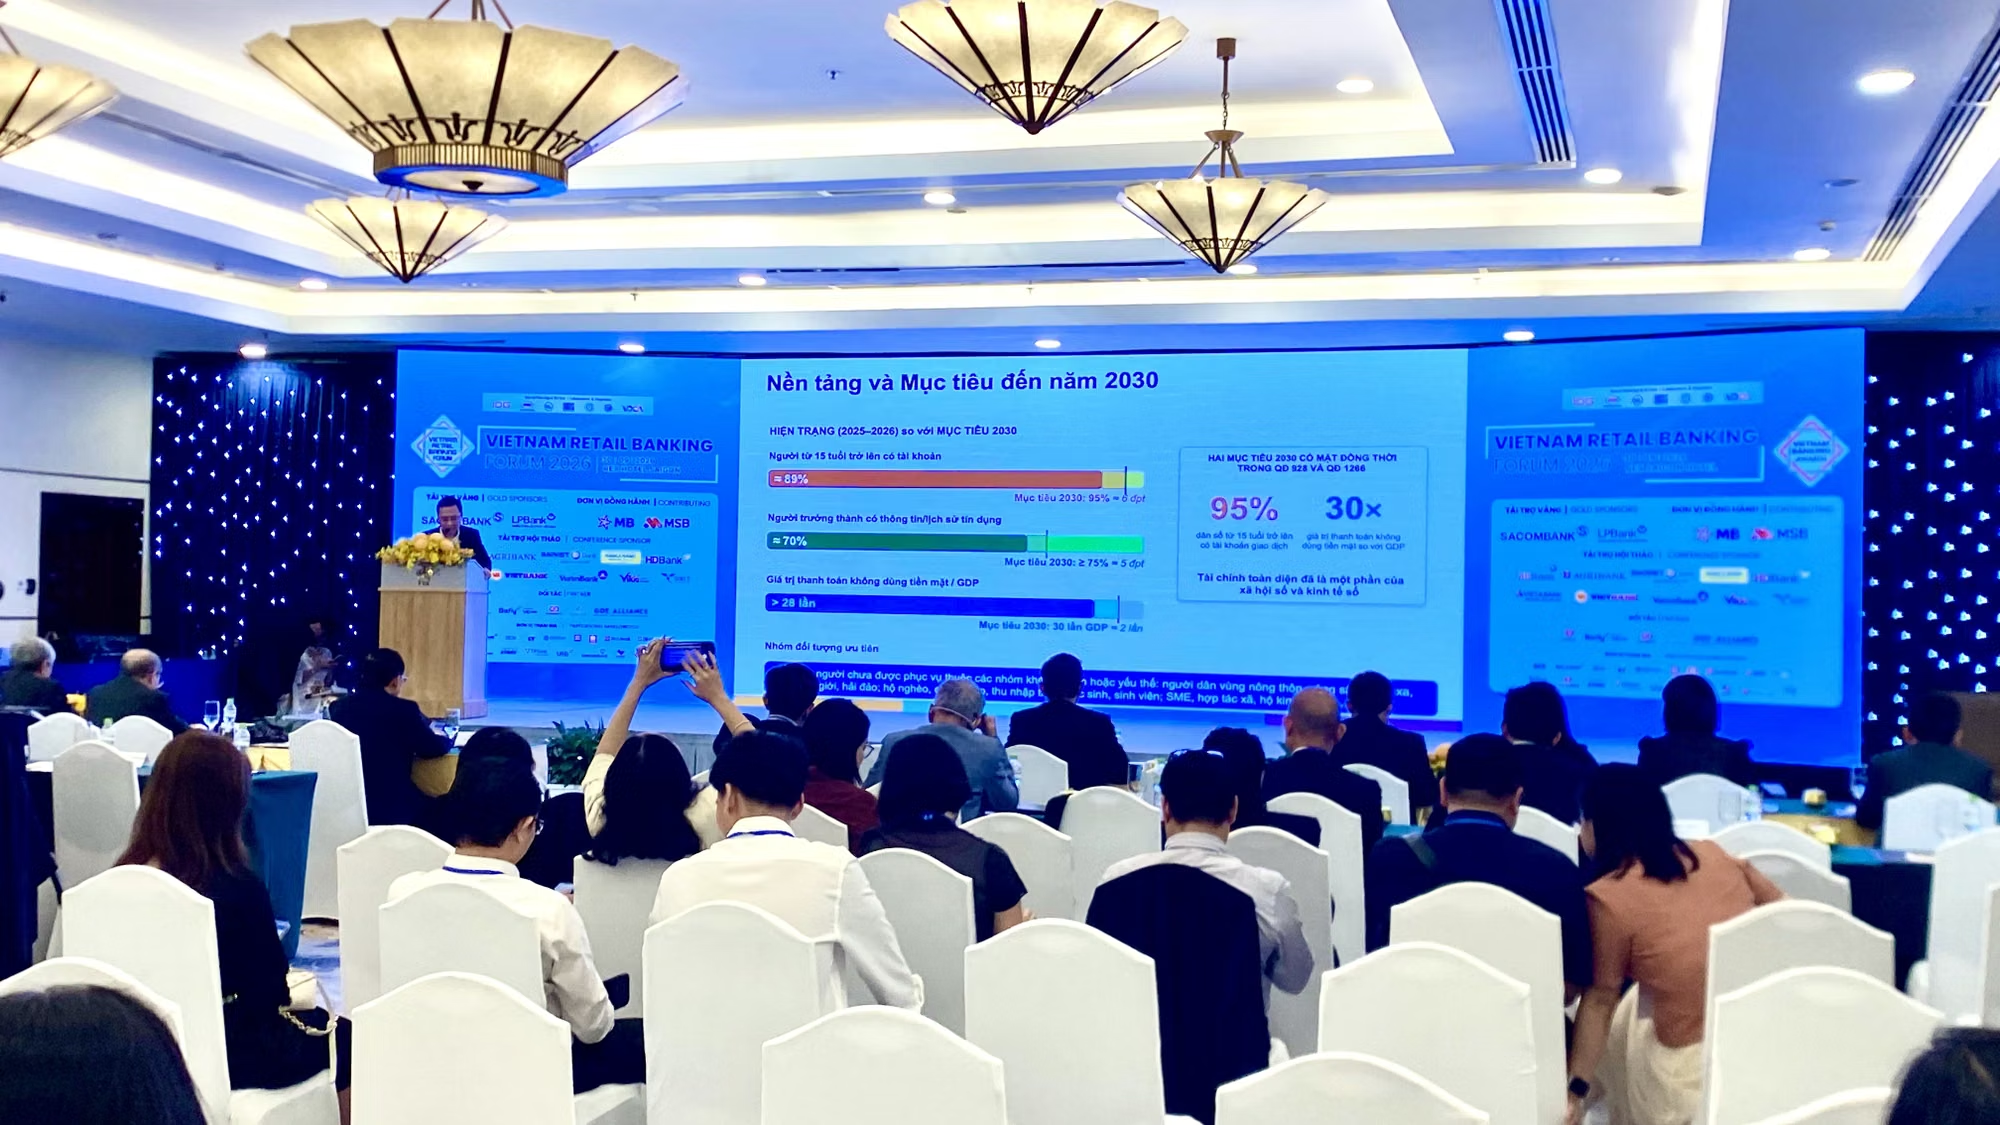
Kiểm soát AI ngân hàng là việc thiết kế, vận hành và giám sát các hệ thống trí tuệ nhân tạo trong giao dịch, tín dụng và chăm sóc khách hàng dựa trên quản trị dữ liệu tài chính, phân quyền, định danh và cơ chế chịu trách nhiệm rõ ràng, nhằm bảo đảm an toàn AI giao dịch, tuân thủ pháp lý và bảo vệ quyền riêng tư trong bối cảnh rủi ro hệ thống AI ngày càng tăng. Sáng 30/9, tại TP.HCM, Diễn đàn Ngân hàng Bán lẻ Việt Nam diễn ra với chủ đề ngân hàng tương lai cùng AI, ghi dấu một bước chuyển rõ rệt: từ chuyển đổi số sang xây dựng nền ngân hàng dựa trên dữ liệu và AI. Các ngân hàng đã đưa AI vào chấm điểm tín dụng, eKYC, phát hiện gian lận, phòng chống rửa tiền và chăm sóc khách hàng. Nhưng chính tại diễn đàn này, điểm yếu bị chỉ mặt không phải công nghệ, mà là khoảng trống dữ liệu và khung pháp lý – hai thứ quyết định hệ thống AI an toàn hay rủi ro.
Dữ liệu tốt chưa đủ: chất lượng, quyền sử dụng và niềm tin bị treo
Ngân hàng Việt đang chạy nhanh trên kênh số: có tổ chức đạt 95% giao dịch trên kênh số, hơn 21 tỷ giao dịch không dùng tiền mặt trong 8 tháng với giá trị 260,6 triệu tỷ đồng. Cường độ giao dịch này khiến bất kỳ sai lệch nhỏ trong dữ liệu cũng có thể lan thành rủi ro hệ thống AI. Dữ liệu phải “đúng, đủ, sạch, được cập nhật và có khả năng kết nối giữa các hệ thống” – như một lãnh đạo chuyển đổi số nhấn mạnh – nhưng đó mới là tầng kỹ thuật. Vấn đề lớn hơn là quyền sử dụng hợp pháp, mục đích xử lý và khả năng chứng minh rằng dữ liệu không bị dùng để phân biệt đối xử hay xâm phạm riêng tư. Khi AI càng phụ thuộc vào dữ liệu, chất lượng và mức độ an toàn của dữ liệu càng quyết định trực tiếp kết quả hệ thống tạo ra. Niềm tin phải bắt đầu từ việc lãnh đạo ngân hàng biết rõ dữ liệu nền tảng chính xác, được cập nhật và quản trị đúng, thay vì chỉ tin vào model “hoạt động tốt”.
AI Agent: từ công cụ hỗ trợ đến tác nhân số cần được định danh
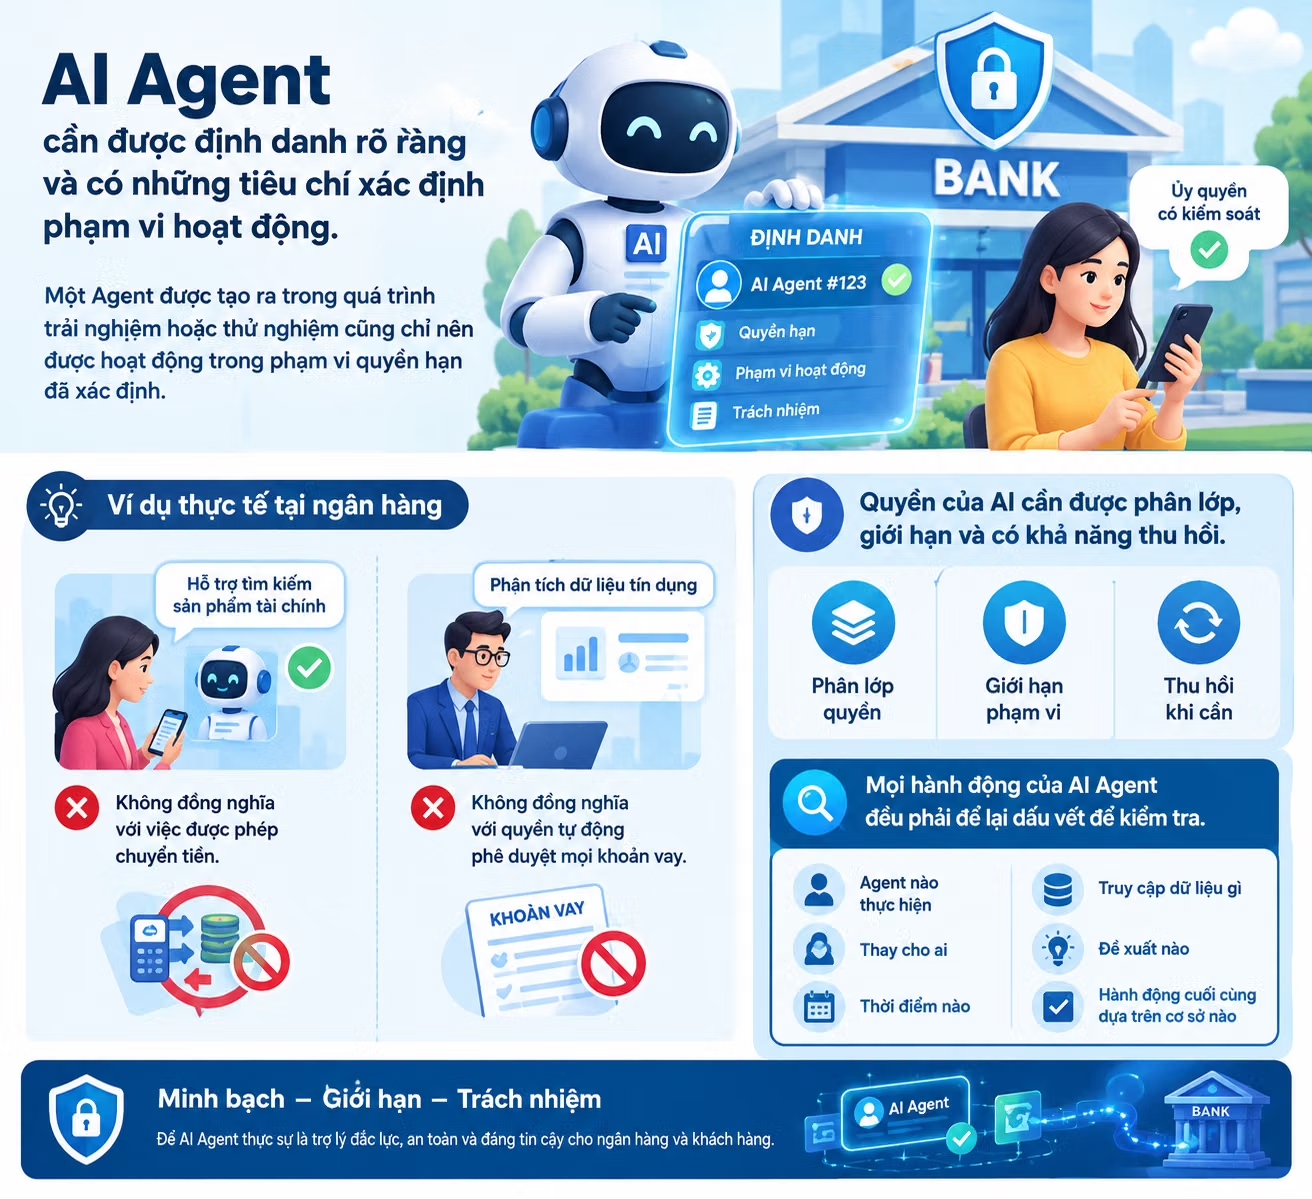
Khi AI còn là công cụ hỗ trợ, rủi ro chủ yếu nằm ở khuyến nghị sai. Nhưng với AI Agent, câu chuyện chuyển sang cấp độ mới: AI được trao quyền truy cập dữ liệu, tương tác hệ thống nghiệp vụ, thực hiện quy trình và thậm chí giao dịch theo phạm vi ủy quyền. Khi đó, quản trị dữ liệu tài chính không chỉ là làm sạch và liên thông, mà phải gắn với cơ chế định danh và kiểm soát quyền truy cập của từng AI Agent. Mỗi AI Agent cần được định danh rõ ràng, có tiêu chí xác định phạm vi hoạt động. Một giao dịch do AI Agent thực hiện không thể đơn giản ghi nhận là “khách hàng đã thực hiện”; hệ thống phải chỉ ra AI nào làm, dựa trên quyền ủy nhiệm nào và trong giới hạn nào. Quan điểm “AI Agent vẫn là công cụ” là đúng ở góc độ trách nhiệm: ngân hàng không thể giao toàn quyền, mà phải bảo đảm mọi hành động của AI để lại dấu vết, quyền được phân lớp, giới hạn và có thể thu hồi.
An toàn AI giao dịch: từ AI for Security đến Security for AI
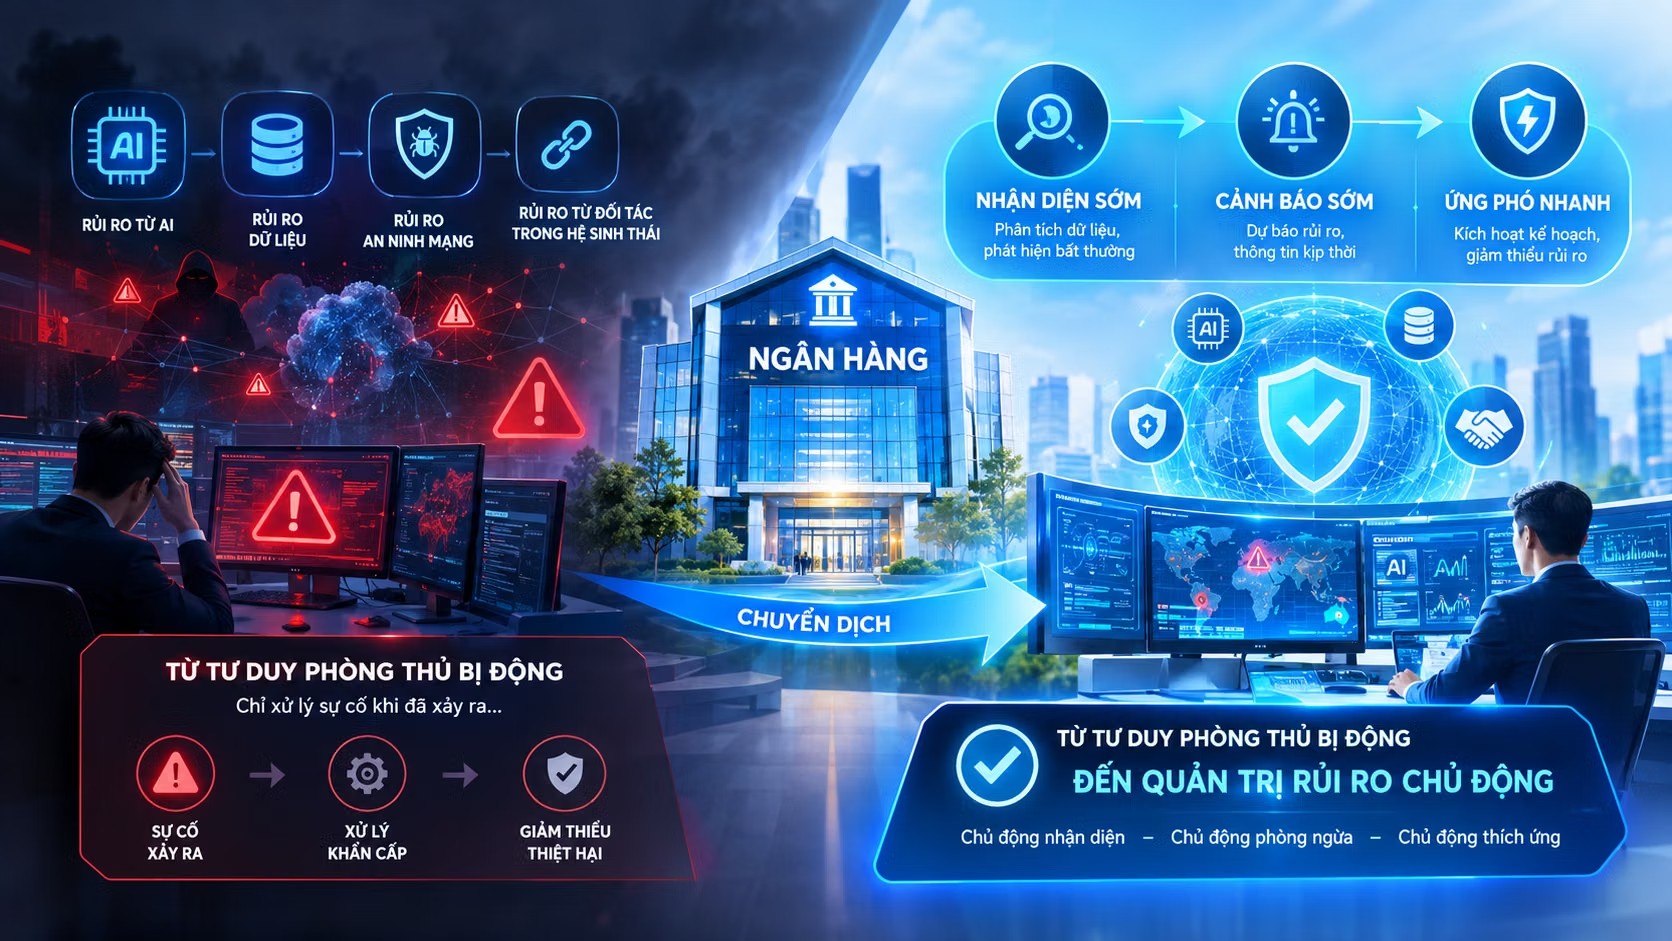
Ngành ngân hàng lâu nay nói nhiều về việc dùng AI để tăng cường an toàn, phát hiện gian lận – xu hướng “AI for Security”. Thực tế, AI đang giúp phân tích hành vi bất thường, hỗ trợ phòng chống rửa tiền và cảnh báo sớm rủi ro. Nhưng khi AI dần trở thành “xương sống” vận hành, cách tiếp cận phải chuyển sang “Security for AI”: bảo vệ chính hệ thống AI khỏi dữ liệu giả, dữ liệu sai lệch, tấn công thao túng và lỗi thiết kế. Một chuyên gia cảnh báo AI có thể học từ dữ liệu thiếu, sai hoặc bị tác động bởi dữ liệu giả, làm lộ thông tin định danh; vì vậy cần đánh giá an toàn hệ thống AI trước khi vận hành. Thêm vào đó, rủi ro an ninh mạng không còn nằm trong phạm vi một tổ chức riêng lẻ, mà có thể lan qua toàn bộ hệ sinh thái công nghệ và đối tác. AI không tự giải quyết sự phân mảnh dữ liệu; nó khuếch đại sai sót với tốc độ khiến việc phát hiện khó hơn.
Cá nhân hóa, phát hiện gian lận và cái giá của việc bỏ quên riêng tư
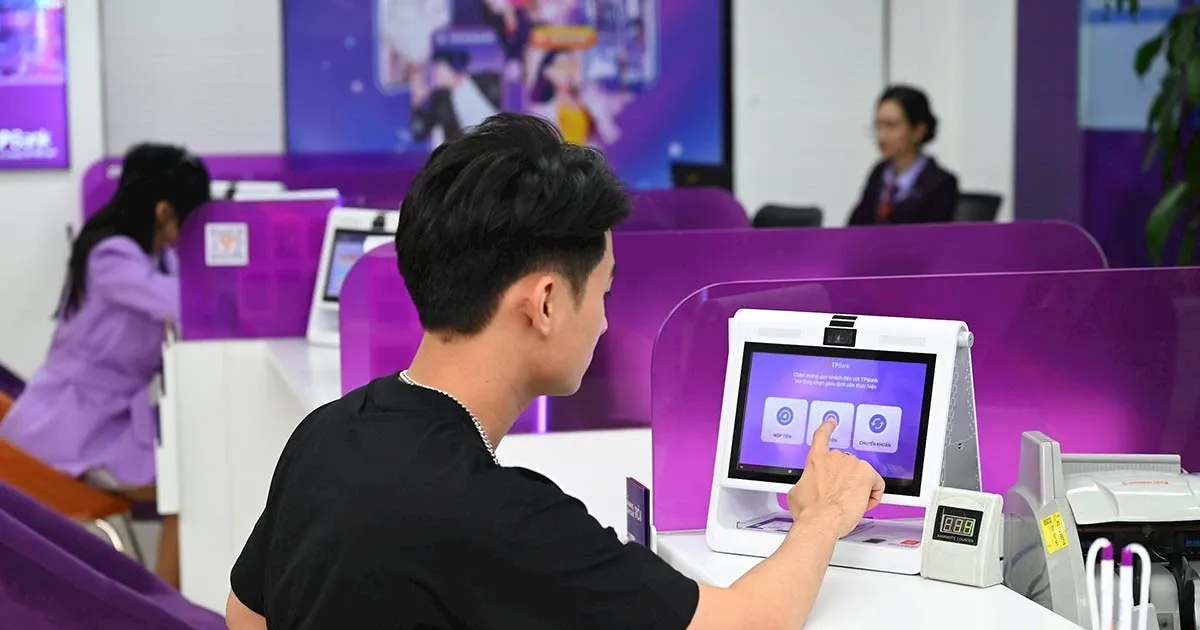
Trong mảng bán lẻ, có ngân hàng đã số hóa khoảng 90% hành trình sản phẩm, dùng AI và dữ liệu để phân tích hành vi, cá nhân hóa sản phẩm và cảnh báo rủi ro sớm. AI cũng giúp hiểu khách hàng sâu hơn về nhu cầu, hành vi và khả năng tài chính để thiết kế dịch vụ phù hợp, và phát hiện gian lận nhanh hơn. Nhưng mỗi bước tiến về cá nhân hóa đều dựa trên thêm một lớp dữ liệu khách hàng. Nếu thiếu kiểm soát, ranh giới giữa “hiểu khách hàng” và “giám sát quá mức” rất mong manh. Dữ liệu phải được dùng đúng mục đích, an toàn và phù hợp yêu cầu bảo mật, quyền riêng tư. Trong tài chính, một sai sót của AI không dừng ở một câu trả lời sai, mà có thể tác động đến quyết định tín dụng, giao dịch, dữ liệu khách hàng hoặc quy trình nghiệp vụ. Sandbox thử nghiệm vì thế không thể chỉ là sân chơi công nghệ, mà phải là không gian thử nghiệm có kiểm soát với quy trình vận hành, cơ chế giám sát, tiêu chuẩn định danh và đánh giá rủi ro rõ ràng.