
Deepfake lừa đảo: Khi khuôn mặt và giọng nói không còn đáng tin
Deepfake lừa đảo và giả giọng AI là việc tội phạm dùng công nghệ trí tuệ nhân tạo giá rẻ để tạo hình ảnh, video và giọng nói giống người thật đến mức đánh lừa cả hệ thống xác thực sinh trắc học lẫn nạn nhân, từ đó chiếm đoạt tài khoản online và tiền bạc thông qua các kịch bản mạo danh tinh vi. Điều đáng lo không phải là công nghệ tự nó, mà là việc nó đang nằm trong tay những nhóm lừa đảo hoạt động như doanh nghiệp: có người viết kịch bản, người vận hành công cụ kỹ thuật, người chuyên tiếp cận và thao túng nạn nhân. Khi một khuôn mặt trên cuộc gọi video hay một giọng nói quen thuộc đều có thể bị làm giả theo thời gian thực, mọi thói quen “nhìn thấy mới tin” trở thành điểm mù nguy hiểm. Người dùng nếu vẫn tin rằng chỉ cần nhìn mặt, nghe giọng là đủ an toàn thì đang tự đặt mình vào vùng rủi ro cao nhất.
Công cụ AI rẻ tiền đang phá vỡ xác thực sinh trắc học
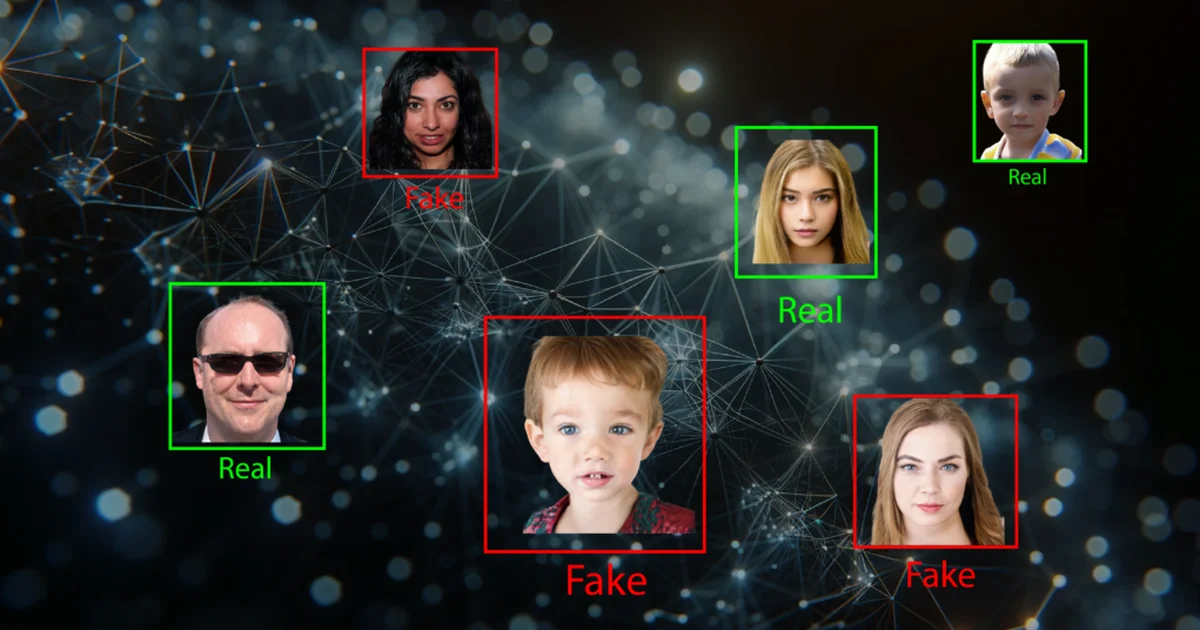
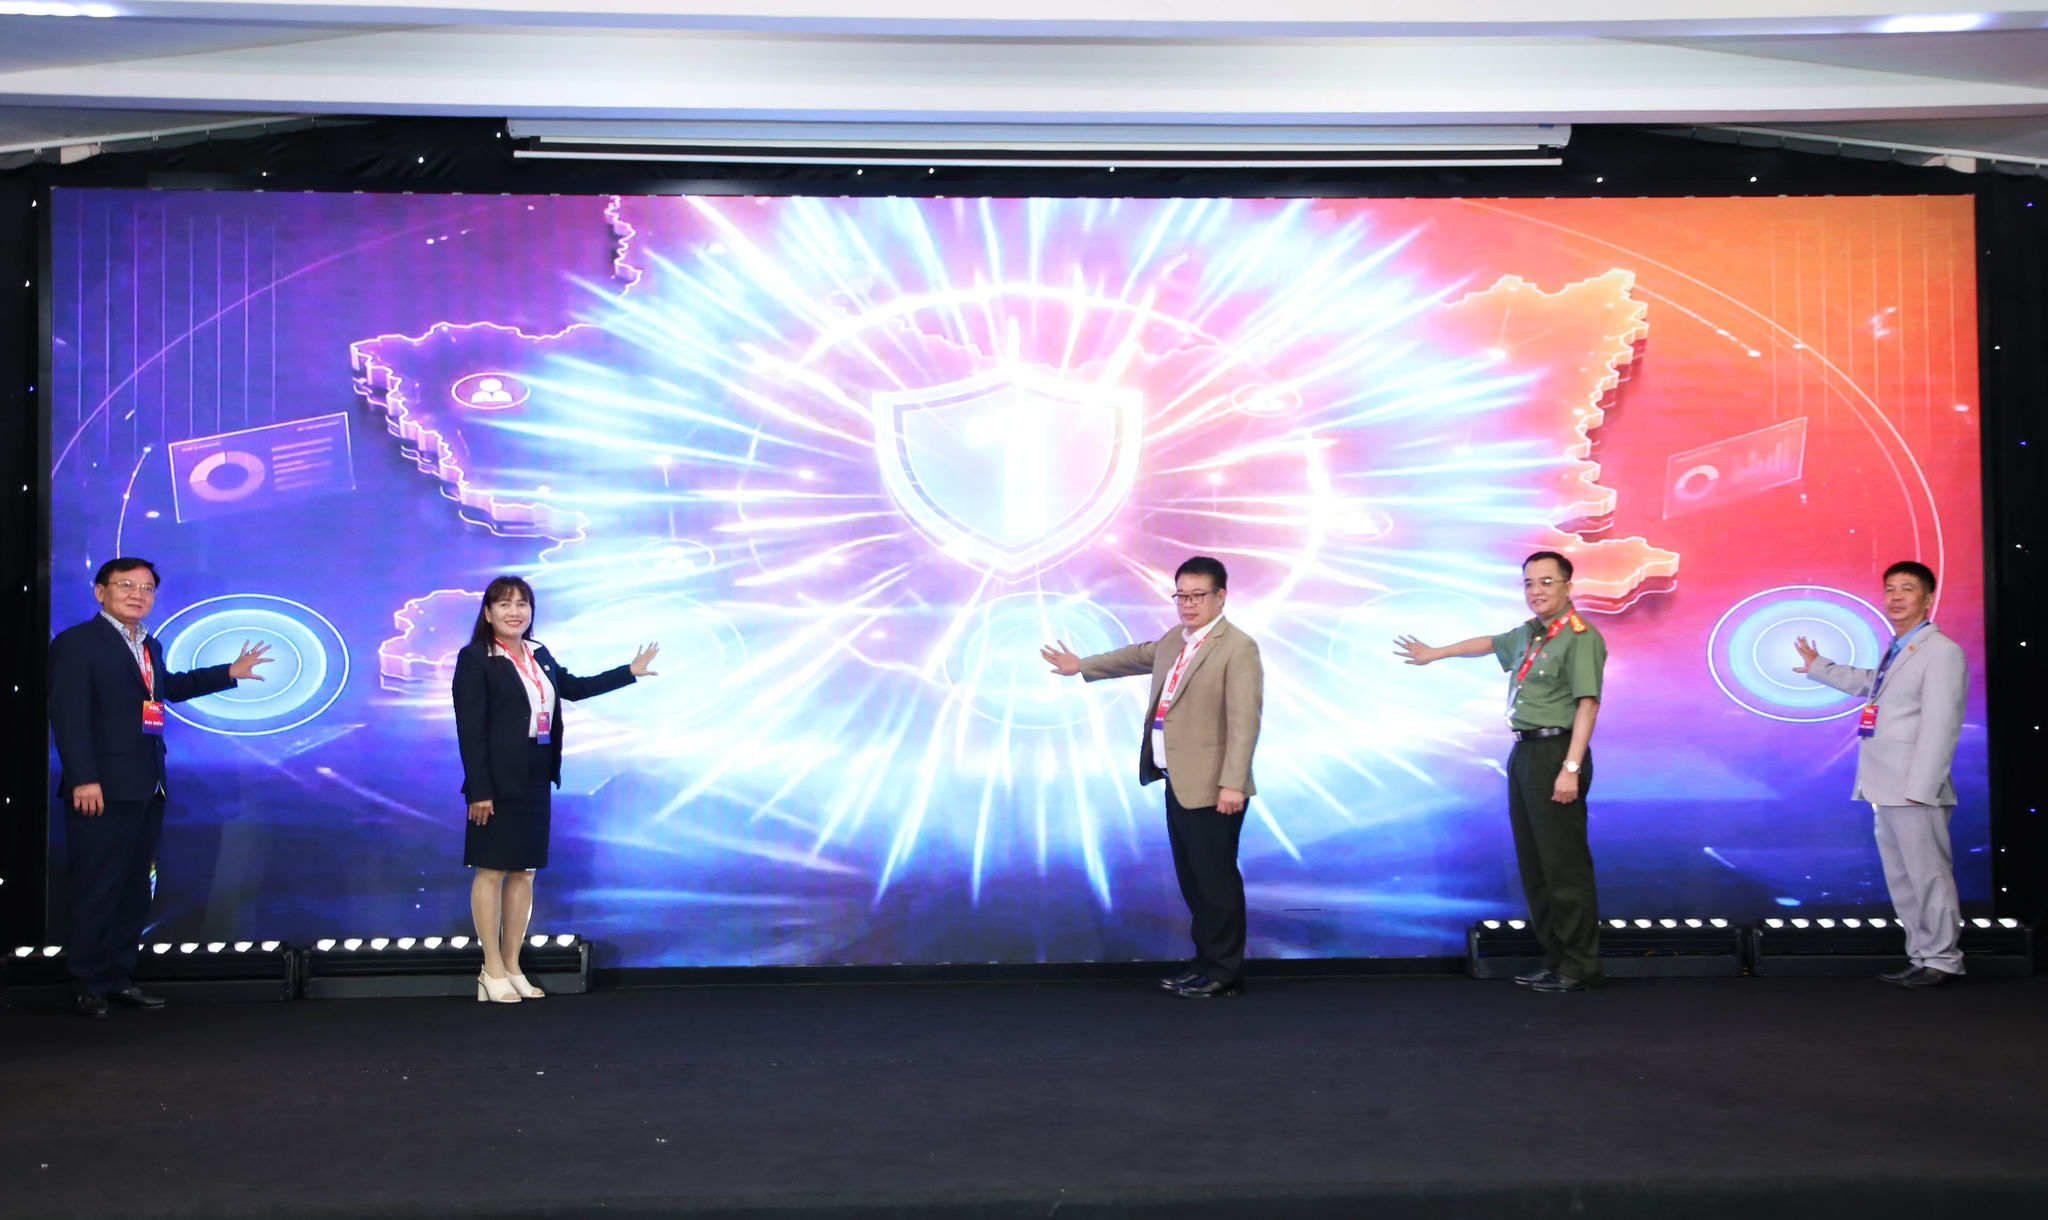
Một thực tế khó chấp nhận là với chi phí thấp, kẻ gian đã có thể dùng công cụ deepfake để thay đổi khuôn mặt trong cuộc gọi video theo thời gian thực, chỉ cần một bức ảnh chân dung lấy từ mạng xã hội. Những công cụ này được rao bán rộng rãi, khiến việc vượt qua xác thực sinh trắc học bằng khuôn mặt không còn là chuyện khoa học viễn tưởng mà là nguy cơ hiện hữu. Khi chúng kết hợp với camera ảo, hình ảnh giả có thể được đưa thẳng vào quy trình xác thực, mở đường cho giao dịch trái phép hoặc đăng ký khoản vay dưới danh nghĩa nạn nhân. Theo các số liệu được trình bày tại một hội thảo an toàn thông tin, hoạt động lừa đảo trực tuyến đã gây thiệt hại hàng chục nghìn tỷ đồng trong giai đoạn gần đây, và con số thực tế có thể cao hơn nhiều do nạn nhân ngại trình báo. Đây là lời cảnh báo rõ ràng: nếu hệ thống chỉ dựa vào khuôn mặt hoặc giọng nói mà không có lớp kiểm chứng độc lập, thì đó không phải là bảo mật, mà là cảm giác an toàn giả tạo.
Giả giọng người thân, bắt cóc online và bẫy tâm lý
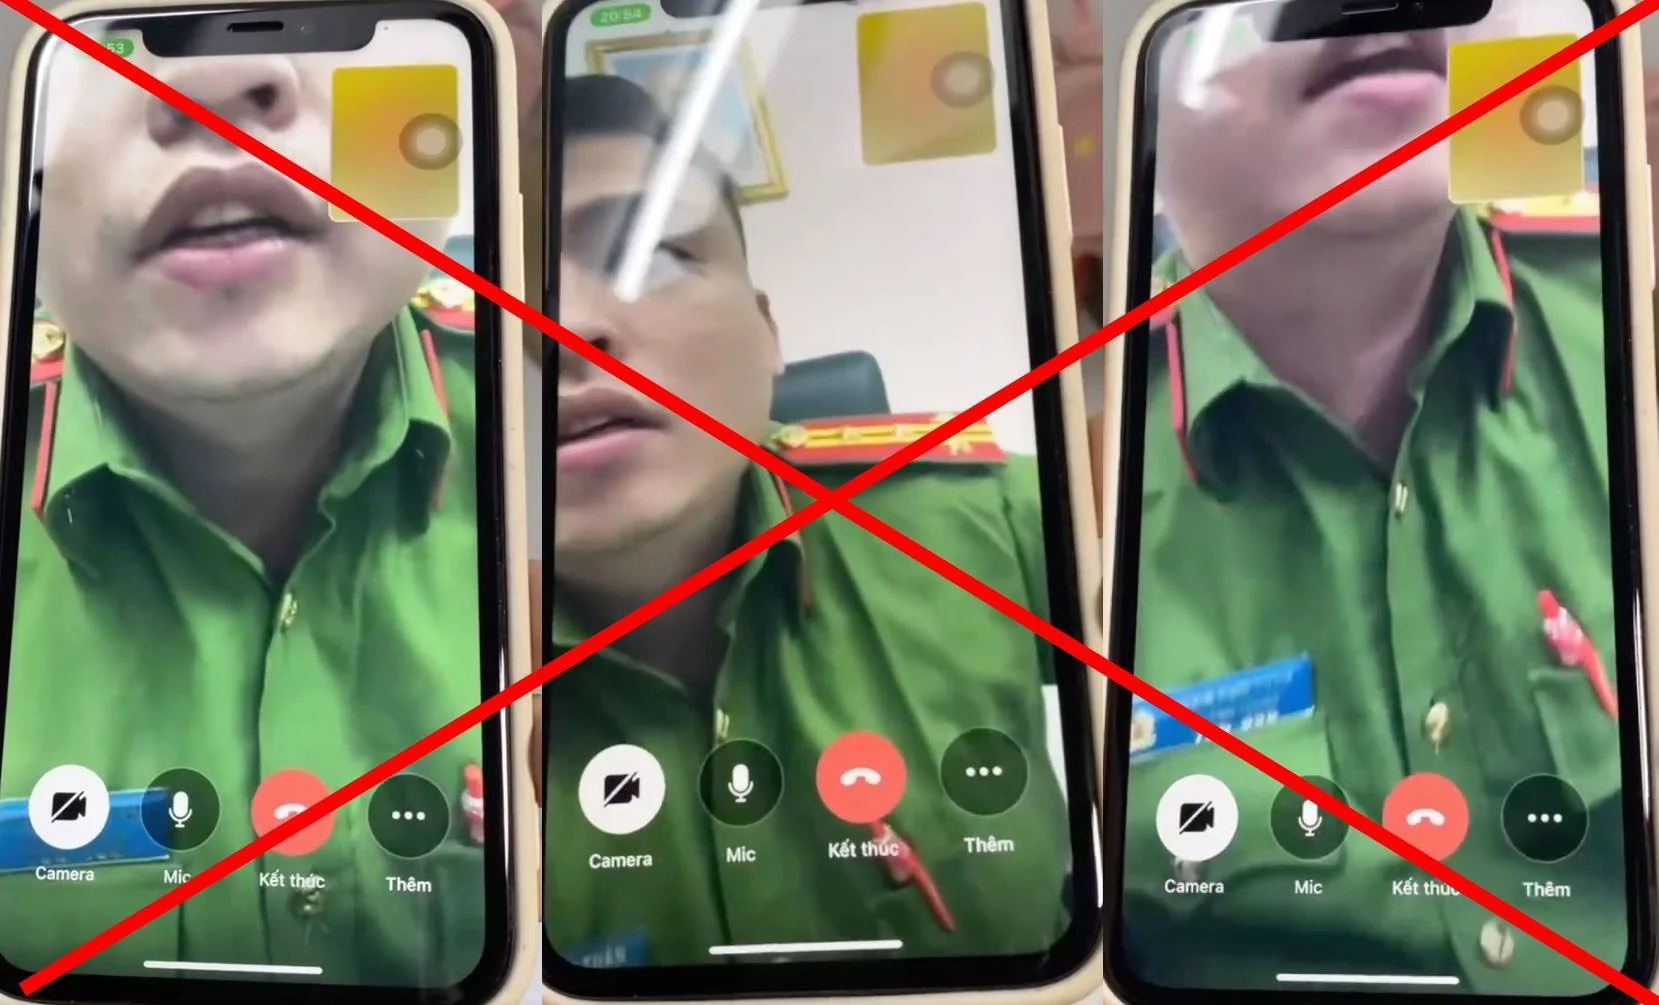
Công nghệ giả giọng AI đang biến nỗi sợ hãi và tình thân thành vũ khí chống lại chính người dùng. AI có thể giả giọng người thân, tạo hình ảnh người có thẩm quyền và xây dựng thông điệp phù hợp với hoàn cảnh, nhu cầu hoặc nỗi lo của từng nhóm nạn nhân. Các đối tượng lợi dụng công nghệ giả mạo hình ảnh, giọng nói và nền tảng số để giả danh ngân hàng, công an, nhà trường, cơ sở y tế, rồi yêu cầu cung cấp thông tin cá nhân, mã xác thực hoặc chuyển tiền khẩn cấp. Những vụ “bắt cóc online” cho thấy tội phạm có thể khống chế tâm lý nạn nhân mà không cần tiếp xúc trực tiếp: chỉ bằng giọng nói quen thuộc kèm tiếng khóc, hình ảnh giả và áp lực thời gian, chúng buộc nạn nhân phải chuyển tiền để “chuộc người”. Theo một báo cáo chuyên đề, tội phạm đang dùng AI với tần suất ngày càng cao và dưới nhiều hình thức đa dạng, từ lừa đảo tình cảm đến giả mạo thư điện tử doanh nghiệp. Công nghệ ở đây không chỉ tạo nội dung giả, mà khuếch đại mọi điểm yếu tâm lý: lòng tham, nỗi sợ, sự vội vàng.
Khi deepfake kết hợp social engineering: bảo mật thua tâm lý
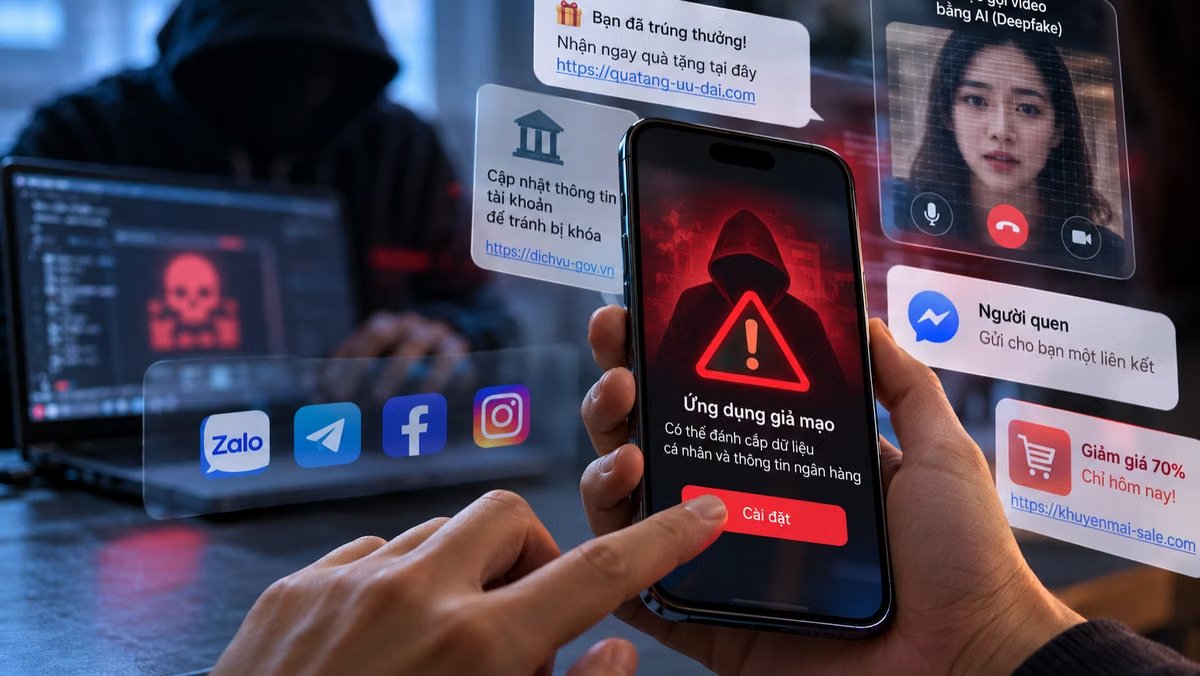
Sai lầm lớn nhất của người dùng là nghĩ tội phạm phải “hack hệ thống” mới chiếm đoạt được tiền. Thực tế, công nghệ chỉ là phương tiện khuếch đại, còn thứ chúng nhắm vào là điểm mù số và lỗ hổng tâm lý. Các nhóm lừa đảo tổ chức chuyên nghiệp, chia vai rõ ràng: nhóm kỹ thuật phát triển công cụ deepfake, nhóm khác xây dựng kịch bản, dịch và điều chỉnh bằng AI cho phù hợp ngôn ngữ, tâm lý từng thị trường. Sau đó, chúng dùng kỹ thuật social engineering để khiến nạn nhân tự cung cấp mã xác thực, cài ứng dụng giả mạo hoặc chuyển tiền. Điểm mù số xuất hiện khi người dùng đánh giá sai độ tin cậy của giao diện, đường link, mã QR, danh tính trực tuyến; lỗ hổng tâm lý hình thành khi nhu cầu kiếm tiền, mong muốn nắm bắt cơ hội, nỗi sợ hãi hoặc áp lực thời gian khiến họ bỏ qua bước kiểm chứng. Khi deepfake lừa đảo được gắn lên khuôn mặt “người quen” hoặc “cán bộ”, mọi hệ thống bảo mật phía sau trở nên vô nghĩa nếu người dùng vẫn sẵn sàng bấm vào link lạ và đọc to mã OTP.
Người dùng cần làm gì để bảo vệ tài khoản online và dữ liệu sinh trắc học?
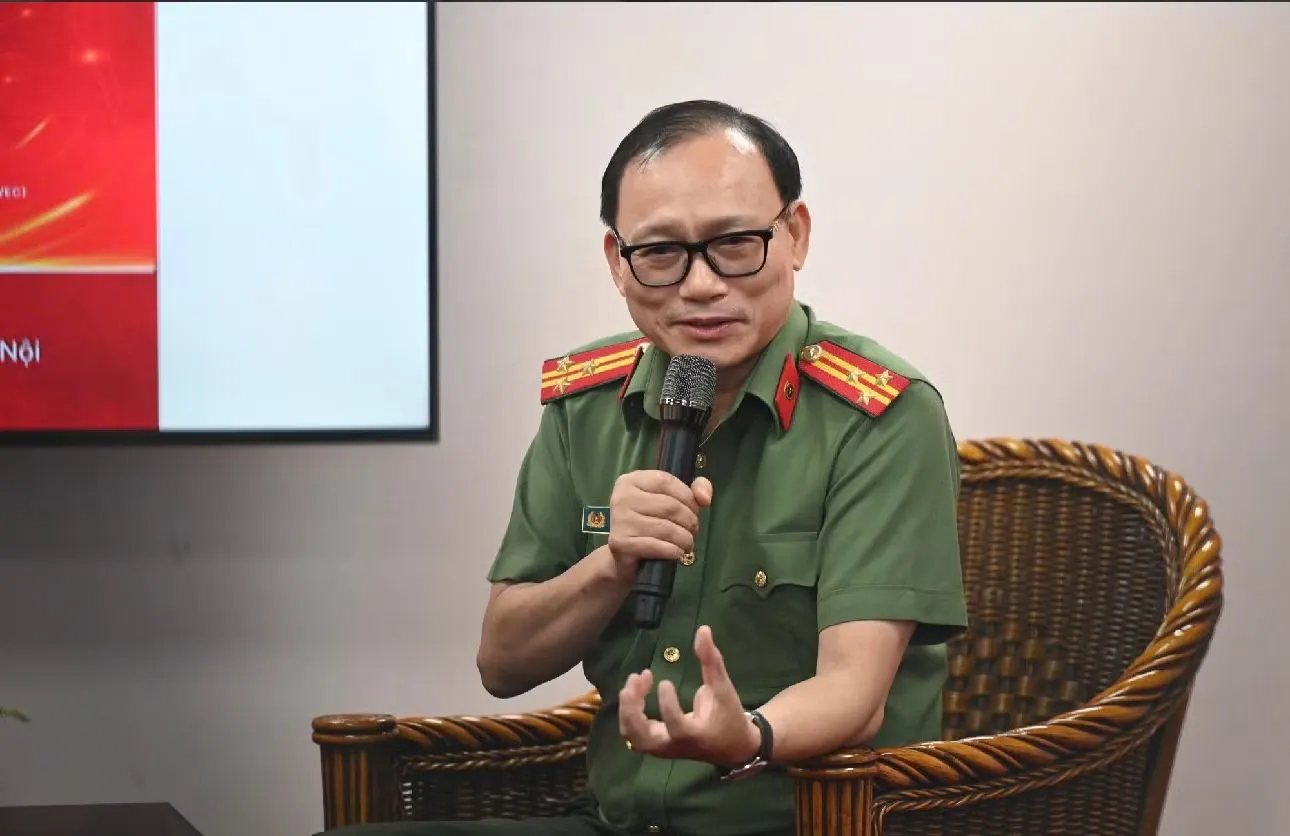
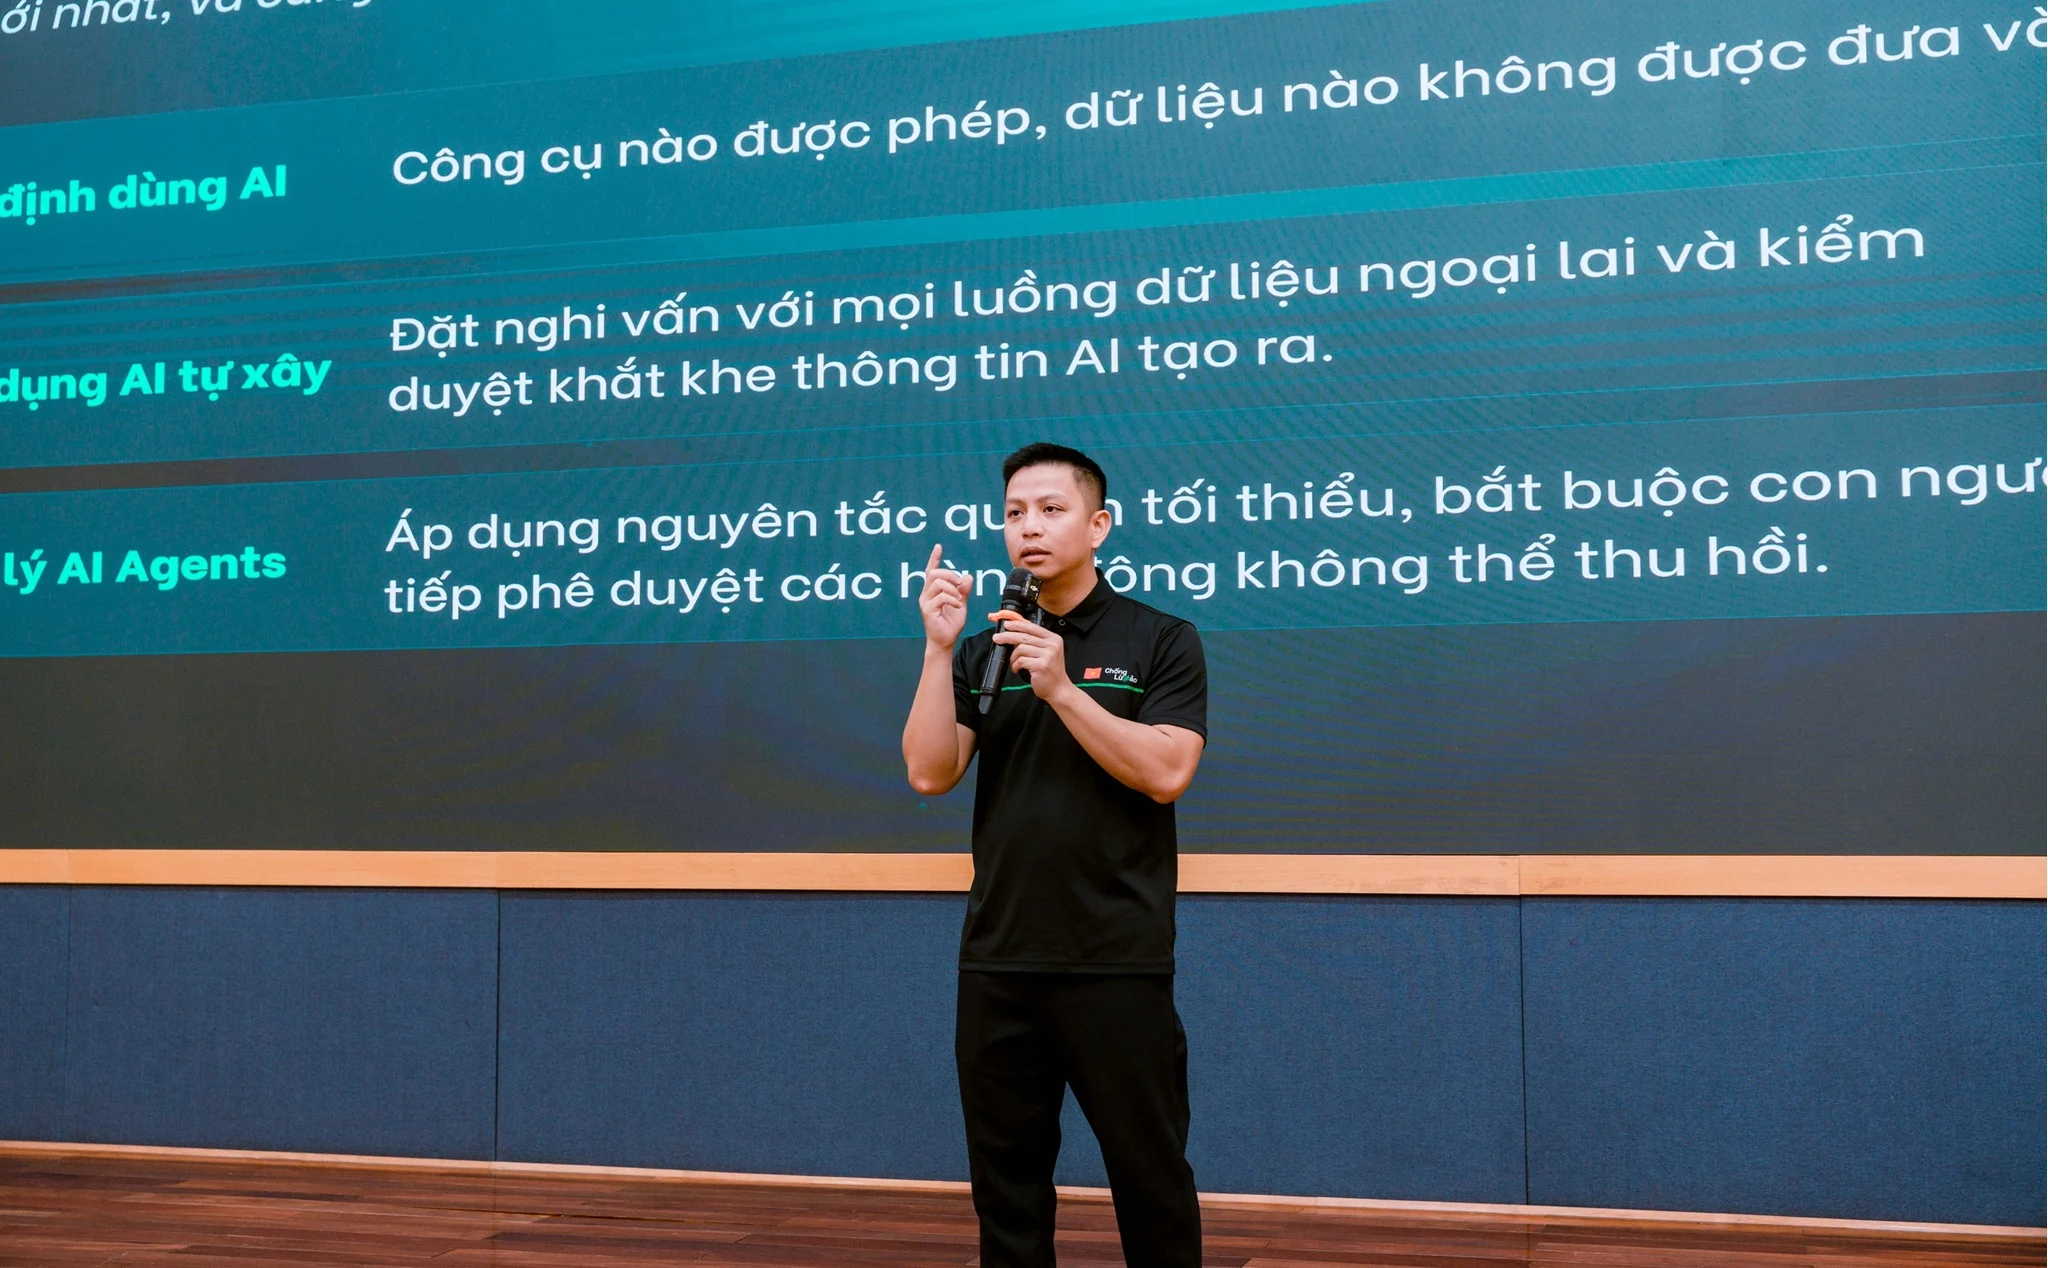
Trong bối cảnh giọng nói, khuôn mặt và giấy tờ số đều có thể bị làm giả, an toàn không còn là chuyện cài thêm một ứng dụng, mà là thay đổi thói quen phản ứng trước yêu cầu bất thường. Khả năng kiểm chứng thông tin qua kênh độc lập, nhận diện các thủ đoạn gây áp lực và giữ sự thận trọng trước yêu cầu khẩn cấp là yếu tố sống còn để hạn chế nguy cơ bị thao túng. Tiến sĩ Đào Trung Hiếu đề xuất ba dấu hiệu cần cảnh giác: quá hấp dẫn, quá gấp gáp và quá bí mật. Về thực hành, khi gặp yêu cầu bất thường liên quan đến chuyển tiền, cung cấp mã xác thực hay chia sẻ dữ liệu sinh trắc học, người dùng phải dừng tương tác, kiểm chứng qua kênh độc lập và tìm kiếm hỗ trợ. Tuyệt đối không cài ứng dụng ngoài kho chính thức, không cấp quyền trợ năng cho ứng dụng lạ vì điều này có thể khiến kẻ gian tiếp cận mật khẩu và dữ liệu trong điện thoại. Nếu đã chuyển tiền hoặc lộ thông tin, cần liên hệ ngân hàng qua kênh chính thức, bảo vệ tài khoản online, lưu lại chứng cứ và trình báo cơ quan công an sớm nhất có thể. Về lâu dài, phòng chống lừa đảo dùng AI phải kết hợp giáo dục kỹ năng với thiết kế hệ thống có khả năng ngăn ngừa rủi ro ngay từ khâu xác thực.