
Luật phải bảo vệ dữ liệu mà không bóp nghẹt việc sử dụng
Luật An ninh dữ liệu là khung pháp lý nhằm bảo vệ dữ liệu trong suốt vòng đời, phân định trách nhiệm quản lý và tạo điều kiện khai thác dữ liệu an toàn, có kiểm soát. Vì vậy, luật chỉ có giá trị khi vừa ngăn được rủi ro, vừa bảo đảm người dân và doanh nghiệp không bị đặt dưới những nghĩa vụ mơ hồ hoặc thủ tục trùng lặp. Chiều 26/10, đại biểu tại nhiều tổ thảo luận đồng thời về dự án Luật An ninh dữ liệu và Luật Định danh và xác thực điện tử. Các ý kiến ủng hộ hoàn thiện hành lang pháp lý cho chuyển đổi số, nhưng nhấn mạnh cần làm rõ thẩm quyền, trách nhiệm và cơ chế bảo vệ quyền, lợi ích hợp pháp khi dữ liệu được thu thập, chia sẻ hoặc xử lý. Dữ liệu ngày càng là nguồn lực chiến lược; bảo vệ dữ liệu vì thế không thể chỉ dừng ở dựng rào cản, mà phải quy định ai chịu trách nhiệm và người bị ảnh hưởng có thể yêu cầu giải trình ra sao.
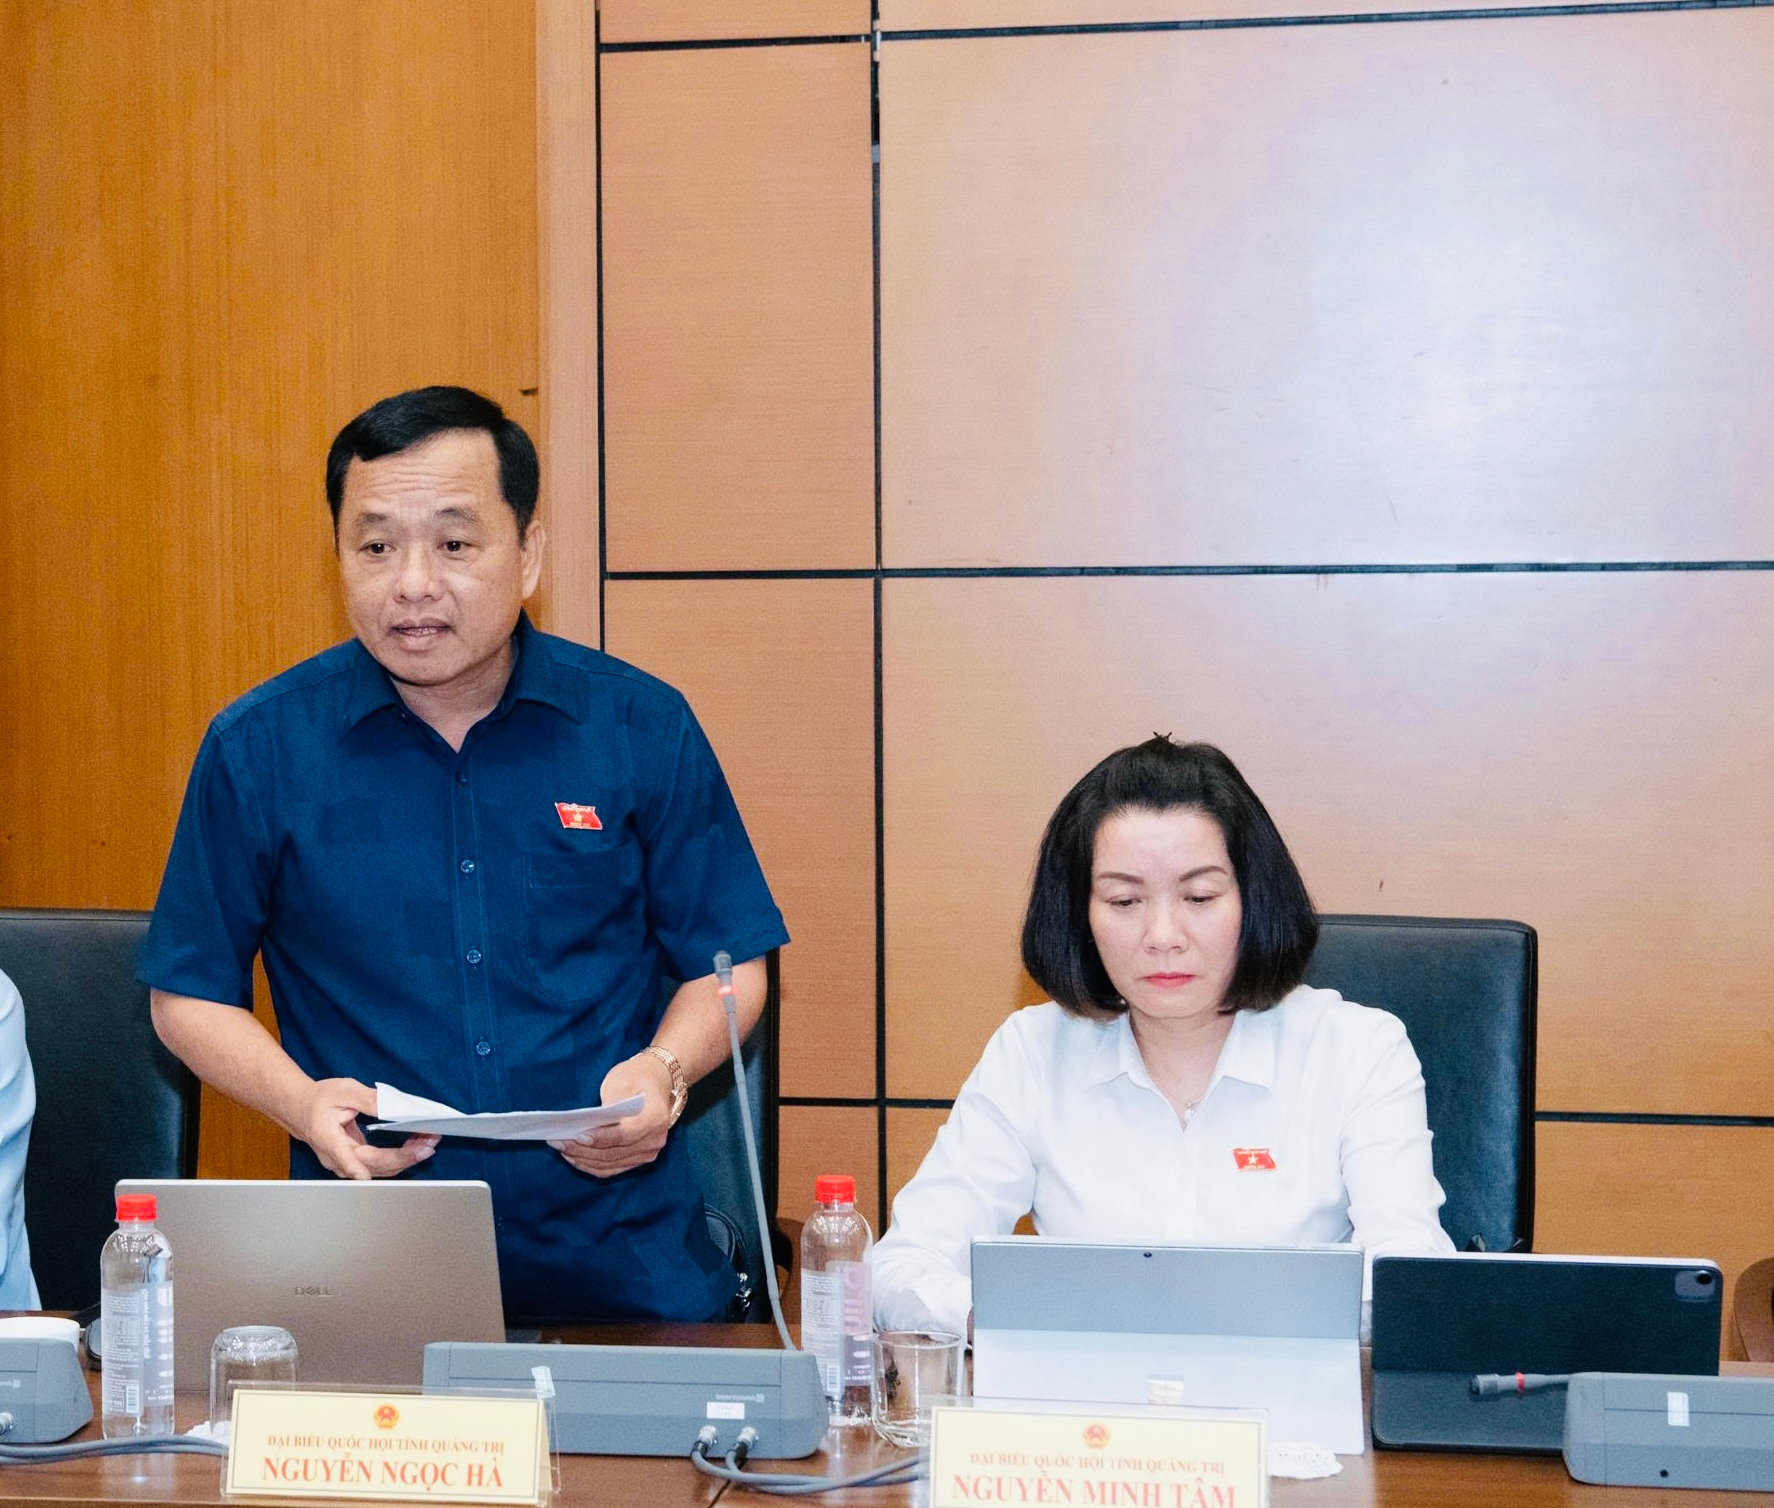
Lý do cần luật riêng không chỉ nằm ở sự chồng lấn giữa các quy định hiện hành. Đại biểu Nguyễn Ngọc Hà cho rằng cần bảo vệ an ninh của chính dữ liệu trước những nguy cơ mới, như đầu độc dữ liệu dùng để huấn luyện trí tuệ nhân tạo hoặc tấn công dữ liệu điều khiển hạ tầng. Một đại biểu Vĩnh Long dẫn số liệu Bộ Công an cho biết sáu tháng đầu năm 2026 ghi nhận hơn 2 triệu cảnh báo tấn công mạng, trong đó trên 50% cuộc tấn công có hỗ trợ của trí tuệ nhân tạo. Bối cảnh này đòi hỏi phòng ngừa sớm, nhưng không thể lấy nguy cơ làm lý do mở rộng quyền truy cập dữ liệu thiếu giới hạn.
Quản lý theo rủi ro, phân định rõ cơ quan chịu trách nhiệm
Điểm đáng chú ý trong các góp ý là chuyển từ cách quản lý đồng loạt sang phân loại theo mức độ rủi ro thực tế. Phó Chủ tịch Quốc hội Nguyễn Hồng Diên đề nghị giảm nghĩa vụ tuân thủ trùng lặp, kiểm soát chuyển dữ liệu xuyên biên giới theo từng hoạt động và quy định chặt điều kiện áp dụng biện pháp kỹ thuật khẩn cấp. Cách tiếp cận ấy hợp lý hơn một cơ chế cứ thêm thủ tục là thêm an toàn: dữ liệu có mức nhạy cảm và hậu quả rò rỉ khác nhau, nên biện pháp bảo vệ cũng cần tương xứng. Tuy nhiên, phân loại rủi ro chỉ hữu ích nếu cơ quan quản lý và cơ quan chuyên ngành không đùn đẩy trách nhiệm. Đại biểu Lương Đình Hưng cảnh báo quy định về quản lý dữ liệu liên quan doanh nghiệp thuộc Bộ Quốc phòng có thể chưa bao quát đặc thù kết hợp kinh tế với nhiệm vụ quốc phòng, dẫn tới chồng chéo thẩm quyền. Đại biểu đề nghị làm rõ phạm vi quản lý, thẩm định và kiểm tra, đồng thời bảo đảm thống nhất với pháp luật về dữ liệu, an ninh mạng, bí mật nhà nước và bảo vệ dữ liệu cá nhân.
Với dữ liệu định danh thuộc lĩnh vực quân sự, quốc phòng và cơ yếu, góp ý còn đề xuất không áp dụng máy móc yêu cầu đồng bộ; việc kết nối, chia sẻ với cơ sở dữ liệu quốc gia về định danh và xác thực điện tử cần do Bộ trưởng Bộ Quốc phòng quyết định, bảo đảm bí mật nhà nước. Đây không nên trở thành ngoại lệ thiếu kiểm soát, mà là cách xác lập ranh giới thẩm quyền theo tính chất dữ liệu. Một khung luật tốt phải vừa giữ được yêu cầu đặc thù về quốc phòng, vừa tránh để ngoại lệ làm suy yếu nguyên tắc giải trình.
Quyền người dân phải hiện diện trong từng khâu xử lý dữ liệu
Quyền lợi người dân không được bảo đảm chỉ bằng lời cam kết an toàn hệ thống. Đại biểu đề nghị làm rõ cơ chế giám sát, khiếu nại và xử lý hành vi lợi dụng hoạt động bảo vệ an ninh dữ liệu để truy cập, thu thập hoặc khai thác dữ liệu trái pháp luật. Đây là điều kiện cốt yếu: nếu cơ quan có quyền xử lý dữ liệu nhưng người dân không biết dữ liệu nào bị sử dụng, không thể khiếu nại hoặc không có cơ chế khắc phục khi xảy ra sự cố, quyền riêng tư vẫn chỉ nằm trên giấy. Tương tự, định danh điện tử cần được thiết kế để phục vụ giao dịch đáng tin cậy, không biến thành chiếc chìa khóa mặc nhiên xác lập mọi quyền. Đại biểu Thạch Phước Bình đề nghị phân biệt trường hợp có thể định danh với trường hợp bắt buộc định danh; việc bắt buộc phải có căn cứ pháp luật, phù hợp mục đích và rủi ro. Thu thập thông tin cũng cần theo nguyên tắc tối thiểu, tránh yêu cầu dữ liệu không cần thiết hoặc đã có trong cơ sở dữ liệu được phép khai thác.
Danh tính điện tử nên giúp xác thực, đối chiếu thông tin, chứ không tự động chứng minh quyền sở hữu, quyền đại diện hay hiệu lực giao dịch nếu luật không quy định khác. Cùng lúc, quy định phải tính đến người không có điện thoại thông minh, mất kết nối hoặc gặp lỗi xác thực. Đại biểu cũng lưu ý nhu cầu hỗ trợ người cao tuổi, người khuyết tật và người dân ở vùng khó kết nối, kỹ năng số còn hạn chế. Nếu dịch vụ thiết yếu bị khóa sau một cánh cửa định danh số mà không có phương thức thay thế, chuyển đổi số sẽ chuyển gánh nặng sang chính những người cần được phục vụ.
Khung luật tốt phải cân bằng an ninh, quyền và khả năng khai thác
Các góp ý cho thấy Luật An ninh dữ liệu sẽ định hình không chỉ cách ngăn rò rỉ hay tấn công, mà cả cách dữ liệu được lưu chuyển và khai thác. Phó Chủ tịch Quốc hội Nguyễn Hồng Diên nhấn mạnh bảo vệ chủ quyền và an ninh dữ liệu không đồng nghĩa hạn chế tối đa lưu chuyển; cần kiểm soát đúng rủi ro, đúng đối tượng và đúng mức cần thiết. Điều đó giúp tránh hai cực đoan: buông lỏng khiến dữ liệu và hạ tầng dễ bị tổn hại, hoặc siết quá mức khiến hoạt động hợp pháp và đổi mới bị vướng thêm thủ tục. Luật cũng cần ăn khớp với các quy định về dữ liệu, an ninh mạng, bảo vệ dữ liệu cá nhân và định danh điện tử; nếu nguyên tắc áp dụng không rõ, cơ quan thực thi và tổ chức sử dụng dữ liệu sẽ khó biết phải tuân theo quy định nào. Kết luận, hướng đi thuyết phục nhất là quản lý theo rủi ro, phân định rõ thẩm quyền, giới hạn quyền lực khẩn cấp và trao cho người dân cơ chế khiếu nại, khắc phục thực chất. An ninh dữ liệu chỉ bền vững khi bảo vệ được cả hệ thống lẫn quyền của người có dữ liệu.