
Một cú chạm quyền truy cập ứng dụng có thể đốt sạch tiền trong ngân hàng
Lừa đảo di động chiếm quyền truy cập ứng dụng ngân hàng là hình thức tấn công trong đó kẻ gian dụ người dùng cài ứng dụng giả và bấm “cho phép”, từ đó phần mềm độc hại âm thầm theo dõi thao tác, đọc mã OTP và tự ý chuyển tiền khỏi tài khoản mà không cần biết mật khẩu, ngay cả khi điện thoại vẫn nằm trong tay chủ sở hữu. Từ ngày 10/10 đến 15/10, công an các tỉnh Hưng Yên, Điện Biên, Ninh Bình cùng cơ quan bảo hiểm xã hội đã phải liên tiếp phát cảnh báo về ba thủ đoạn lừa đảo kiểu này, cho thấy mức độ nguy hiểm không còn ở mức tiềm ẩn mà đã trở thành rủi ro thường trực. Điều đáng nói là chỉ một lần bấm “cho phép” thiếu suy nghĩ, mọi nỗ lực bảo vệ tài khoản ngân hàng bằng mật khẩu phức tạp có thể trở nên vô nghĩa.
Ba chiêu lừa chính: từ cuộc gọi bảo hiểm đến nhân viên điện nước gõ cửa
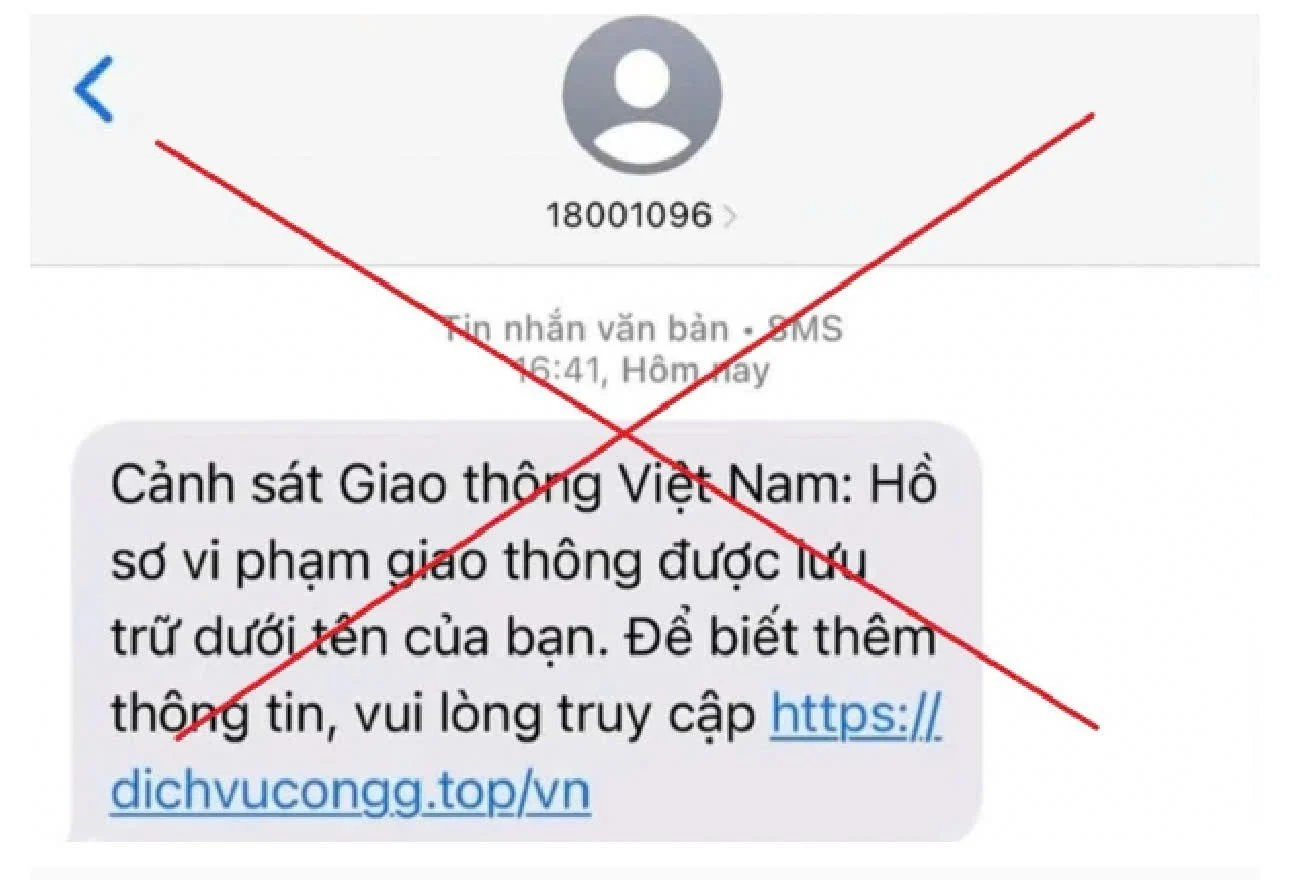
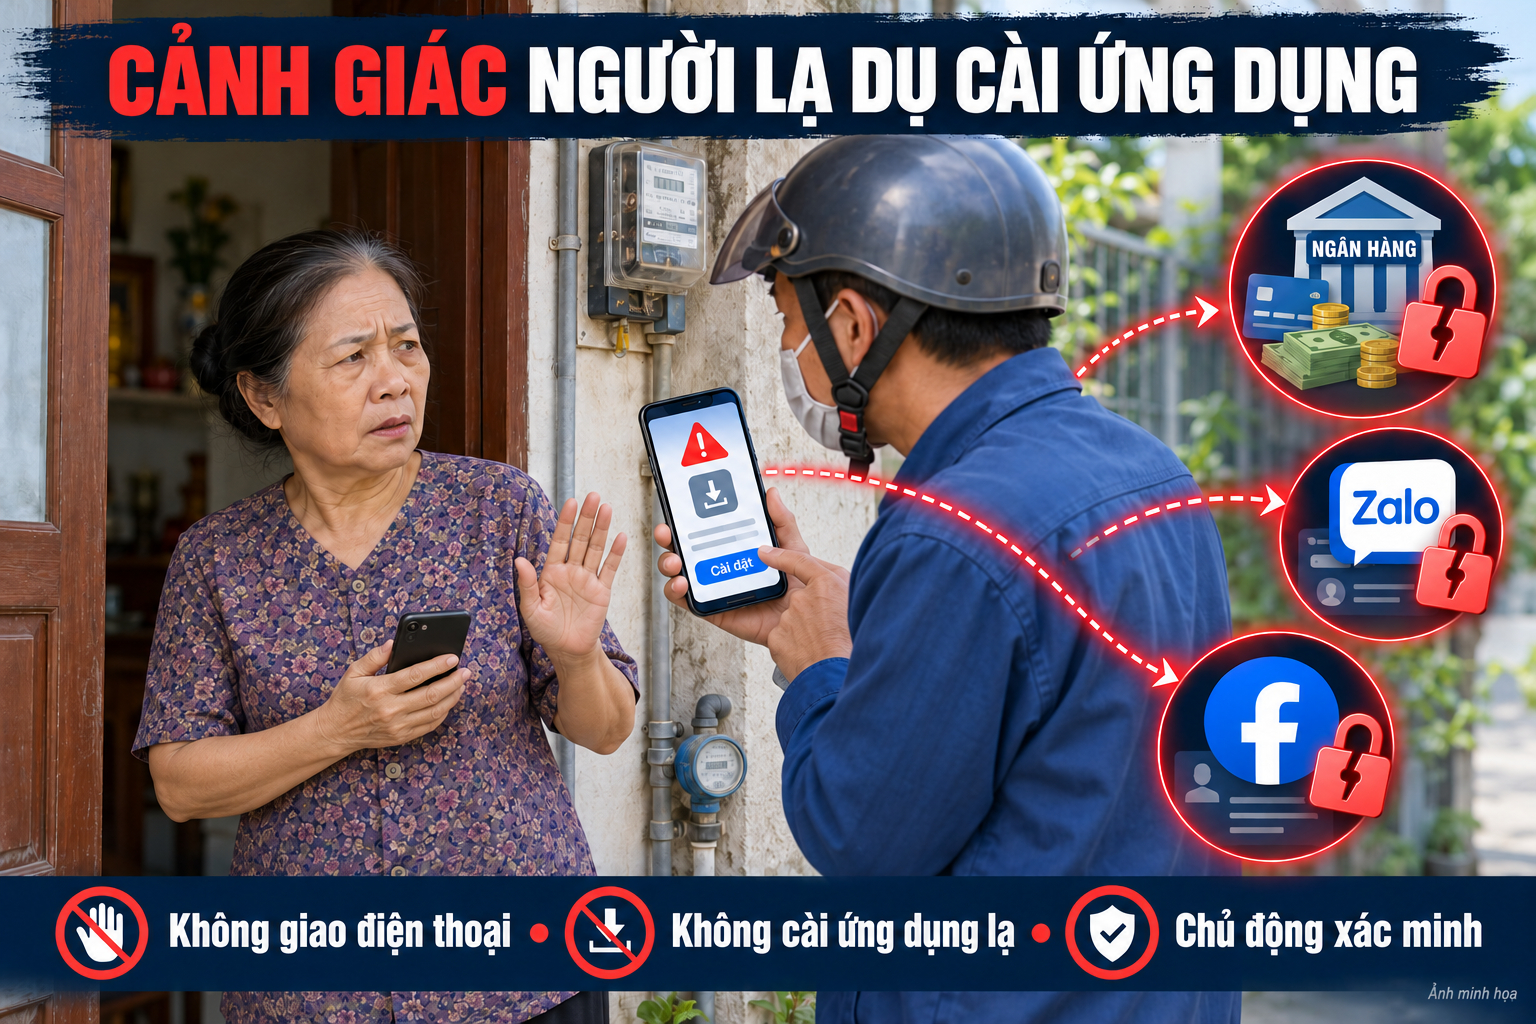
Điểm chung của các chiêu trò là tạo cảm giác thủ tục nhà nước hoặc dịch vụ thiết yếu, sau đó dẫn nạn nhân đến bước cài ứng dụng lạ và cấp quyền truy cập ứng dụng. Kẻ gian giả cán bộ bảo hiểm, nói cần cập nhật thẻ bảo hiểm y tế, rồi gửi link cài ứng dụng “Bảo hiểm xã hội điện tử”; khi người dùng cài và cấp quyền, điện thoại bị chiếm điều khiển, tiền trong tài khoản bị chuyển đi. Một biến thể khác là tệp “vssid.apk” trông giống ứng dụng VssID nhưng đòi quyền đọc tin nhắn, danh bạ và điều khiển màn hình từ xa. Cùng lúc, tin nhắn giả ngân hàng, cơ quan nhà nước, “mở khóa tài khoản”, “nộp phạt nguội” kèm đường link dẫn tới trang web giả để lấy mật khẩu và OTP. Táo bạo nhất là nhóm giả nhân viên điện, nước đến tận nhà, xin cầm điện thoại để “cài giúp” ứng dụng, rồi lợi dụng quyền đã cấp để vào ứng dụng ngân hàng và chiếm cả Zalo, Facebook của nạn nhân.
Vì sao một lần bấm “cho phép” nguy hiểm hơn lộ mật khẩu
Nhiều người vẫn tin rằng bảo vệ tài khoản ngân hàng chỉ cần giữ kín mật khẩu. Thực tế, trong các vụ lừa đảo di động mới, kẻ gian không cần mật khẩu ngân hàng; chúng chỉ cần nạn nhân tự cài ứng dụng giả rồi bấm “cho phép” để phần mềm độc hại theo dõi mọi thao tác, đọc tin nhắn chứa mã OTP và chuyển tiền đi. Một khi ứng dụng độc hại được cấp quyền trợ năng hoặc quyền điều khiển thiết bị, nó có thể thao tác trên ứng dụng ngân hàng giống hệt chủ máy, đồng thời chiếm tài khoản mạng xã hội để nhắn tin vay tiền người thân. Đây là điểm mấu chốt: quyền truy cập ứng dụng cấp cho phần mềm độc hại rộng hơn rất nhiều so với một thông tin đăng nhập đơn lẻ. Theo cảnh báo của lực lượng công an, đã có trường hợp người dân mất hơn 2,25 tỷ đồng sau khi cài ứng dụng giả theo hướng dẫn của người tự xưng là nhân viên điện lực. Câu chuyện này cho thấy thiệt hại không còn là vài trăm nghìn mà có thể là toàn bộ số tiền tích lũy nhiều năm.
Thói quen cần thay đổi ngay để bảo vệ tài khoản ngân hàng
Nếu vẫn giữ thói quen bấm “cho phép” theo hướng dẫn của người lạ, mọi biện pháp bảo vệ tài khoản ngân hàng đều là hình thức. Cơ quan công an khuyến cáo rất rõ: không làm theo yêu cầu của người lạ tự xưng là cán bộ bảo hiểm, công an, chính quyền hay nhân viên điện, nước; không kết bạn Zalo với người lạ, không bấm link lạ, không quét mã QR do người khác đưa, không giao điện thoại đang mở khóa cho người lạ. Người dùng chỉ nên tải ứng dụng từ App Store hoặc CH Play, tuyệt đối không cài tệp .apk và không cấp quyền trợ năng hay điều khiển thiết bị cho ứng dụng không rõ nguồn gốc. Bên cạnh đó, không cung cấp mật khẩu, mã OTP hay xác thực khuôn mặt theo yêu cầu của bất kỳ ai. Việc đọc kỹ từng yêu cầu quyền truy cập ứng dụng trước khi bấm “cho phép” cần trở thành phản xạ, giống như kiểm tra cửa trước khi đi ngủ.
Lỡ sập bẫy thì làm gì để hạn chế thiệt hại?
Thực tế sẽ có người lỡ tay bấm “cho phép”. Điều quan trọng là phản ứng đủ nhanh để giảm thiệt hại. Phòng An ninh mạng Công an tỉnh Ninh Bình khuyến cáo: nếu đã lỡ làm theo hướng dẫn của đối tượng, cần ngay lập tức tắt mạng hoặc tắt nguồn điện thoại; dùng thiết bị khác gọi ngân hàng để khóa tài khoản; đổi mật khẩu Zalo, Facebook; báo cho người thân qua kênh khác; lưu chứng cứ và trình báo cơ quan công an gần nhất. Những bước này không chỉ giúp bảo vệ tài khoản ngân hàng còn lại mà còn ngăn kẻ gian tiếp tục dùng danh tính của nạn nhân để lừa thêm người khác. Quan trọng hơn, mỗi vụ việc được báo cáo sẽ giúp cơ quan chức năng nhận diện nhanh các mẫu lừa đảo di động mới, từ đó cảnh báo cộng đồng sớm hơn. Đừng coi việc trình báo là phiền phức; đó là cách duy nhất để biến trải nghiệm đau đớn của mình thành bài học chung cho xã hội.