
Lừa đảo sinh trắc học qua camera: “lá chắn cuối” đang bị xuyên thủng
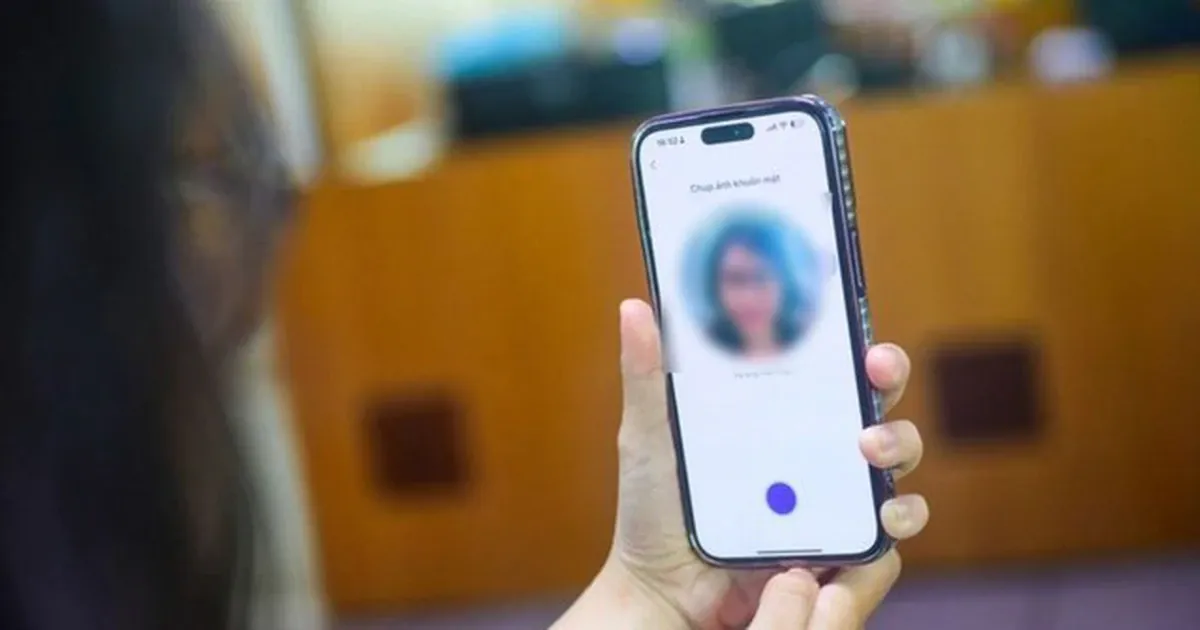
Lừa đảo sinh trắc học qua camera điện thoại là hình thức tội phạm công nghệ cao chiếm quyền điều khiển thiết bị di động, chèn hình ảnh hoặc video khuôn mặt đã thu thập trước đó vào quá trình xác thực khuôn mặt của ứng dụng ngân hàng, khiến hệ thống tưởng là chủ tài khoản đang giao dịch, từ đó âm thầm thực hiện lệnh chuyển tiền trái phép mà nạn nhân không hề hay biết.
Điểm nguy hiểm nhất của lừa đảo sinh trắc học là nó tấn công thẳng vào niềm tin rằng quét khuôn mặt là lớp bảo vệ an toàn nhất. Theo cơ quan chức năng, các đối tượng tội phạm công nghệ cao đã chuyển từ việc dụ lộ mật khẩu, chiếm OTP sang chiếm quyền camera trên chính điện thoại của nạn nhân để vượt qua bước xác thực sinh trắc học quét khuôn mặt, vốn được xem là “lá chắn cuối cùng” bảo vệ giao dịch chuyển tiền. Điều này có nghĩa, khi bạn vẫn đang tin rằng mình được bảo vệ tối đa, tiền đã có thể âm thầm rời khỏi tài khoản. Nếu không thay đổi thói quen bảo mật, người dùng sẽ tiếp tục là “miếng mồi” dễ dàng cho tội phạm công nghệ cao.
Cách tội phạm công nghệ cao chiếm đoạt tài khoản ngân hàng từ chiếc điện thoại của bạn
Thủ đoạn mới không nhằm vào hệ thống ngân hàng mà đánh thẳng vào chiếc điện thoại – mắt xích yếu nhất trong toàn bộ chuỗi bảo mật. Tội phạm công nghệ cao không cần công phá hệ thống bảo mật phức tạp của ngân hàng; chúng chỉ cần thiết bị của bạn đã bị root, jailbreak hoặc nhiễm mã độc từ ứng dụng, đường link không rõ nguồn gốc là đủ để chiếm quyền camera và bộ nhớ máy. Khi đó, mọi lớp bảo vệ phía ngân hàng đều bị vô hiệu hóa ngay từ “cổng vào”.
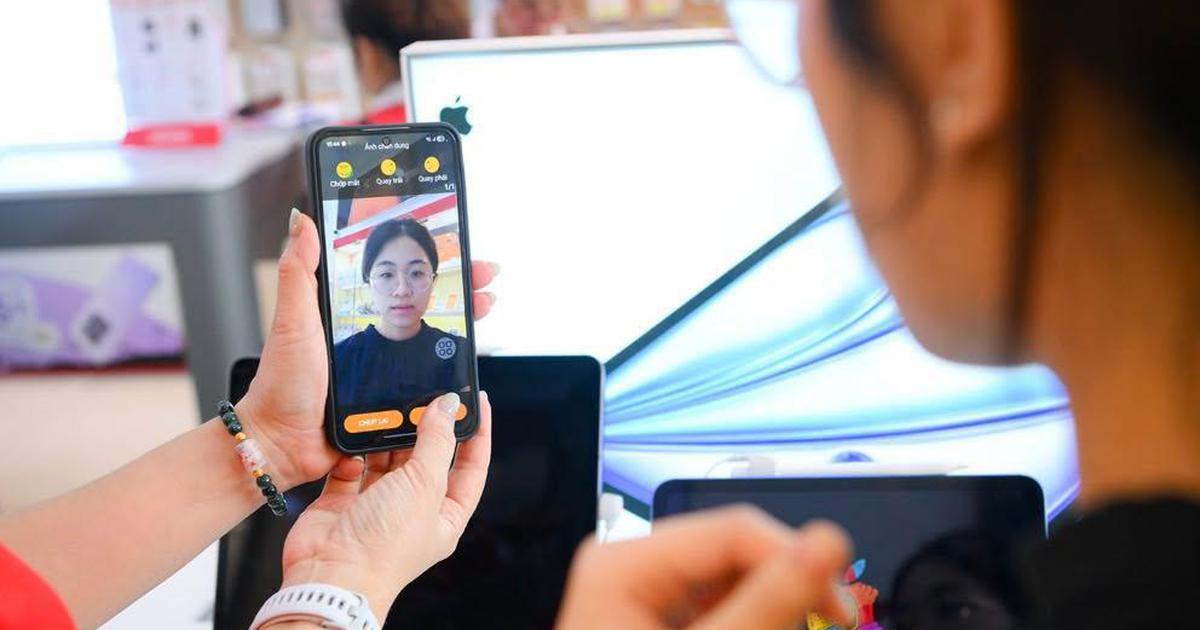
Kịch bản thường diễn ra như sau: bạn mở ứng dụng ngân hàng, nhập lệnh chuyển tiền, đến bước quét khuôn mặt. Ngay lúc đó, phần mềm độc hại âm thầm can thiệp, chặn tín hiệu hình ảnh thật từ camera rồi chèn vào dữ liệu khuôn mặt hoặc video đã thu thập, chuẩn bị trước để qua mặt hệ thống. Ứng dụng “tin” rằng chủ tài khoản đang xác thực nên cho phép giao dịch, trong khi bạn không hề biết camera của mình đã bị lợi dụng. Vấn đề không nằm ở công nghệ sinh trắc học, mà nằm ở việc người dùng quá dễ dãi với bảo mật của chính thiết bị mình đang cầm trên tay.
Ảnh giấy tờ trong điện thoại: “mồi ngon” cho giả mạo khuôn mặt ngân hàng
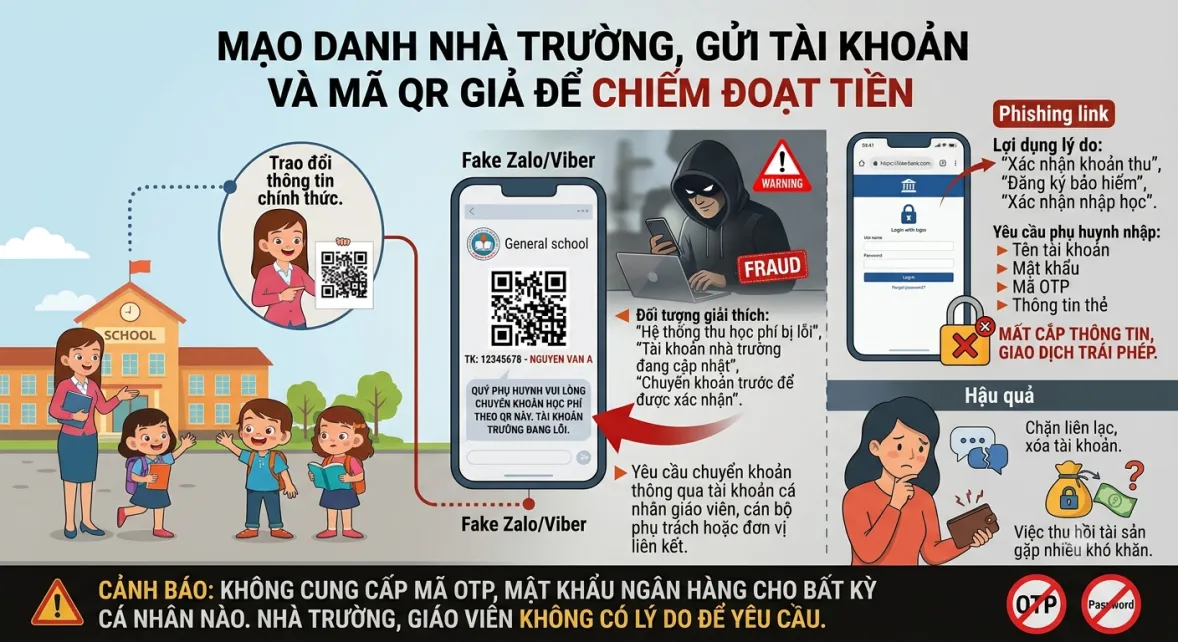
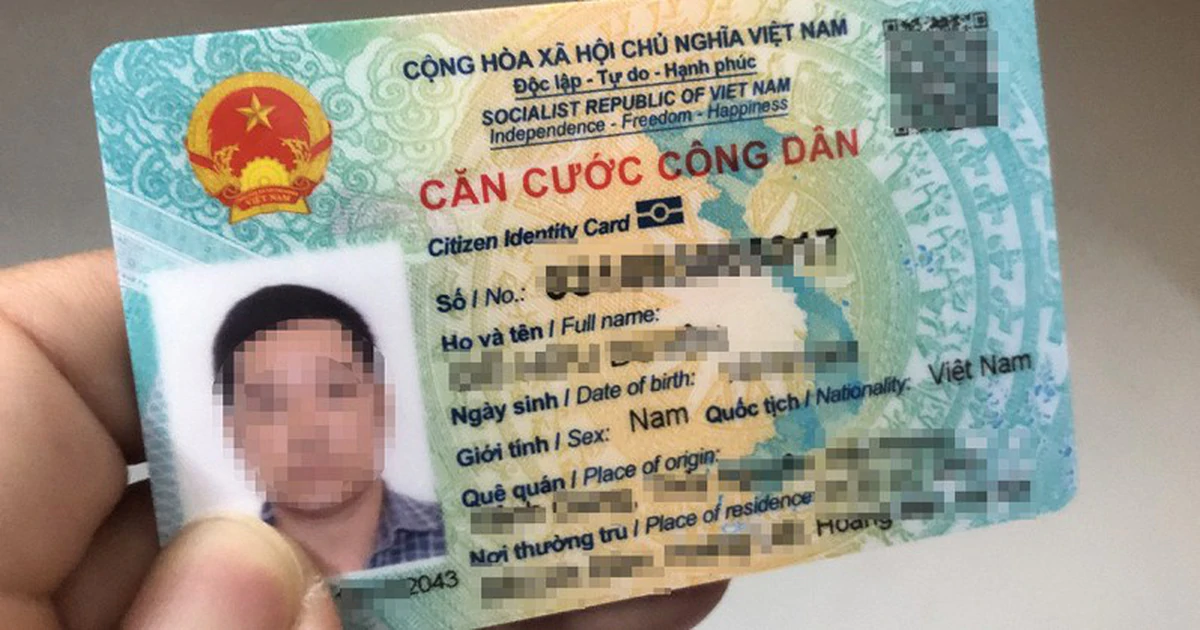
Song song với chiêu chiếm quyền camera, một lỗ hổng khác đang bị khai thác mạnh không kém: thói quen chụp và lưu mọi loại giấy tờ quan trọng trong điện thoại. Theo khuyến cáo, một trong những lỗ hổng bảo mật nguy hiểm mà nhiều người dùng mắc phải là lưu trữ ảnh chụp giấy tờ quan trọng trên điện thoại. Việc vô tư gửi ảnh hai mặt căn cước công dân, hộ chiếu, thẻ ngân hàng, thẻ tín dụng qua mạng xã hội biến bạn thành “kho dữ liệu miễn phí” cho kẻ gian thu thập định danh.
Chỉ với vài bức ảnh rõ nét, tội phạm có thể mạo danh bạn vay trực tuyến hoặc can thiệp vào tài khoản để đánh cắp toàn bộ tài sản. Khi kết hợp dữ liệu định danh này với hình ảnh, video cận mặt đăng trên mạng xã hội, chúng có đủ nguyên liệu để dựng deepfake, phục vụ giả mạo khuôn mặt ngân hàng và qua mặt hệ thống liveness detection nếu ngân hàng triển khai chưa chặt. Đừng nghĩ rằng “chỉ là tấm ảnh để cho tiện” – đó có thể là mảnh ghép cuối cùng giúp kẻ gian hoàn thiện bộ hồ sơ giả mang tên bạn.
Ba trụ cột bảo vệ tài khoản ngân hàng: thiết bị, dữ liệu và thói quen
Muốn bảo vệ tài khoản ngân hàng trong bối cảnh lừa đảo sinh trắc học ngày càng tinh vi, bạn cần thay đổi cả thiết bị, dữ liệu lẫn thói quen. Trụ cột thứ nhất là thiết bị: không bẻ khóa điện thoại, vì việc này vô hiệu hóa các lớp bảo vệ mặc định của hệ điều hành, tạo điều kiện để mã độc chiếm quyền camera và bộ nhớ máy. Chỉ cài ứng dụng từ kho chính thức, không bấm vào đường link lạ gửi qua SMS, Zalo hay mạng xã hội, và thường xuyên rà soát, tắt quyền camera đối với những ứng dụng không cần thiết. Đây là cách đơn giản nhưng hiệu quả để biến camera điện thoại bảo mật hơn, giảm nguy cơ bị chiếm quyền.
Trụ cột thứ hai là dữ liệu: kiểm tra và xóa ngay ảnh chụp căn cước công dân, hộ chiếu, hai mặt thẻ ngân hàng và thẻ tín dụng lưu trong điện thoại hoặc trên ứng dụng chat; hạn chế đăng hình cận mặt độ nét cao, tránh để lộ thông tin định danh trên mạng xã hội. Trụ cột thứ ba là thói quen: cảnh giác với mọi tin nhắn, cuộc gọi, email yêu cầu truy cập link lạ hoặc quét mã QR liên quan đến tài khoản ngân hàng, và tuyệt đối không cung cấp số thẻ, CVV, mật khẩu, OTP/Smart OTP cho bất kỳ ai. Đây là lớp xác thực đa yếu tố do chính bạn kiểm soát – nếu bạn không chia sẻ, tội phạm rất khó hoàn tất hành vi chiếm đoạt.
Ngân hàng tăng lớp bảo vệ, nhưng “chốt chặn cuối” vẫn là bạn
Các tổ chức tín dụng không đứng yên trước làn sóng tội phạm công nghệ cao. Nhiều ngân hàng đã triển khai thêm cơ chế phát hiện sự sống (liveness detection) để phân biệt người thật đang xác thực với hình ảnh, video dựng sẵn. Đây là bước tiến quan trọng trong việc hạn chế giả mạo khuôn mặt ngân hàng, nhưng nó không thể sửa được các lỗ hổng xuất phát từ chính thói quen bất cẩn của người dùng. Khi điện thoại đã bị nhiễm mã độc hoặc bị bẻ khóa, mọi công nghệ phía sau màn hình gần như bị đặt vào thế bị động.
Cần nhìn thẳng vào thực tế: chiếc smartphone giờ không chỉ là công cụ liên lạc mà là “chiếc ví điện tử” chứa tài sản của bạn; bảo vệ điện thoại chính là bảo vệ tài khoản ngân hàng và tài sản của gia đình. Tội phạm công nghệ cao luôn thay đổi thủ đoạn từng ngày, nên lớp bảo mật quan trọng nhất không nằm trong app ngân hàng mà trong ý thức cảnh giác của mỗi người. Khi thấy điện thoại hao pin bất thường, tự cấp quyền lạ, xuất hiện ứng dụng không rõ nguồn gốc hoặc nghi ngờ tài khoản bị xâm nhập, hãy liên hệ ngay tổng đài ngân hàng để khóa tài khoản và trình báo công an. Nếu bạn không thay đổi hôm nay, kẻ gian sẽ tiếp tục “cập nhật phiên bản mới” nhanh hơn bạn ngày mai.