
Ransomware đang nhắm vào NAS chạy DSM cũ
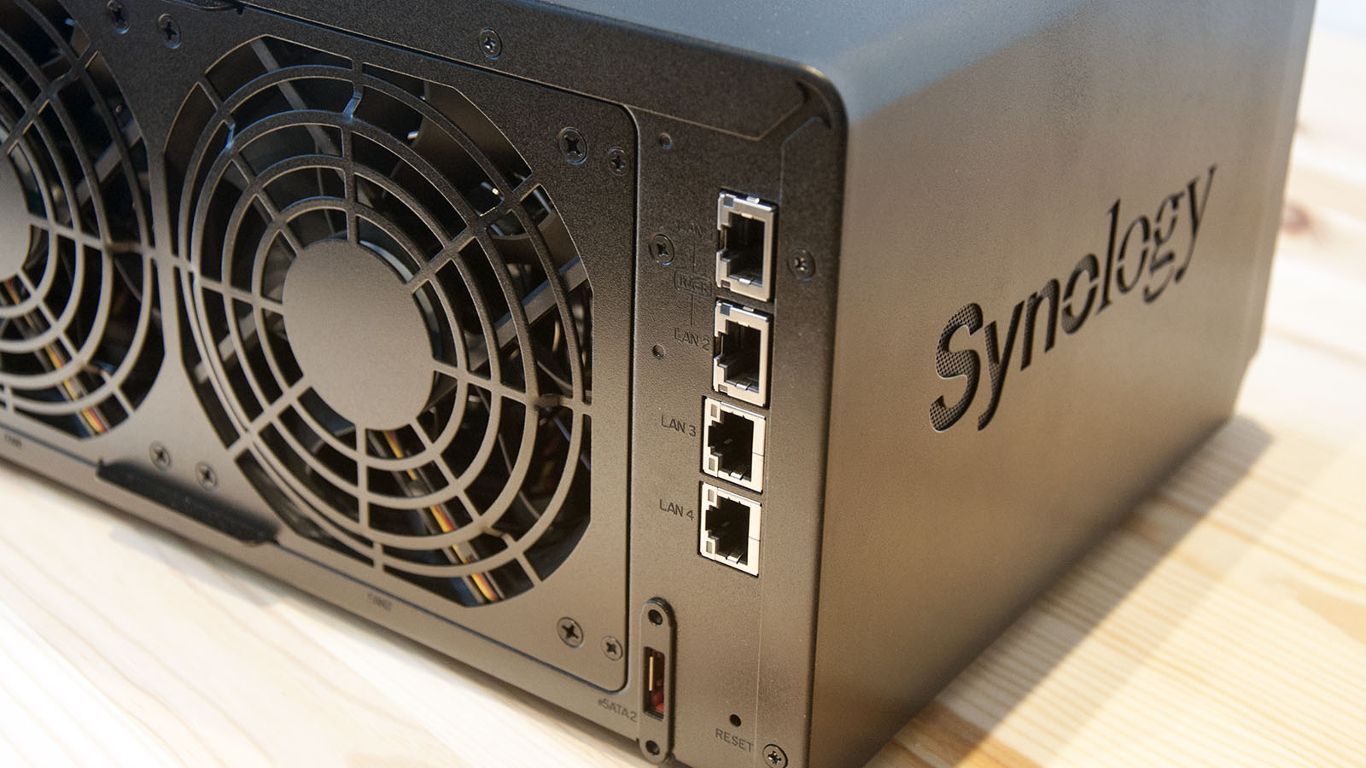
Ransomware là mã độc xâm nhập thiết bị, mã hóa dữ liệu để người dùng không thể truy cập, rồi đòi tiền chuộc để đổi lấy khả năng khôi phục tệp. Với NAS Synology, nguy cơ này đáng lưu tâm vì thiết bị thường chứa ảnh, tài liệu dùng chung và bản sao lưu quan trọng.
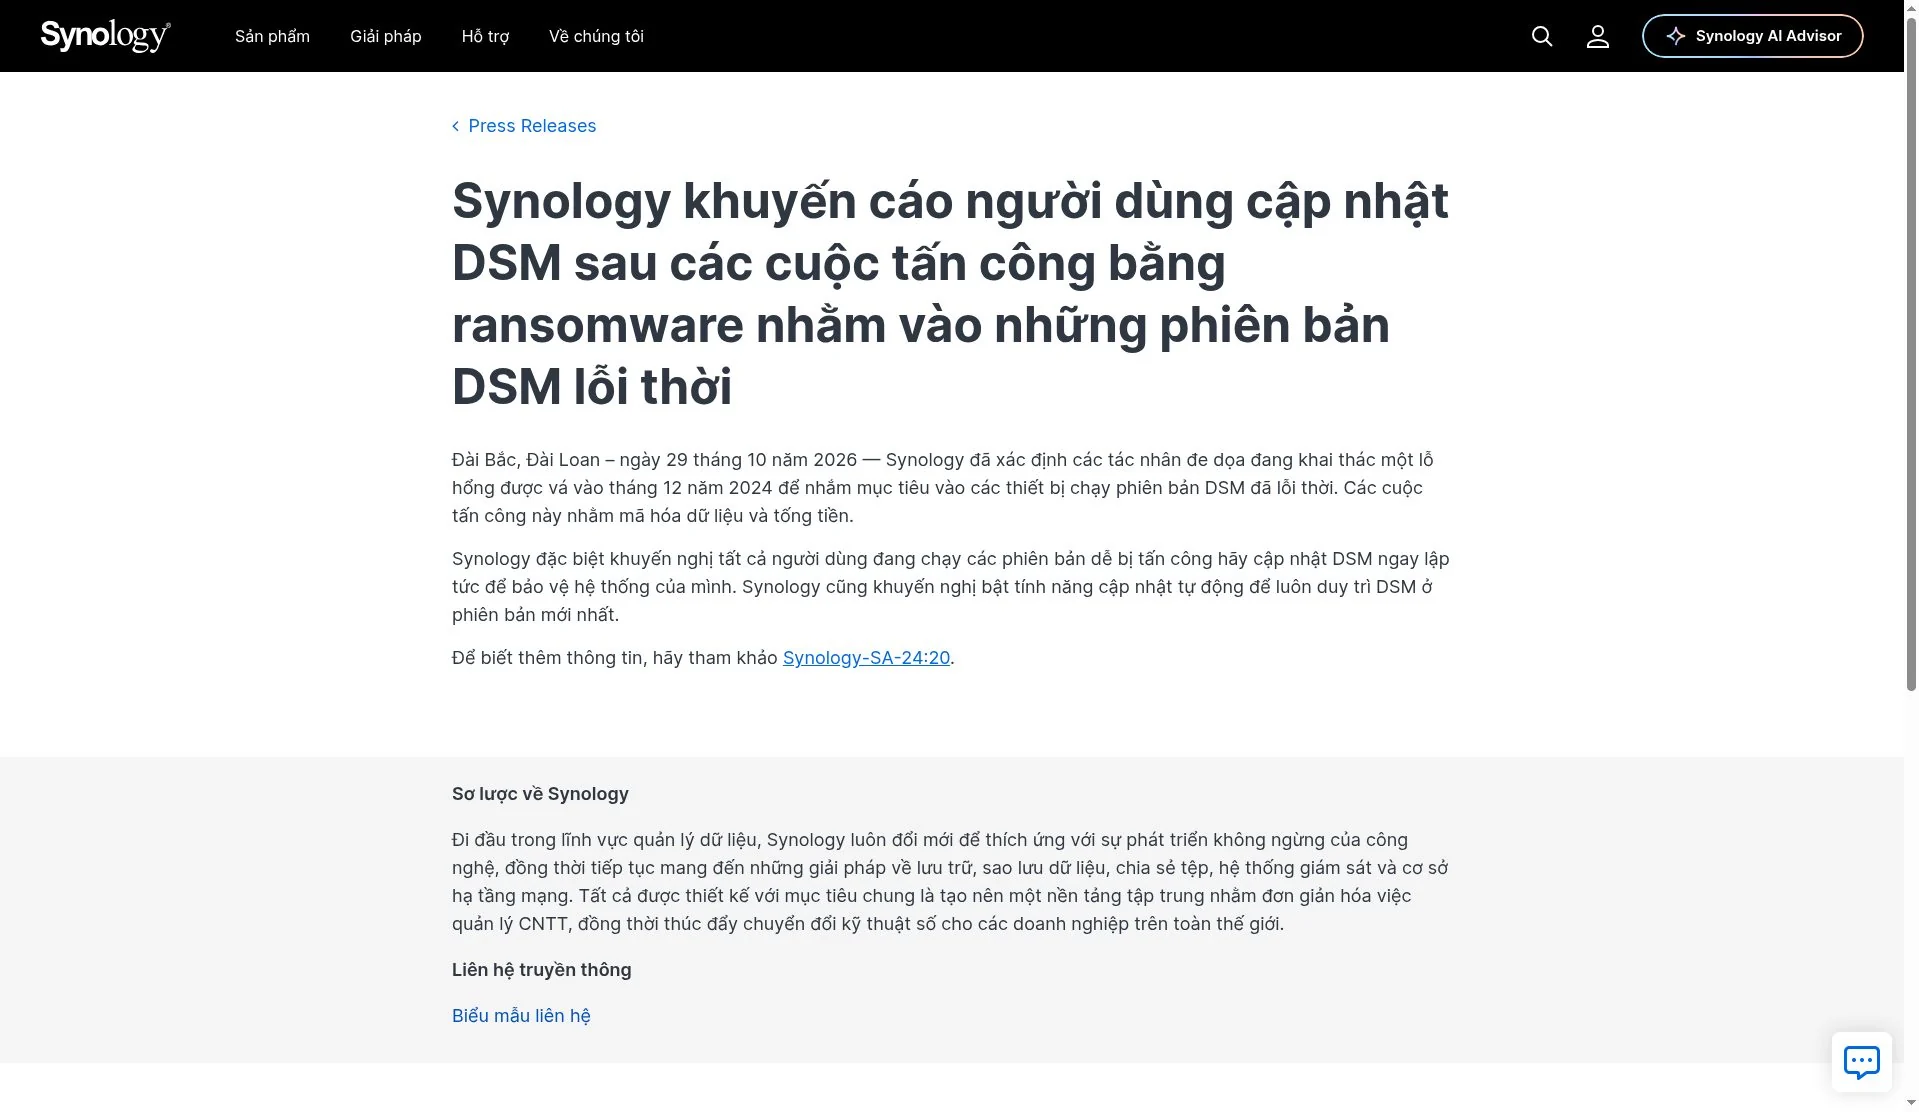
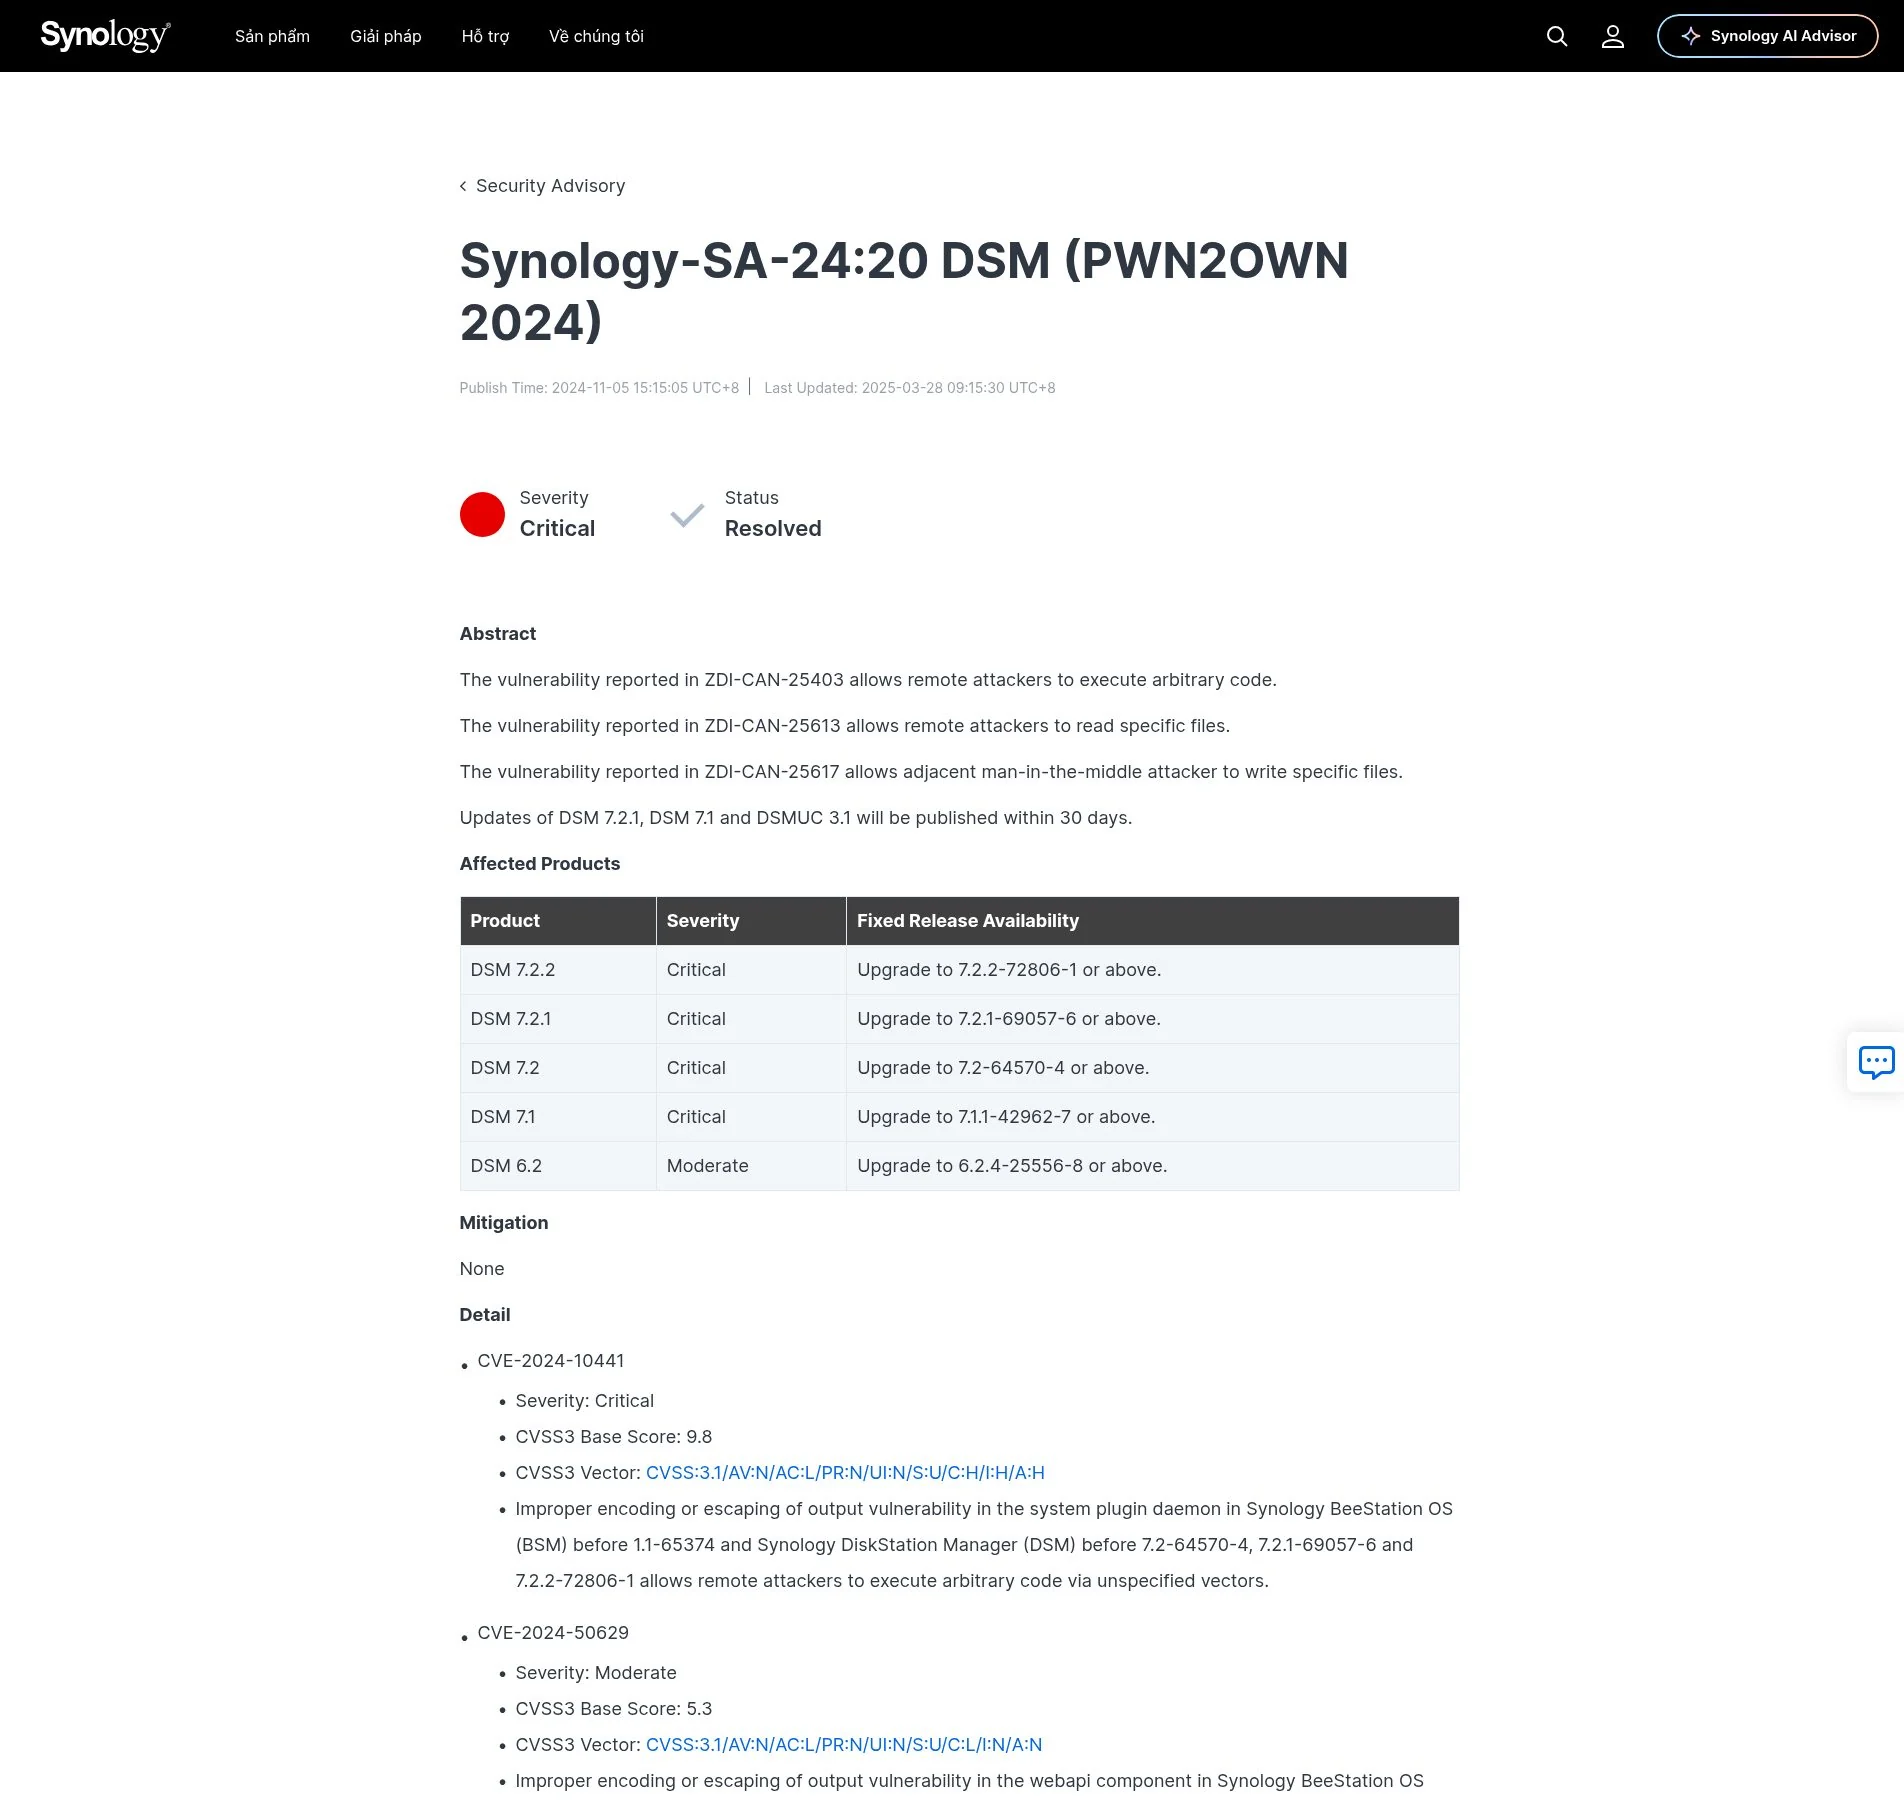
Synology cảnh báo các cuộc tấn công ransomware NAS đang nhắm vào thiết bị chạy phiên bản DSM lỗi thời, khai thác lỗ hổng đã được hãng vá từ tháng 12/2024. Đây không phải lỗ hổng mới chưa có cách khắc phục: vấn đề nằm ở những máy chưa cài bản vá. CVE-2024-10441 được xếp mức Critical, có điểm CVSS 9.8 và có thể cho phép thực thi mã từ xa trên thiết bị chưa cập nhật. Vì vậy, trì hoãn cập nhật đồng nghĩa tiếp tục để dữ liệu trước một nguy cơ đã có phương án xử lý.
Cập nhật DSM đến đúng bản đã vá
Ưu tiên trước mắt là kiểm tra nhánh DSM đang sử dụng và cài phiên bản đã vá tương ứng. Mức tối thiểu được nêu trong cảnh báo là:
- DSM 7.2.2: 7.2.2-72806-1 trở lên.
- DSM 7.2.1: 7.2.1-69057-6 trở lên.
- DSM 7.2: 7.2-64570-4 trở lên.
- DSM 7.1: 7.1.1-42962-7 trở lên.
- DSM 6.2: 6.2.4-25556-8 trở lên.
Hãy vào Control Panel → Update & Restore (Cập nhật & Khôi phục), kiểm tra bản mới và cài đặt. Có thể bật cập nhật tự động để giảm khả năng bỏ lỡ bản vá bảo mật tiếp theo. Nếu cần tải gói thủ công, hãy chọn đúng mẫu NAS trong trung tâm tải xuống chính thức thay vì dùng tệp từ nguồn không rõ. Theo khuyến nghị của Synology, cập nhật là biện pháp khắc phục cần thiết; không có biện pháp thay thế để xử lý lỗ hổng này.
Đừng bỏ quên WordPress và các ứng dụng PHP
Cập nhật hệ điều hành thôi chưa đủ nếu NAS còn chạy ứng dụng dễ bị ảnh hưởng. Synology đã phát hành bản cập nhật bảo mật cho 10 ứng dụng dựa trên PHP, trong đó có WordPress, Web Station và Mail Station. Lỗ hổng PHP2Shell có thể bị lợi dụng để thực thi mã độc từ xa, nên người dùng cần kiểm tra từng ứng dụng đang cài và áp dụng bản cập nhật phù hợp với phiên bản DSM.
Đừng mặc định rằng ứng dụng ít dùng thì không đáng lo: một dịch vụ còn hoạt động nhưng chưa vá vẫn có thể mở thêm đường tấn công. Rà soát danh sách ứng dụng, kiểm tra thông báo cập nhật của từng gói và cài bản sửa lỗi do Synology cung cấp. Việc đồng bộ cập nhật cả DSM lẫn ứng dụng giúp tránh tình trạng hệ điều hành đã được bảo vệ nhưng một thành phần PHP vẫn còn lỗi.
Giảm bề mặt tấn công và bảo vệ bản sao lưu
Sau khi cập nhật DSM, hãy hạn chế mở giao diện quản trị hoặc cổng SMB trực tiếp ra Internet nếu không cần thiết. Khi truy cập từ xa, ưu tiên VPN hoặc QuickConnect thay vì chuyển tiếp cổng quản trị trên bộ định tuyến. Tường lửa chỉ cho phép địa chỉ IP đáng tin cậy, xác thực hai bước và chặn IP sau nhiều lần đăng nhập sai là những lớp bảo vệ nên bật.
Hãy duy trì snapshot và ít nhất một bản sao lưu ngoại tuyến hoặc bản sao mà NAS không thể ghi đè. Nếu phát hiện tệp lạ, thông báo đòi tiền chuộc hay nhiều tệp đột nhiên không mở được, hãy ngắt NAS khỏi mạng, giữ lại nhật ký và thông báo, rồi khôi phục từ bản sao lưu sạch. Kết luận rất rõ: kiểm tra phiên bản, cập nhật DSM và ứng dụng ngay, sau đó củng cố truy cập và sao lưu; chờ đợi không đem lại lợi ích nào cho dữ liệu của bạn.