
Cảnh báo sớm đã giúp khách hàng dừng giao dịch
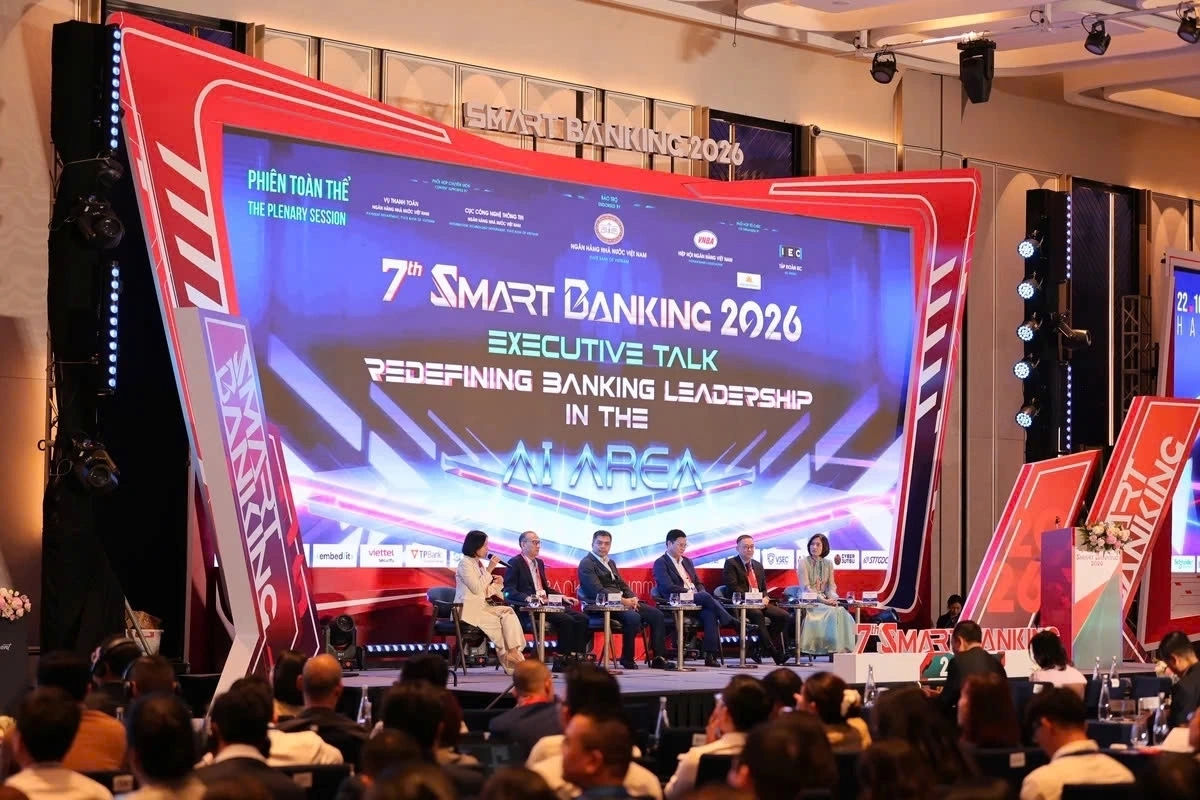
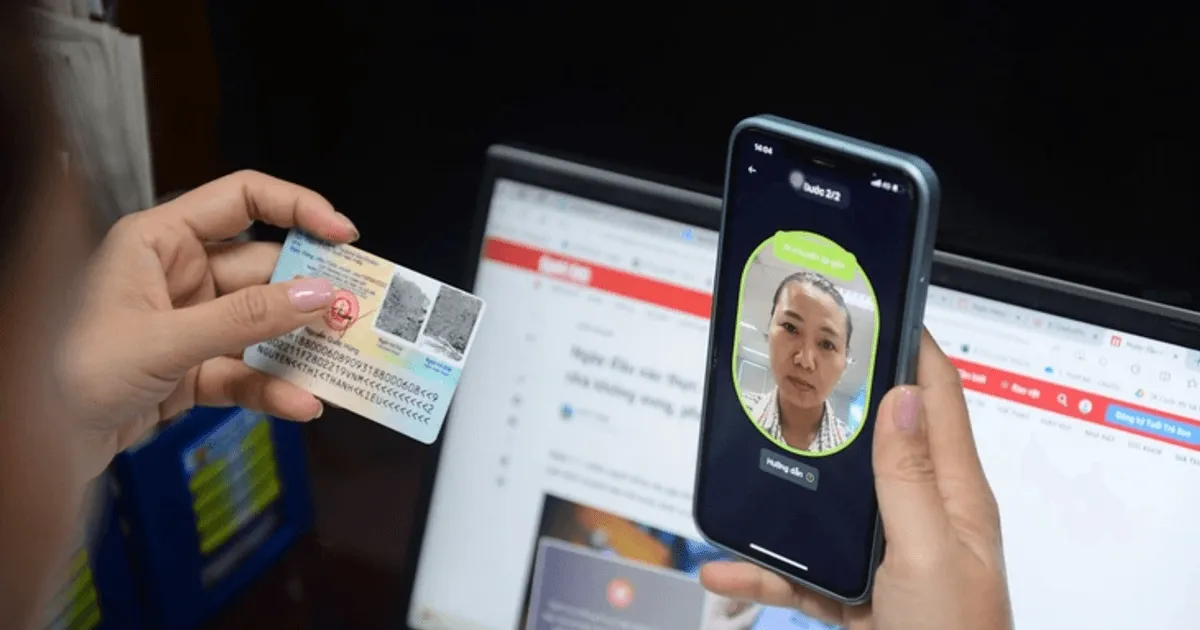
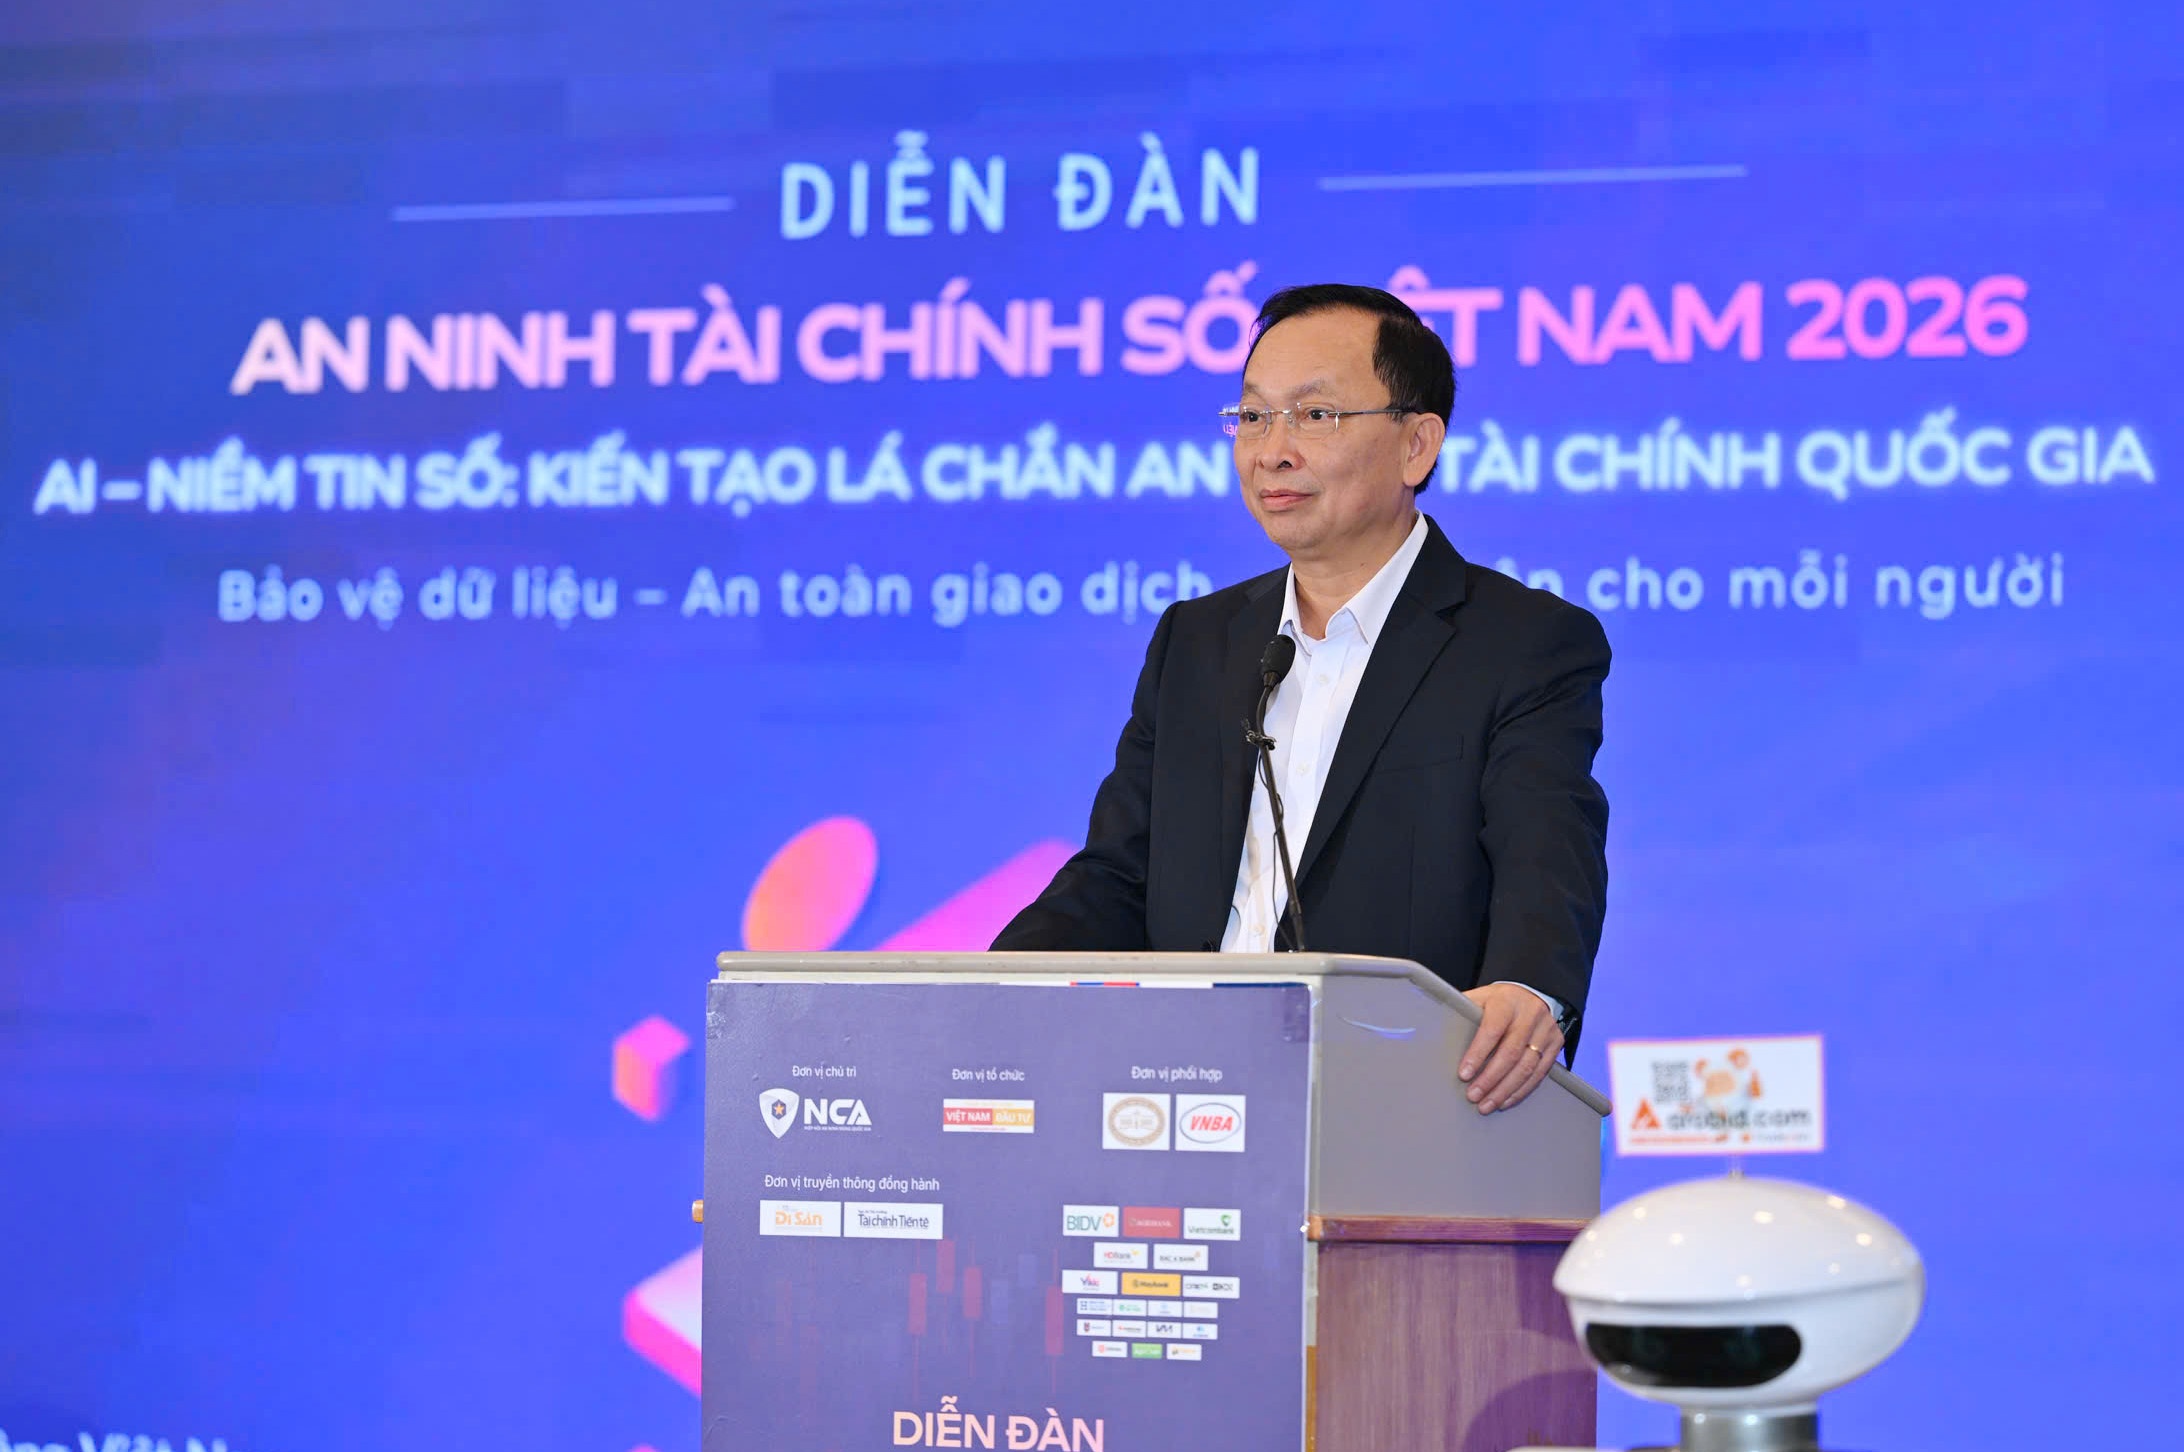
Chống lừa đảo ngân hàng là sự kết hợp giữa cảnh báo giao dịch bất thường, phối hợp ngăn dòng tiền và bảo vệ dữ liệu để giảm nguy cơ khách hàng mất tài sản hoặc thông tin cá nhân. Đây không còn là lớp tiện ích phụ: ngày 6/11, Diễn đàn An ninh Tài chính số Việt Nam 2026 tại TP. Hồ Chí Minh tập trung bàn cách ứng phó gian lận trên môi trường số, chia sẻ dữ liệu và ứng dụng AI bảo vệ khách hàng. Kết quả của hệ thống SIMO cho thấy cảnh báo có thể tạo khác biệt ngay tại thời điểm người dùng định chuyển tiền. Sau khoảng một năm vận hành, SIMO đã cảnh báo 5,8 triệu lượt khách hàng; gần 1,9 triệu lượt tạm dừng hoặc hủy giao dịch, với tổng giá trị gần 7.200 tỷ đồng. Con số đáng chú ý không chỉ ở quy mô tiền được giữ lại, mà còn ở việc người dùng có thêm cơ hội kiểm tra trước khi giao dịch trở thành tổn thất không thể đảo ngược.
Hệ thống giám sát của Ngân hàng Nhà nước đã kết nối gần 100 tổ chức tài chính và ghi nhận hơn 668.000 tài khoản ngân hàng, ví điện tử và tài khoản tại trung gian thanh toán có dấu hiệu vi phạm pháp luật; ngành ngân hàng cũng phát đi hàng triệu cảnh báo và triển khai biện pháp thu hồi, tạm dừng dòng tiền liên quan tội phạm mạng. Đây là nền tảng cần thiết, nhưng cảnh báo chỉ có ích khi đến đủ nhanh và người nhận biết cách phản ứng. Vì vậy, ngân hàng nên xem cảnh báo là một phần của quy trình bảo vệ khách hàng, chứ không phải lời nhắc chung chung sau khi rủi ro đã xuất hiện.
Từ cảnh báo một giao dịch đến chặn dòng tiền liên ngân hàng
Một khoản tiền lừa đảo có thể nhanh chóng đi qua nhiều tài khoản và nhiều ngân hàng. Nếu mỗi tổ chức chỉ theo dõi phần giao dịch thuộc hệ thống của mình, kẻ gian có lợi thế về tốc độ. Vì thế, hướng phát triển đáng giá tiếp theo là truy vết và ngăn chặn khẩn cấp dòng tiền liên ngân hàng, nhằm rút ngắn thời gian phản ứng khi tiền bị chuyển qua nhiều tài khoản, nhiều ngân hàng. Đây là bước chuyển từ báo cho khách hàng biết có dấu hiệu bất thường sang phối hợp hành động trước khi tiền tiếp tục bị phân tán.
Theo Kế hoạch phối hợp số 513 ký tháng 6/2026, Ngân hàng Nhà nước và Bộ Công an thống nhất triển khai giải pháp tại phần lớn ngân hàng thương mại lớn trong năm 2026, rồi mở rộng trên toàn hệ thống ngân hàng trong quý I/2027. Một số ngân hàng cũng thử nghiệm AI để nhận diện gian lận theo thời gian thực; đại diện HDBank cho biết đơn vị đang thí điểm hướng tiếp cận này. Tuy nhiên, AI không thể thay thế quy trình phối hợp và trách nhiệm xử lý. Muốn giảm thiệt hại, cảnh báo, xác minh và yêu cầu tạm dừng dòng tiền phải kết nối thành một chuỗi hành động rõ ràng, có thể vận hành xuyên tổ chức.
Bảo vệ dữ liệu phải theo kịp tốc độ số hóa
Chặn gian lận giao dịch là chưa đủ nếu thông tin khách hàng vẫn dễ bị lộ. Dự thảo thông tư thay thế Thông tư 09/2020/TT-NHNN được đặt ra khi các tổ chức tín dụng mở rộng sử dụng điện toán đám mây, AI, Open API và dịch vụ công nghệ thuê ngoài. Những mô hình này tăng sự phụ thuộc vào bên thứ ba, trong khi tấn công mạng, mã độc tống tiền và nguy cơ rò rỉ dữ liệu ngày càng tinh vi. Tội phạm còn lợi dụng AI để tìm lỗ hổng nhanh hơn, khiến khoảng thời gian giữa phát hiện điểm yếu và bị khai thác có thể trở thành áp lực trực tiếp lên hệ thống.
Dự thảo hướng tới tăng bảo mật dữ liệu ngân hàng bằng cách yêu cầu phân loại, bảo vệ và mã hóa dữ liệu, triển khai giải pháp chống thất thoát dữ liệu, đồng thời siết quản lý truy cập. Với bản sao lưu, dự thảo đề xuất lưu trữ bất biến hoặc cơ chế chống xóa, sửa trái phép, tách biệt về địa lý để giảm nguy cơ bị phá hủy trong một cuộc tấn công mã độc tống tiền. Dự thảo cũng bổ sung khung quản trị dịch vụ công nghệ thuê ngoài, gồm dịch vụ đám mây. Thông điệp quan trọng là thuê nhà cung cấp ngoài không chuyển trách nhiệm bảo vệ dịch vụ tài chính khỏi tổ chức ngân hàng. Đây là nguyên tắc cần thiết: dữ liệu khách hàng không thể được bảo vệ bằng hợp đồng trên giấy nếu việc giám sát và kiểm soát thực tế bị buông lỏng.
Trung gian thanh toán cũng phải nằm trong lá chắn
An ninh trung gian thanh toán là mắt xích không thể bỏ qua khi ví điện tử, Mobile Money và các dịch vụ liên kết ngày càng tham gia sâu vào luồng tiền. Dự thảo mở rộng đối tượng áp dụng, bổ sung tổ chức cung ứng dịch vụ Mobile Money và doanh nghiệp cung ứng dịch vụ bưu chính công ích; yêu cầu về vận hành trung tâm điều hành an ninh mạng (SOC) và hệ thống quản lý thông tin, sự kiện an ninh (SIEM) cũng nhằm giám sát tập trung, phát hiện hành vi bất thường và giảm thời gian gián đoạn dịch vụ. Theo dự thảo, yêu cầu liên quan dự kiến áp dụng bắt buộc với tổ chức cung ứng dịch vụ trung gian thanh toán và Mobile Money từ ngày 1/1/2028.
Dự thảo hiện đang được lấy ý kiến để hoàn thiện; thông tư mới dự kiến có hiệu lực từ ngày 1/3/2027. Với hợp đồng dịch vụ bên thứ ba đã ký cho hệ thống thông tin từ cấp độ 3 trở lên, dự thảo cho phép 12 tháng chuyển tiếp để rà soát và điều chỉnh. Những mốc này tạo lộ trình, nhưng hiệu quả sẽ phụ thuộc vào việc các đơn vị chuẩn bị sớm thay vì chờ đến sát hạn. Lớp phòng thủ mới chỉ đáng tin khi cảnh báo gian lận, truy vết liên ngân hàng, bảo vệ dữ liệu và kiểm soát nhà cung cấp công nghệ cùng vận hành. Đó mới là cách biến an toàn số thành năng lực bảo vệ thực tế cho khách hàng.