
Một NAS mở Internet, một lỗ hổng cũ
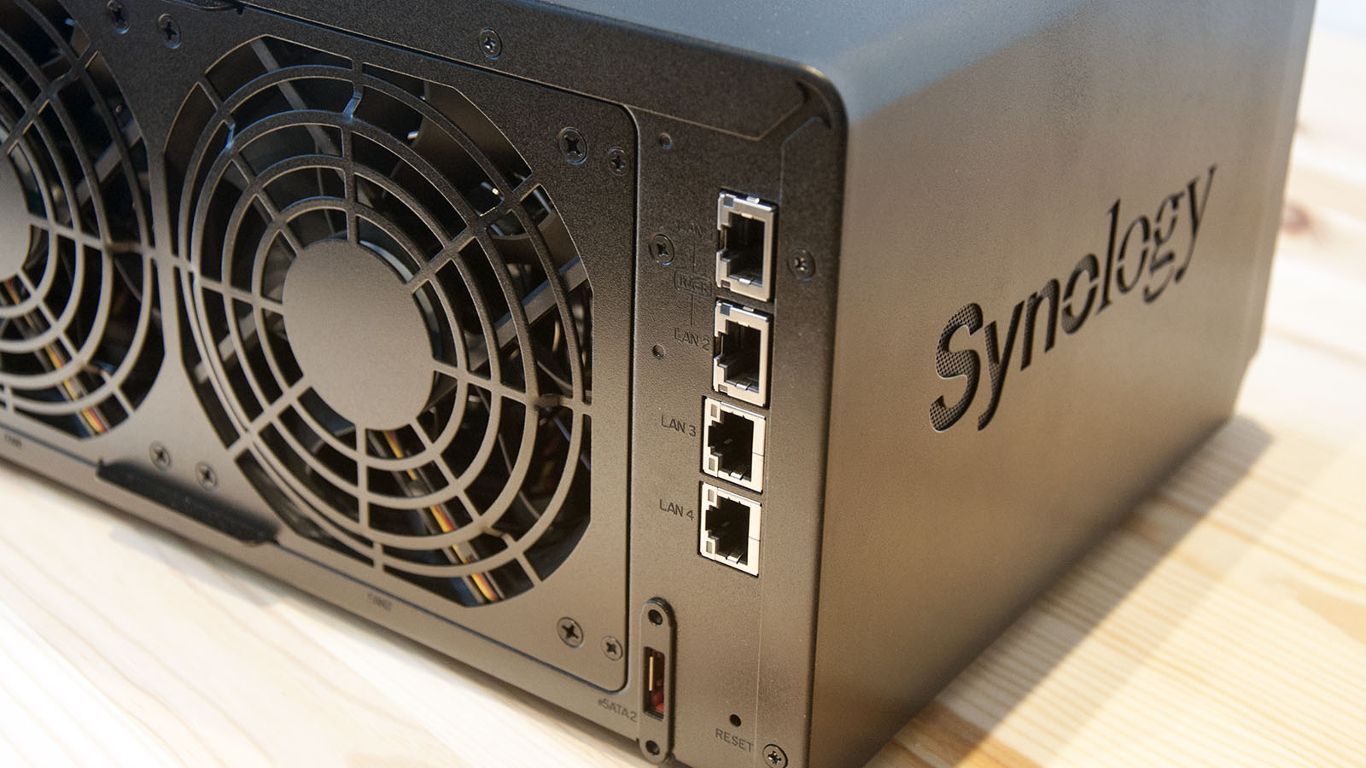
Ransomware trên NAS là hình thức mã độc xâm nhập thiết bị lưu trữ mạng, mã hóa các tệp bên trong để khiến dữ liệu không thể sử dụng bình thường. Vụ việc gần đây cho thấy nguy cơ ấy không chỉ đến từ lỗi mới: một NAS Synology DS918+ có giao diện web mở ra Internet đã bị mã hóa dữ liệu, trong khi thiết bị chưa được cập nhật các bản vá bảo mật trong khoảng 18 tháng.
Qua rà soát nhật ký và tệp hệ điều hành, chủ thiết bị nhận định cuộc tấn công có thể đã khai thác CVE-2024-10441, một lỗ hổng thực thi mã từ xa được công bố khoảng một năm rưỡi trước. Đây là lời nhắc không dễ chịu: thiết bị lưu trữ gia đình hay văn phòng nhỏ vẫn có thể trở thành mục tiêu khi vừa phơi ra Internet, vừa bỏ lỡ cập nhật. Chủ NAS có bản sao lưu theo nguyên tắc 3-2-1 nên dường như không mất dữ liệu, nhưng may mắn đó không thay thế được việc phòng ngừa.
PHP2Shell khiến cả ứng dụng cũng cần được vá
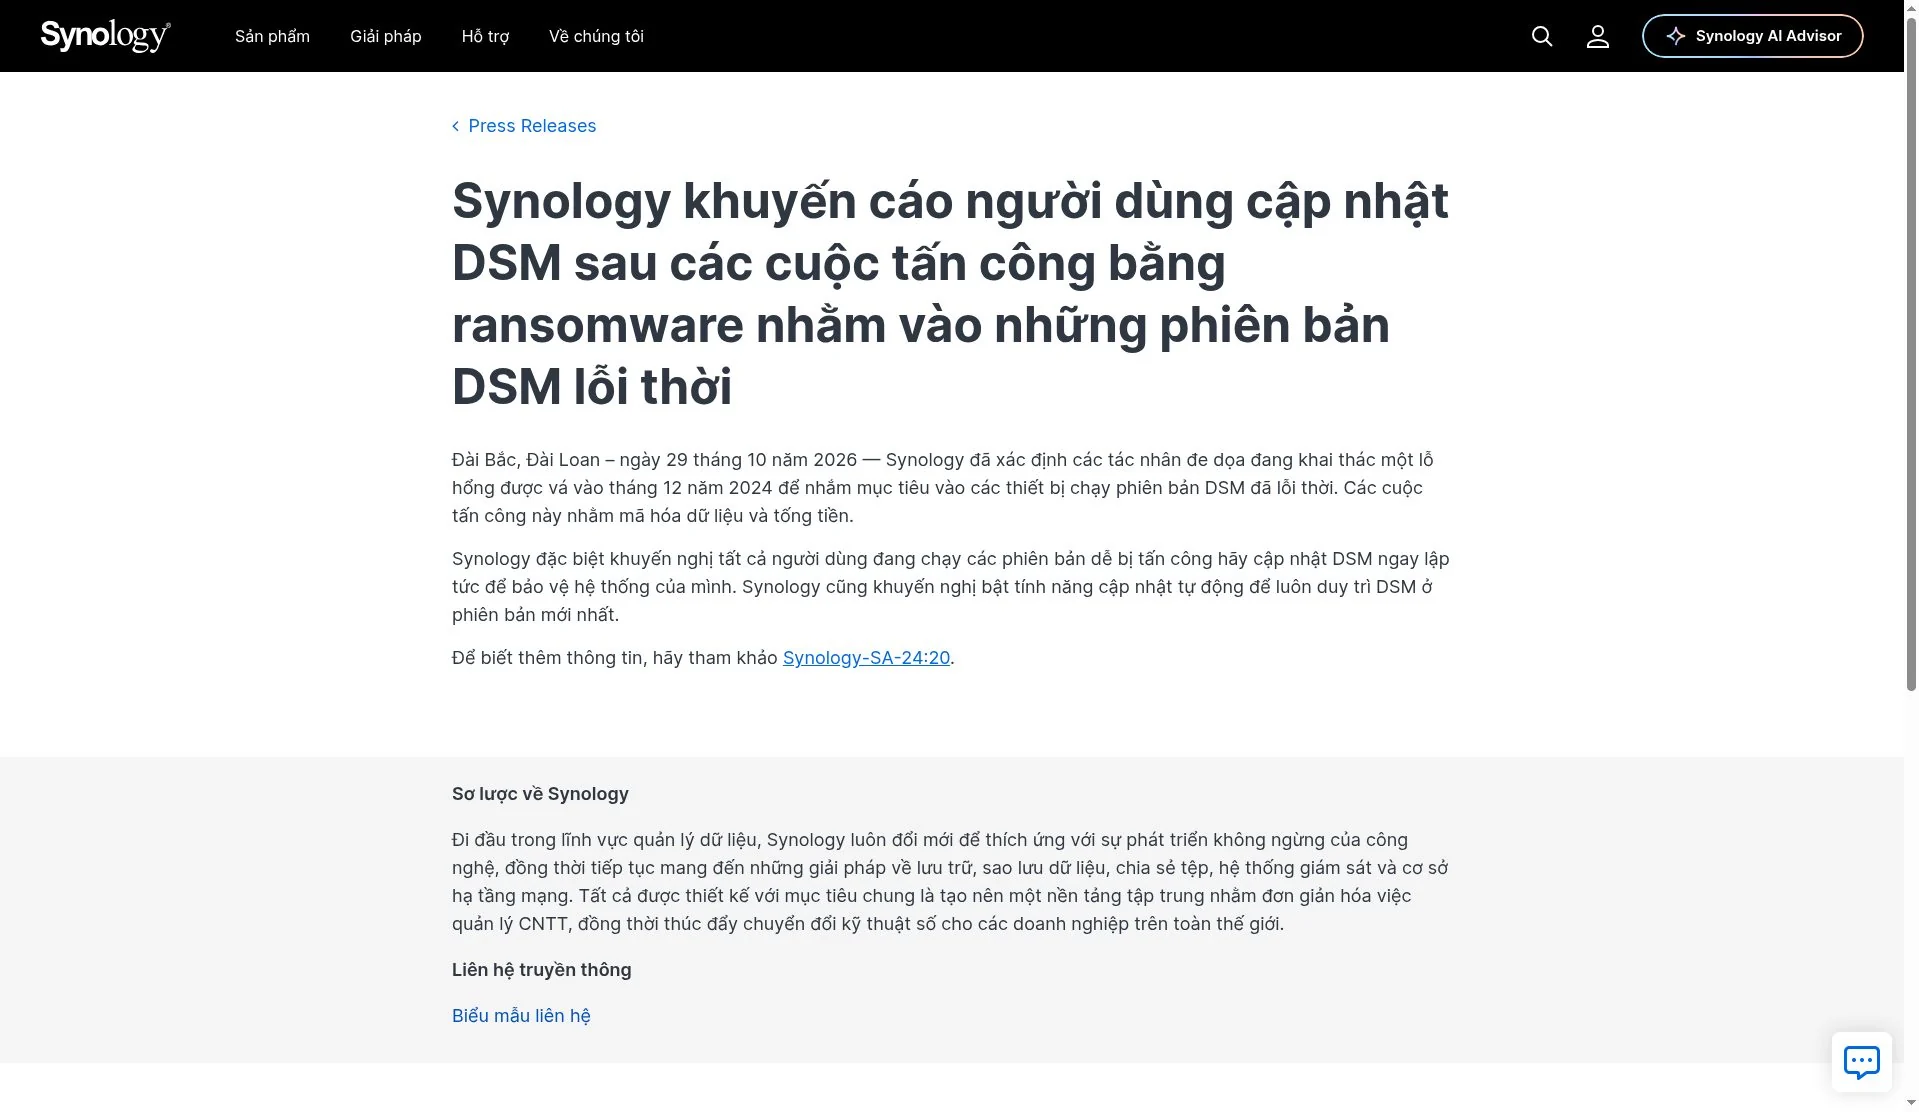
Cảnh báo của Synology không chỉ liên quan đến hệ điều hành DiskStation Manager (DSM). Hãng xác nhận lỗ hổng PHP mang tên PHP2Shell có thể cho phép kẻ tấn công thực thi mã độc từ xa, đồng thời phát hành bản cập nhật bảo mật cho các phiên bản DSM và 10 ứng dụng dựa trên PHP.
Trong danh sách ứng dụng bị ảnh hưởng có WordPress, Web Station và Mail Station. Điều này khiến một thói quen nguy hiểm càng đáng lo: cập nhật DSM nhưng quên các gói ứng dụng chạy trên NAS. Bản vá cho ứng dụng phải được cài riêng, nên trạng thái hệ điều hành đã cập nhật không chứng minh toàn bộ thiết bị đã an toàn. Với bảo mật NAS Synology, người dùng cần xem NAS như một hệ thống gồm nhiều thành phần, không phải một thiết bị chỉ có một nút cập nhật.
Việc cần làm: cập nhật và thu hẹp đường truy cập
Synology đã phát hành bản vá bảo mật theo từng phiên bản DSM và khuyến nghị người dùng cài đặt sớm. Hãy kiểm tra phiên bản đang chạy, cài bản vá DSM phù hợp, rồi rà soát và cập nhật riêng từng ứng dụng PHP liên quan. Đừng dựa hoàn toàn vào thông báo trong giao diện: một số người dùng phản ánh thiết bị có thể báo đã cập nhật dù vẫn còn bản vá quan trọng cần cài thủ công.
Tiếp theo, kiểm tra xem giao diện quản trị hoặc dịch vụ nào của NAS đang mở trực tiếp ra Internet. Nếu không cần truy cập công khai, hãy đóng các cổng tương ứng; nếu cần truy cập từ xa, hãy đặt lớp bảo vệ trung gian như VPN hoặc đường hầm SSH. Sao lưu độc lập cũng là điều thiết yếu, nhưng không nên xem nó như giấy phép để trì hoãn vá lỗi DSM.
Bản vá chỉ có ích khi được cài đặt
Vụ việc không chứng minh mọi NAS Synology đều dễ bị tấn công, nhưng nó cho thấy một thiết bị kết nối Internet và chậm cập nhật có thể biến lỗ hổng cũ thành sự cố thật. Mối nguy không nằm riêng ở PHP2Shell hay CVE-2024-10441; nó nằm ở khoảng cách giữa việc nhà sản xuất phát hành cảnh báo và việc chủ thiết bị thực sự cài bản vá.
Cách ứng phó hợp lý là cập nhật cả DSM lẫn ứng dụng, hạn chế tối đa quyền truy cập trực tiếp từ Internet và duy trì bản sao lưu có thể khôi phục. NAS là kho dữ liệu, không phải thiết bị nên để mặc định rồi quên đi. Trong cuộc đua với ransomware trên NAS, vài bước kiểm tra định kỳ thường hữu ích hơn việc trông chờ giao diện báo rằng mọi thứ đã ổn.