
Mối nguy không cần chờ máy tính lượng tử xuất hiện
Mật mã hậu lượng tử là nhóm phương pháp mã hóa được thiết kế để bảo vệ thông tin trước khả năng máy tính lượng tử phá vỡ một số thuật toán khóa công khai đang dùng hiện nay. Điều đáng lo không chỉ là một ngày nào đó những thuật toán này có thể mất tác dụng, mà là dữ liệu đang được mã hóa có thể bị lấy cắp từ bây giờ rồi lưu lại để giải mã về sau. Kịch bản đó thường được gọi là “thu thập dữ liệu ngay, giải mã sau”.
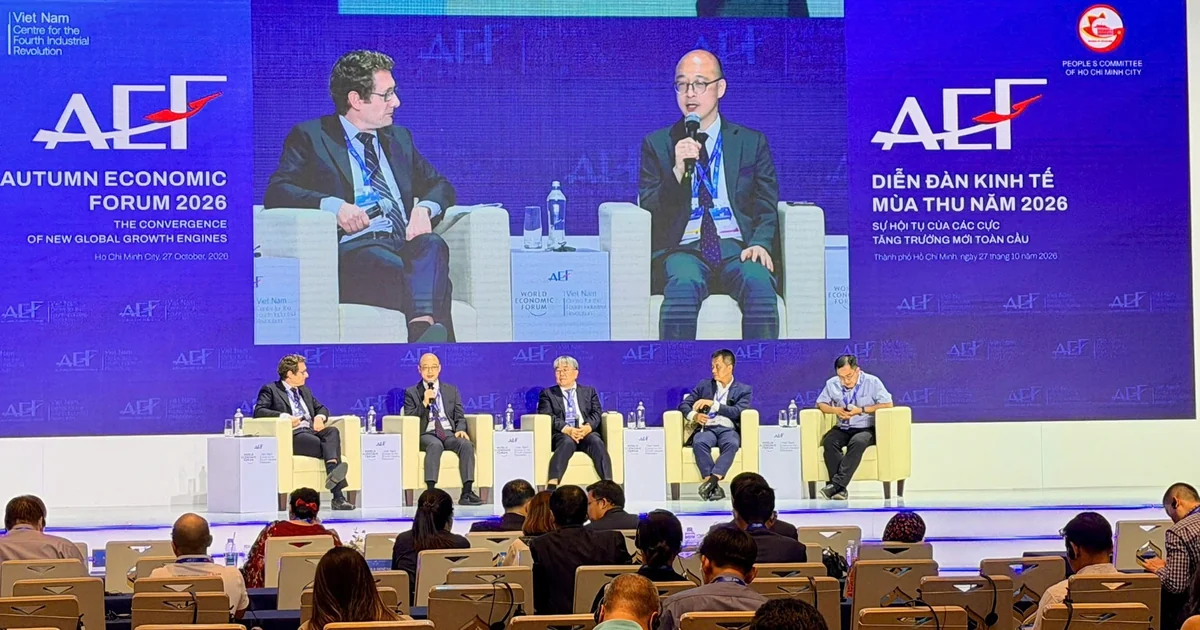
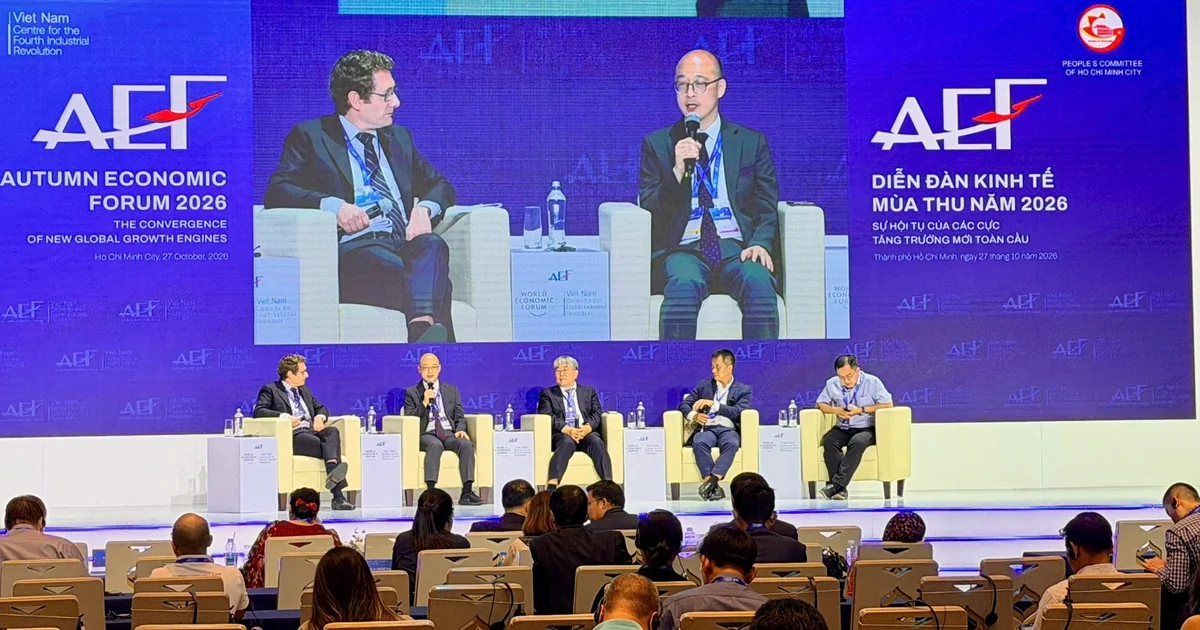
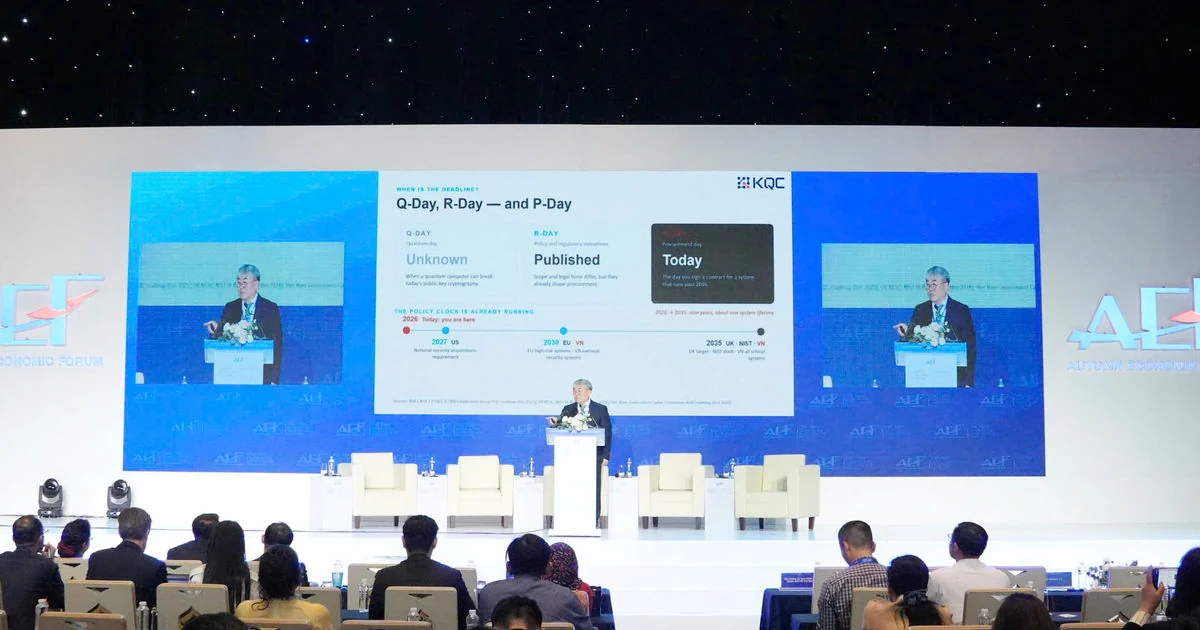
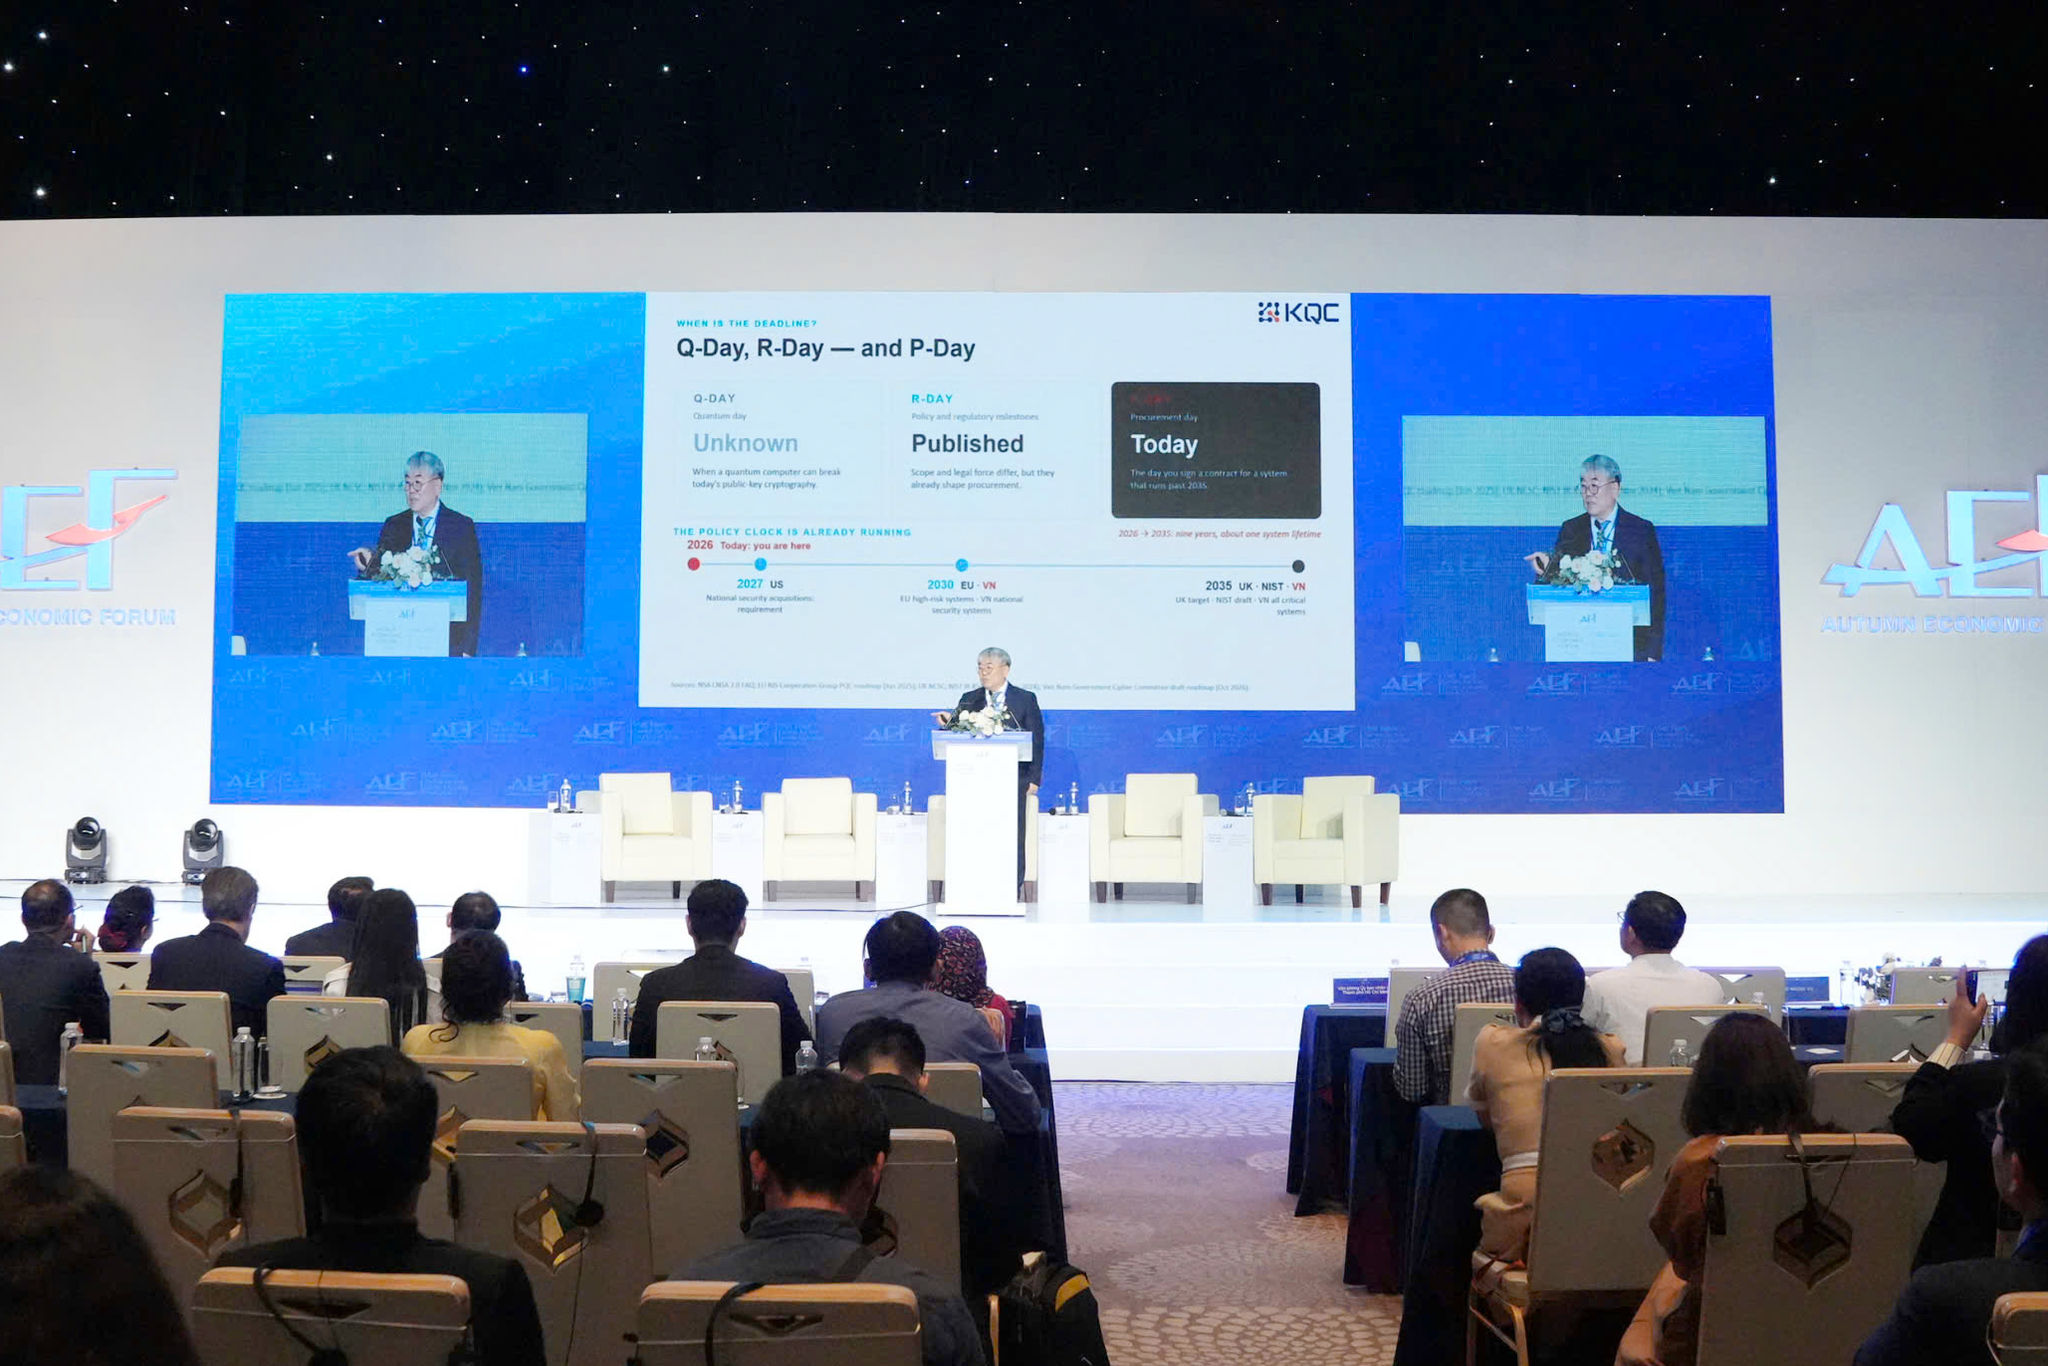
Ngày 27/10, tại Diễn đàn Kinh tế mùa thu ở TP.HCM, phiên chuyên đề về an toàn dữ liệu và an ninh mạng đã bàn về nguy cơ từ điện toán lượng tử, kinh nghiệm chuyển đổi sang mật mã hậu lượng tử và hướng thí điểm tại Việt Nam. Các chuyên gia nhấn mạnh rằng chưa thể xác định chính xác khi nào máy tính lượng tử đủ sức tạo ra mối đe dọa, nhưng sự bất định ấy không phải lý do để trì hoãn. Với dữ liệu cần bảo mật lâu dài, thời gian chuẩn bị là một phần của năng lực bảo vệ.
Dữ liệu nhạy cảm có thể bị tổn thương lâu sau khi bị lấy cắp
Q-Day là thời điểm máy tính lượng tử có đủ năng lực phá vỡ một số thuật toán mật mã khóa công khai phổ biến. Nếu kịch bản này thành hiện thực, dữ liệu bị thu thập và lưu trữ trước đó có thể trở thành mục tiêu giải mã. Vì vậy, việc một hệ thống hiện vẫn mã hóa thông tin không bảo đảm rằng thông tin ấy sẽ an toàn trong suốt thời gian cần giữ bí mật.
Rủi ro đặc biệt lớn với hồ sơ an ninh, quốc phòng, hành chính công, y tế, giao thông, năng lượng và giao dịch tài chính—những dữ liệu có giá trị hoặc yêu cầu bảo mật kéo dài. Với người dân, hậu quả có thể gắn với thông tin cá nhân, hồ sơ sức khỏe, tài khoản và các dịch vụ thiết yếu nếu hệ thống lưu trữ hay trao đổi dữ liệu bị xâm phạm. Bởi thế, an toàn dữ liệu không thể chỉ được đánh giá theo khả năng chống tấn công hôm nay; cần tính cả thời gian thông tin phải được giữ kín.
TP.HCM đang dựa ngày càng nhiều vào dữ liệu lớn và trí tuệ nhân tạo trong quản lý, điều hành, khiến yêu cầu bảo vệ các hệ thống trọng yếu càng cấp thiết. Chờ đến khi mối đe dọa trở nên hiển hiện mới hành động sẽ để lại quá ít thời gian cho một cuộc chuyển đổi phức tạp.
Chuyển đổi cần bắt đầu bằng kiểm kê, không phải thay thuật toán vội vàng
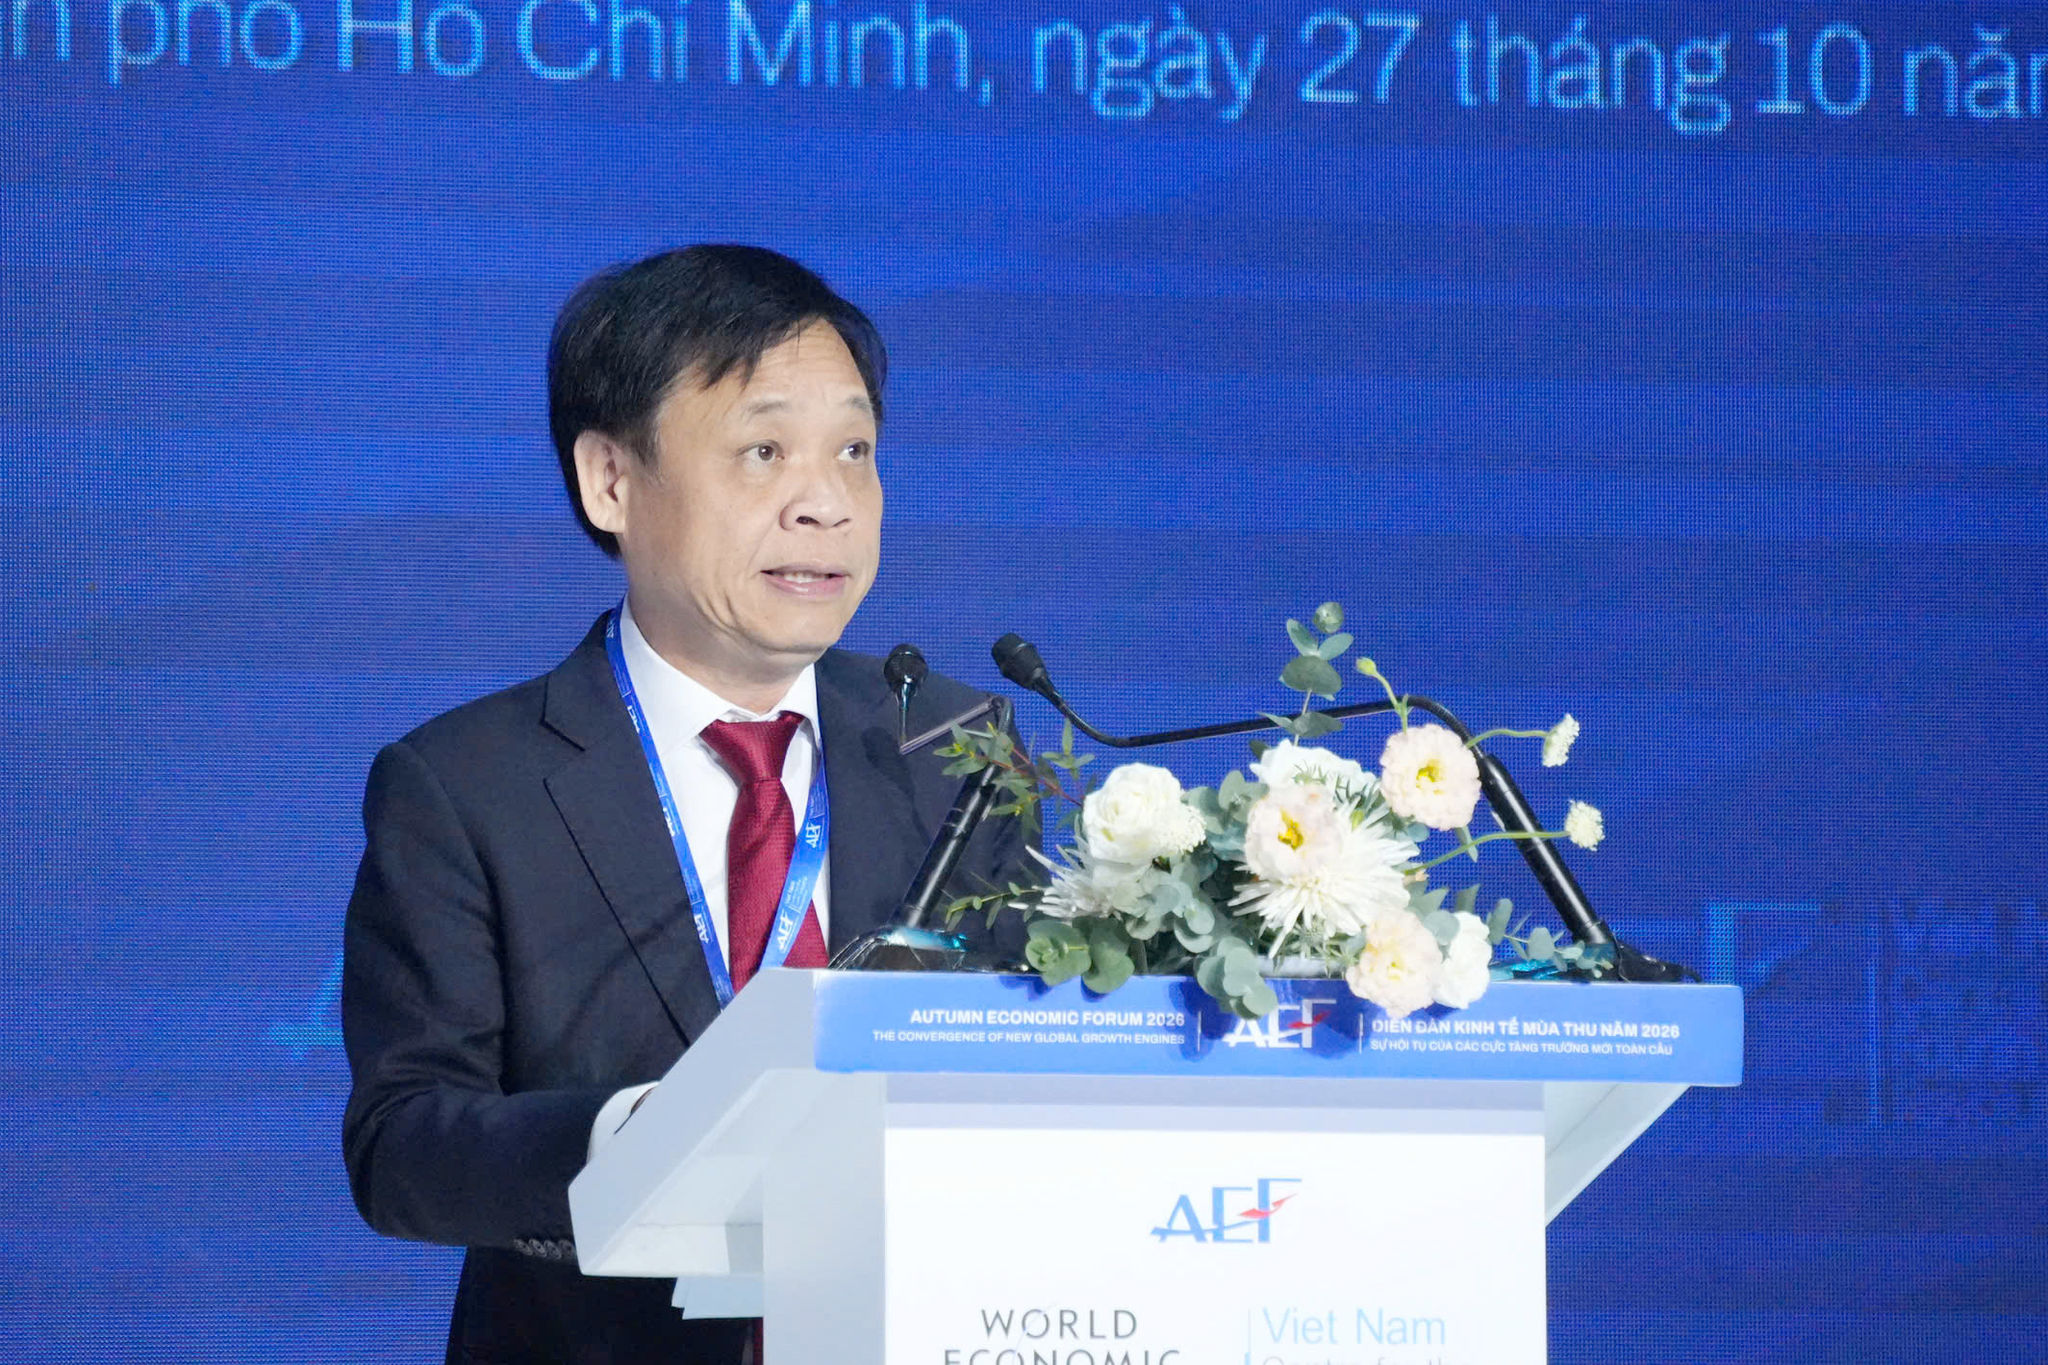
Các chuyên gia tại diễn đàn kêu gọi chính quyền và doanh nghiệp chủ động chuẩn bị cho giai đoạn hậu lượng tử, dù máy tính lượng tử hiện chưa tạo ra nguy cơ ở quy mô được cảnh báo. TS Tony Trần cho rằng dữ liệu có thể bị thu thập ngay từ hiện tại; TS Stephen Oh cũng nhấn mạnh cần bắt đầu chuyển đổi sớm vì quá trình này không đơn giản.
Lộ trình hợp lý trước hết phải kiểm toán hệ thống, xác định dữ liệu nào cần bảo mật lâu nhất và thuật toán nào đang bảo vệ dữ liệu ấy. Đánh giá các lĩnh vực tài chính, ngân hàng và hành chính công được nêu là nhiệm vụ ưu tiên. Sau đó, tổ chức có thể xếp thứ tự nâng cấp, thử nghiệm giải pháp mới và thiết kế hạ tầng cho phép thay thế thuật toán mà không phải xây lại toàn bộ hệ thống.
Chuyển sang mật mã hậu lượng tử không đơn thuần là đổi một thuật toán. Việc triển khai phải giữ cho dịch vụ thiết yếu hoạt động liên tục, đồng thời kiểm tra khả năng tương thích và an toàn trong môi trường thực tế. Làm theo từng bước dựa trên mức độ rủi ro sẽ thiết thực hơn một cuộc thay thế đồng loạt, có thể gây gián đoạn nhưng chưa chắc xử lý đúng điểm yếu.

Chuẩn bị hậu lượng tử là quyết định bảo vệ dữ liệu từ hôm nay
Tại phiên thảo luận, PGS-TS Lê Quốc Cường đề xuất bốn nhóm việc: cơ chế thử nghiệm chính sách, tiêu chuẩn kỹ thuật, thương mại hóa công nghệ và phát triển nguồn nhân lực. Đây là các bước bổ trợ cho nhau: thử nghiệm có kiểm soát giúp đánh giá giải pháp; tiêu chuẩn giúp hệ thống dễ nâng cấp; nguồn nhân lực và khả năng đưa công nghệ vào sử dụng quyết định liệu kế hoạch có đi xa hơn văn bản.
Điều cần tránh là xem mật mã hậu lượng tử như một dự án riêng của bộ phận công nghệ. Lãnh đạo tổ chức cần biết dữ liệu nào có thể gây tổn hại nếu bị lộ, hệ thống nào giữ dữ liệu đó và ai chịu trách nhiệm cho lộ trình chuyển đổi. Cơ quan quản lý cũng cần phối hợp để vừa khuyến khích thử nghiệm, vừa không đánh đổi an toàn của hạ tầng thiết yếu.
Q-Day chưa có lịch hẹn, nhưng dữ liệu bị đánh cắp hôm nay có thể tồn tại đủ lâu để đối mặt với nó. Vì vậy, chuẩn bị sớm không phải phản ứng thái quá trước một viễn cảnh xa vời; đó là cách bảo vệ dữ liệu có giá trị dài hạn và duy trì niềm tin vào các dịch vụ số.