
Mối đe dọa chưa đến, nhưng dữ liệu có thể đã bị nhắm tới
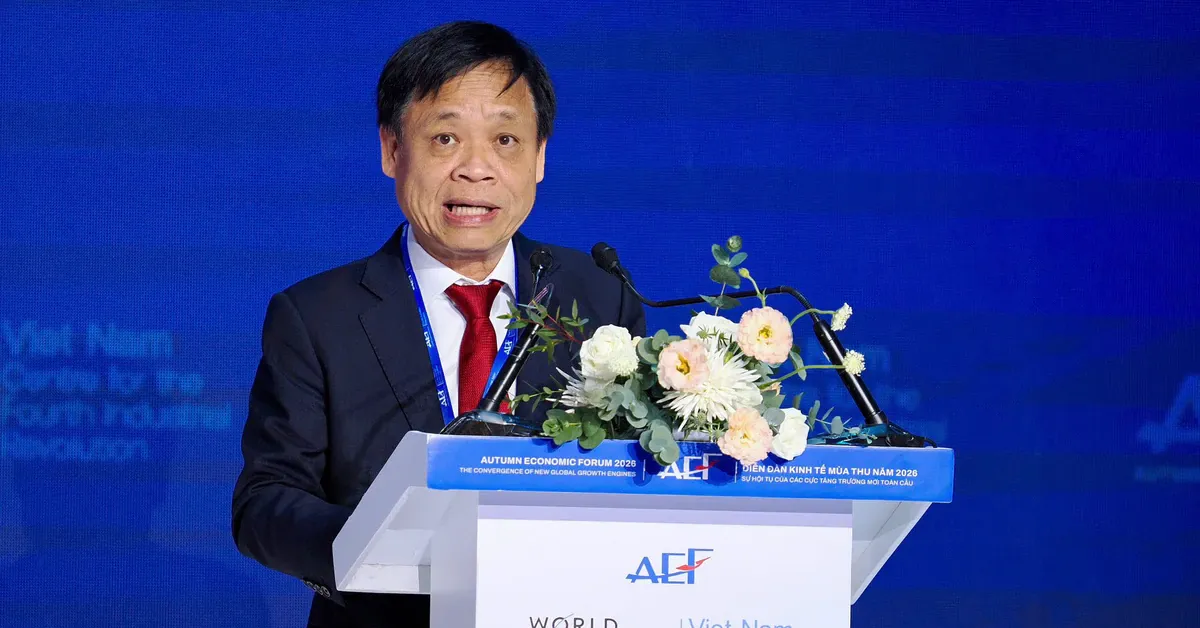
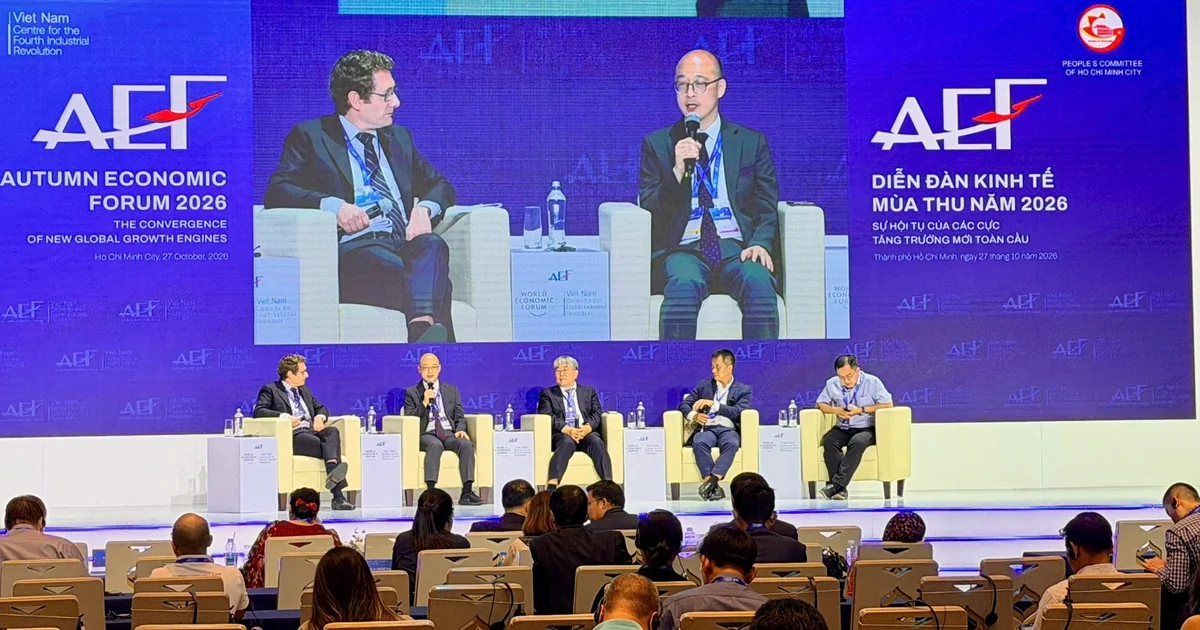
Bảo mật hậu lượng tử là cách tiếp cận nhằm bảo vệ dữ liệu và hệ thống trước năng lực giải mã của máy tính lượng tử, bằng việc chuẩn bị các thuật toán và hạ tầng có thể chống chịu hoặc chuyển đổi khi mật mã hiện nay suy yếu. Nói cách khác, doanh nghiệp không cần chờ đến lúc máy tính lượng tử đủ mạnh mới bắt đầu hành động. Tại phiên chuyên đề về an toàn dữ liệu trong Diễn đàn Kinh tế mùa thu 2026 ở TP.HCM ngày 27/10, các đại biểu bàn về nguy cơ mới và yêu cầu chuyển đổi phương thức bảo mật. Kịch bản Q-Day — thời điểm máy tính lượng tử có thể phá vỡ một số thuật toán khóa công khai — chưa có mốc xác định chính xác. Chuyên gia tại phiên thảo luận cũng lưu ý rằng máy tính lượng tử hiện chưa đạt năng lực tạo ra mối đe dọa được cảnh báo. Vì vậy, đây là rủi ro dài hạn, không phải bằng chứng rằng dữ liệu mã hóa phổ biến đã có thể bị giải mã ngay hôm nay.

Rủi ro hiện hữu là thu thập hôm nay, giải mã về sau
Điều khiến cảnh báo này đáng quan tâm ngay lúc này là kiểu tấn công “thu thập hôm nay, giải mã sau”. Kẻ tấn công có thể lấy dữ liệu đã mã hóa, lưu giữ và chờ công nghệ lượng tử đủ mạnh để khai thác. Dữ liệu chưa bị giải mã hôm nay vẫn có thể trở thành món nợ an ninh trong tương lai, nhất là khi thông tin cần được giữ bí mật lâu dài. Nguy cơ không chỉ thuộc về cơ quan nhà nước hay doanh nghiệp công nghệ. Hồ sơ y tế, giao dịch tài chính, dữ liệu hành chính, cùng thông tin liên quan đến năng lượng, giao thông, an ninh và quốc phòng đều có thể ảnh hưởng trực tiếp đến người dân nếu bị lộ sau nhiều năm. Các thuật toán khóa công khai như RSA và ECC hiện được dùng trong trao đổi khóa, xác thực danh tính và chữ ký số; sự phát triển của máy tính lượng tử đặt ra thách thức với những cơ chế này. Đây là lý do thời gian bảo mật cần được tính vào đánh giá rủi ro, thay vì chỉ hỏi hệ thống có an toàn trong ngày hôm nay hay không.
Bắt đầu bằng kiểm kê và lộ trình, không thay thế ồ ạt
Phản ứng hợp lý không phải là thay toàn bộ hệ thống ngay lập tức, mà là xác định dữ liệu nào cần được bảo vệ lâu nhất và hạ tầng nào khó nâng cấp nhất. Nhiều mạng, ứng dụng, thiết bị và hệ thống công nghệ được thiết kế để hoạt động trong thời gian dài; nâng cấp đồng loạt vừa phức tạp vừa có thể gây gián đoạn. Chuyển sang mã hóa hậu lượng tử vì thế không chỉ là đổi một thuật toán: tổ chức cần hiểu dữ liệu, luồng trao đổi, thiết bị phụ thuộc và khả năng thay thế mật mã của mình. Các bước thiết thực gồm kiểm kê dữ liệu nhạy cảm và vòng đời bảo mật; rà soát nơi đang dùng RSA, ECC hoặc cơ chế khóa công khai khác; đánh giá nhà cung cấp, ứng dụng và thiết bị; rồi thử nghiệm giải pháp trong một phạm vi có kiểm soát. TP.HCM đã nêu các hướng gồm cơ chế thử nghiệm chính sách, tiêu chuẩn kỹ thuật, thương mại hóa công nghệ và phát triển nhân lực, đồng thời đề xuất kiểm toán an toàn dữ liệu trước mắt ở tài chính, ngân hàng và hành chính công. Khả năng thay thuật toán mà không phải xây lại toàn bộ hệ thống nên là tiêu chí thiết kế ưu tiên.
Quantropi gợi ý triển khai theo ngành và thử nghiệm có mục tiêu
Quantropi, công ty bảo mật lượng tử của Canada thành lập năm 2018 tại Ottawa, phát triển các giải pháp cho doanh nghiệp, viễn thông, chính phủ, quốc phòng, sản xuất và IoT; công ty có 13 bằng sáng chế được cấp và hơn 45 công bố khoa học. Trọng tâm được giới thiệu gồm mật mã hậu lượng tử (PQC), tạo số ngẫu nhiên lượng tử (QRNG) và bảo vệ dữ liệu bằng mật mã đối xứng. Đây là góc nhìn từ một nhà cung cấp công nghệ, nên doanh nghiệp cần đối chiếu đề xuất với tiêu chuẩn, yêu cầu tuân thủ và kiến trúc hiện có, thay vì xem một nền tảng riêng lẻ là câu trả lời trọn vẹn. Hội thảo về lộ trình bảo mật hậu lượng tử do VnEconomy tổ chức cùng VNet và Quantropi dự kiến diễn ra ngày 3/11/2026 tại Hà Nội. Đại diện Quantropi dự kiến trình bày về nhu cầu theo ngành, mô hình phân phối khóa, lựa chọn dự án thử nghiệm và khả năng tích hợp với hạ tầng hiện hữu; phiên hỏi đáp dự kiến bàn thêm về yêu cầu kỹ thuật, hạ tầng, chi phí và mô hình triển khai. Doanh nghiệp nên coi đây là cơ hội tham khảo để xây dựng kế hoạch riêng: bảo vệ dữ liệu có tuổi thọ bảo mật dài trước, thử nghiệm trước, rồi mở rộng theo kết quả.
Kết luận: chuẩn bị sớm là quyết định quản trị dữ liệu
Cảnh báo lượng tử không có nghĩa mọi hệ thống đang gặp nguy cơ giải mã tức thời. Nhưng dữ liệu bị đánh cắp và lưu lại hôm nay có thể bị khai thác trong tương lai, trong khi việc chuyển đổi bảo mật thường mất thời gian và phụ thuộc nhiều lớp công nghệ. Doanh nghiệp nên bắt đầu từ kiểm kê, phân loại dữ liệu, đánh giá mức độ phụ thuộc vào mật mã hiện hành và thử nghiệm phương án có thể nâng cấp. Đó là cách biến bảo mật hậu lượng tử từ một khẩu hiệu xa vời thành kế hoạch an toàn dữ liệu có thứ tự ưu tiên.