
Rủi ro bắt đầu trước khi máy tính lượng tử đủ mạnh
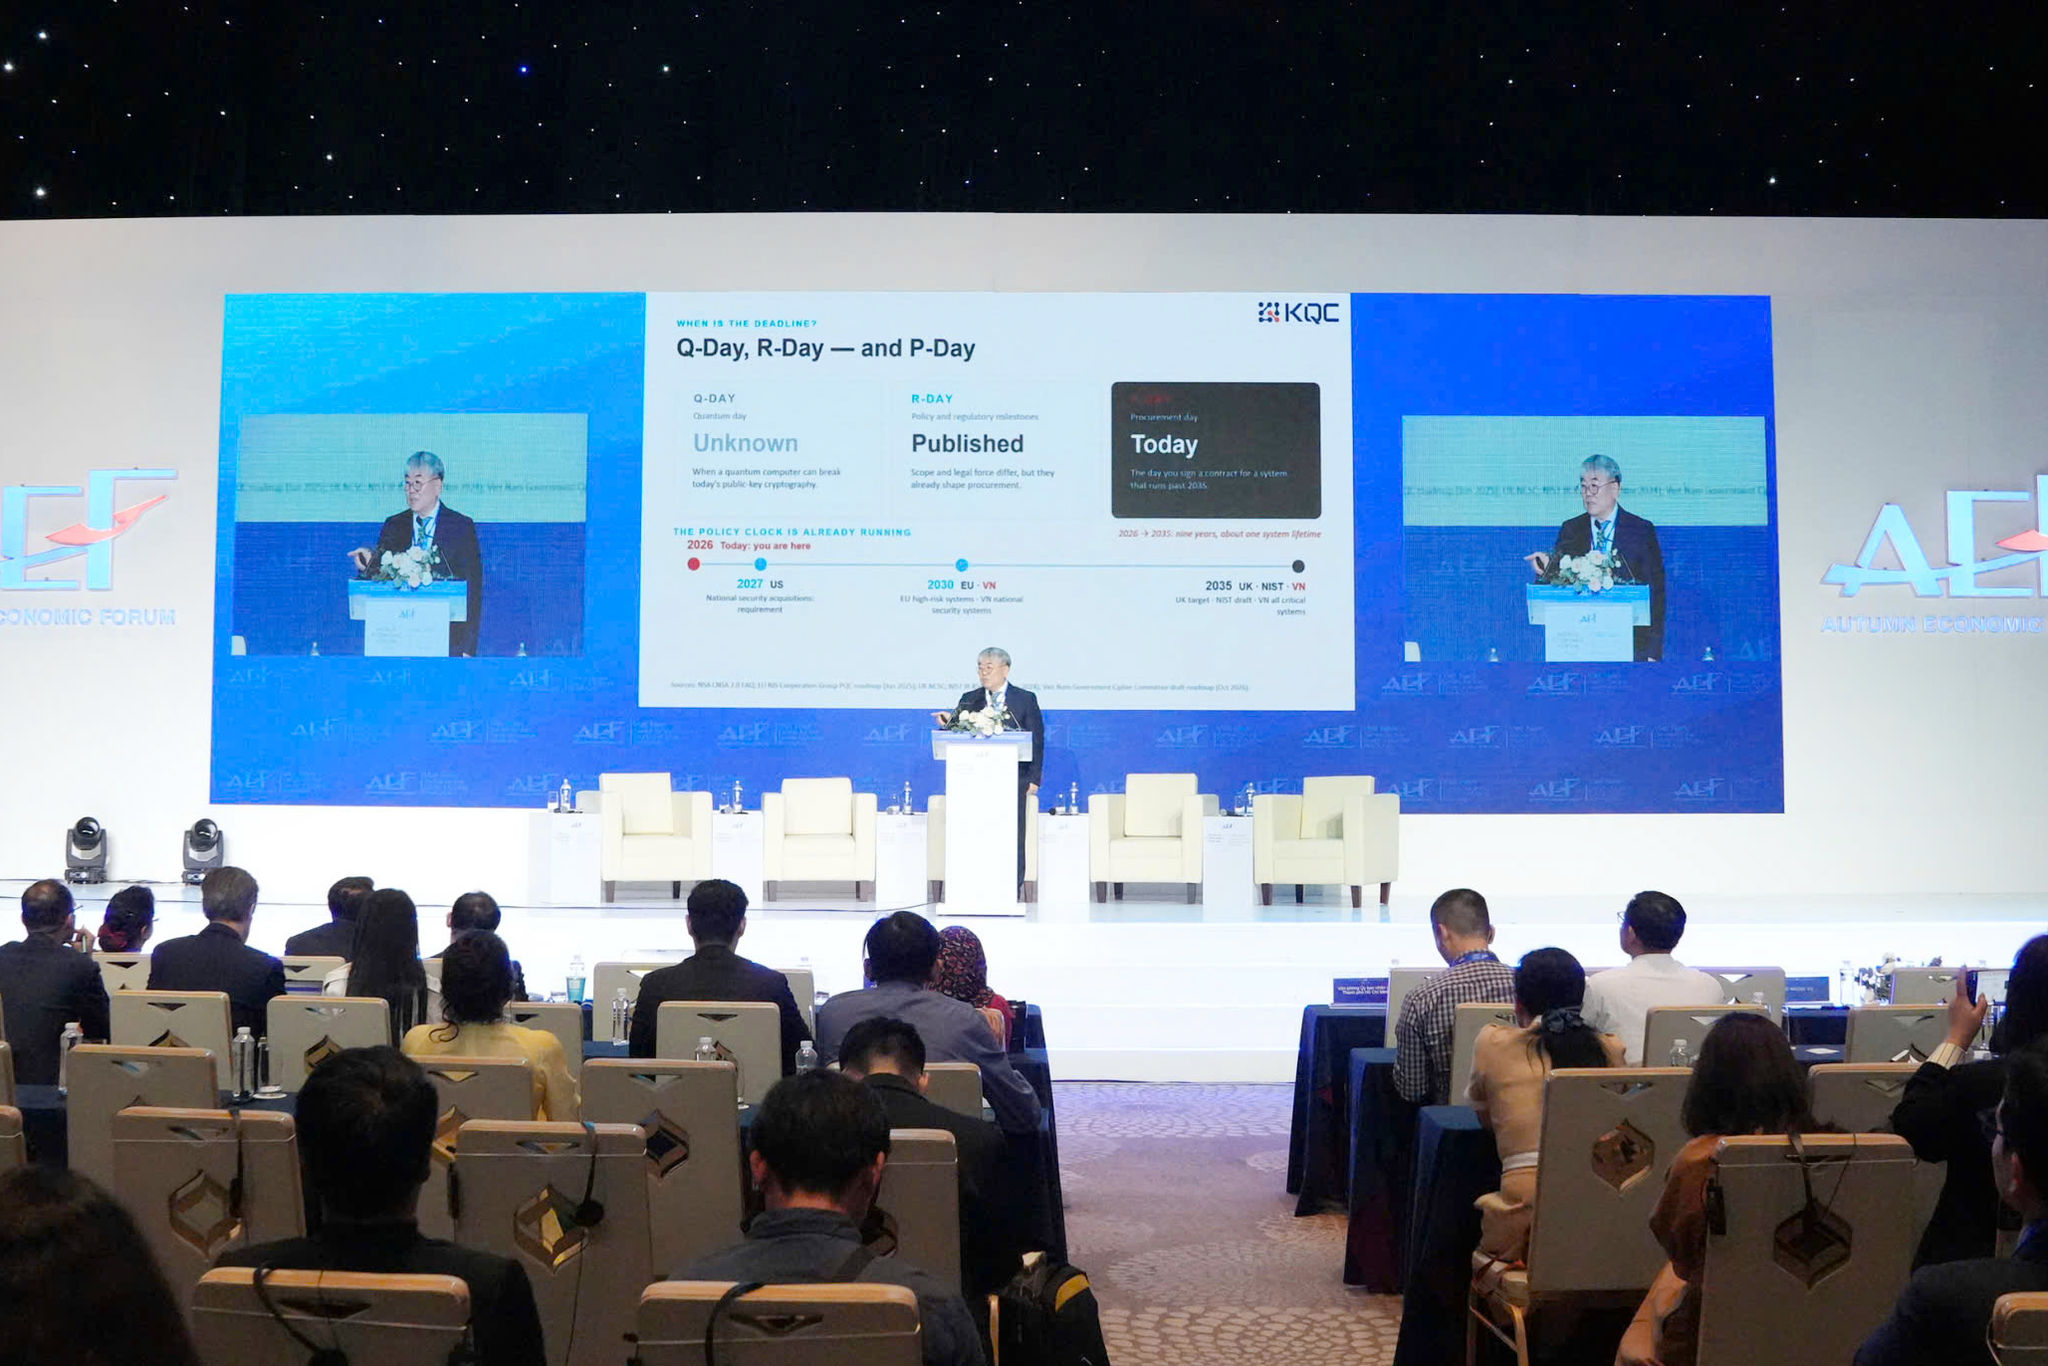
Máy tính lượng tử là loại máy tính khai thác các nguyên lý lượng tử để xử lý một số phép tính theo cách khác máy tính thông thường, và khi đủ mạnh, nó có thể phá vỡ một số thuật toán mật mã khóa công khai đang được dùng phổ biến. Đó là lý do tổ chức không nên đợi đến khi xuất hiện một cỗ máy có thể giải mã dữ liệu mới hành động. Kịch bản Q-Day — thời điểm năng lực lượng tử đủ sức đe dọa những thuật toán này — chưa có mốc xác định, nhưng rủi ro đã hiện hữu trong cách dữ liệu được thu thập và lưu trữ. Kẻ tấn công có thể lấy các bản mã ngay bây giờ, cất giữ rồi chờ công nghệ tiến xa hơn để tìm cách giải mã. Với thông tin phải giữ kín trong nhiều năm, thời điểm bị đánh cắp và thời điểm bị đọc lộ có thể cách nhau rất lâu.
Điều đáng ngại không chỉ là một cuộc tấn công trong tương lai, mà là dữ liệu đang lưu thông hôm nay có thể trở thành món nợ an ninh của ngày mai. Vì thế, tuổi thọ cần bảo mật của dữ liệu phải được tính cùng với rủi ro công nghệ, thay vì xem mã hóa hiện tại là lá chắn vĩnh viễn.
Ai cần ưu tiên bảo vệ dữ liệu dài hạn?
Mối đe dọa không tác động đồng đều lên mọi thông tin. Dữ liệu liên quan đến an ninh, quốc phòng, hành chính công, y tế, giao thông, năng lượng và giao dịch tài chính đặc biệt đáng lưu tâm vì có thể cần giữ bí mật trong thời gian dài. Một hồ sơ bị lộ sau nhiều năm vẫn có thể gây tổn hại, ngay cả khi hệ thống đã thay đổi hoặc giao dịch ban đầu kết thúc. Điều này khiến mã hóa dữ liệu cần được nhìn như một phần của kế hoạch bảo vệ toàn vòng đời thông tin, chứ không phải cấu hình được cài đặt một lần rồi quên đi. Các đơn vị quản lý dữ liệu nhạy cảm nên xác định thông tin nào còn giá trị bí mật lâu dài, đang nằm ở đâu và phụ thuộc vào thuật toán nào.
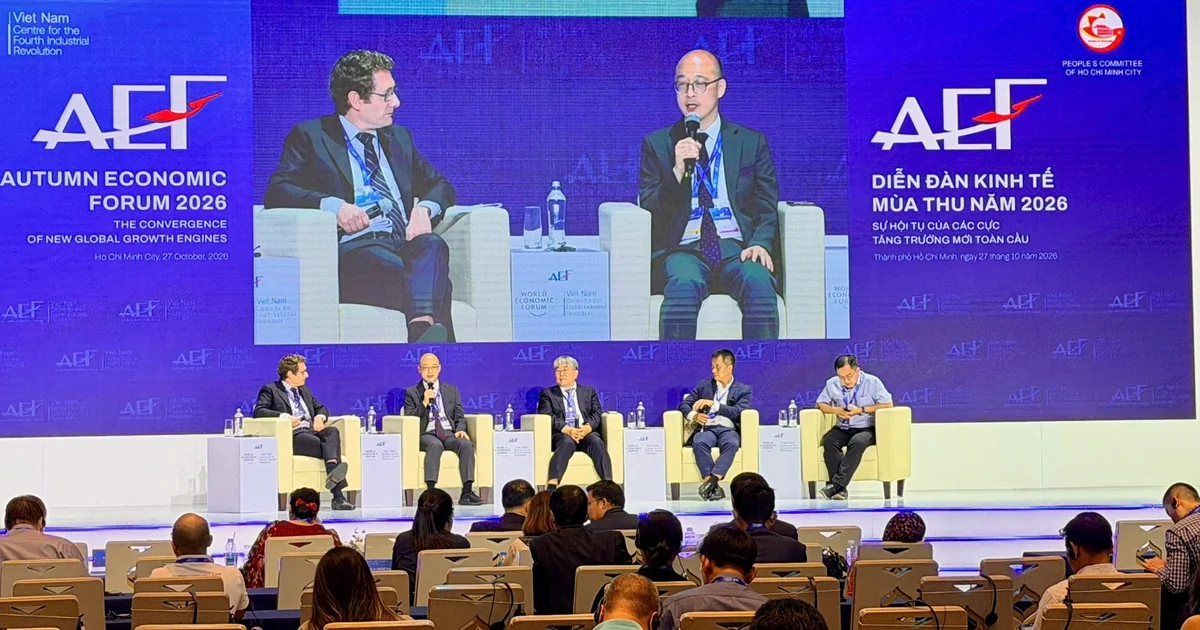
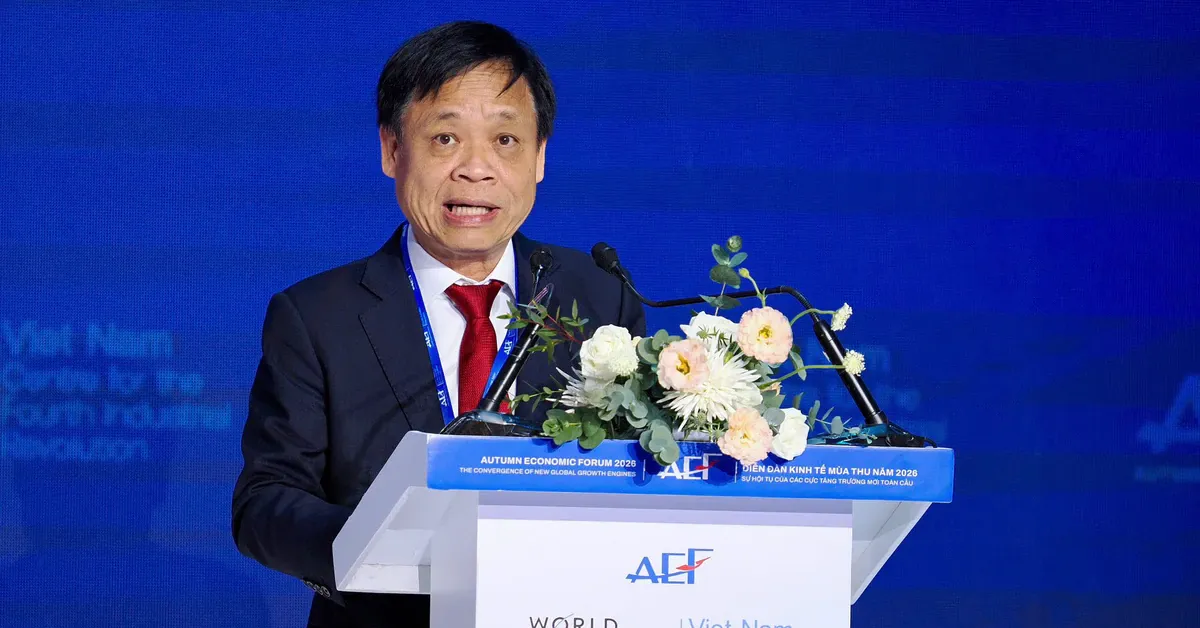
Bối cảnh TP.HCM cho thấy đây là việc cần tính từ sớm. Tại Diễn đàn Kinh tế mùa thu 2026 diễn ra ở thành phố ngày 27/10, các đại biểu bàn về an toàn dữ liệu và an ninh mạng trong kỷ nguyên lượng tử. Thành phố phát triển theo mô hình siêu đô thị, ngày càng dựa vào dữ liệu lớn và trí tuệ nhân tạo; vì vậy tài chính, ngân hàng, dịch vụ công và hạ tầng số trọng yếu cần được đặt ở mức bảo vệ cao. Đây không phải bài toán xa xôi của riêng giới nghiên cứu: nó liên quan đến tính liên tục của những dịch vụ người dân và doanh nghiệp đang dựa vào.
Kiểm kê trước, chuyển đổi có thứ tự
Phản ứng hợp lý không phải là thay toàn bộ hệ thống trong hoảng hốt, mà là kiểm toán mức độ phơi nhiễm ngay từ bây giờ. Chuyên gia tại diễn đàn đề xuất đánh giá hiện trạng an toàn dữ liệu, trước mắt ở tài chính, ngân hàng và hành chính công; việc rà soát giúp nhận diện hệ thống có nguy cơ, xếp thứ tự ưu tiên và lập lộ trình chuyển đổi theo từng giai đoạn. Tổ chức nên lập danh mục dữ liệu nhạy cảm, luồng trao đổi, hệ thống mã hóa và các bên phụ thuộc vào chúng. Sau đó, cần xác định dữ liệu nào phải được bảo mật lâu nhất và nơi nào sẽ gây hậu quả lớn nhất nếu bị giải mã.
Chuyển đổi cũng khó vì không chỉ cần giải pháp mã hóa mới: các hệ thống đang vận hành phải được nâng cấp mà vẫn bảo đảm an toàn và hoạt động liên tục. TP.HCM cần tiêu chuẩn kỹ thuật cho hạ tầng số, trong đó tính đến khả năng thay thuật toán mà không phải đầu tư lại toàn bộ hệ thống. Với tổ chức, khả năng thay thế linh hoạt nên là tiêu chí thiết kế, không phải phương án chữa cháy sau này.
Bảo mật hậu lượng tử cần cả công nghệ lẫn con người
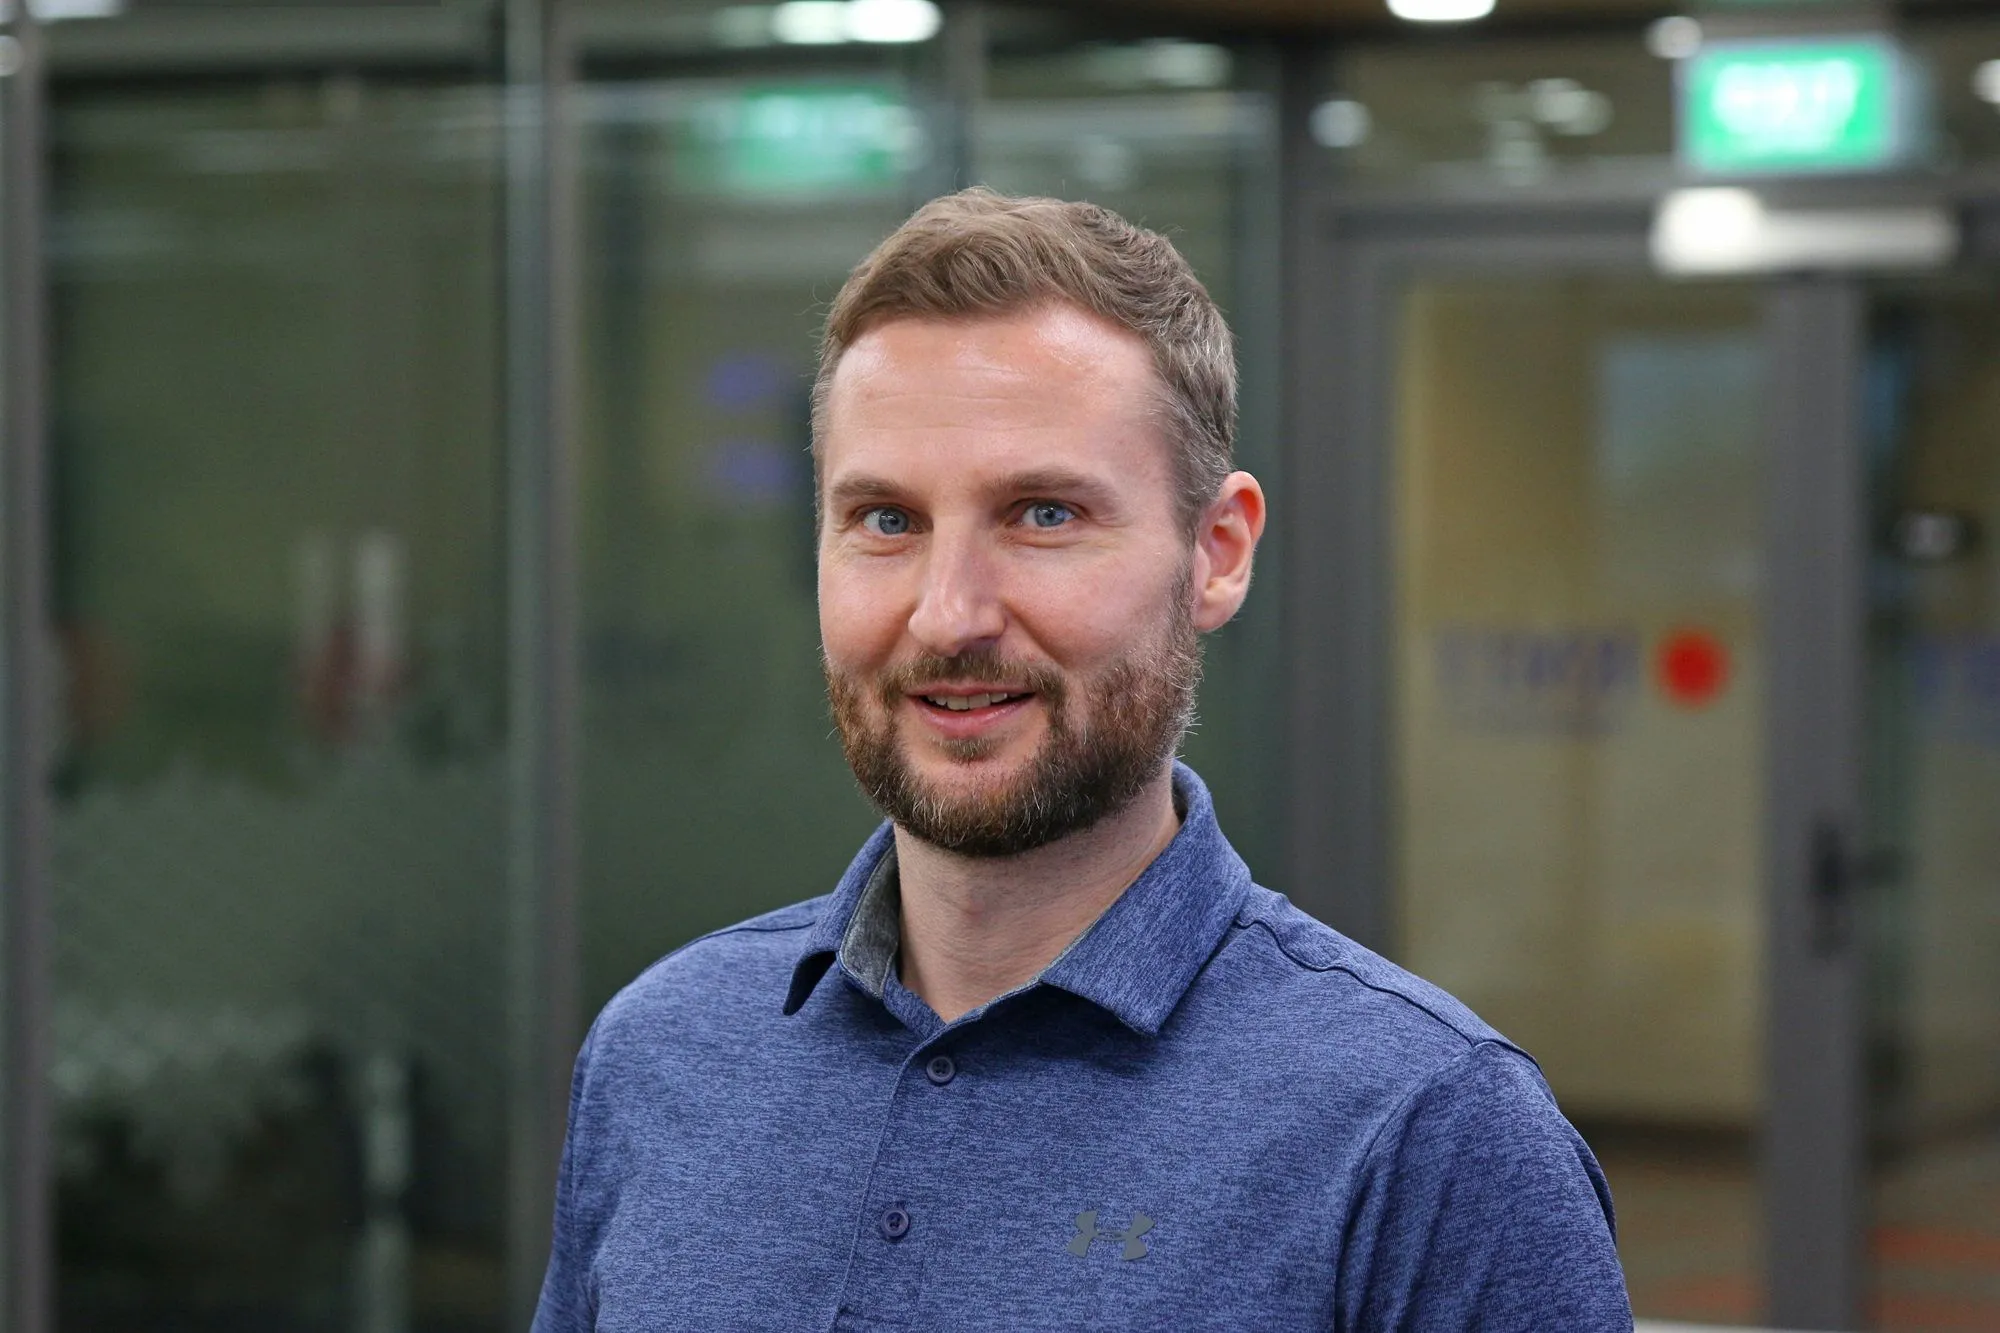
Bảo mật hậu lượng tử là việc chuẩn bị các phương thức bảo vệ dữ liệu trước năng lực giải mã mà máy tính lượng tử có thể đạt tới, trong đó có phát triển và áp dụng mật mã hậu lượng tử (PQC). TS Tony Trần, Giám đốc chính sách của TOTM Labs và chuyên gia tại Trung tâm Cách mạng Công nghiệp lần thứ 4 ở TP.HCM, cho rằng các quốc gia và doanh nghiệp cần hành động ngay để chuẩn bị cho giai đoạn hậu lượng tử, dù máy tính lượng tử chưa đạt mức tạo ra những nguy cơ được nêu. Nhưng công nghệ mới không tự triển khai: thành phố còn cần nhân lực chuyên môn về mật mã, an ninh mạng và công nghệ lượng tử để chủ động bảo vệ dữ liệu.
Việt Nam có thể củng cố năng lực bằng cách đào tạo kỹ sư ứng dụng, phối hợp giữa Nhà nước, trường đại học và doanh nghiệp, đồng thời xây dựng khả năng tự thẩm định thuật toán. Tiến sĩ Ngô Chí Vinh lưu ý rằng nút thắt hiện nay là giảng viên và người thẩm định năng lực công nghệ lượng tử. Kinh nghiệm Phần Lan cũng nhắc rằng tiến bộ trong lĩnh vực này thường được xây dựng theo từng bước: Bluefors và Đại học Aalto có lộ trình từ 5 qubit năm 2021, lên 20 qubit năm 2023 và 50 qubit vào tháng 3/2025. Với an toàn dữ liệu, bài học tương tự rất rõ: bắt đầu sớm, xác định ưu tiên và chuẩn bị năng lực trước khi bị thời hạn công nghệ ép buộc.