
Bảo vệ dữ liệu từ thiết kế: Định nghĩa và bước ngoặt của khu vực công
Bảo vệ dữ liệu từ giai đoạn thiết kế trong chuyển đổi số khu vực công là cách tiếp cận coi an toàn thông tin là yêu cầu cốt lõi phải được tích hợp ngay từ khi hình thành kiến trúc hạ tầng số, tổ chức dữ liệu và quy trình vận hành, thay vì bổ sung các lớp bảo mật chắp vá sau khi hệ thống đã đi vào hoạt động. Điều này đồng thời gắn bảo vệ dữ liệu chuyển đổi số với thiết kế bảo mật dữ liệu, bảo đảm mọi tài sản số đều được nhận diện, phân quyền, giám sát và phục hồi theo một kiến trúc được tính toán trước.
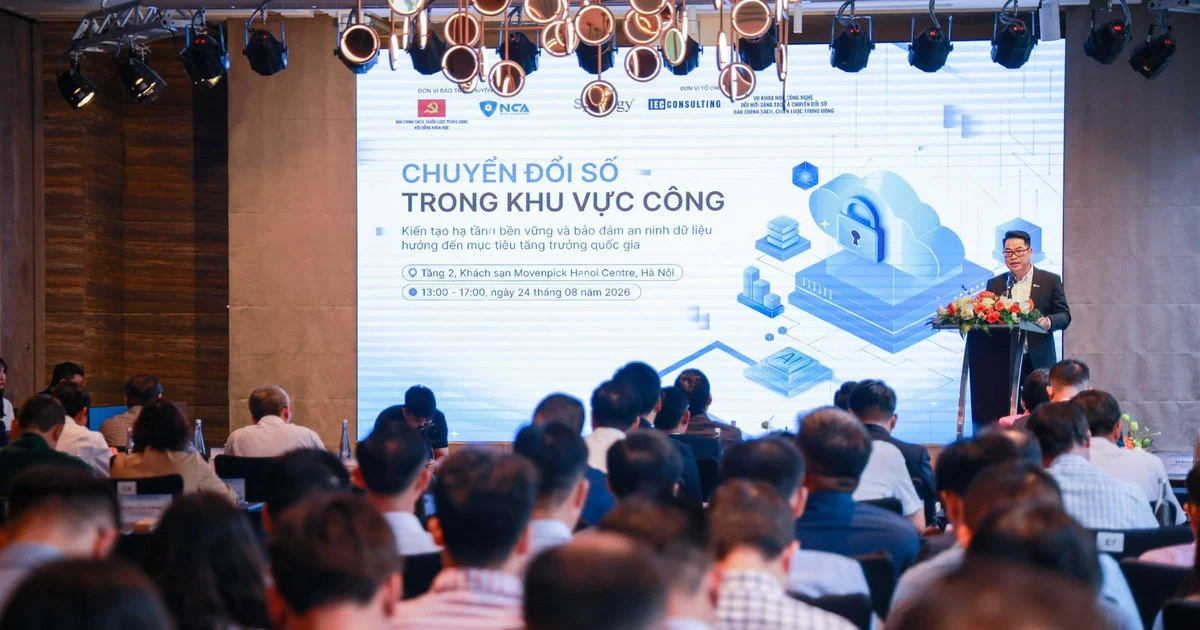
Hội thảo “Chuyển đổi số khu vực công: Kiến tạo hạ tầng bền vững, bảo đảm an toàn dữ liệu hướng tới mục tiêu tăng trưởng quốc gia” diễn ra ngày 24/8 tại Hà Nội do Synology Việt Nam và IEC phối hợp tổ chức đã đặt đúng trọng tâm câu chuyện này. Các chuyên gia nhấn mạnh: chuyển đổi số khu vực công không thể dừng ở số hóa giấy tờ, mà phải tạo ra phương thức quản trị mới, hiệu quả hơn, minh bạch hơn, dựa trên dữ liệu và trí tuệ nhân tạo. Nói cách khác, nếu hạ tầng dữ liệu an toàn không được thiết kế ngay từ đầu, toàn bộ tham vọng quản trị số sẽ đứng trên nền đất yếu.
Tại sao phải đưa an toàn thông tin vào bản thiết kế hạ tầng dữ liệu?
Chuyển đổi số khu vực công đang bước vào giai đoạn nơi dữ liệu, hạ tầng số và an ninh mạng trở thành lõi của năng lực quản trị. Trong bối cảnh cả hệ thống chính trị khẩn trương triển khai các quyết sách của Đại hội XIV, yêu cầu với hạ tầng dữ liệu an toàn không còn là “nên có” mà là điều kiện tồn tại. Một hệ thống số chỉ có ý nghĩa khi nó vừa mở để kết nối, chia sẻ, khai thác dữ liệu, vừa đủ kín để kiểm soát, bảo vệ và phục hồi dữ liệu khi sự cố xảy ra.
Từ 1/7/2025, cả nước sẽ được tổ chức lại thành 34 tỉnh, thành phố, bỏ cấp huyện và tập trung nguồn lực vào cấp tỉnh và cấp xã. Việc tái tổ chức bộ máy này kéo theo yêu cầu tái cấu trúc dữ liệu, chuẩn hóa, làm sạch, cập nhật và kết nối theo mô hình mới, nhưng vẫn phải bảo đảm hoạt động dịch vụ công không bị gián đoạn. Nếu an toàn thông tin khu vực công chỉ được nghĩ tới sau khi hệ thống đã chạy, mọi thay đổi về tổ chức, địa giới, dòng dữ liệu sẽ khiến các lỗ hổng bảo mật bị phóng đại. Câu nói “chúng ta không thể đợi đến khi bị tấn công mới bảo vệ dữ liệu” ở đây không phải lời cảnh báo chung chung, mà là mô tả chính xác mức độ rủi ro hiện tại.
Hạ tầng dữ liệu an toàn: Kết nối mở nhưng phòng thủ chủ động
Từ góc nhìn quản trị nhà nước, hạ tầng dữ liệu an toàn phải đồng thời bền vững, liên thông và có khả năng chống chịu cao. Theo nhận định tại hội thảo, xây dựng hạ tầng số bền vững, bảo đảm tính liên thông dữ liệu và độ bền của các hệ thống trọng yếu đã trở thành yêu cầu cấp bách. Henry Nguyen đánh giá hạ tầng số bền vững, khả năng liên thông dữ liệu và khả năng chịu lỗi của hệ thống trọng yếu là điều kiện tiên quyết cho quản trị hiệu quả; hạ tầng phải đáp ứng chuẩn bảo vệ dữ liệu, đồng thời tăng cường kiểm soát và bảo vệ dữ liệu phân tán trên nhiều hệ thống.
Trong thực tế, dữ liệu công hiện đang phân tán ở nhiều nơi, chất lượng không đồng đều, mức độ liên thông giữa các hệ thống còn thấp. Việc tổ chức lại đơn vị hành chính cũng làm phát sinh khối lượng dữ liệu lớn cần xử lý, chuẩn hóa, cập nhật. Bài toán không chỉ là nối các kho dữ liệu với nhau, mà là bảo đảm “kết nối đúng, dùng đúng và an toàn trong suốt vòng đời dữ liệu”. Ở đây, bảo vệ dữ liệu chuyển đổi số không thể chỉ dựa vào tường lửa hay thiết bị đầu cuối, mà phải nằm trong từng quyết định kiến trúc, từng quy trình chia sẻ, từng chính sách phục hồi. Mục tiêu được đặt ra là hệ thống phải chịu được tấn công mà không bị tê liệt, duy trì hoạt động thiết yếu và phục hồi nhanh khi mất dữ liệu cục bộ.
Thiết kế bảo mật dữ liệu: Rõ trách nhiệm, rõ dòng dữ liệu
Quan điểm “Security by Design” và “Data Protection by Design” được Hiệp hội An ninh mạng quốc gia đề xuất chính là câu trả lời: yêu cầu an toàn thông tin và bảo vệ dữ liệu phải được đưa vào ngay từ giai đoạn thiết kế. Điều này đồng nghĩa với việc mọi kiến trúc hạ tầng, mọi nền tảng dùng chung, mọi mô hình tổ chức dữ liệu công phải được xây dựng trên giả định rằng dữ liệu là tài nguyên đặc biệt, là phương tiện sản xuất chủ yếu và là nền tảng của quản trị hiện đại.
Khi tổ chức và hệ thống quản lý thay đổi, dữ liệu bắt buộc phải được tổ chức lại; đây là câu chuyện gắn liền với chuẩn hóa, phân định trách nhiệm, kiểm soát quyền truy cập và bảo đảm an toàn khi chia sẻ, khai thác. Các chuyên gia nhấn mạnh, giải pháp là đưa tư duy “security at design” vào toàn bộ hệ thống: nhận diện tài sản số và cơ sở dữ liệu trọng yếu, xác định rõ trách nhiệm bảo vệ từng dòng dữ liệu, kiểm soát chặt quyền truy cập và giám sát trong toàn bộ vòng đời dữ liệu. Nếu không làm rõ ai chịu trách nhiệm với dữ liệu ở mỗi cấp, mỗi hệ thống lưu trữ, mọi chiến lược an toàn thông tin khu vực công chỉ là khẩu hiệu.
Từ tham vọng đến hành động: Khi bảo vệ dữ liệu gắn với trải nghiệm người dân
Chuyển đổi số khu vực công rốt cuộc không được đo bằng số lượng hệ thống CNTT, mà bằng trải nghiệm người dân và doanh nghiệp. Mục tiêu được nêu rõ: đổi mới phương thức quản trị quốc gia, nâng cao hiệu lực, hiệu quả quản lý và giảm chi phí tuân thủ cho người dân, doanh nghiệp. Nếu bảo vệ dữ liệu chuyển đổi số không hiệu quả, mọi lời hứa về dịch vụ công trực tuyến, chính quyền số đều có nguy cơ mất niềm tin chỉ sau một sự cố rò rỉ hay tấn công mạng.
Thực tế tại TP.HCM cho thấy, khi đặt dữ liệu làm trung tâm, thiết kế bảo mật dữ liệu phải song hành với mục tiêu phục vụ người dân. Tới nay, 100% hệ thống trọng yếu của thành phố đã vận hành trên nền tảng cloud an toàn; 1.286 máy chủ phục vụ lưu trữ, xử lý dữ liệu cho các hệ thống thông tin và nền tảng số dùng chung; hệ thống họp trực tuyến kết nối 600 điểm với 168 phường, xã, thị trấn và hơn 500 đơn vị. Trong giai đoạn tới, thành phố hướng tới mô hình “người dân chỉ khai báo một lần”, thử nghiệm nền tảng AI, xây dựng sàn giao dịch dữ liệu và đào tạo kỹ năng phân tích dữ liệu, AI cho đội ngũ cán bộ. Mục tiêu đến 2030 là số hóa toàn bộ hồ sơ, kết quả thủ tục hành chính, dùng nền tảng số dùng chung và chuẩn hóa, kết nối cơ sở dữ liệu để sẵn sàng cho AI.