
Lừa đảo ngân hàng di động: cuộc chiến 30 phút sinh tử
Lừa đảo ngân hàng di động là tập hợp các chiêu trò lợi dụng giao dịch trực tuyến, ứng dụng ngân hàng và ví điện tử để đánh cắp mật khẩu, mã OTP, thông tin thanh toán, rồi chiếm quyền kiểm soát và rút sạch tiền trong tài khoản thanh toán của người dùng chỉ sau vài thao tác nhấp chuột bất cẩn. Đây không còn là rủi ro xa vời mà là nguy cơ sát sườn với bất kỳ ai có thói quen mua sắm, thanh toán và giao dịch tài chính online. Điểm mấu chốt cần chấp nhận: bạn không thể loại bỏ hoàn toàn rủi ro, nhưng có thể giảm thiệt hại nếu phản ứng trong 30 phút đầu nghi ngờ bị lừa. Cơ quan chức năng đã nhấn mạnh đây là khoảng thời gian vàng để dừng giao dịch, bảo vệ tài khoản thanh toán và phối hợp chống gian lận tài chính. Nếu tiếp tục chần chừ vì xấu hổ hay chủ quan, bạn đang trao thêm thời gian cho kẻ gian, chứ không phải cho mình.
5 thủ đoạn lừa đảo ngân hàng phổ biến nhất hiện nay
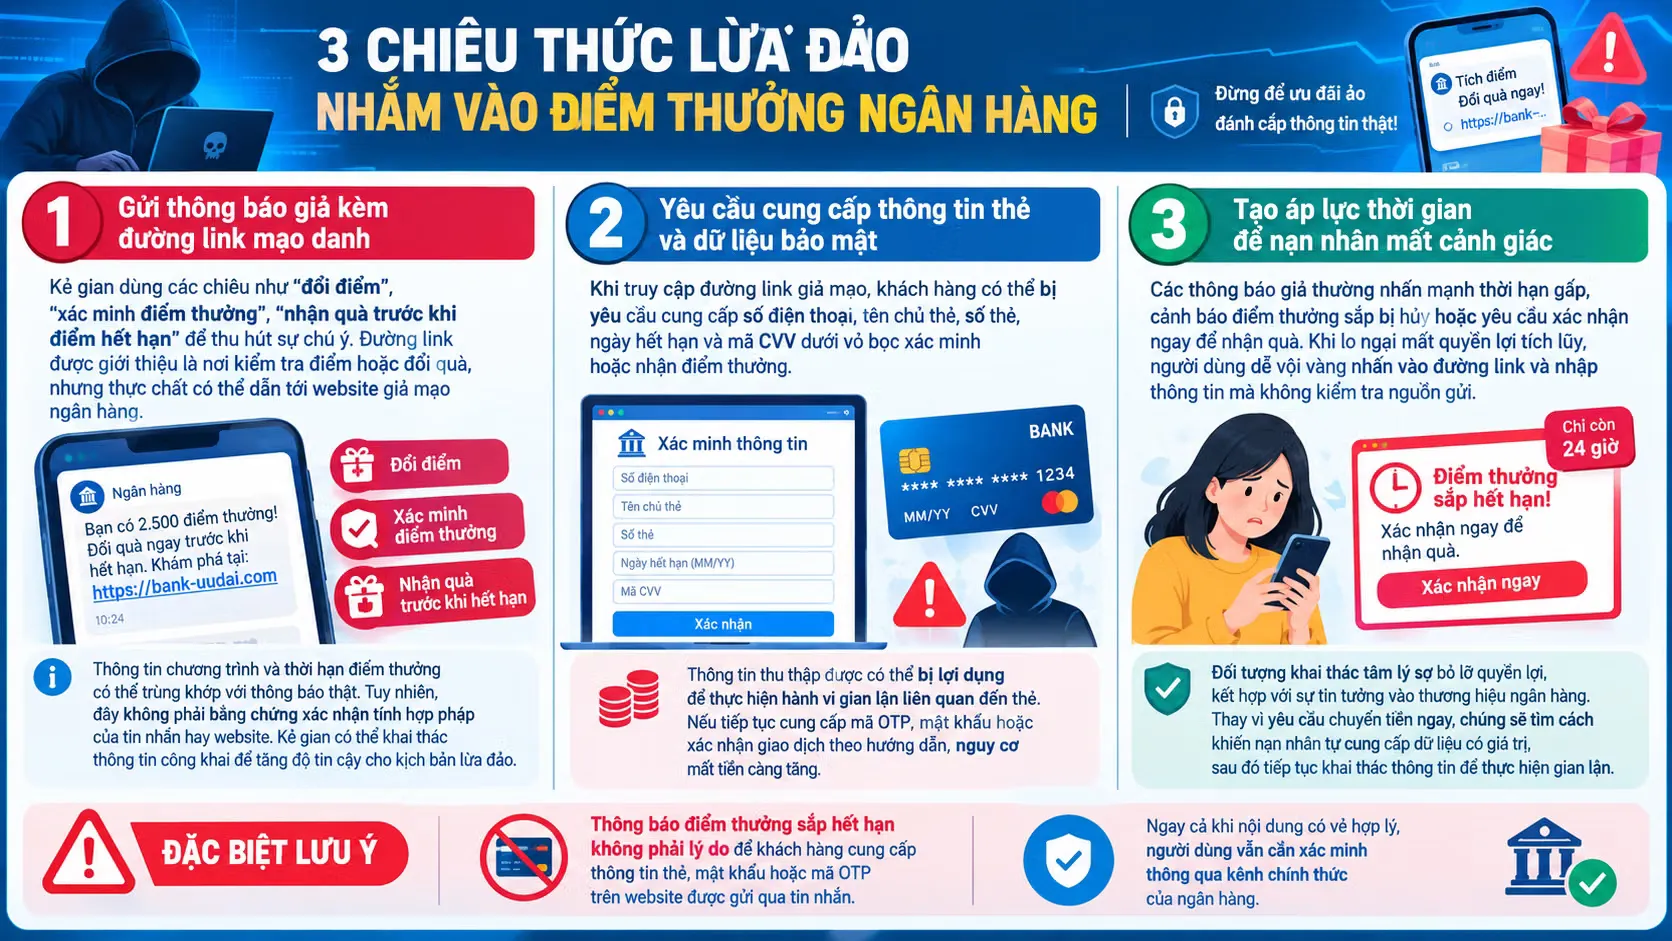
Thứ nhất, chiêu trò phishing OTP qua website giả mạo: kẻ gian gửi đường link kèm nội dung trúng thưởng, hoàn tiền, khóa tài khoản hoặc xác nhận đơn hàng, dụ bạn đăng nhập và nhập OTP trên trang giống hệt website ngân hàng, từ đó đánh cắp tên đăng nhập, mật khẩu, mã OTP và thông tin thanh toán. Thứ hai, tấn công tên miền đồng hình (hoán đổi ký tự): chúng đăng ký tên miền gần giống địa chỉ chính thức, thay một vài chữ cái bằng ký tự ngoại lai như “α” thay cho “a”, rồi sao chép giao diện, logo để bạn không nhận ra. Thứ ba, giả danh công an, viện kiểm sát, tòa án, nhân viên ngân hàng hoặc người thân, thậm chí dùng AI giả giọng nói, hình ảnh để ép bạn chuyển tiền, cung cấp mật khẩu, OTP. Thứ tư, yêu cầu chuyển thêm tiền để “xác minh tài khoản”, “chứng minh tài chính”, “nộp phí hoàn tiền” hay “mở khóa tài khoản”. Thứ năm, hướng dẫn cài ứng dụng lạ có khả năng điều khiển thiết bị từ xa, âm thầm chiếm quyền truy cập ứng dụng ngân hàng.
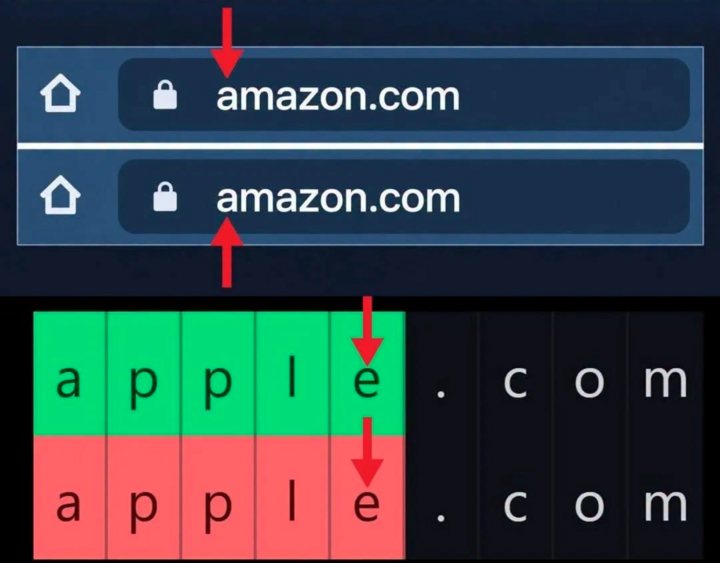
Chiêu hoán đổi ký tự tên miền: một cú nhấp chuột, mất cả tài khoản
Trong hệ sinh thái an ninh mạng ngân hàng, tấn công tên miền đồng hình là thủ đoạn đáng sợ nhất vì nó đánh trúng thói quen “nhấp cho nhanh” của người dùng. Các đối tượng lừa đảo sử dụng ký tự từ ngôn ngữ khác có hình dáng gần như trùng khớp với chữ Latin để lập tên miền giả mạo trang web chính thức. Sau đó, chúng sao chép toàn bộ giao diện, biểu trưng thương hiệu và bố cục nội dung để tạo cảm giác tin cậy. Kịch bản quen thuộc: bạn nhận SMS hoặc email thông báo trúng thưởng, hoàn tiền, khóa tài khoản cần xử lý khẩn cấp; đường link dẫn tới trang trông y như website ngân hàng. Bạn đăng nhập, nhập OTP, thông tin thẻ tín dụng, mọi dữ liệu được hệ thống của kẻ gian ghi nhận theo thời gian thực, rồi dùng để đăng nhập ứng dụng ngân hàng chính thức và tẩu tán số dư. Câu nói đáng trích dẫn ở đây là: “những biến tướng tinh vi này đặt người dùng trước nguy cơ bị chiếm đoạt tài sản và rò rỉ dữ liệu nhạy cảm chỉ qua một thao tác nhấp chuột bất cẩn”. Nếu bạn vẫn quen bấm vào mọi link gửi qua tin nhắn, mạng xã hội mà không kiểm tra kỹ địa chỉ, bạn đang tự vô hiệu hóa mọi nỗ lực chống gian lận tài chính của chính mình.
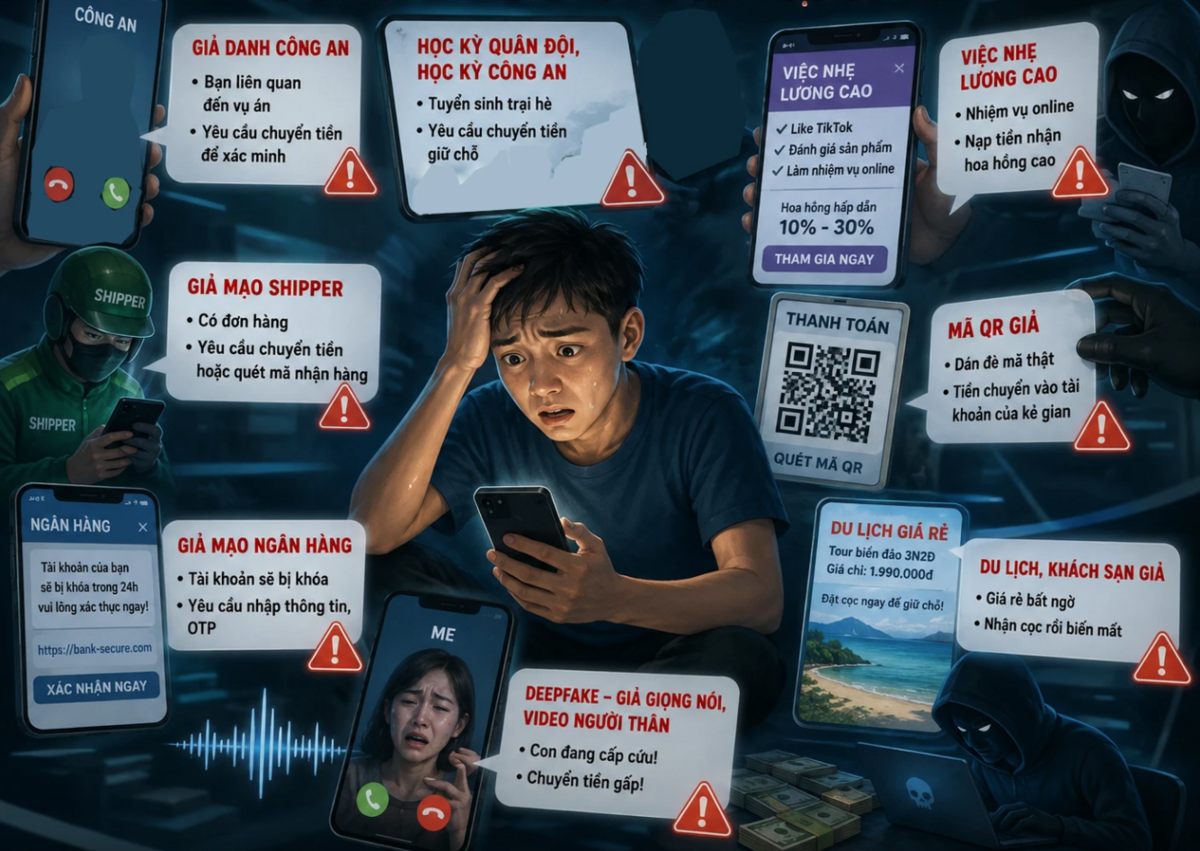
Làm gì trong 30 phút đầu khi nghi ngờ bị lừa đảo?
30 phút đầu là khoảng thời gian sinh tử để bảo vệ tài khoản thanh toán. Theo khuyến cáo của lực lượng công an cơ sở, đây là lúc người dân phải chủ động hạn chế thiệt hại bằng chuỗi hành động khẩn cấp. Thứ nhất, dừng ngay mọi giao dịch, chấm dứt trao đổi với đối tượng nghi vấn, tuyệt đối không chuyển thêm tiền, không cung cấp mã OTP, mật khẩu, thông tin tài khoản ngân hàng hay dữ liệu cá nhân. Thứ hai, gọi ngay cho ngân hàng qua số tổng đài chính thức, đề nghị khóa thẻ, tạm ngừng dịch vụ ngân hàng điện tử, tra soát và ngăn chặn giao dịch đáng ngờ nếu còn khả năng xử lý. Thứ ba, đổi mật khẩu các tài khoản liên quan (ngân hàng, email, mạng xã hội) từ một thiết bị an toàn, đăng xuất khỏi những phiên đăng nhập lạ, bật thêm lớp xác thực bảo mật. Thứ tư, lưu giữ toàn bộ bằng chứng: tin nhắn, lịch sử cuộc gọi, đường link, tài khoản nhận tiền, biên lai chuyển khoản, nội dung trao đổi. Thứ năm, trình báo ngay cơ quan công an gần nhất, kể cả khi số tiền không lớn, vì mỗi vụ việc là một mắt xích trong mạng lưới chống gian lận tài chính chung.
Xây hàng rào an ninh mạng ngân hàng cho chính mình
Phản ứng nhanh là chưa đủ; bạn cần xây sẵn hàng rào an ninh mạng ngân hàng quanh mọi giao dịch. Cục An ninh mạng khuyến nghị người dùng phải hình thành thói quen kiểm tra kỹ toàn bộ địa chỉ website, chú ý ký tự dễ nhầm lẫn, dấu gạch nối và phần mở rộng bất thường, đồng thời ưu tiên nhập tay địa chỉ đã xác minh hoặc dùng ứng dụng chính thức thay vì bấm vào link từ tin nhắn, email hay mạng xã hội. Về bảo vệ tài khoản thanh toán, nguyên tắc là: không tiết lộ mật khẩu, mã OTP, mã PIN; không nhập thông tin nhạy cảm vào website chưa được xác minh; dùng mật khẩu mạnh, bật xác thực đa yếu tố, thường xuyên cập nhật hệ điều hành, trình duyệt và dùng công cụ cảnh báo website độc hại. Nếu đã lỡ cài ứng dụng lạ, hãy ngắt kết nối mạng, không dùng thiết bị nghi nhiễm để đăng nhập ngân hàng và tìm hỗ trợ kỹ thuật từ đơn vị đáng tin cậy. Cuối cùng, hãy coi mọi thông báo bất thường về đơn hàng, tài khoản hay thanh toán là tín hiệu cần kiểm chứng qua kênh chính thức, thay vì là cơ hội kiếm lợi nhanh. Sự cảnh giác của bạn là lớp chống gian lận tài chính đầu tiên, và thường là quan trọng nhất.