
Bốn thủ đoạn, một điểm yếu: sự vội vàng
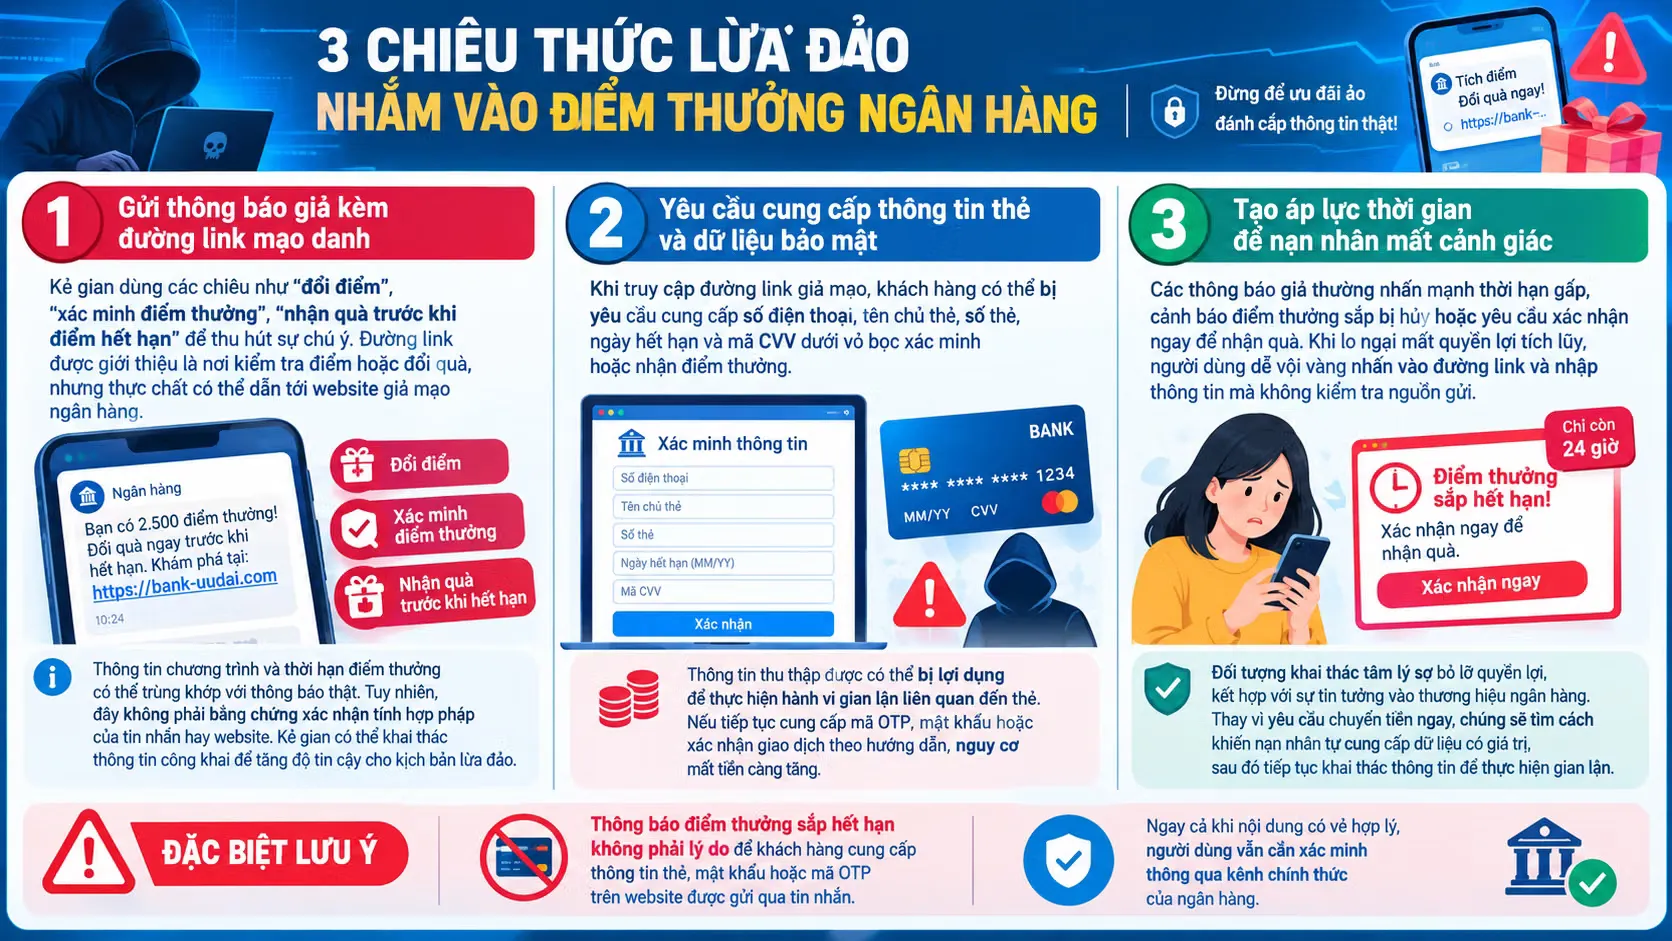
Lừa đảo ứng dụng di động là hành vi dụ người dùng tiết lộ thông tin đăng nhập, mã xác thực hoặc dữ liệu thanh toán qua ứng dụng, tin nhắn hay website giả mạo, rồi lợi dụng chúng để chiếm tài khoản và chiếm đoạt tiền. Đây không phải rủi ro xa vời: hoạt động mua sắm, thanh toán trực tuyến phổ biến khiến người dùng dễ gặp đường dẫn giả được gửi qua SMS, thư điện tử hoặc mạng xã hội. Cục An ninh mạng đã cảnh báo về một phương thức tấn công đang gia tăng trên Internet; dữ liệu nhập vào trang giả có thể bị ghi nhận để đăng nhập ngân hàng hoặc ví điện tử. Kịch bản thường núp dưới lời mời nhận quà, hoàn tiền, xác nhận đơn hàng hay cảnh báo khóa tài khoản. Thông tin đăng nhập, mật khẩu, OTP và dữ liệu thanh toán đều có thể bị đánh cắp khi người dùng làm theo. Đừng để cảm giác khẩn cấp thay mình kiểm tra.
Link lấy OTP, tài khoản bị chiếm và bẫy giao hàng
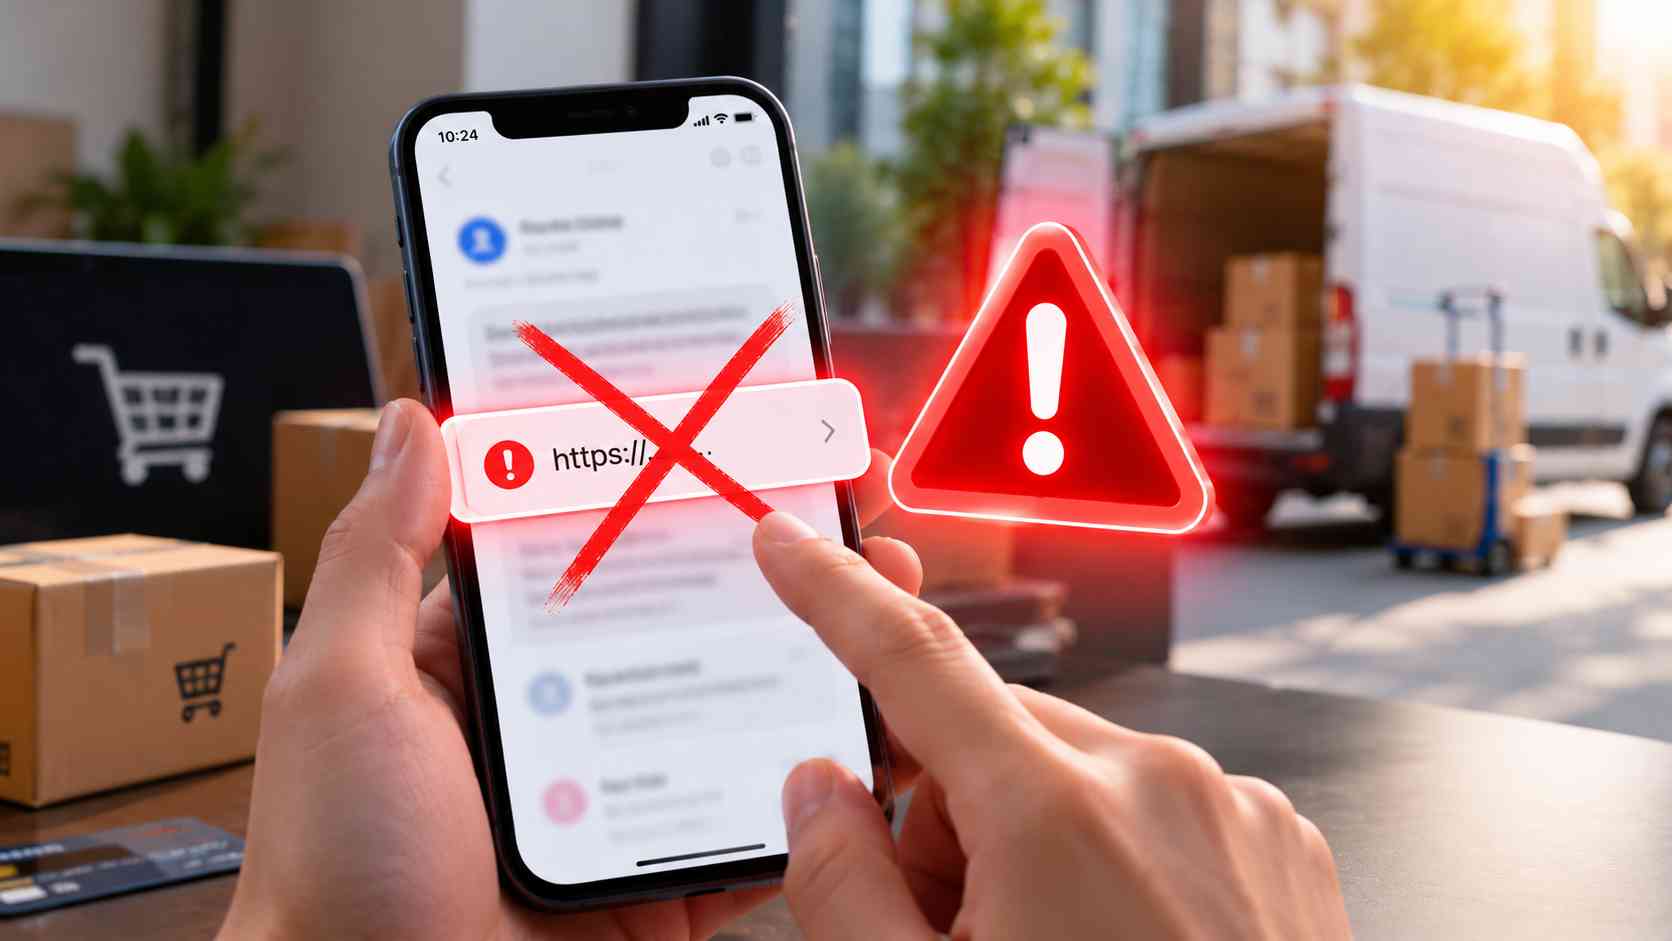
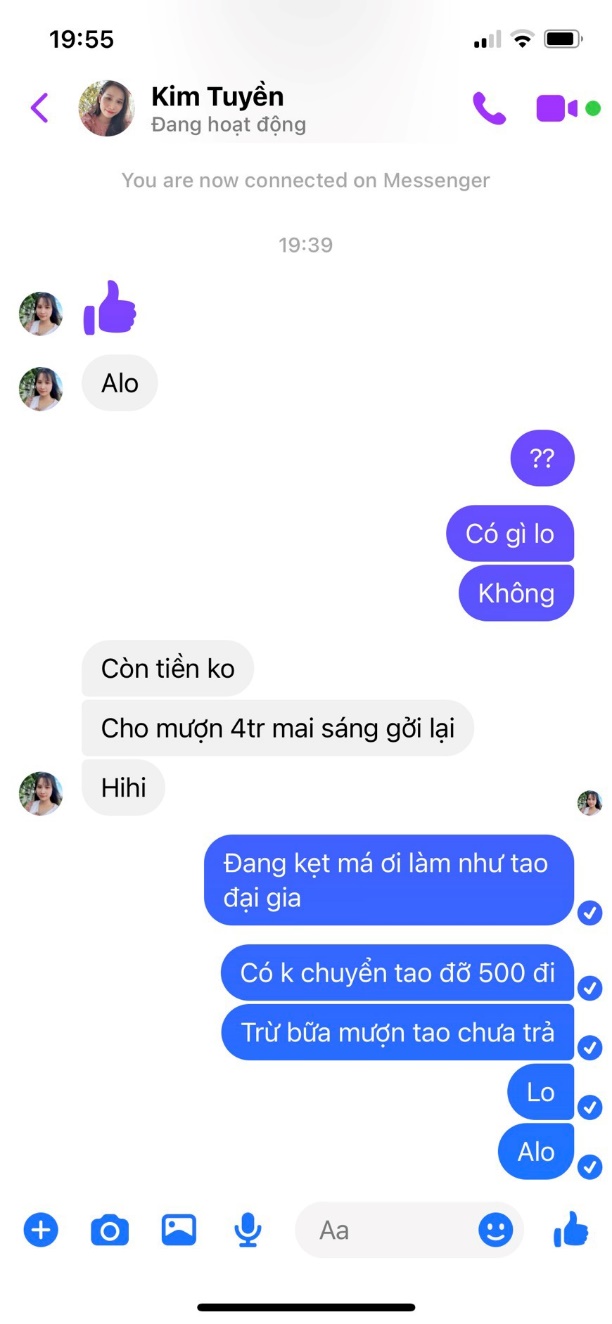
Thủ đoạn đầu tiên là gửi link đăng nhập giả để lấy mật khẩu và mã OTP. Kẻ gian có thể giả làm nhân viên hỗ trợ, dọa tài khoản sắp bị khóa, hoặc dụ cài ứng dụng lạ, cấp quyền bất thường và chia sẻ màn hình. Một khi chiếm quyền tài khoản mạng xã hội, chúng xem danh sách bạn bè, nội dung trò chuyện rồi giả danh chủ tài khoản nhờ vay tiền, chuyển khoản hộ hoặc nhận tiền giúp. Hãy gọi trực tiếp người quen để xác minh, kể cả khi tin nhắn đến từ tài khoản và ảnh đại diện quen thuộc. Chiêu thứ hai nhắm vào đơn hàng: kẻ gian giả danh đơn vị chuyển phát, gửi link yêu cầu cập nhật thông tin hoặc trả phí bổ sung. Trang giả có thể chuyển người dùng sang trang ngân hàng giả để lấy thông tin đăng nhập, mật khẩu và OTP, từ đó đánh cắp dữ liệu thẻ. Kiểm tra đơn trên ứng dụng hoặc kênh liên hệ chính thức của đơn vị giao hàng; đừng nhập dữ liệu thẻ qua link trong tin nhắn.
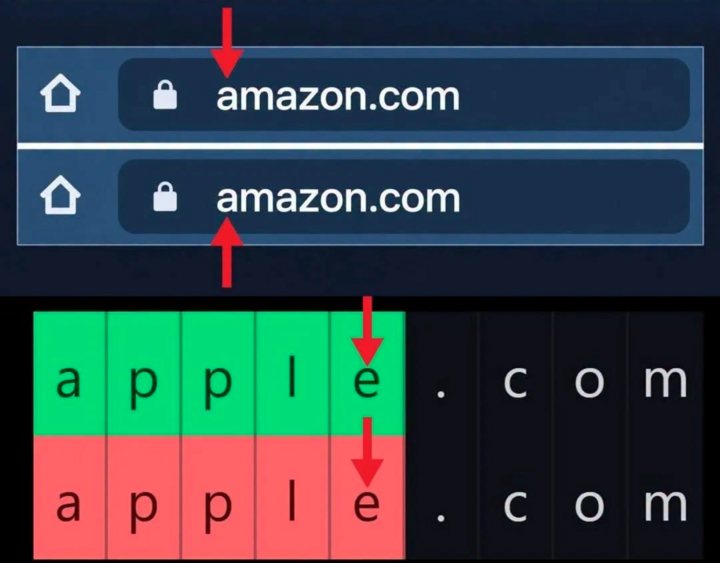
Tên miền giả: chỉ một ký tự cũng đủ đánh lừa
Chiêu thứ ba nguy hiểm vì mắt thường có thể không nhận ra: giả mạo tên miền bằng cách thay chữ Latin bằng ký tự trông gần giống từ bảng chữ cái khác. Chẳng hạn, chữ “a” Latin có thể bị thay bằng “α” của bảng chữ cái Hy Lạp. Kẻ gian đăng ký địa chỉ gần như giống website thật, sao chép logo và giao diện, rồi phát tán link qua tin nhắn, quảng cáo hoặc hội nhóm. Nhìn thấy đúng màu sắc và biểu trưng không có nghĩa là trang đáng tin. Trước khi đăng nhập, hãy kiểm tra toàn bộ địa chỉ, chú ý ký tự lạ, dấu gạch nối và phần đuôi bất thường. Tốt hơn, tự gõ địa chỉ đã xác minh hoặc mở ứng dụng chính thức thay vì nhấn link được gửi đến. Nếu có yêu cầu xác minh hay xử lý vi phạm, hãy vào trang hỗ trợ chính thức để kiểm tra, không làm theo chỉ dẫn từ tài khoản lạ.
Checklist 15 phút để khóa cửa trước kẻ gian
Dành 15 phút ngay hôm nay để giảm nguy cơ bị lừa: vài thao tác chủ động có ích hơn việc xử lý hậu quả sau khi tiền đã bị chuyển đi. Ưu tiên bảo vệ mật khẩu OTP: không cung cấp mật khẩu, mã OTP, mã PIN hay mã khôi phục cho bất kỳ ai, và không nhập chúng vào website chưa xác minh.
- Phút 1–5: Mở ứng dụng chính thức của ngân hàng, ví điện tử và mạng xã hội; kiểm tra giao dịch gần đây, thiết bị đăng nhập và thông tin khôi phục.
- Phút 6–10: Đổi mật khẩu yếu hoặc dùng lại ở nhiều nơi, bật xác thực đa yếu tố và cập nhật hệ điều hành, trình duyệt, ứng dụng.
- Phút 11–15: Xóa ứng dụng không rõ nguồn gốc, rà soát quyền truy cập bất thường và lưu sẵn số liên hệ chính thức của ngân hàng, đơn vị giao hàng.
Nếu đã nhập thông tin vào trang đáng ngờ, hãy dùng thiết bị an toàn để đổi mật khẩu, liên hệ ngân hàng hoặc nhà cung cấp dịch vụ qua kênh chính thức, lưu bằng chứng và trình báo cơ quan công an. An ninh thanh toán bắt đầu từ việc dừng lại trước một yêu cầu bất ngờ: đừng nhấn, đừng cung cấp mã, hãy tự xác minh.