
Đường dẫn giả có thể mở cửa cho kẻ gian
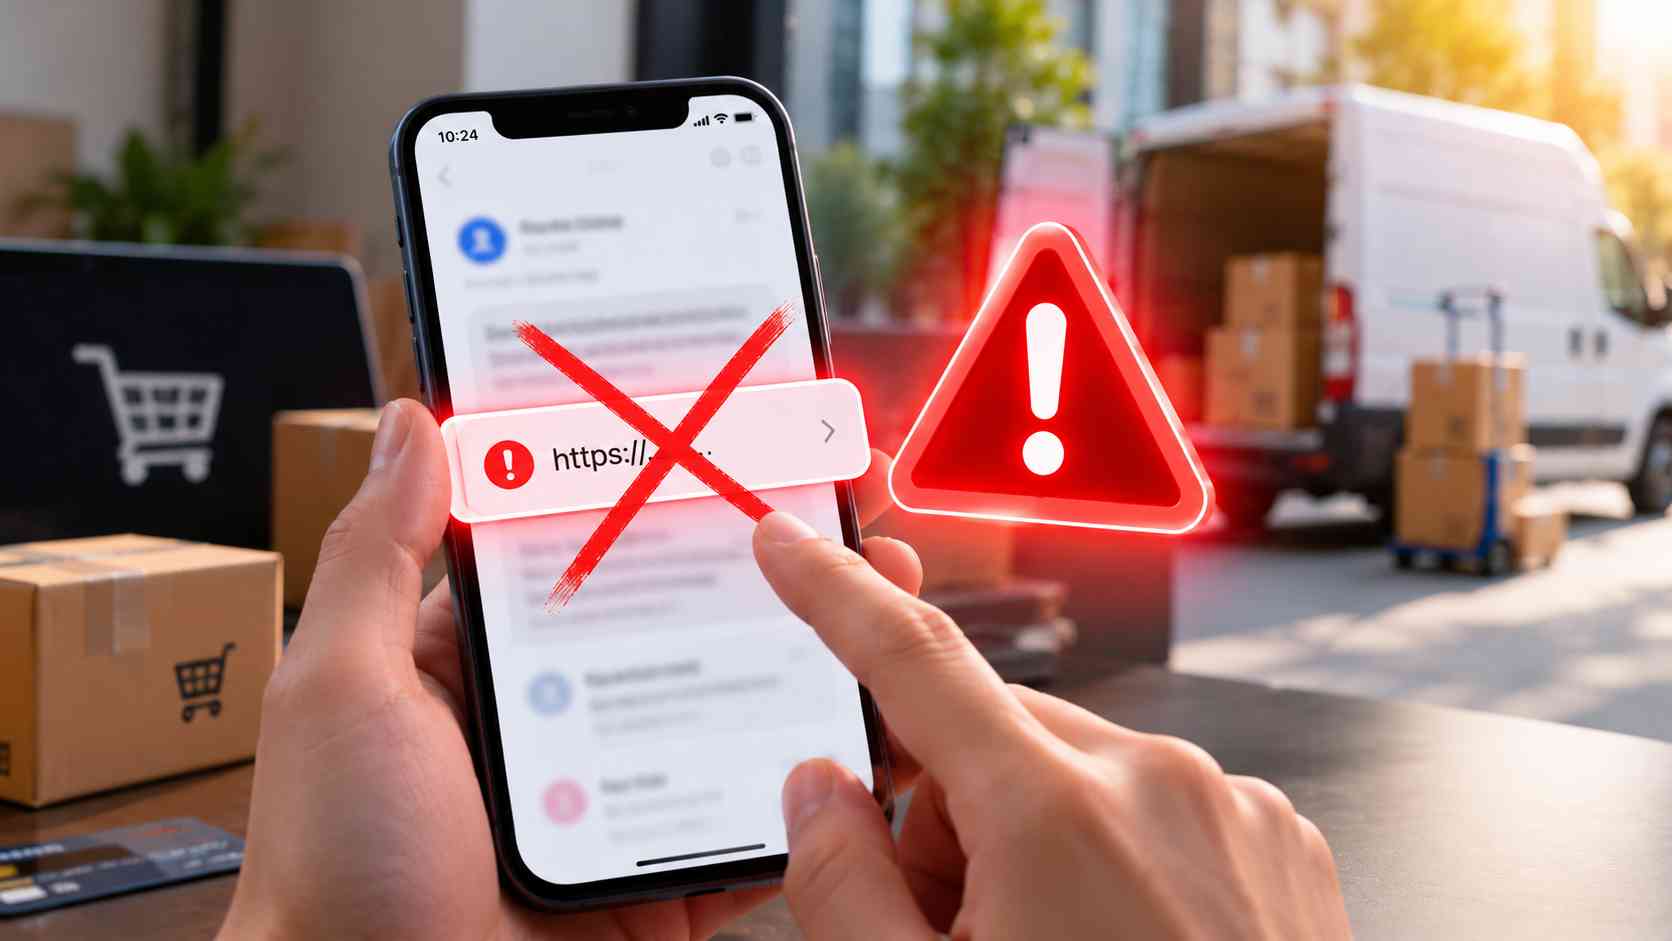
Lừa đảo ứng dụng di động là hành vi dùng tin nhắn, đường dẫn hoặc ứng dụng giả để dụ người dùng tiết lộ thông tin, từ đó chiếm tài khoản hay kiểm soát thiết bị. Một mánh khóe đáng ngại là tạo tên miền có ký tự gần giống địa chỉ thật, rồi sao chép giao diện, logo và nội dung của website chính thức để đánh lừa người truy cập. Kẻ gian phát tán liên kết qua SMS, email, mạng xã hội hoặc quảng cáo, thường gắn với lời mời nhận quà, hoàn tiền hay yêu cầu xử lý giao dịch gấp. Chỉ một lần nhập mật khẩu hoặc mã xác thực vào trang giả cũng có thể trao thông tin đăng nhập cho chúng. Đừng mở liên kết chỉ vì nó xuất hiện trong cuộc trò chuyện quen thuộc; hãy tự nhập địa chỉ đã xác minh hoặc mở ứng dụng chính thức. Kiểm tra kỹ từng ký tự, dấu gạch nối và phần đuôi tên miền trước khi đăng nhập.
Tài khoản Zalo bị chiếm có thể biến thành công cụ lừa người quen
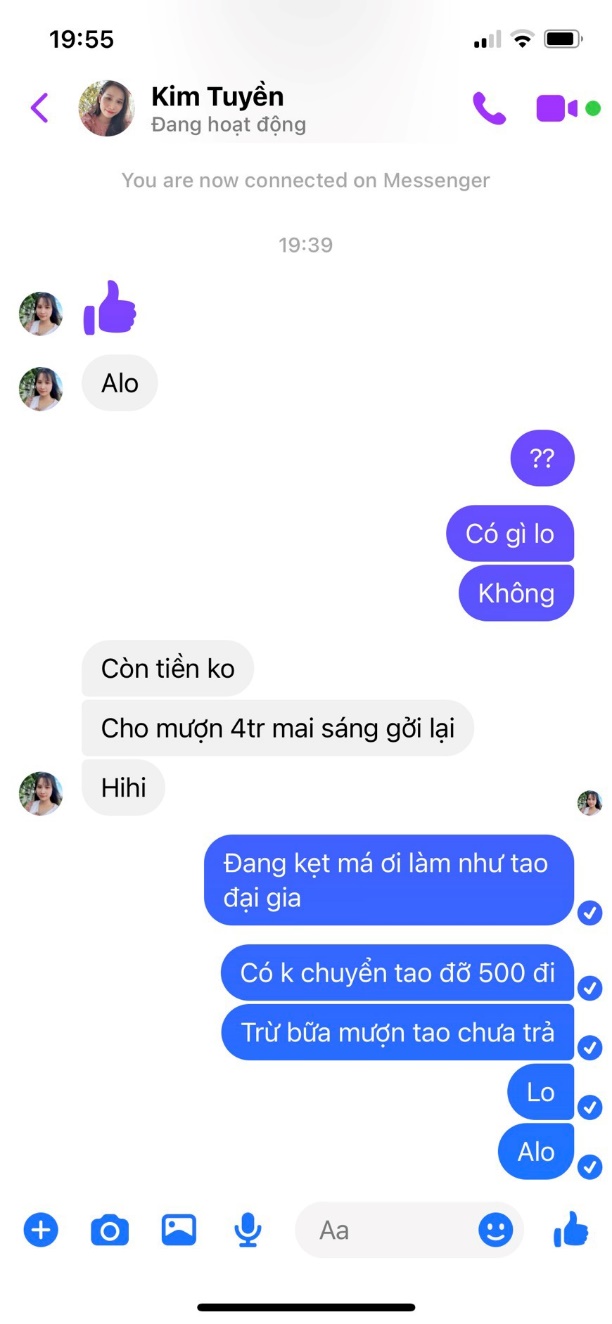
Chiếm quyền tài khoản mạng xã hội không chỉ khiến chủ tài khoản mất quyền truy cập: kẻ gian còn có thể đọc thông tin cá nhân, danh sách bạn bè và nội dung trò chuyện để dựng kịch bản lừa tiền phù hợp. Chúng thường dụ người dùng đăng nhập qua trang giả, giả danh bộ phận hỗ trợ để đòi mã xác thực, hoặc hướng dẫn cài ứng dụng đáng ngờ và cấp quyền bất thường. Sau đó, tin nhắn vay gấp hay nhờ chuyển khoản gửi từ tài khoản quen thuộc dễ khiến người nhận mất cảnh giác. Vì vậy, bảo vệ tài khoản Zalo cần bắt đầu bằng mật khẩu mạnh, riêng cho từng dịch vụ; bật xác thực hai yếu tố, cảnh báo đăng nhập và kiểm tra phiên hoạt động thường xuyên. Nếu bạn bè bất ngờ hỏi vay tiền, hãy gọi trực tiếp để xác minh qua một kênh khác. Không gửi mật khẩu, mã OTP hay thông tin cá nhân qua tin nhắn, kể cả khi người nhắn có vẻ là người quen.
Cài tệp lạ và cấp quyền trợ năng có thể trao quyền điều khiển điện thoại
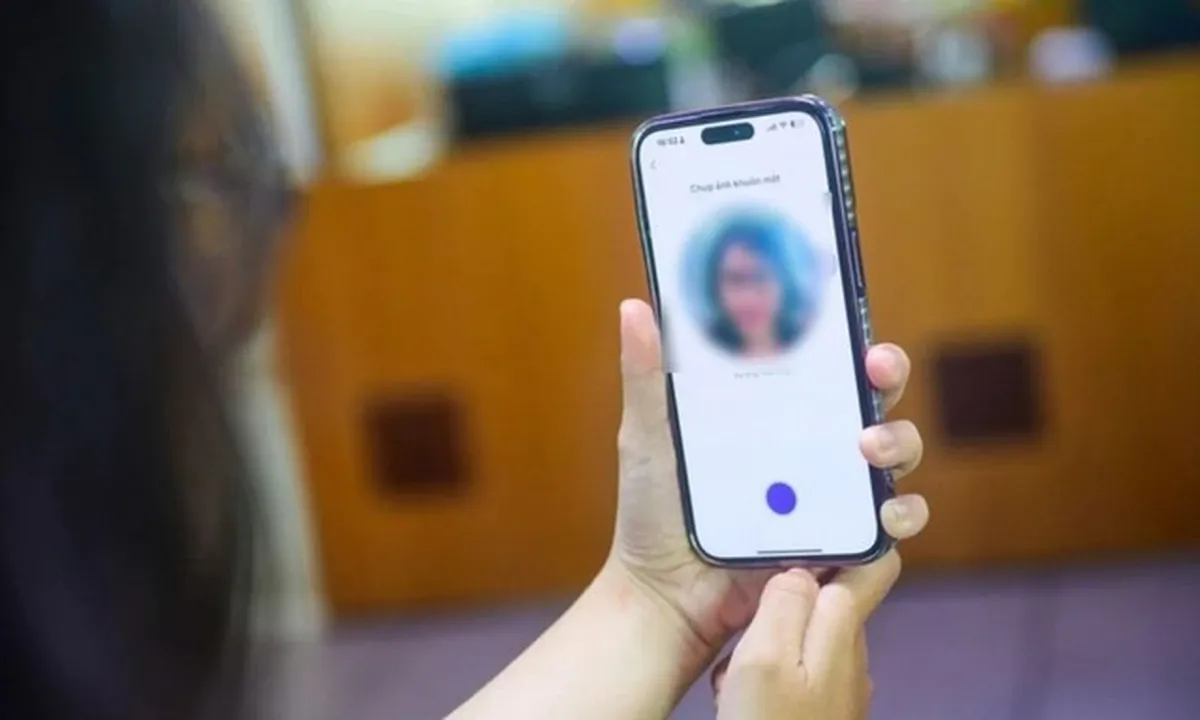
Cảnh báo của cơ quan chức năng nêu rõ các đối tượng giả danh cán bộ bảo hiểm xã hội hoặc công an trên Zalo, rồi gửi đường dẫn hay mã QR dẫn đến tệp cài đặt VssID giả có đuôi APK. Nếu người dùng cài tệp và cấp quyền trợ năng, mã độc có thể cho phép kẻ gian điều khiển điện thoại, lấy mã OTP và chiếm đoạt tiền trong tài khoản ngân hàng. Một chiêu khác là tuyển cộng tác viên xem phim nhận hoa hồng: trả thưởng nhỏ lúc đầu để tạo lòng tin rồi thúc giục nạp tiền làm nhiệm vụ. Đừng cài ứng dụng từ liên kết hoặc tệp gửi qua tin nhắn; chỉ tải ứng dụng từ CH Play hoặc App Store, không quét mã QR không rõ nguồn và không chuyển tiền để nhận nhiệm vụ. Nếu nghi điện thoại đã nhiễm mã độc, hãy ngắt Wi-Fi và dữ liệu di động ngay, rồi liên hệ ngân hàng và cơ quan chức năng bằng thiết bị an toàn khác.
SMS OTP không còn là lớp bảo vệ đủ chắc chắn
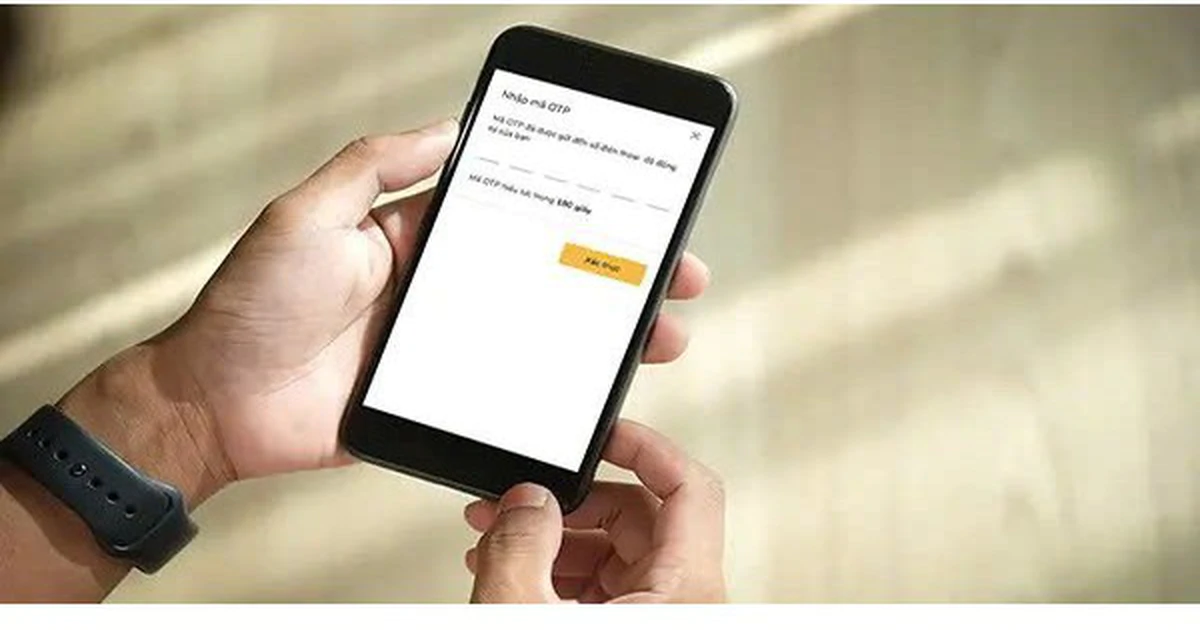
Mã OTP qua SMS tiện lợi, nhưng dễ bị lộ khi kẻ gian chiếm SIM, giả mạo trang đăng nhập hoặc khai thác lỗ hổng viễn thông; mã vẫn có thể bị đánh cắp trước khi hết hạn nếu nạn nhân nhập vào trang giả đang chuyển tiếp dữ liệu. Vì thế, mã OTP không an toàn nếu được xem như bí mật có thể chia sẻ hoặc nhập vào bất kỳ trang nào. Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ cảnh báo OTP qua SMS có thể bị tấn công bằng lừa đảo trực tuyến, chiếm đoạt SIM và khai thác mạng viễn thông. Khi dịch vụ hỗ trợ, hãy ưu tiên passkeys hoặc ứng dụng xác thực; các lựa chọn này giảm một số rủi ro của SMS nhưng ứng dụng xác thực vẫn không ngăn được việc tự nhập mã vào trang giả. Tuyệt đối không đọc OTP cho người gọi, không nhập mã theo hướng dẫn gửi qua tin nhắn và hãy tự mở ứng dụng chính thức để kiểm tra yêu cầu đăng nhập.