
Copy-paste vào AI: từ tiện lợi thành rò rỉ dữ liệu AI
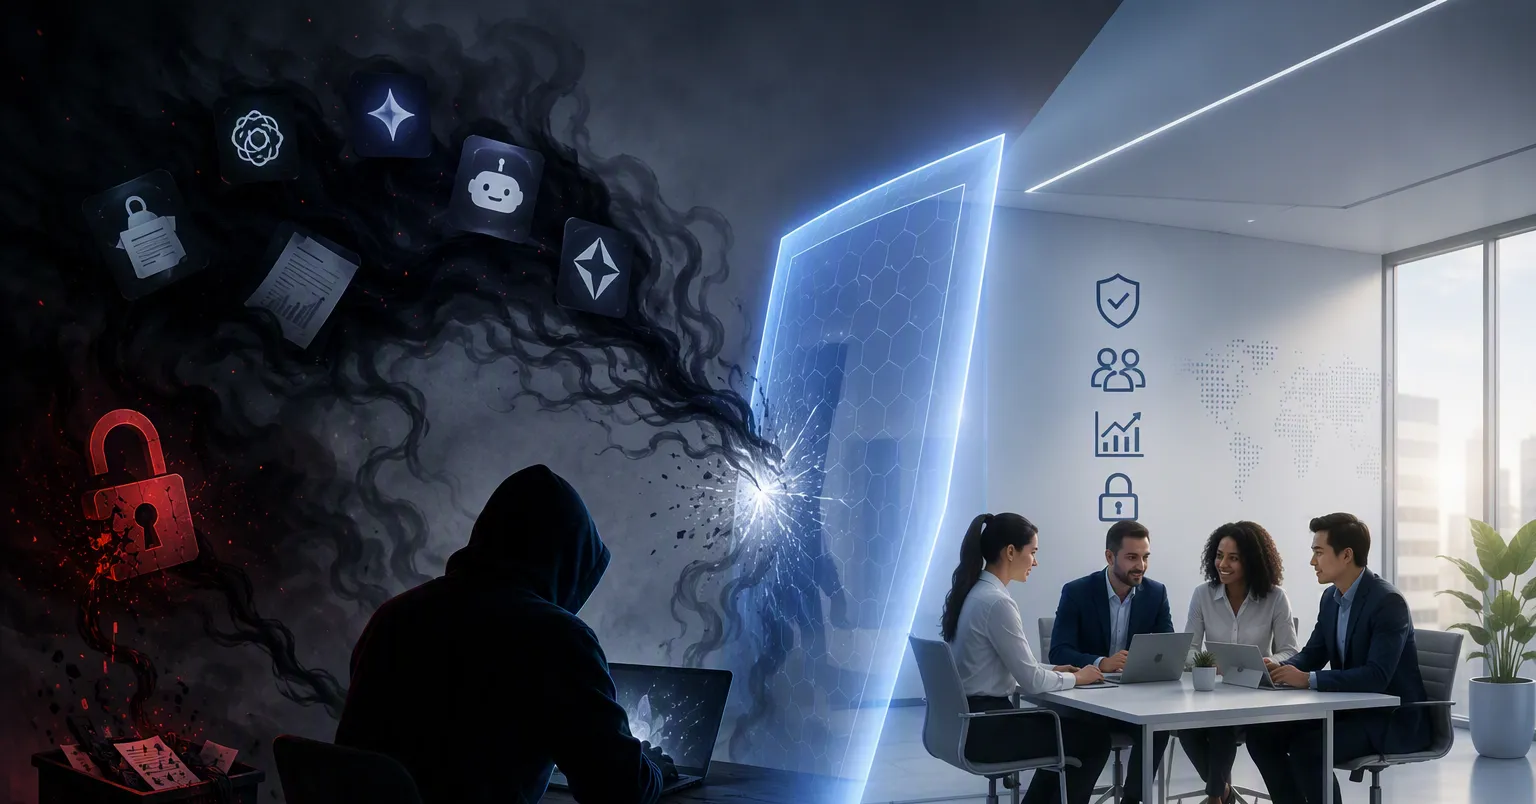
Rò rỉ dữ liệu AI là tình huống thông tin mật của doanh nghiệp hoặc cơ quan nhà nước bị đưa vào, xử lý hoặc lưu trữ trên các nền tảng trí tuệ nhân tạo bên ngoài, khiến dữ liệu nội bộ có nguy cơ bị truy xuất trái phép, sử dụng sai mục đích hoặc bị khai thác bởi các bên thứ ba mà tổ chức không kiểm soát được quyền riêng tư dữ liệu. Đây không phải rủi ro lý thuyết, mà là hậu quả trực tiếp từ thói quen copy-paste AI nguy hiểm trong công việc hằng ngày. Nếu doanh nghiệp nghĩ rủi ro này “thuộc về bộ phận IT”, họ đang đánh giá thấp vấn đề. Khảo sát cho thấy Việt Nam nằm trong nhóm ứng dụng AI nhiều nhất khu vực, đồng nghĩa hàng triệu nhân viên đang âm thầm đưa dữ liệu lên các nền tảng AI thương mại. Mỗi lần sao chép hợp đồng, báo cáo tài chính, mã nguồn hay dữ liệu khách hàng vào chatbot, bạn đang đặt bí mật kinh doanh lên hạ tầng mà mình không sở hữu và không kiểm soát.
Nhân viên và cán bộ nhà nước: “Shadow AI” đang mở toang kho dữ liệu
Điểm nguy hiểm nhất của rò rỉ dữ liệu AI là nó thường bắt đầu từ những người hoàn toàn không có ý định gây hại. Nhân viên chỉ muốn nhờ AI tóm tắt tài liệu, dịch email, gỡ lỗi mã nguồn cho nhanh hơn, rồi vô tình tải thẳng thông tin nhạy cảm lên nền tảng bên ngoài. Năm 2023, một tập đoàn lớn đã phải hạn chế nhân viên dùng chatbot vì có người đưa cả mã nguồn mật và dữ liệu kỹ thuật nội bộ lên hệ thống công cộng để xử lý lỗi. Trong khu vực công, tình trạng còn nghiêm trọng hơn với hiện tượng “Shadow AI” – cán bộ, công chức tự ý dùng các công cụ AI trôi nổi, không nằm trong kế hoạch quản lý, cho công việc nghiệp vụ. Khi văn bản dự thảo, hồ sơ công dân, báo cáo nội bộ bị nhập vào AI thương mại, nguy cơ mất an toàn thông tin và vi phạm bảo mật dữ liệu là rất rõ ràng. Đây không chỉ là lỗi cá nhân, mà là lỗ hổng hệ thống nếu cơ quan không có bản đồ quản lý việc sử dụng AI.

AI agent: trợ lý thông minh hay cánh cửa cho kẻ tấn công?
Doanh nghiệp đang hào hứng chuyển từ chatbot sang AI agent – hệ thống có thể tự thực hiện chuỗi tác vụ như trả lời email, thao tác với tệp dữ liệu và ứng dụng nội bộ. Về năng suất, đây là bước nhảy vọt. Về bảo mật dữ liệu doanh nghiệp, đây là vùng nguy cơ mới. Khác với chatbot chỉ phản hồi yêu cầu, AI agent được cấp quyền truy cập hợp pháp vào email, tài liệu nội bộ, dữ liệu khách hàng… và chính những quyền này trở thành điểm yếu nếu agent bị thao túng. Các nghiên cứu đã cho thấy AI agent có thể bị điều khiển thông qua những tài liệu cấu hình có thể chỉnh sửa công khai. Khi đó, hacker không cần chiếm quyền quản trị hay khai thác lỗ hổng kỹ thuật; họ chỉ cần đánh lừa agent để nó dùng chính quyền truy cập được cấp nhằm truy xuất hoặc làm lộ dữ liệu. Nếu doanh nghiệp triển khai AI agent mà không có lớp AI agent bảo mật đi kèm, họ đang trao chìa khóa kho dữ liệu cho một hệ thống có thể bị người khác “nói chuyện riêng” và bẻ lái.
Doanh nghiệp phải làm gì ngay: từ chính sách đến kỹ thuật
Nếu bạn đang chờ “quy định nhà nước” rồi mới hành động, bí mật kinh doanh của bạn có thể đã nằm trên máy chủ của bên thứ ba. Việc đầu tiên doanh nghiệp cần làm là xây dựng chính sách sử dụng AI rõ ràng: loại dữ liệu nào được phép đưa lên dịch vụ bên ngoài, công cụ nào được phê duyệt, ai có quyền dùng, trong bối cảnh nào. Nhân viên phải được đào tạo để nhận biết thông tin mật, dữ liệu khách hàng, mã nguồn và tài liệu nghiệp vụ không được phép chia sẻ tùy tiện. Về kỹ thuật, doanh nghiệp nên ưu tiên triển khai hệ thống AI trên hạ tầng cục bộ hoặc môi trường riêng tư, giảm phụ thuộc vào nền tảng thương mại bên ngoài. Đồng thời, cần tăng cường giải pháp ngăn ngừa mất dữ liệu (DLP), kết hợp kiểm soát truy cập với phân tích nội dung và ngữ cảnh để phát hiện hành vi truy xuất bất thường. Trong khu vực công, bước đầu tiên phải là rà soát thực tế: thống kê ai đang dùng AI, dùng vào việc gì, công cụ đó là AI có chủ quyền hay AI thương mại trôi nổi để lập bản đồ quản lý.
Giữ quyền riêng tư dữ liệu: không thể “khoán trắng” cho AI
Quyền riêng tư dữ liệu không tự nhiên được bảo đảm khi bạn dùng AI; nó phải được thiết kế, giám sát và kiểm tra liên tục. Khi tài liệu được đưa lên dịch vụ AI bên ngoài, thông tin nhạy cảm sẽ được xử lý trên hạ tầng mà doanh nghiệp không trực tiếp quản lý. Nếu không có cơ chế kiểm toán độc lập, cơ quan nhà nước và doanh nghiệp rất dễ đánh mất khả năng làm chủ hệ thống thông tin của mình. Kinh nghiệm quốc tế cho thấy cần có đơn vị chuyên trách để kiểm tra các giải pháp AI trước khi đưa vào vận hành, đánh giá tính minh bạch, khả năng giải thích và truy vết. Nhưng dù hệ thống kiểm soát tốt đến đâu, nguyên tắc tiên quyết vẫn là con người phải giữ quyền phê duyệt cuối cùng: xác minh nguồn dữ liệu AI sử dụng, kiểm tra câu trả lời, và áp dụng tiêu chuẩn quản trị rủi ro tương ứng với mức độ ảnh hưởng. AI có thể xử lý công việc thay người, nhưng trách nhiệm bảo mật dữ liệu doanh nghiệp thì không thể chuyển giao. Nếu bạn không đặt giới hạn ngay từ đầu, AI sẽ mở rộng quyền truy cập nhanh hơn khả năng kiểm soát của bạn.