
Mã độc ngân hàng Android: mối nguy thật sự với ứng dụng tài chính
Mã độc ngân hàng Android là loại phần mềm độc hại được thiết kế riêng để chiếm quyền kiểm soát thiết bị, giả mạo ứng dụng tài chính và âm thầm đánh cắp thông tin nhạy cảm như tài khoản, mật khẩu, mã PIN, OTP và dữ liệu giao dịch mỗi khi người dùng thao tác với ứng dụng ngân hàng hoặc ví tiền số trên điện thoại. Theo Malwarebytes Mobile Security, Rokarolla là một trojan ngân hàng có khả năng chiếm quyền kiểm soát thiết bị, đánh cắp thông tin đăng nhập ngân hàng và tài khoản của hơn 200 ứng dụng, đồng thời âm thầm theo dõi phần lớn hoạt động của người dùng trên điện thoại. Một loại mã độc khác mang tên RatHat có khả năng lợi dụng công nghệ AI để thực hiện các lệnh trên thiết bị Android và âm thầm thu thập thông tin đăng nhập, mã xác thực cùng dữ liệu tài chính của người dùng. Điều đáng lo không phải là chúng tồn tại, mà là chúng ngày càng giống ứng dụng bình thường, khiến người dùng chủ quan và mở đường cho các ứng dụng đánh cắp tài khoản hoạt động lâu dài trên máy.
Cách mã độc mở đường cho ứng dụng giả mạo chiếm quyền toàn bộ điện thoại
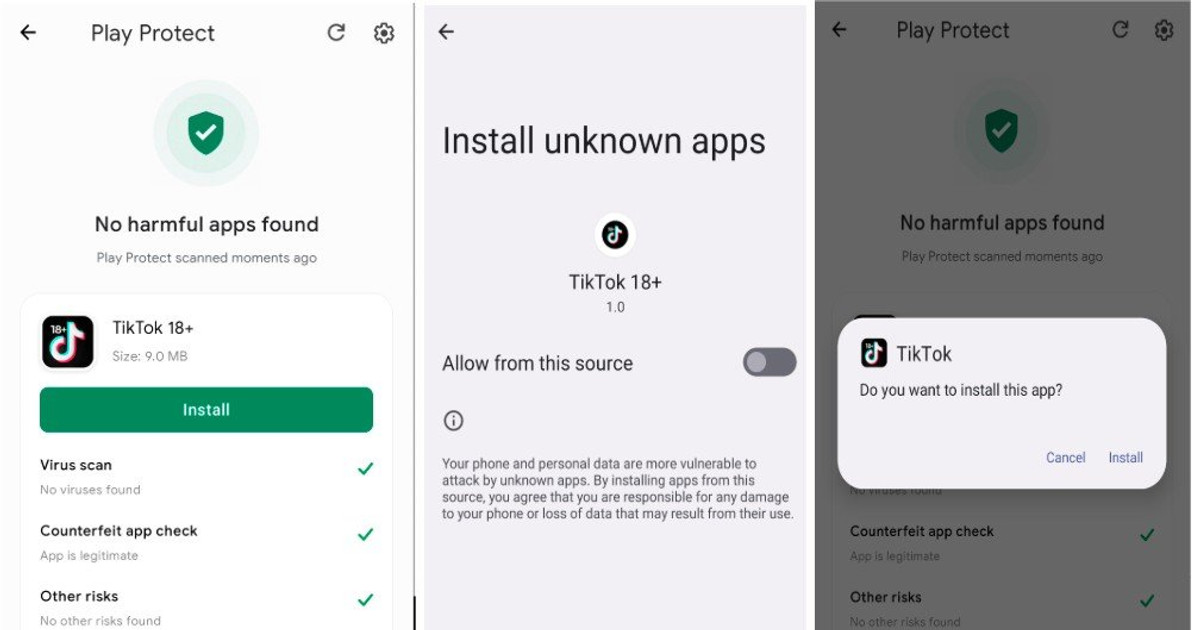
Điểm nguy hiểm nhất của các mã độc ngân hàng Android là chúng không chỉ nhắm vào ứng dụng ngân hàng, mà còn tìm mọi cách kiểm soát cả hệ thống. Rokarolla phát tán qua những website bất hợp pháp, giả dạng các ứng dụng phổ biến như TikTok hoặc Chrome để dụ người dùng tải về bằng hình thức cài đặt ngoài nguồn chính thức (sideloading). Sau khi cài đặt, ứng dụng giả mạo lại đóng vai Google Play Protect, âm thầm tải xuống và cài đặt thành phần mã độc, đồng thời yêu cầu hàng loạt quyền như Trợ năng, đọc SMS, truy cập thông báo để mở rộng quyền lực trên thiết bị. RatHat cũng đi theo con đường tương tự: được nhúng trong những ứng dụng quen thuộc, dẫn người dùng tới trang web giả mạo Google Play Store rồi cài đặt ứng dụng tưởng như hợp pháp, sau đó lợi dụng quyền Accessibility để điều hướng thiết lập, kích hoạt Wireless Debugging và tự cấp quyền truy cập ADB Shell – chuỗi thao tác cho phép tiến sâu vào hệ thống Android. Khi bạn nhấn "Cho phép" mà không đọc kỹ, bạn đang trao chìa khóa toàn bộ điện thoại cho kẻ tấn công chứ không chỉ một ứng dụng đánh cắp tài khoản đơn lẻ.
Ứng dụng đánh cắp tài khoản làm gì với số tài khoản, mật khẩu và mã OTP của bạn?
Nếu nghĩ rằng kẻ gian đoán bừa mật khẩu hoặc chỉ dùng chiêu gọi điện lừa đảo, bạn đã bỏ qua lớp tấn công tinh vi hơn: màn hình giả trên chính ứng dụng ngân hàng. Trên thiết bị bị nhiễm, Rokarolla đánh cắp thông tin đăng nhập ngân hàng và tài khoản tiền mã hóa, sử dụng màn hình khóa giả để thu thập mã PIN, hình vẽ mở khóa hoặc mật khẩu của người dùng. Khi người dùng mở ứng dụng ngân hàng hoặc tiền mã hóa nằm trong danh sách mục tiêu, mã độc tải xuống và hiển thị trang đăng nhập giả giống hệt giao diện ứng dụng chính thức; mọi thông tin nhập vào, gồm tên đăng nhập, mật khẩu và số thẻ, đều được truyền thẳng tới kẻ tấn công. Cùng lúc, mã độc có thể đọc SMS, chặn cảnh báo bảo mật, thu thập OTP và mã xác thực hai yếu tố rồi âm thầm dùng chúng để thực hiện giao dịch. RatHat còn ghi lại nội dung xuất hiện trên màn hình, thao tác chạm để suy ra mã PIN hoặc hình vẽ mở khóa, đồng thời thu thập tin nhắn SMS – nguồn OTP của nhiều dịch vụ. Từ một ứng dụng tưởng như vô hại, toàn bộ vòng bảo mật nhiều lớp của bạn bị gỡ bỏ mà bạn không hay biết.
Thói quen cần thay đổi ngay để bảo vệ điện thoại ngân hàng khỏi mã độc
Ở thời điểm mã độc ngân hàng Android ngày càng thông minh, bảo vệ điện thoại ngân hàng không còn là chuyện cài một ứng dụng bảo mật rồi quên đi. Bạn phải bắt đầu từ việc cắt đứt kênh phát tán: không cài đặt ứng dụng bên ngoài Google Play Store, vì những website bất hợp pháp có thể cung cấp bản giả mạo của ứng dụng phổ biến để nhúng mã độc như Rokarolla. Đừng tin bất kỳ ứng dụng nào tự nhận là Google Play Protect hoặc thành phần hệ thống, vì người dùng không bao giờ phải tự cài đặt thủ công các thành phần này. Bất kỳ ứng dụng nào tải từ đường link, email, SMS mà yêu cầu quyền Trợ năng, quyền gửi SMS, quản lý cuộc gọi cần bị nghi ngờ; nếu không phải ứng dụng hỗ trợ người khuyết tật hoặc có lý do rõ ràng, hãy từ chối quyền và xóa ứng dụng. Khi cài ứng dụng mới, cần kiểm tra kỹ nguồn phát hành và ưu tiên Google Play chính thức, đồng thời không mở liên kết đáng ngờ trong SMS hoặc email, nhất là khi chúng yêu cầu tải và cài đặt ứng dụng. Cuối cùng, hãy xem lại thói quen đăng nhập: nếu màn hình đăng nhập ứng dụng ngân hàng trông khác bình thường hoặc liên tục yêu cầu đăng nhập lại, hãy đóng ứng dụng, mở lại từ biểu tượng chính thức, thay mật khẩu, và kiểm tra lại thiết bị bằng phần mềm bảo mật chống mã độc có cập nhật thường xuyên và bảo vệ thời gian thực.