
AI khiến tốc độ trở thành lợi thế của tin tặc
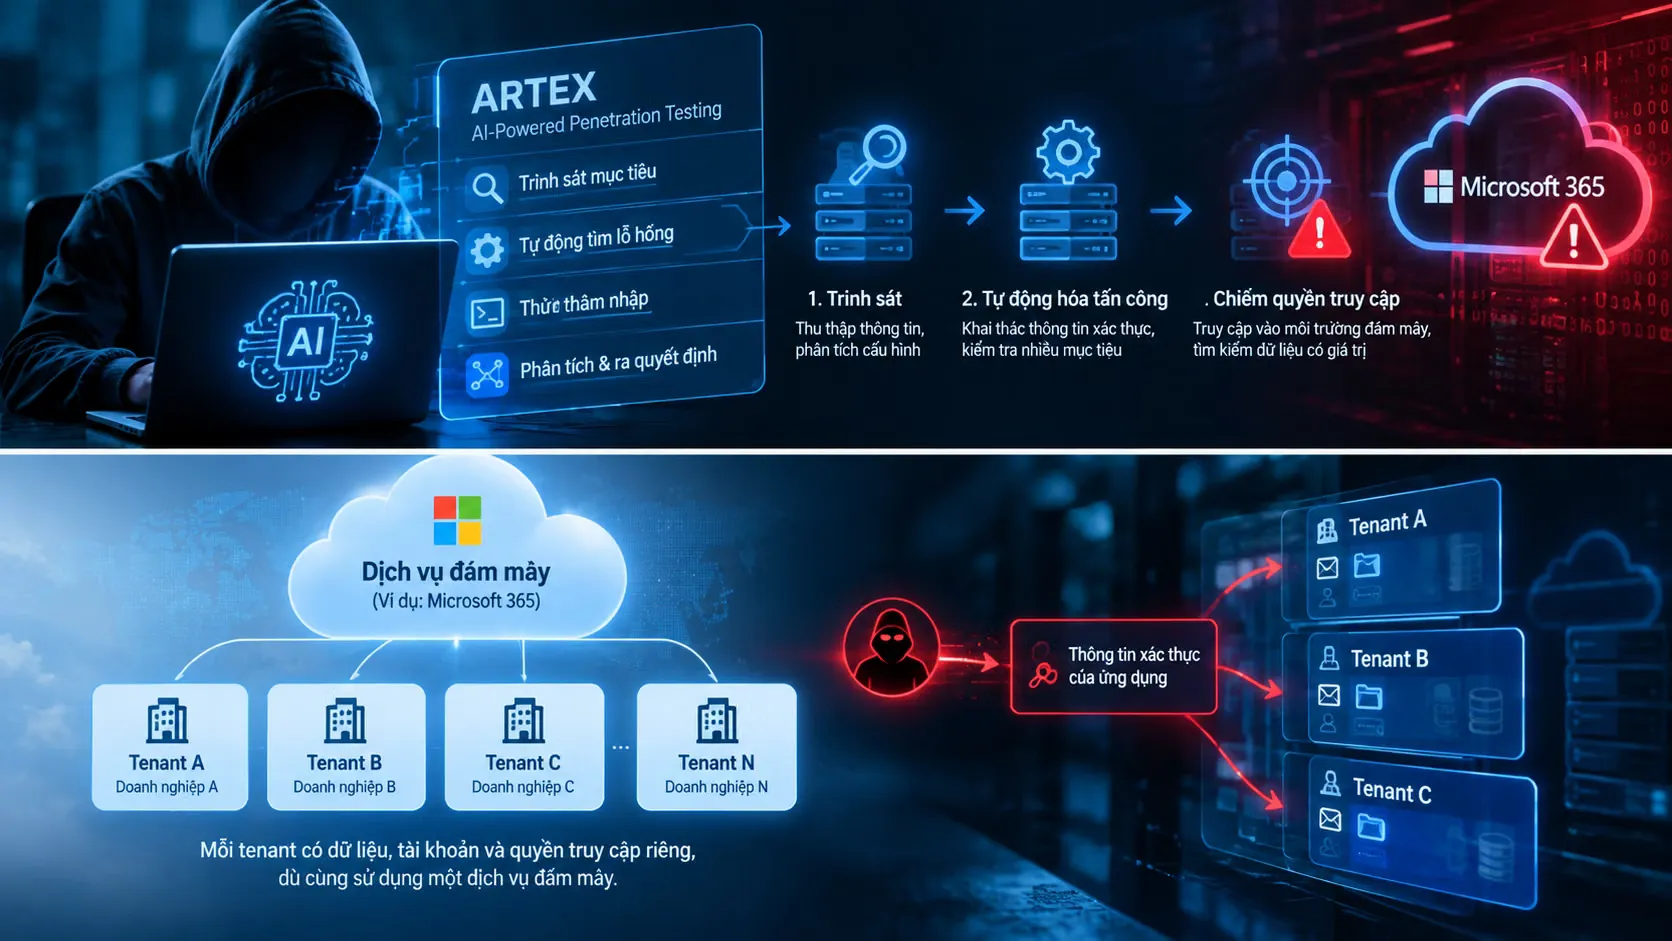
AI an ninh mạng là việc sử dụng trí tuệ nhân tạo để hỗ trợ phát hiện, ngăn chặn và ứng phó với các mối đe dọa, đồng thời cũng có thể bị tin tặc khai thác để tự động hóa các bước tấn công. Điều khiến cuộc đua này đáng lo không chỉ là công cụ mới, mà là thời gian chuẩn bị đang co lại.
Theo báo cáo toàn cầu của Microsoft công bố ngày 1/10, AI đã giúp rút ngắn thời gian cần thiết để đánh cắp dữ liệu, tìm thông tin đăng nhập và xâm nhập sâu hơn vào hệ thống từ vài ngày xuống chỉ còn vài phút. Trong một sự cố được công bố ngày 2/9, một tin tặc dùng mô hình AI tiên tiến để tự động xâm nhập mạng doanh nghiệp trong chưa đầy 10 giờ; cách làm truyền thống có thể đòi hỏi nhiều tin tặc phối hợp khoảng hai tuần.
Tấn công mạng bằng AI còn hạ thấp rào cản kỹ thuật: công cụ có thể chuyển thông tin phức tạp về lỗ hổng thành hướng dẫn dễ làm theo. Vì vậy, ngay cả tổ chức không nắm dữ liệu mật vẫn có thể chịu hậu quả từ việc gián đoạn dịch vụ, lộ thông tin đăng nhập hoặc rò rỉ dữ liệu của khách hàng. Phòng thủ mạng không thể tiếp tục dựa vào giả định rằng đội tấn công cần nhiều thời gian để chuẩn bị.
Phòng thủ phải tìm ra dấu hiệu trước khi xảy ra thiệt hại
AI không chỉ đứng về phía kẻ tấn công. Đội ngũ phòng thủ có thể dùng công nghệ này để mô phỏng hành vi tin tặc, nhận diện bất thường và tự động phát cảnh báo hoặc ngăn chặn xâm nhập. Hướng đi đúng là chuyển từ chờ sự cố rồi khắc phục sang phát hiện sớm, khi hành vi đáng ngờ chưa kịp gây thiệt hại.
Một cách làm đáng chú ý là triển khai dữ liệu mồi nhử: các tệp giả chứa thông tin đăng nhập không có giá trị thực. Nếu công cụ của tin tặc tìm đến những tệp này, hệ thống có thể nhận diện hành vi bất thường và phát cảnh báo. Nghiên cứu Horizon3 công bố vào tháng 6 cho thấy 21 mô hình AI mắc bẫy dữ liệu giả trong 78,5% số lần thử nghiệm.
Mồi nhử không thay thế việc vá lỗ hổng, giới hạn quyền truy cập hay giám sát mạng; tin tặc có kinh nghiệm vẫn có thể nhận ra dấu vết đánh lừa. Nhưng kết hợp các lớp kiểm soát với khả năng phân tích liên tục sẽ giúp tổ chức có thêm thời gian phản ứng. Đây là ưu thế cần xây dựng trước sự cố, chứ không thể trông chờ vào một mô hình AI duy nhất.
Diễn tập ở Huế đưa hệ thống AI vào vai mục tiêu
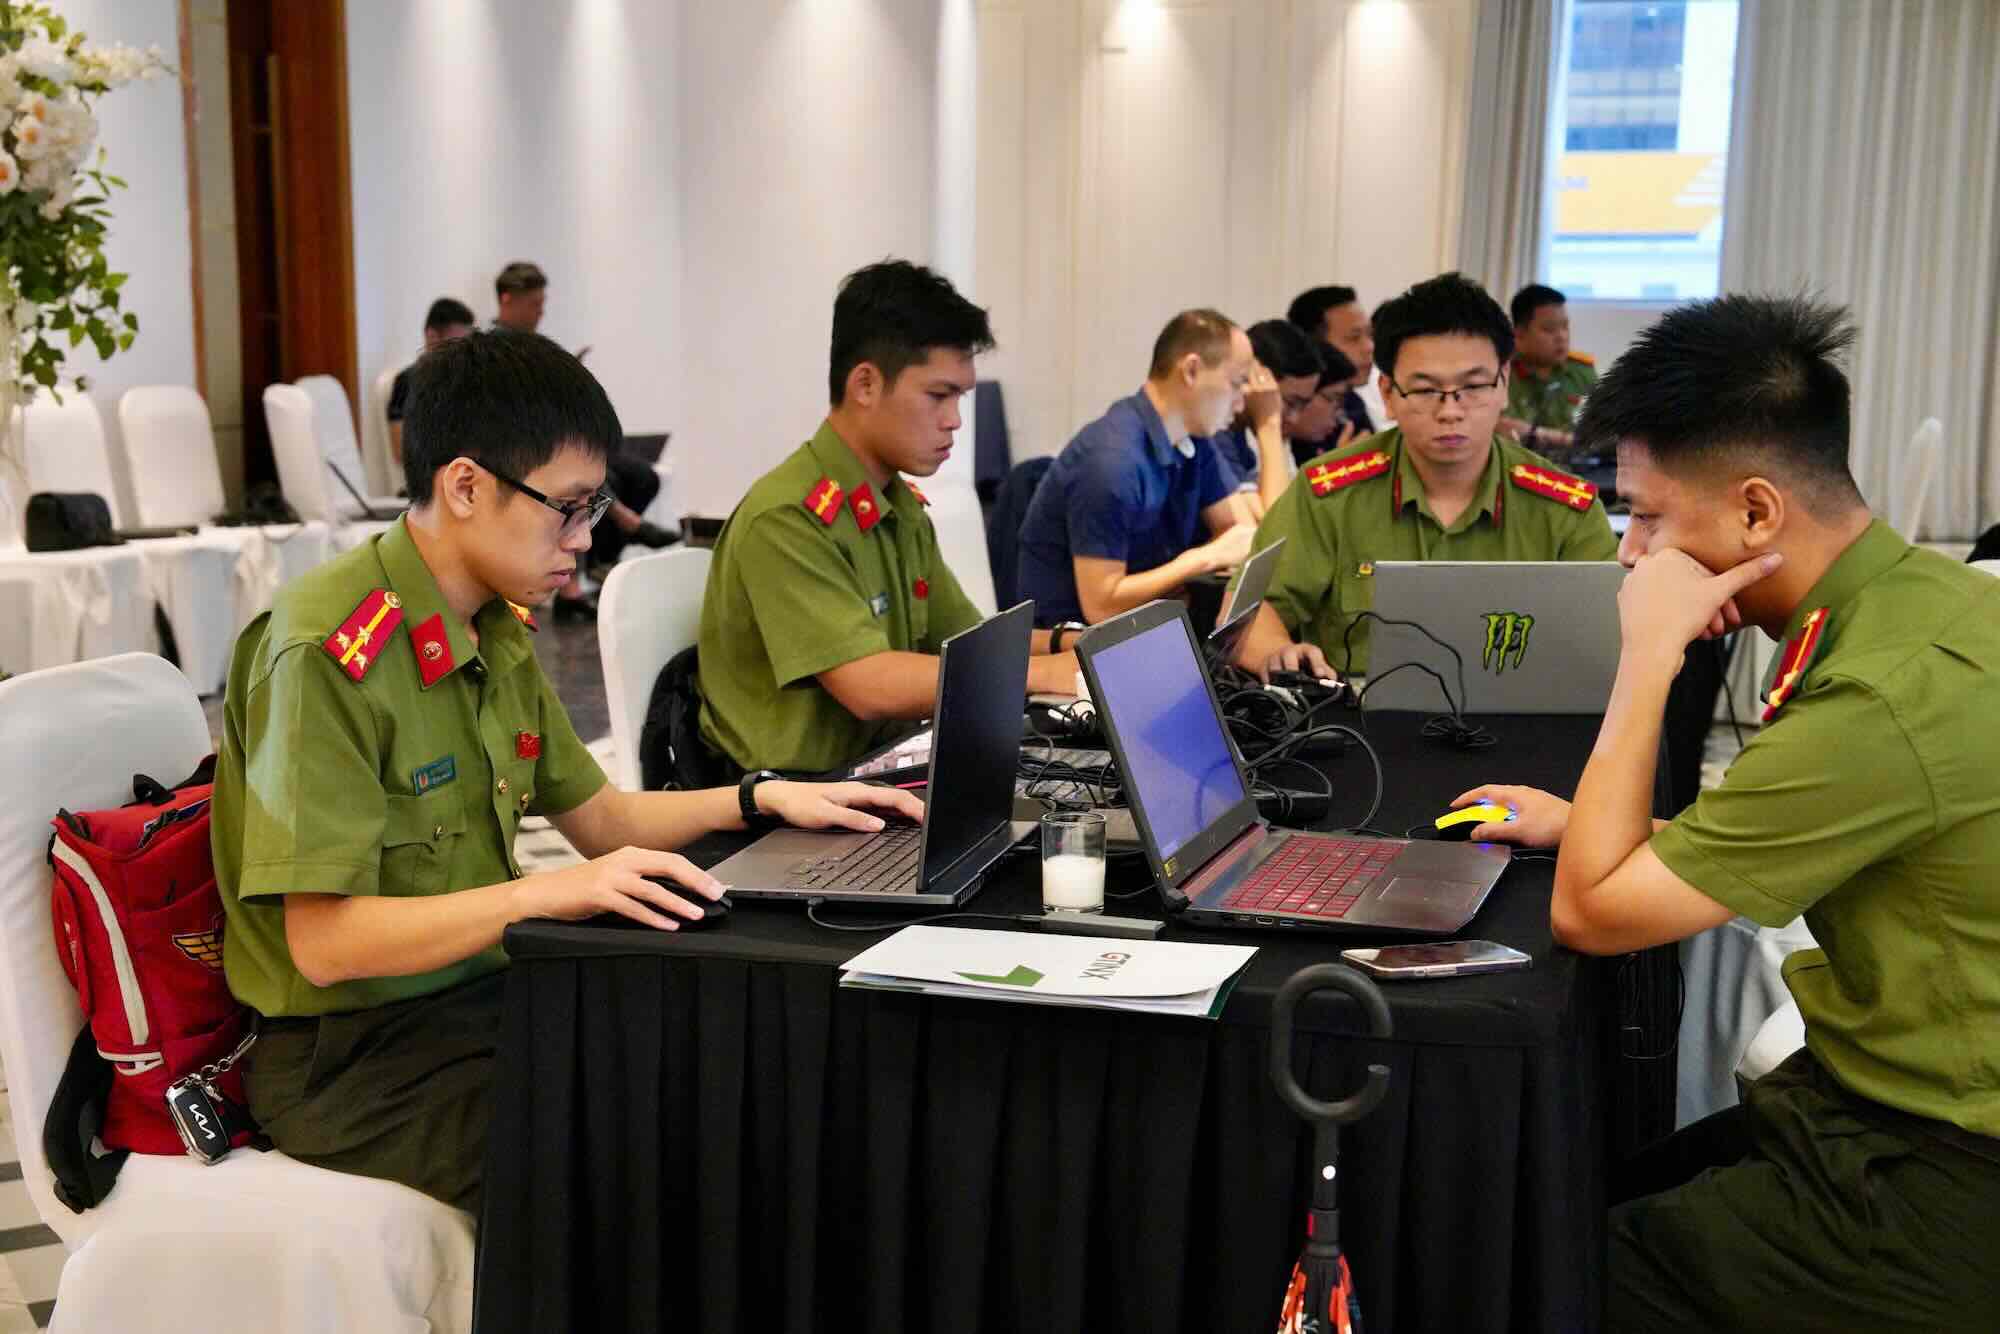
Ngày 10/11, Công an TP Huế cho biết thành phố vừa khai mạc cuộc diễn tập ứng cứu sự cố an ninh mạng lần thứ hai trong năm 2026, tập trung vào tấn công, phòng thủ và bảo vệ dữ liệu của hệ thống AI nội bộ. Mười đội với hơn 70 cán bộ, chuyên viên tham gia thi trực tiếp theo hình thức Capture The Flag, xử lý các tình huống giả định trong quá trình xây dựng, triển khai và vận hành hệ thống dùng mô hình ngôn ngữ lớn.
Các bài tập bao gồm mã độc trong chuỗi cung ứng mô hình nguồn mở, đầu độc dữ liệu huấn luyện, đánh cắp hoặc đảo ngược mô hình, thao túng câu lệnh, rò rỉ dữ liệu nhạy cảm, chiếm danh tính, dùng tài khoản AI trái phép và tấn công từ chối dịch vụ. Việc thực hành những nguy cơ này có ý nghĩa thiết thực: AI nội bộ đang là công nghệ Huế định hướng đầu tư, phát triển trong thời gian tới.
Các đội phải phân tích điểm yếu, triển khai biện pháp bảo vệ, báo cáo sự cố và đề xuất khắc phục. Đây là cách tiếp cận đáng làm theo: bảo vệ hệ thống AI không dừng ở bảo mật máy chủ, mà còn phải tính đến dữ liệu, mô hình, tài khoản và quy trình vận hành.
Bảo vệ hệ thống AI cần cả công nghệ lẫn quy trình
Khi chính hệ thống AI trở thành mục tiêu, tổ chức cần chuẩn bị song song hai phần. Về kỹ thuật, phải kiểm tra lỗ hổng thường xuyên, giới hạn quyền truy cập theo nhu cầu, bảo vệ dữ liệu nhạy cảm và giám sát dấu hiệu bất thường. Về vận hành, cần xác định ai có quyền cô lập hệ thống, báo cáo sự cố, đánh giá dữ liệu bị ảnh hưởng và khôi phục dịch vụ.
Diễn tập ở Huế nhấn mạnh cả nhận diện nguy cơ lẫn ứng cứu, khắc phục; đây là điểm quan trọng hơn việc chỉ trình diễn công cụ mới. Các tổ chức cũng cần rà soát rủi ro theo chuỗi, bởi nhiều điểm yếu nhỏ có thể kết hợp thành đường xâm nhập nghiêm trọng. Một kế hoạch ứng phó chỉ nằm trên giấy sẽ không theo kịp tốc độ tấn công được tự động hóa.
Trong 12–24 tháng tới, khả năng mô hình AI bị đánh lừa được dự báo sẽ trở thành một hướng nghiên cứu an ninh mạng đáng chú ý. Nhưng công nghệ không tự tạo ra năng lực phòng thủ nếu thiếu người chịu trách nhiệm và quy trình đã được thử nghiệm. Kết luận rõ ràng: muốn hưởng lợi từ AI mà không biến nó thành cửa ngõ cho tin tặc, tổ chức phải luyện tập phòng thủ trước khi sự cố xảy ra.