
AI biến tốc độ thành lợi thế tấn công
AI an ninh mạng là việc ứng dụng trí tuệ nhân tạo để tìm kiếm, dự đoán và ứng phó với nguy cơ trên hệ thống số; công nghệ này đang được cả tin tặc lẫn đội ngũ bảo vệ sử dụng trong một cuộc đua ngày càng gấp gáp. Điểm đáng lo không chỉ là các công cụ tấn công tinh vi hơn, mà còn là thời gian chuẩn bị bị rút ngắn đến mức đội phòng thủ có thể không kịp phản ứng.
Theo báo cáo toàn cầu của Microsoft công bố ngày 1/10, AI giúp tin tặc tìm thông tin đăng nhập, đánh cắp dữ liệu và xâm nhập sâu vào hệ thống chỉ trong vài phút, thay vì vài ngày. AI còn hạ thấp rào cản kỹ thuật: công việc từng cần chuyên gia giàu kinh nghiệm có thể được tự động hóa hoặc hướng dẫn dễ tiếp cận hơn. Vì vậy, tấn công mạng bằng AI không còn là viễn cảnh xa; đó là sức ép hiện hữu buộc doanh nghiệp xem lại cách phát hiện và xử lý sự cố.
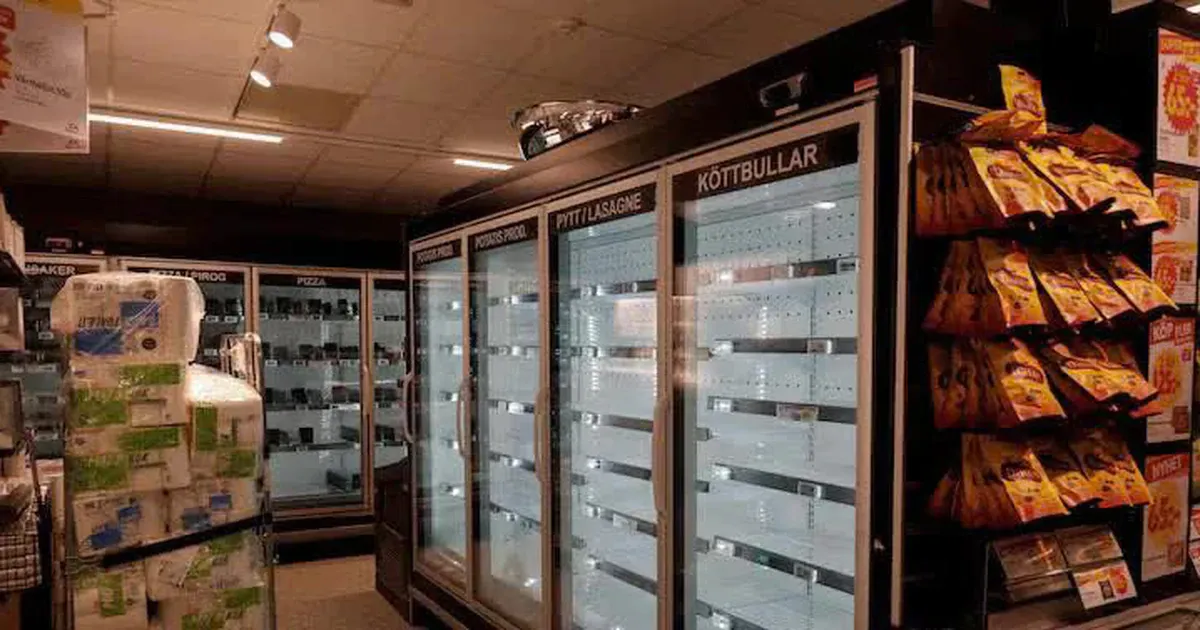
Thực tế đã cho thấy hậu quả có thể vượt khỏi không gian số. Trong tháng 11, một vụ tấn công nhằm vào các siêu thị châu Âu khiến nhiệt độ tủ lạnh và tủ đông bị nâng lên; đây là vụ thứ hai trong ba tuần, buộc nhà bán lẻ phải loại bỏ lượng thực phẩm hư hỏng.
Lỗ hổng tăng nhanh, đội phòng thủ không thể làm việc theo giờ hành chính
Tốc độ tấn công sẽ còn khó kiểm soát nếu số điểm yếu phần mềm tiếp tục tăng nhanh. Gần 37.000 lỗ hổng trong phần mềm và hệ thống máy tính được ghi nhận trong quý III/2026, gấp ba lần cùng kỳ năm trước. Đây không phải bài toán có thể giải quyết chỉ bằng cách tuyển thêm người: nhóm công nghệ thông tin đã phải làm xuyên đêm để cài bản vá, trong khi các lỗ hổng mới xuất hiện liên tục.
Doanh nghiệp vì thế đang tăng đầu tư vào giám sát và xử lý tự động. Ionos triển khai hệ thống dùng AI để quét nguy cơ và công cụ hỗ trợ cài bản vá suốt ngày đêm sau khi nhận thấy lỗ hổng tăng mạnh từ tháng 7. Động thái này đúng hướng, nhưng tự động hóa không đồng nghĩa với giao toàn quyền cho máy móc. Nếu ưu tiên chỉ dựa trên mức độ nghiêm trọng của từng lỗ hổng riêng lẻ, doanh nghiệp có thể bỏ qua những điểm yếu khi kết hợp lại tạo thành đường xâm nhập lớn.
Vụ tấn công siêu thị là lời nhắc rằng hệ thống số gắn trực tiếp với hoạt động vật lý và chuỗi cung ứng. Phòng thủ mạng tự động cần giúp rút ngắn thời gian từ cảnh báo đến xử lý, đồng thời vẫn để con người kiểm tra những quyết định có nguy cơ làm gián đoạn dịch vụ.
Mồi nhử và phản ứng tự động chuyển thế chủ động
Chỉ vá lỗ hổng sau khi phát hiện chưa đủ. Một hướng phòng thủ mới là chủ động tạo dữ liệu mồi nhử: tệp giả chứa thông tin đăng nhập không có giá trị thật được đặt trong hệ thống. Nếu tin tặc hoặc công cụ AI tìm đến chúng, hành vi bất thường sẽ lập tức phát tín hiệu. Thay vì chờ kẻ tấn công chạm tới tài sản quan trọng, doanh nghiệp có thể nhận biết quá trình xâm nhập sớm hơn.
Nghiên cứu Horizon3 công bố vào tháng 6 cho thấy 21 mô hình AI, trong đó có mô hình của Anthropic và OpenAI, mắc bẫy dữ liệu giả trong 78,5% số lần thử. Kết quả này gợi ý mồi nhử có thể hữu ích khi được bố trí hợp lý, nhưng không bảo đảm mọi cuộc tấn công đều bị phát hiện. Doanh nghiệp vẫn cần kết hợp chúng với giám sát, kiểm soát truy cập và quy trình ứng phó rõ ràng.
Một số đơn vị còn dùng AI để mô phỏng hành vi xâm nhập, tìm lỗ hổng trước khi tin tặc khai thác, rồi tự động phát hiện và ngăn chặn dấu hiệu bất thường. Đây là bước chuyển đáng giá từ phản ứng sau sự cố sang phòng thủ chủ động. Theo dự báo được nêu trong nguồn, khả năng các mô hình AI mắc bẫy sẽ là một hướng nghiên cứu nóng trong 12–24 tháng tới.
Không có bên nào sở hữu lợi thế AI mãi mãi
AI trao cho tin tặc tốc độ, khả năng tự động hóa và cơ hội khai thác nhiều điểm yếu cùng lúc; phía phòng thủ có thể dùng chính công nghệ ấy để quét hệ thống liên tục, ưu tiên cảnh báo và ngăn xâm nhập sớm. Vì vậy, lợi thế không nằm ở việc doanh nghiệp có dùng AI hay không, mà ở chất lượng dữ liệu, tốc độ cập nhật bản vá và khả năng biến cảnh báo thành hành động.
Tuy nhiên, tự động hóa cũng cần giới hạn và giám sát. Một hệ thống cảnh báo quá nhiều sẽ khiến nhân viên bỏ sót nguy cơ thật; bản vá triển khai thiếu kiểm tra có thể gây gián đoạn hoạt động. Doanh nghiệp cần kết hợp dữ liệu mồi nhử, giám sát liên tục, cập nhật phần mềm và đánh giá rủi ro theo cách các lỗ hổng có thể liên kết với nhau.
AI đang trở thành công cụ của cả hai phía trong cuộc đua an ninh mạng. Doanh nghiệp không thể chờ một giải pháp duy nhất đánh bại mọi cuộc tấn công: họ cần xây dựng lớp phòng thủ tự động nhưng có kiểm soát, nơi con người tập trung vào quyết định và hệ thống xử lý tốc độ. Trong cuộc đua này, chậm hơn đối thủ vài phút có thể là khác biệt giữa phát hiện sớm và một sự cố lan rộng.