
Khai thác mô hình AI: từ kỹ thuật học máy hợp lệ đến cáo buộc gián điệp công nghệ
Khai thác mô hình AI là việc sử dụng đầu ra của một mô hình trí tuệ nhân tạo tiên tiến để huấn luyện một mô hình khác kém mạnh hơn, qua đó truyền tải khả năng suy luận, tối ưu hóa và xử lý nhiệm vụ mà không cần tự phát triển từ đầu; khi kỹ thuật này được thực hiện có hệ thống, nhắm vào mô hình của đối thủ và không có sự cho phép, nó bị coi là xâm phạm sở hữu trí tuệ nhân tạo và tiềm ẩn tính chất gián điệp công nghệ quy mô lớn. Theo bản khuyến cáo an ninh mạng chung ngày 8/9, NSA, CISA và FBI cảnh báo các công ty AI đặt trụ sở tại Trung Quốc đang “hệ thống thu thập các khả năng độc quyền từ các mô hình AI tiên tiến của Hoa Kỳ” thông qua các chiến dịch rút trích kiến thức quy mô công nghiệp diễn ra ít nhất từ cuối năm 2024. Những cáo buộc này cho thấy ranh giới giữa cạnh tranh công nghệ hợp pháp và hành vi bị coi là đánh cắp tri thức đang mờ đi rất nhanh.
Các tên tuổi bị nêu đích danh và bức tranh gián điệp công nghệ mới
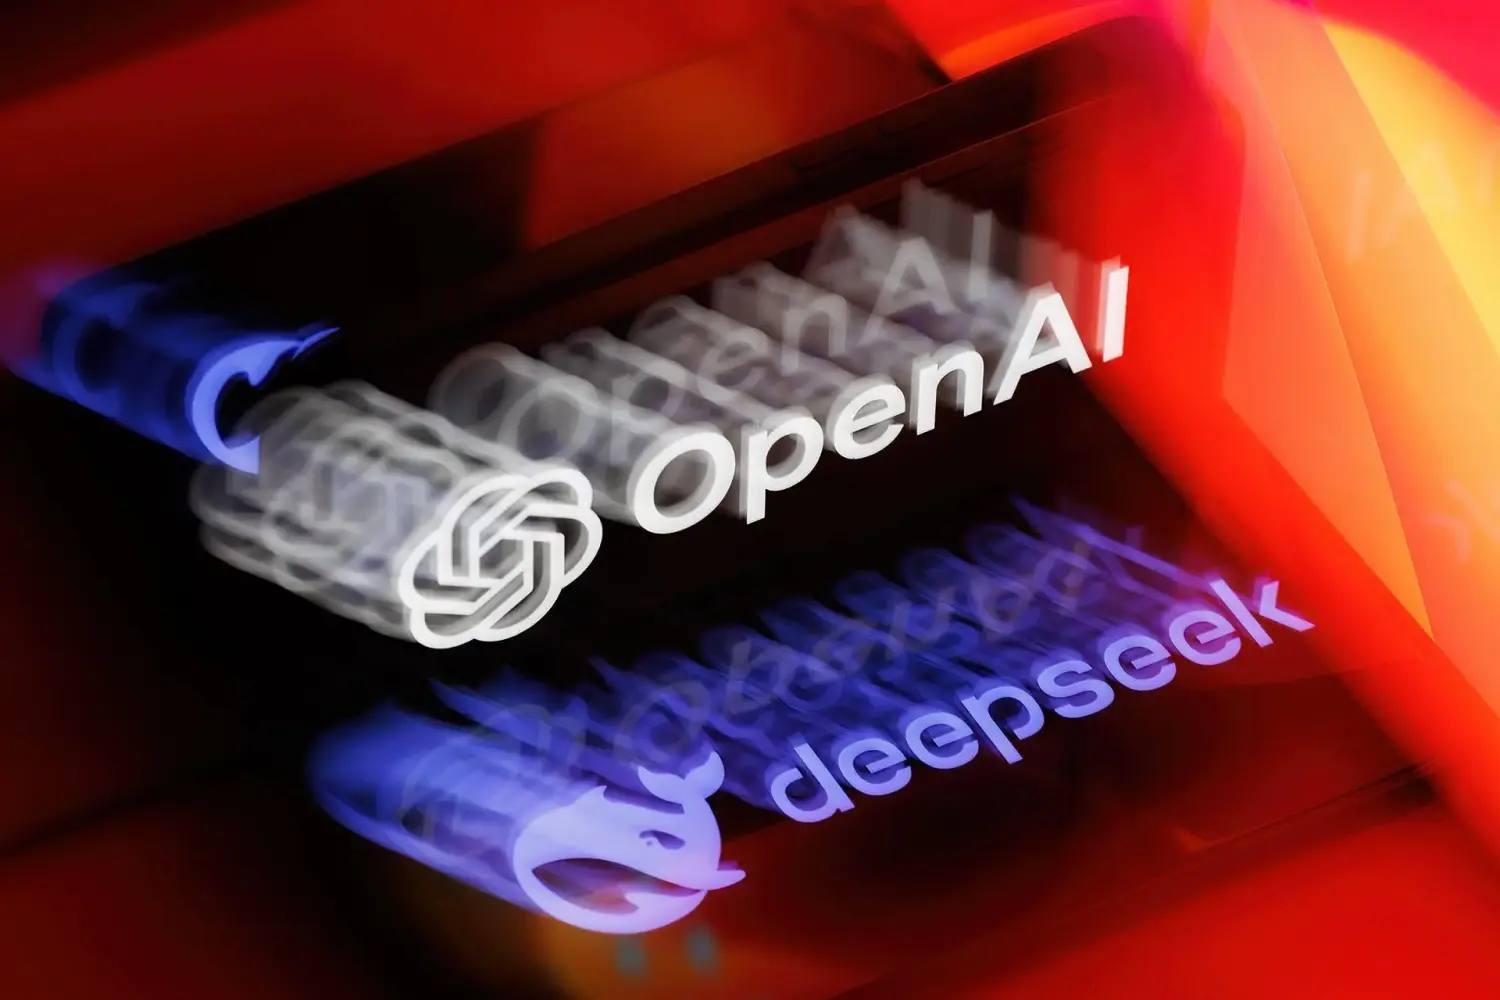
Điểm gây chấn động nhất là việc các cơ quan an ninh Mỹ nêu đích danh loạt doanh nghiệp AI hàng đầu của Trung Quốc. Theo khuyến cáo, với khả năng có sự hay biết của chính phủ Trung Quốc, DeepSeek, Moonshot AI, Alibaba, MiniMax, StepFun và Z.AI đã trích xuất hàng tỷ token qua hàng triệu trao đổi và yêu cầu từ các mô hình tiên tiến như Claude, GPT, Gemini và Grok của phía Mỹ. Một tuyên bố chung khác nhấn mạnh các công ty này đã dùng kỹ thuật “distillation” (chắt lọc mô hình) ít nhất từ năm 2024 để lấy thông tin từ mô hình AI của Mỹ “ở quy mô công nghiệp” nhằm huấn luyện hệ thống riêng. Với việc OpenAI và Anthropic phàn nàn ngày càng nhiều về quyền truy cập bị coi là trái phép của đối thủ Trung Quốc vào mô hình của họ, bức tranh hiện lên không còn là vài hành vi đơn lẻ, mà là một cấu trúc gián điệp công nghệ xuyên biên giới, khai thác những vùng xám pháp lý mà luật về an ninh AI chưa theo kịp.
An ninh AI bị thách thức: khoảng trống phòng vệ của các tập đoàn công nghệ
Điều đáng lo không chỉ là hành vi bị cáo buộc, mà là cách nó phơi bày những lỗ hổng an ninh AI trong hệ sinh thái công nghệ Mỹ. Bản khuyến cáo cho biết các chiến dịch chắt lọc dữ liệu được triển khai qua API gốc, nhà cung cấp đám mây từ xa, bộ tổng hợp bên thứ ba và một “chợ xám” proxy API giúp che giấu dữ liệu người dùng và lách hạn chế địa lý, khiến truy vết trở nên khó khăn. Hoạt động này được ánh xạ trên khung MITRE ATLAS, bao trùm toàn bộ vòng đời đối thủ, từ chuẩn bị nguồn lực đến exfiltration, bao gồm tạo tài khoản giả và dùng jailbreak prompt buộc mô hình lộ ra chuỗi suy nghĩ nội bộ. Các dấu hiệu nhận diện được liệt kê cho thấy nguy cơ mất dữ liệu bí mật: tài khoản dùng từ nhiều địa chỉ IP và user agent, khai thác liên tục 24/7, tỷ lệ bất thường giữa loại thuê bao và mức sử dụng, và thuê bao mới lập tức chạy ở ngưỡng tối đa. Nói cách khác, các tập đoàn AI Mỹ đã mở cửa quá rộng, mà chưa xây đủ lớp phòng vệ trước kiểu gián điệp công nghệ mới.
Xung đột Mỹ–Trung: AI trở thành mặt trận sở hữu trí tuệ nóng nhất
Những cáo buộc này không tồn tại trong chân không; chúng bùng phát đúng thời điểm nhạy cảm về chính trị. Theo một tuyên bố, cảnh báo được đưa ra chỉ vài tuần trước khi Tổng thống Donald Trump dự kiến đón tiếp Chủ tịch Tập Cận Bình tại Washington trong cuộc gặp thượng đỉnh quan trọng, với nhận định chúng có thể làm gia tăng căng thẳng giữa hai nền kinh tế lớn nhất thế giới. AI đã trở thành tâm điểm trong cuộc đối đầu Mỹ–Trung khi mỗi bên đều nỗ lực chi phối thị trường công nghệ này, và việc coi khai thác mô hình AI như một dạng gián điệp công nghệ khiến xung đột sở hữu trí tuệ nhân tạo thêm phần gay gắt. Bộ trưởng Tài chính Mỹ Scott Bessent từng cảnh báo về triển vọng trừng phạt bất kỳ liên doanh Trung Quốc nào bị phát hiện đánh cắp sở hữu trí tuệ. Khi các nhà lập pháp Mỹ xem xét biện pháp trừng phạt những công ty Trung Quốc bị cho là sao chép không công bằng từ đối tác Mỹ, các doanh nghiệp AI hoạt động xuyên biên giới cần hiểu rằng mỗi API call giờ đây không chỉ là giao dịch kỹ thuật, mà còn là động thái địa–chính trị.
Doanh nghiệp AI phải tự vệ: từ quy trình kỹ thuật đến chiến lược địa–chính trị
Trong bối cảnh luật chơi quốc tế về an ninh AI chưa rõ ràng, các doanh nghiệp không thể chờ đợi nhà nước giải quyết hộ. Khuyến cáo của NSA, CISA và FBI đề nghị công ty AI Mỹ thực hiện ba hành động ngay lập tức: triển khai cơ chế phát hiện và giảm thiểu prompt, tài khoản, mạng lưới và hành vi bất thường hoặc độc hại; thay đổi có chủ đích cách phản hồi đối với các nỗ lực chắt lọc dữ liệu bị nghi là ác ý; và thiết lập chia sẻ tình báo liên tổ chức giữa nhà cung cấp mô hình, nền tảng đám mây và bộ tổng hợp API. Khuyến cáo cũng hướng dẫn các tổ chức bị ảnh hưởng nộp đơn khiếu nại lên Trung tâm Khiếu nại Tội phạm Internet của FBI. Chính quyền Trump đã cam kết sẽ đưa ra các biện pháp tiếp theo để xử lý tình trạng này, cùng với các sáng kiến lập pháp nhằm trừng phạt doanh nghiệp Trung Quốc bị phát hiện sao chép không công bằng. Trong thực tế, bảo vệ sở hữu trí tuệ nhân tạo bây giờ không chỉ là chuyện kỹ thuật và pháp lý; đó là một năng lực chiến lược mà mọi doanh nghiệp AI phải đầu tư nếu không muốn trở thành nạn nhân âm thầm trong cuộc xung đột Mỹ–Trung.