
Kỷ nguyên lừa đảo AI deepfake: Khi mọi thiết bị đều có thể thành cửa ngõ tấn công
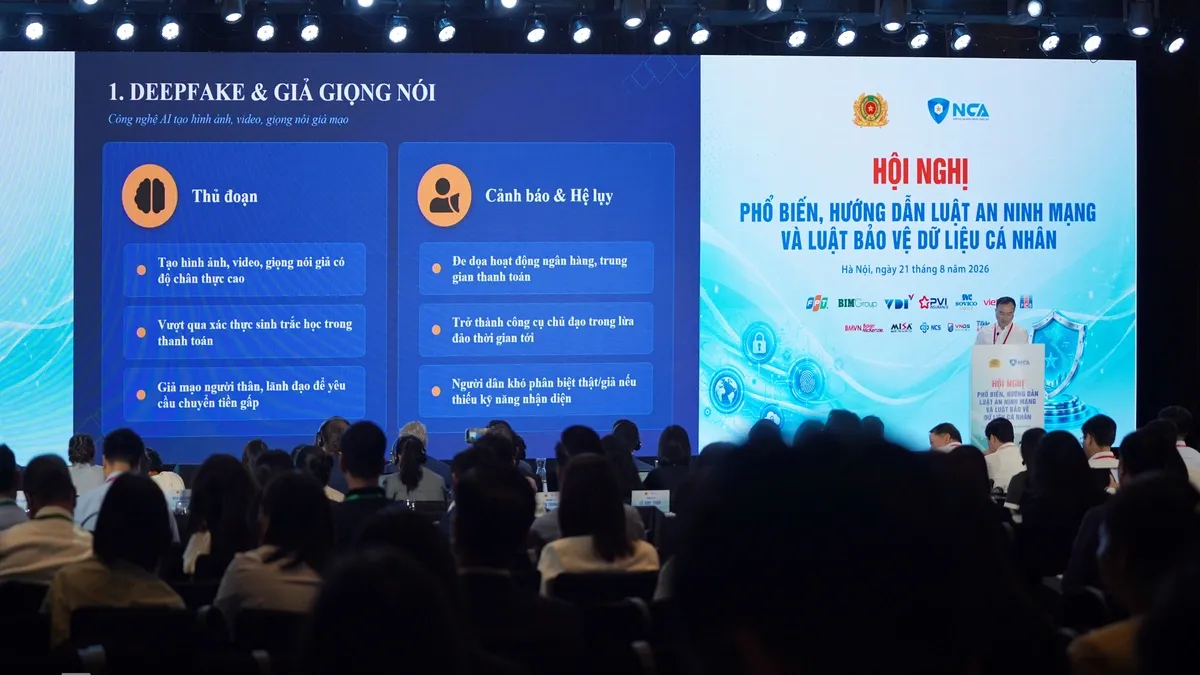
Lừa đảo AI deepfake là hình thức tội phạm công nghệ cao trong đó kẻ gian dùng trí tuệ nhân tạo để giả mạo khuôn mặt, giọng nói hoặc danh tính số, kết hợp với hạ tầng số như quảng cáo trực tuyến hay ứng dụng nhắn tin để thao túng nạn nhân, chiếm quyền kiểm soát thiết bị và thực hiện giao dịch tài chính trái phép ở quy mô lớn. Trong bức tranh này, an ninh mạng AI không còn là câu chuyện xa vời của các chuyên gia, mà là vấn đề sinh tồn số cho mọi cá nhân và tổ chức. Vấn đề không phải là “liệu” bạn có trở thành mục tiêu hay không, mà là “khi nào” và bạn đã chuẩn bị đến đâu.
Điểm đáng lo nhất là tội phạm không còn tách biệt hai thế giới online và offline. Chúng dùng mã độc quảng cáo trực tuyến để cài phần mềm gián điệp vào thiết bị, rồi dùng deepfake để dựng nên những kịch bản lừa đảo tài chính thuyết phục đến mức đánh gục cả những người dày dạn kinh nghiệm. Khi AI trở thành công cụ trong tay kẻ xấu, mọi thói quen tin tưởng vào hình ảnh, giọng nói và “quy trình quen thuộc” đều có thể bị lợi dụng.
Mã độc quảng cáo trực tuyến: Bạn không bấm, nhưng vẫn bị nhiễm
Chiến dịch phát tán phần mềm gián điệp Candiru nhắm vào các thiết bị thuộc mạng truyền thông Al Jazeera cho thấy một thực tế lạnh gáy: chỉ cần quảng cáo xuất hiện trên màn hình, thiết bị đã có thể bị tấn công. Các nhà nghiên cứu gọi kỹ thuật này là AdFection, lợi dụng hệ thống quảng cáo trực tuyến để cài mã độc mà không cần bất kỳ cú nhấp chuột nào từ người dùng. Nói cách khác, việc “không bấm vào quảng cáo lạ” không còn đủ an toàn như trước.
Trong chiến dịch này, một công ty quảng cáo kỹ thuật số đóng vai trò trung gian, phân phối quảng cáo trên hơn 120.000 website và 75.000 ứng dụng. Mã đi kèm quảng cáo thu thập mã định danh quảng cáo, địa chỉ IP rồi gửi về máy chủ để chọn mục tiêu, sau đó mới bắn mã khai thác vào những thiết bị đã lọt vào danh sách. Câu chuyện không chỉ là một lỗ hổng kỹ thuật; nó phơi bày sự mong manh của cả hệ sinh thái quảng cáo số, nơi người dùng bị biến thành “mồi” mà không hề hay biết.
Cú lừa 95 triệu euro: Deepfake không chỉ là trò giải trí
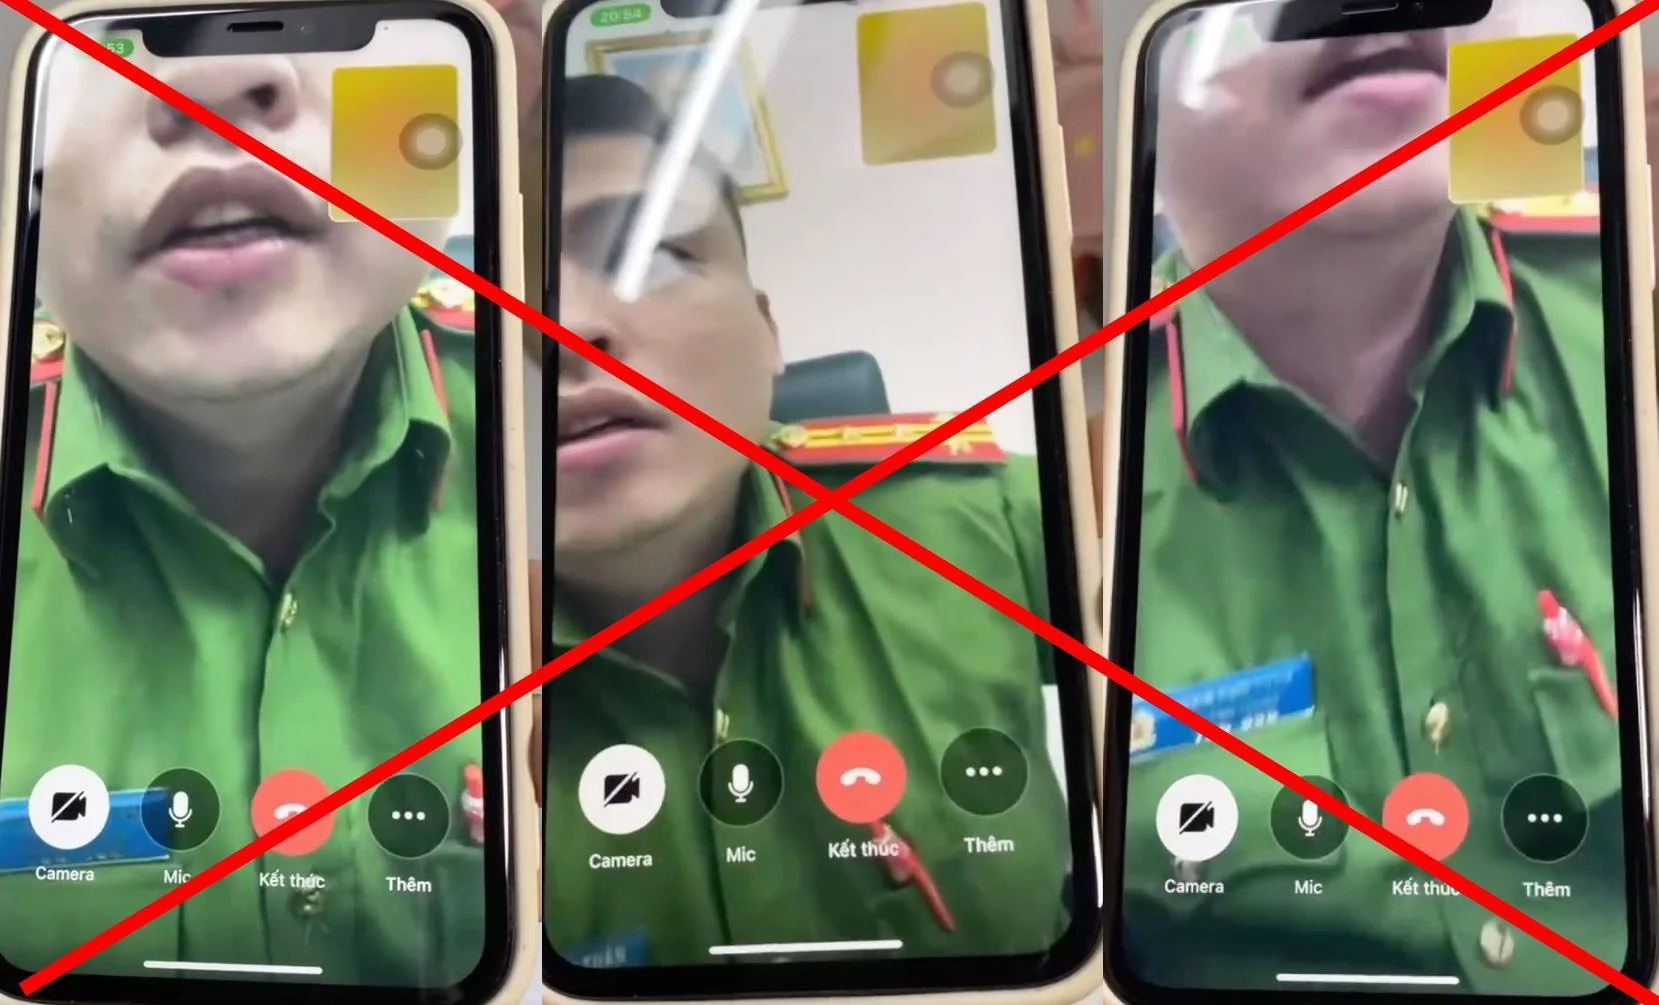
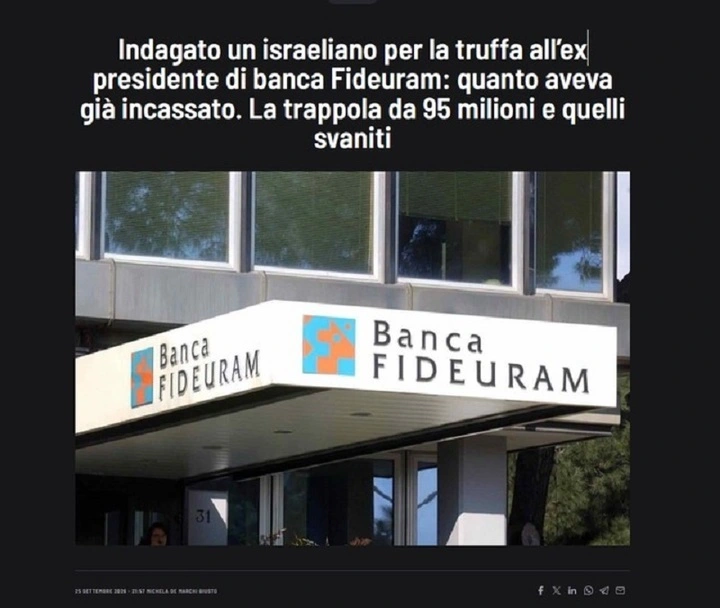
Vụ việc Chủ tịch một ngân hàng tư nhân tại Italy bị lừa chuyển 95 triệu euro bằng deepfake là lời cảnh tỉnh rõ ràng nhất: lừa đảo AI deepfake đã bước vào trung tâm hệ thống tài chính. Kẻ gian giả danh CEO tập đoàn mẹ qua WhatsApp, yêu cầu hỗ trợ một giao dịch quốc tế “bảo mật cao”, rồi tiếp tục dựng thêm một nhân vật giả danh đối tác luật để gọi điện xác nhận tính hợp pháp. Giọng nói được tạo bằng công nghệ nhân bản giọng nói, đi kèm 11 tài liệu có chữ ký giả, tạo nên một màn kịch gần như hoàn hảo.
Trong ba ngày, 11 lệnh chuyển tiền được thực hiện tới các tài khoản tại Trung Quốc và Hong Kong, qua trung chuyển ở Bồ Đào Nha. Ngân hàng khẳng định hệ thống không bị xâm nhập; đây là một vụ thao túng tâm lý kết hợp AI, chứ không phải tấn công kỹ thuật thuần túy. Một câu nói đáng nhớ từ vụ việc là: “Hệ thống vẫn an toàn, nhưng con người thì không.” Khi niềm tin nội bộ bị khai thác bằng công nghệ, mọi lớp phòng thủ kỹ thuật đều trở nên vô nghĩa.
Tội phạm công nghệ mới: AI kết hợp chiêu trò cũ, nguy hiểm gấp bội
Điểm chung giữa mã độc quảng cáo trực tuyến và cú lừa deepfake 95 triệu euro là sự kết hợp giữa công nghệ AI hiện đại và những chiêu trò lừa đảo truyền thống. Ở tầng kỹ thuật, AdFection dùng hạ tầng quảng cáo để cài phần mềm gián điệp Candiru vào thiết bị mục tiêu trong vài giây. Ở tầng con người, kẻ gian dùng deepfake để giả danh lãnh đạo cấp cao, gọi điện, gửi tài liệu, tạo áp lực thời gian – những chiêu tâm lý vốn đã quá quen thuộc trong giới lừa đảo.
Xu hướng này cho thấy an ninh mạng AI không chỉ là việc cập nhật phần mềm hay cài thêm một lớp bảo vệ. Đó là cuộc đua giữa khả năng nhận diện thao túng tâm lý và tốc độ phát triển của công cụ deepfake. Khi giọng nói, hình ảnh, chữ ký đều có thể bị nhân bản, mọi quy trình dựa trên “nhận diện cá nhân” đều phải được xem lại. Nếu các tổ chức tiếp tục tin rằng chỉ cần hệ thống không bị xâm nhập là đủ an toàn, họ sẽ lặp lại sai lầm của những nạn nhân đi trước.