
Deepfake, lừa đảo AI và thực tế mới nguy hiểm hơn con số thống kê
Deepfake và lừa đảo AI là các hình thức tội phạm mạng sử dụng trí tuệ nhân tạo để giả mạo hình ảnh, giọng nói, danh tính và dựng kịch bản cá nhân hóa nhằm lừa nạn nhân cung cấp dữ liệu, cài phần mềm độc hại hoặc chuyển tiền trái phép. Tội phạm đang liên tục thay đổi phương thức, trong đó AI, công nghệ giả mạo hình ảnh, giọng nói và dữ liệu cá nhân đang trở thành những công cụ quan trọng. Điều đáng ngại là deepfake giả mạo khiến việc “mắt thấy, tai nghe” không còn là bảo chứng cho sự thật, nhất là khi kẻ gian có thể thu thập ảnh, video, giọng nói công khai trên mạng xã hội rồi dựng cuộc gọi giả người thân, bạn bè hoặc cán bộ chức năng để chiếm đoạt tài sản.
Về mặt số liệu, lừa đảo trực tuyến tại Việt Nam được ghi nhận giảm 56% số vụ so với cùng kỳ năm trước, với 959 vụ và thiệt hại ước tính khoảng 1.500 tỷ đồng. Nhưng đây không phải lý do để yên tâm. Số vụ ít hơn, nhưng mỗi vụ tinh vi và khó nhận diện hơn nhờ AI và kho dữ liệu cá nhân khổng lồ bị thu thập rồi phân loại theo nghề nghiệp, khu vực sống, mức thu nhập, thói quen… để tạo ra các kịch bản lừa đảo sát với từng người bị nhắm tới. Nếu người dùng vẫn mang tâm lý “thấy hình, nghe giọng là tin”, thì lợi thế đang nghiêng hẳn về phía tội phạm.
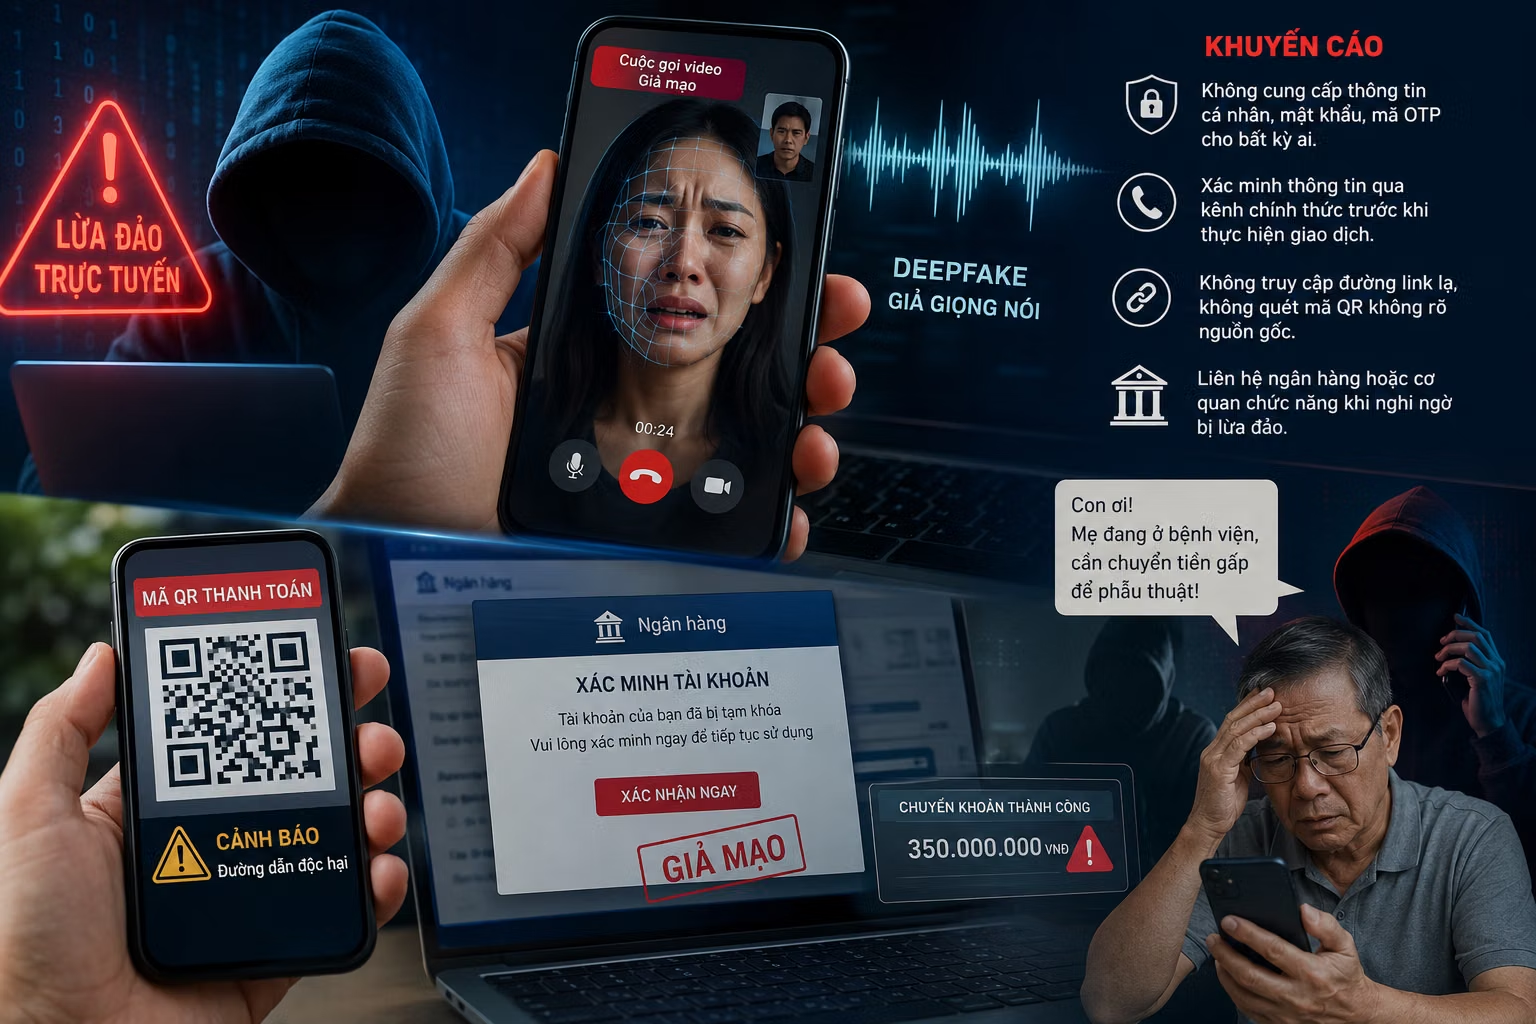
Deepfake giả người thân, mã QR độc hại và chiến thuật social engineering AI
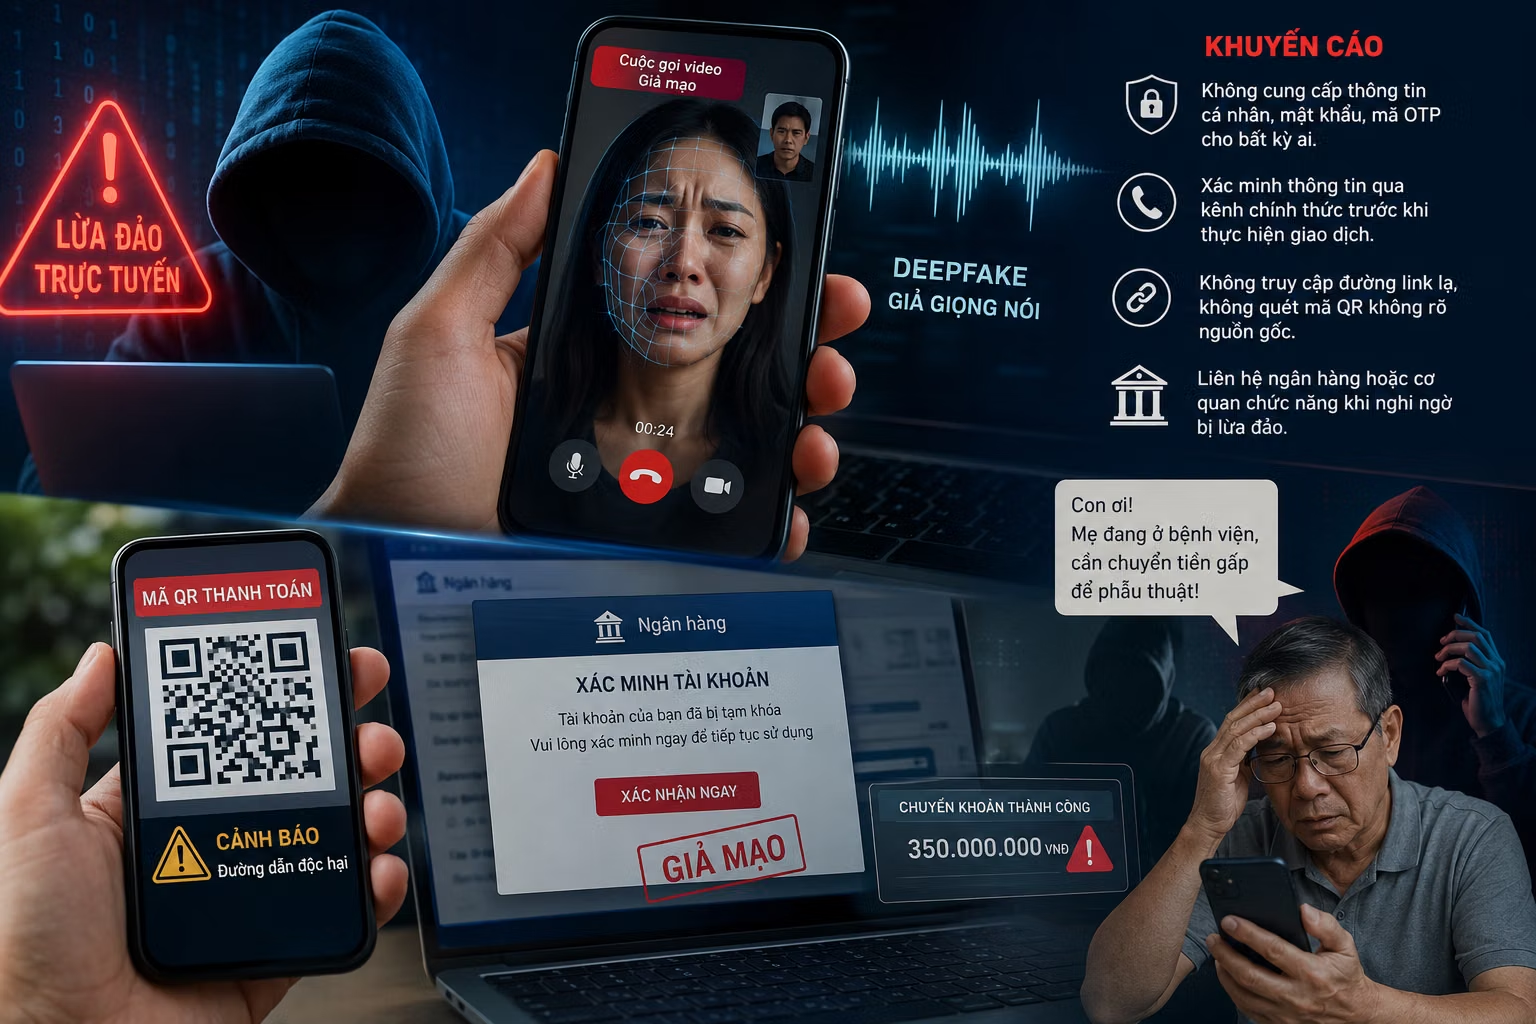
Deepfake giả mạo đang đánh thẳng vào cảm xúc và thói quen tin vào người quen của chúng ta. Các đối tượng thu thập ảnh, video, giọng nói từ mạng xã hội hoặc tài khoản bị chiếm quyền, rồi dùng AI dựng cuộc gọi video giả người thân, bạn bè, cán bộ Công an, Viện kiểm sát hoặc chuyên gia tài chính để yêu cầu chuyển tiền hoặc cung cấp thông tin nhạy cảm. Đây là kiểu social engineering AI nguy hiểm: kịch bản không chung chung mà được “đo ni đóng giày” cho từng nạn nhân, dựa trên dữ liệu thật về gia đình, công việc và quan hệ xã hội.
Song song đó là các mã QR độc hại. Kẻ gian mạo danh nhân viên điện lực, nắm chính xác việc nạn nhân vừa chuyển nơi ở và chưa hoàn tất thủ tục, rồi gửi mã QR có giao diện giống hệt đơn vị điện lực. Phía sau mã QR là phần mềm độc hại, có nguy cơ giúp chúng chiếm quyền kiểm soát thiết bị và chiếm đoạt tài sản. Một trường hợp khác, nạn nhân bị dẫn dắt bằng câu chuyện người quen của con gái gặp tai nạn, cần tiền phẫu thuật gấp và đã chuyển 350 triệu đồng trong 15 phút trước khi kịp gọi xác minh. Hai kịch bản khác nhau nhưng chung một công thức: thông tin thật + danh tính giả + áp lực thời gian, một mô thức lừa đảo thế hệ mới được AI tăng sức mạnh.
Ai đang bị nhắm tới: từ người cao tuổi tới người dùng di động “mọi việc trên điện thoại”
Lừa đảo AI trực tuyến không chừa ai, nhưng có những nhóm đang đặc biệt bị nhắm tới. Người cao tuổi là ví dụ, khi họ thường ít cập nhật công nghệ nhưng lại sở hữu khoản tiền tích lũy; các đường dây lừa đảo tận dụng điều này bằng các kịch bản “khẩn cấp” như tiền điện, tai nạn, viện phí, rồi trộn lẫn thông tin thật và giả để đánh vào tâm lý lo lắng. Điểm chung là họ tin vào người “xưng danh” đúng chức vụ hoặc thân phận, và dễ bị áp lực thời gian làm mờ khả năng suy xét. Đây chính là kiểu social engineering AI được cá nhân hóa đến từng người.
Thiết bị di động cũng đang trở thành mục tiêu hấp dẫn do người dùng thực hiện ngày càng nhiều hoạt động tài chính, liên lạc trên điện thoại và thường ít cảnh giác hơn so với khi dùng máy tính. Hệ thống phòng, chống lừa đảo ghi nhận gần 63.000 loại mã độc mới trên điện thoại di động trong một năm, nhiều ứng dụng giả mạo được phát tán nhằm đánh cắp dữ liệu hoặc chiếm quyền điều khiển thiết bị. Đây là môi trường lý tưởng để mã QR độc hại và các đường link cài app lừa đảo hoạt động. Trong lĩnh vực viễn thông, doanh nghiệp cũng buộc phải rà soát SIM rác, thuê bao không chính chủ, cảnh báo cuộc gọi nghi ngờ lừa đảo và lọc tin nhắn giả mạo thương hiệu để giảm rủi ro cho người dùng.
Nhà nước và doanh nghiệp siết luật, nhưng người dùng mới là “tường lửa cuối cùng”
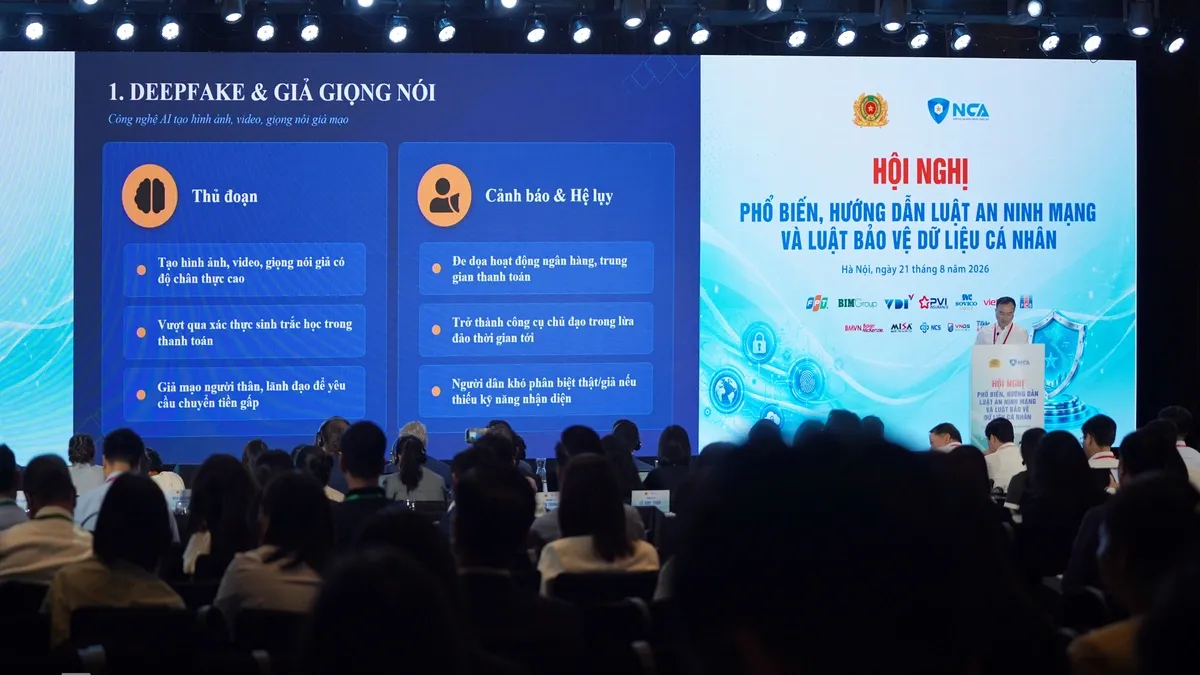
Về mặt chính sách, Luật An ninh mạng và Luật Bảo vệ dữ liệu cá nhân đã có hiệu lực, tập trung vào bảo vệ hệ thống thông tin, dữ liệu cá nhân, quyền của chủ thể dữ liệu và xử lý các nguy cơ mới như tấn công mạng, AI và dữ liệu xuyên biên giới. Cơ quan quản lý phối hợp với Ngân hàng Nhà nước để hoàn thiện cơ chế ngăn chặn, truy vết và xử lý dòng tiền vi phạm, trong khi các nền tảng số, mạng xã hội, sàn thương mại điện tử được yêu cầu tăng cường rà quét, xử lý tài khoản và nội dung giả mạo. Ở lĩnh vực ngân hàng và trung gian thanh toán, hệ thống đã phát hiện hơn 688.000 bản ghi tài khoản, ví điện tử và thẻ nghi gian lận, cảnh báo tới 3,5 triệu lượt khách hàng; hơn 1,1 triệu lượt đã dừng hoặc hủy giao dịch kịp thời, bảo vệ số tiền hơn 3.990 tỷ đồng.
Nhưng dù khung pháp lý và hệ thống cảnh báo ngày càng hoàn thiện, kẻ gian vẫn dùng AI để vượt qua xác thực sinh trắc học, tấn công thiết bị di động và tận dụng các lỗ hổng dữ liệu cá nhân. Điều đó có nghĩa: nếu người dùng vẫn tin rằng “có luật bảo vệ mình”, mà không thay đổi thói quen số, thì luật cũng khó cứu kịp trong vài phút chuyển tiền. Thực tế, nhiều đường dây lừa đảo hoạt động theo mô hình có tổ chức và xuyên biên giới, với cả trăm vụ deepfake ghi nhận và hàng chục tỷ đồng thiệt hại. Trong bối cảnh đó, mỗi người dùng Internet phải coi mình là lớp phòng chống lừa đảo đầu tiên và cuối cùng – vì chỉ một cú nhấp chuột sai, mọi hệ thống phía sau cũng khó sửa sai ngay được.
Nguyên tắc thực tế để nhận diện và phòng chống lừa đảo AI, deepfake, mã QR độc hại
Để phòng chống lừa đảo hiệu quả, cần thay đổi triệt để cách xác thực và phản xạ khi gặp yêu cầu liên quan đến tiền hoặc dữ liệu. Cơ quan chức năng khuyến cáo: không coi hình ảnh, giọng nói hay video call là căn cứ duy nhất để xác thực danh tính; với yêu cầu chuyển tiền bất thường, hãy kết thúc cuộc gọi và xác minh lại qua một kênh độc lập trước khi giao dịch. Nguyên tắc nền tảng là không cung cấp mật khẩu, mã OTP; không cài ứng dụng từ đường link người lạ gửi; không thực hiện yêu cầu xác thực hoặc chuyển tiền chỉ dựa trên cuộc gọi, tin nhắn. Đây không phải lời khuyên chung chung, mà là “bộ lọc” bắt buộc trong thời đại deepfake giả mạo tràn lan.
- Không vội tin chỉ vì người gọi biết đúng thông tin cá nhân như tên, địa chỉ, người thân; dữ liệu này có thể bị mua bán hoặc rò rỉ.
- Không chuyển tiền vì câu chuyện được mô tả là khẩn cấp (tai nạn, công an giữ người, đóng tiền ngay kẻo bị cắt dịch vụ…); càng gấp càng phải bình tĩnh.
- Không quét mã QR hay truy cập đường link chưa kiểm chứng, kể cả khi giao diện giống ngân hàng, điện lực hoặc cơ quan nhà nước; hãy vào thẳng website hoặc app chính thức để tự thao tác.
- Mọi yêu cầu liên quan đến tiền phải được xác minh lại qua một kênh độc lập: tự gọi lại số điện thoại chính thức, liên hệ người thân, hoặc trực tiếp với ngân hàng trước khi thực hiện.
Cuối cùng, hãy nhớ: deepfake giả mạo, lừa đảo AI trực tuyến và mã QR độc hại sẽ còn phát triển cùng công nghệ. Chúng ta không thể quay lại thời “nghe giọng là đủ tin”, nhưng có thể xây cho mình một bộ nguyên tắc phòng vệ mới: đa kênh, chậm lại, kiểm chứng, không chia sẻ mã bí mật. Ai giữ vững được những nguyên tắc này sẽ giảm đáng kể nguy cơ trở thành nạn nhân tiếp theo.