
Giả mạo AI ChatGPT, Claude, Gemini: Nguy cơ lớn hơn bạn tưởng
Giả mạo AI ChatGPT, Claude và Gemini là hình thức tấn công trong đó kẻ gian tạo ứng dụng, trang web hoặc tác nhân AI giả mang thương hiệu các dịch vụ AI phổ biến, nhằm dụ người dùng tải phần mềm độc hại hoặc cung cấp dữ liệu nhạy cảm, từ đó chiếm quyền kiểm soát thiết bị, tài khoản và thông tin doanh nghiệp.
Thông tin mới cho thấy hơn 92.000 vụ tấn công giả mạo các dịch vụ và tác nhân AI đã được ghi nhận chỉ trong năm tháng đầu năm, chủ yếu nhắm vào ChatGPT, Claude và Gemini. Điều này không còn là nguy cơ xa vời mà là một chiến dịch tấn công diện rộng, đánh thẳng vào thói quen làm việc mới của nhân viên văn phòng. Các gói cài đặt AI giả được ngụy trang khéo léo, khiến người dùng nghĩ rằng họ đang cài một bản ChatGPT hay Claude "bản desktop", trong khi thực chất là phần mềm độc hại cài sâu vào hệ thống.
Kẻ tấn công khai thác tâm lý tin tưởng thương hiệu: thấy logo quen, tên miền giống, giao diện giống là nhấp tải. Khi nhân viên sử dụng những bản AI giả đó cho công việc, họ vô tình mở cánh cửa trực tiếp cho mã độc đi vào mạng nội bộ, nơi chứa toàn bộ dữ liệu công ty.
Phần mềm độc hại Claude và AI agent giả: Mối đe dọa âm thầm trong máy tính công ty
Điều đáng sợ nhất không phải là một file độc hại bị phát hiện ngay, mà là phần mềm độc hại Claude âm thầm tồn tại trong hệ thống công ty cả năm trời mà không ai hay biết. Trong một chiến dịch, kẻ tấn công phát tán các ứng dụng Claude giả cho Windows, macOS và Linux, nhắm vào những người đang tìm kiếm công cụ AI. Khi được khởi chạy, các bộ cài giả này âm thầm triển khai mã độc lên thiết bị.
Mã độc cho phép kẻ tấn công duy trì quyền truy cập dài hạn vào hệ thống bị xâm nhập và thông tin nhạy cảm. Đó chính là cơn ác mộng với bảo mật dữ liệu công ty: từ một máy tính của nhân viên văn phòng, hacker có thể quan sát, ghi lại phím bấm, đánh cắp mật khẩu, tài liệu nội bộ, rồi mở rộng sang các máy khác. Không chỉ ứng dụng giả, hơn 15.000 mẫu mã độc được ngụy trang dưới dạng phần mềm AI agent cũng đã bị phát hiện, bao gồm Trojan ngân hàng, phần mềm gián điệp và trình tải mã độc khác.
Trong bối cảnh AI agent ngày càng được tích hợp sâu vào quy trình làm việc, từ lập kế hoạch đến tự gọi API, việc người dùng bỏ qua một vài bước kiểm chứng để "cho nhanh" là mảnh đất màu mỡ cho tội phạm mạng. Khi tốc độ được ưu tiên hơn an toàn, dữ liệu doanh nghiệp chính là thứ bị đem ra đánh đổi.
Lừa đảo Caller ID Spoofing: Khi số hotline ngân hàng cũng có thể bị giả
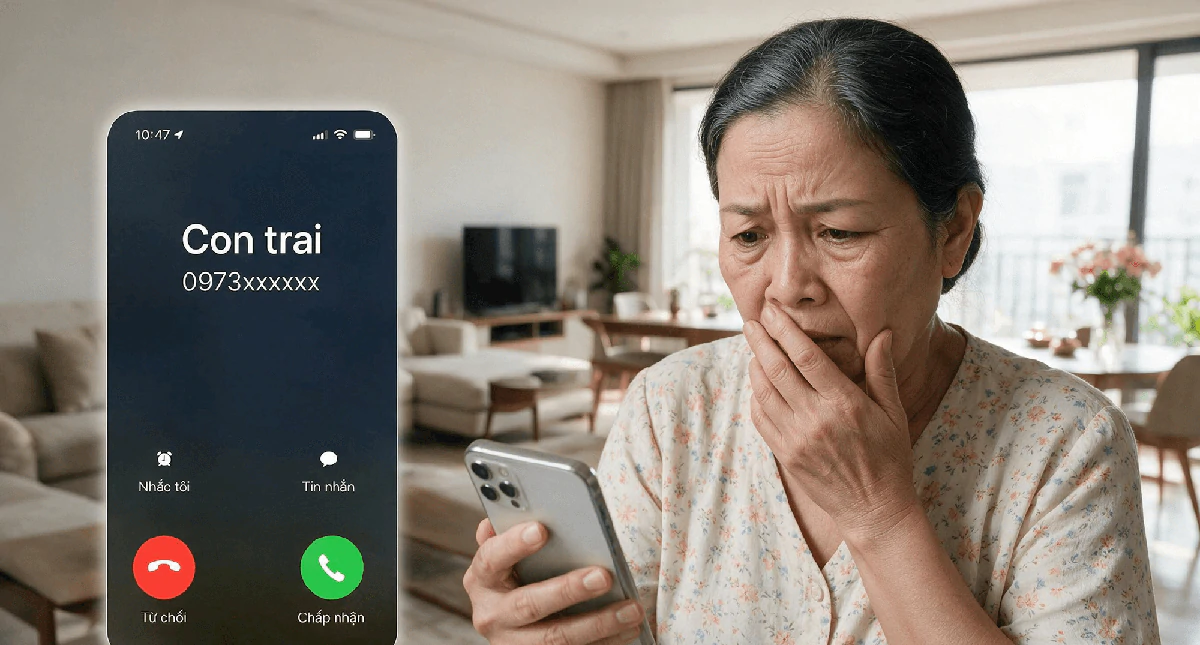
Trong khi nhân viên bận rộn với các công cụ AI, một mặt trận khác lại mở ra trên điện thoại: lừa đảo Caller ID Spoofing. Đây là kỹ thuật giả mạo số hiển thị, cho phép cuộc gọi từ kẻ gian xuất hiện trên màn hình như đúng số hotline của tổ chức uy tín. Bạn thấy số ngân hàng, cơ quan chức năng hay thậm chí số đồng nghiệp, nhưng thực tế đó có thể là một bot hoặc một đường truyền VoIP được tinh chỉnh để lừa mắt người nhận.
Kẻ gian sử dụng các nền tảng trung gian như Cloud Call hoặc bot Telegram để can thiệp vào trường dữ liệu hiển thị, buộc điện thoại người nhận hiện đúng số hotline. Về mặt kỹ thuật, danh tính thực của nguồn gọi và thông tin hiển thị là hai phần độc lập; điều này biến số điện thoại trên màn hình thành một chỉ dấu không còn đáng tin. Khi niềm tin bị đánh lừa, họ sẽ dễ dàng triển khai các kịch bản đánh vào nỗi sợ hoặc lòng tham, từ thông báo tài khoản bị khóa đến yêu cầu xác minh giao dịch để chiếm đoạt mã xác thực.
Điểm mấu chốt là: nếu bạn vẫn coi số hiển thị là "bằng chứng" để xác thực danh tính người gọi, bạn đã đi sau tội phạm mạng ít nhất một bước. Cách nghĩ đó phải thay đổi nếu không muốn cả cá nhân lẫn doanh nghiệp bị kéo vào các kịch bản lừa đảo tinh vi hơn, kể cả khi kẻ gian mượn danh dịch vụ AI.
Nhân viên văn phòng cần làm gì để bảo vệ dữ liệu công ty?
Bảo mật dữ liệu công ty không còn là chuyện riêng của phòng IT; nó nằm ngay trong từng cú click và từng cuộc gọi của mỗi nhân viên. Khi hơn 92.000 vụ giả mạo AI ChatGPT và các dịch vụ tương tự đã bị ghi nhận, mọi hành động bất cẩn đều có thể trả giá bằng toàn bộ hệ thống.
- Chỉ dùng dịch vụ AI từ nhà cung cấp uy tín, truy cập qua trang chính thức hoặc kho ứng dụng rõ ràng; tránh các bot, ứng dụng không rõ nguồn gốc.
- Không cài "ChatGPT/Claude/Gemini bản PC" từ các đường link được chia sẻ trong nhóm chat, email lạ hoặc forum không chính thức.
- Không cung cấp thông tin cá nhân, mật khẩu, dữ liệu nội bộ cho bất kỳ dịch vụ AI nào chưa được kiểm chứng.
- Luôn hoài nghi kể cả khi số gọi đến hiển thị đúng tên ngân hàng; nếu bị yêu cầu cung cấp OTP, mật khẩu hoặc chuyển tiền, hãy lập tức dừng cuộc gọi.
- Khi nghi ngờ cuộc gọi, chủ động cúp máy và tự gọi lại vào số hotline chính thức được công ty hoặc tổ chức công bố.
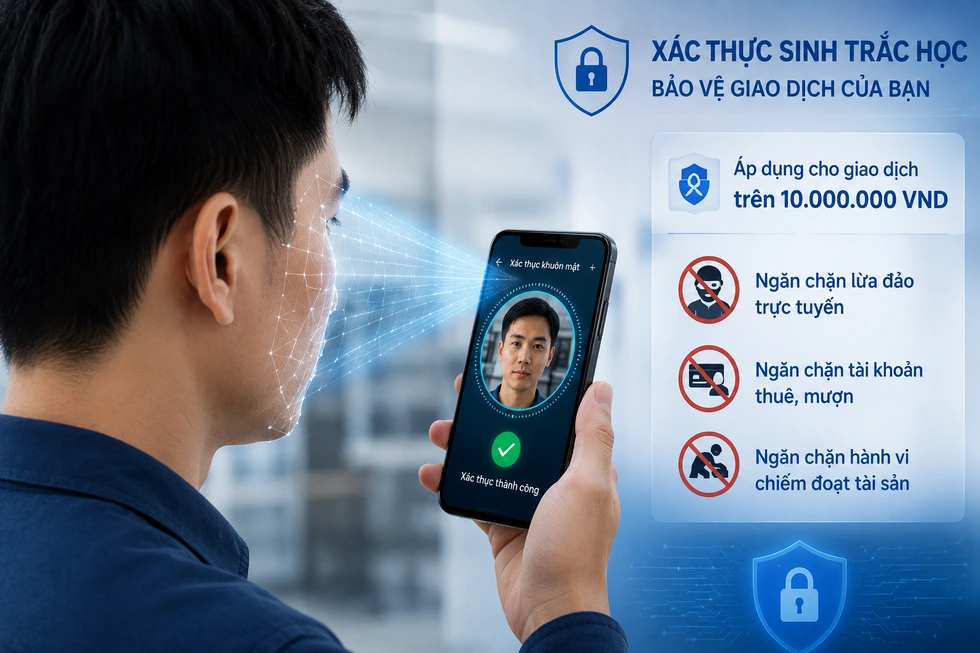
Các tổ chức cũng cần bỏ thói quen dùng số điện thoại gọi đến như yếu tố duy nhất để xác minh danh tính khách hàng, đồng thời triển khai xác thực đa lớp như thông báo ứng dụng hoặc sinh trắc học để bảo vệ hệ thống trước cuộc gọi giả mạo. Về phía nhân viên, quy tắc vàng là: mọi liên kết tải phần mềm và mọi yêu cầu cung cấp thông tin nhạy cảm đều phải được kiểm chứng nguồn gốc trước khi thực hiện.
Kết luận: Tốc độ không thể đánh đổi an toàn
AI giúp nhân viên văn phòng tăng năng suất, nhưng là con dao hai lưỡi: cùng lúc đó, giả mạo AI ChatGPT và các tác nhân AI khác đang biến máy tính công ty thành mục tiêu béo bở cho tội phạm mạng. Song song, lừa đảo Caller ID Spoofing khiến ngay cả các cuộc gọi mang số ngân hàng cũng không còn đáng tin. Nếu doanh nghiệp tiếp tục ưu tiên tốc độ trên mọi thứ, bảo mật dữ liệu công ty sẽ trở thành nạn nhân đầu tiên.
Câu hỏi không còn là "liệu công ty có bị tấn công không" mà là "khi nào". Khác biệt giữa thiệt hại nhỏ và thảm họa nằm ở việc từng nhân viên có chịu dừng lại vài giây để kiểm tra nguồn liên kết, xác minh lại số gọi đến và nói "không" với ứng dụng AI không rõ nguồn gốc hay không. Trong kỷ nguyên AI, thái độ hoài nghi có kiểm soát chính là kỹ năng an ninh quan trọng nhất.