
Mã độc Android ngân hàng: hiểm họa xuất phát từ chính điện thoại của bạn
Mã độc Android ngân hàng là loại phần mềm độc hại được thiết kế để chiếm quyền điều khiển điện thoại Android, chiếm đoạt dữ liệu thẻ, mật khẩu và lén thực hiện giao dịch ngân hàng gian lận thông qua việc nhân bản ứng dụng hoặc khai thác kết nối NFC, khiến người dùng mất tiền mà gần như không có dấu hiệu rõ ràng để nhận biết trong giai đoạn đầu. Quan điểm thẳng thắn: nếu bạn vẫn cài file APK ngoài luồng và dễ dàng cấp quyền Trợ năng cho ứng dụng lạ, thì tài khoản ngân hàng không còn là “pháo đài” an toàn. Phân tích từ một hãng bảo mật cho thấy các chiến dịch mã độc ngân hàng như Gigabud đang khai thác tối đa sự bất cẩn của người dùng, mượn danh ứng dụng cơ quan thuế, chính phủ, hãng hàng không để dụ cài đặt tệp APK giả mạo qua tin nhắn và website lừa đảo. Việc coi nhẹ cảnh báo bảo mật chính là lý do khiến nhiều người chỉ phát hiện sự cố khi tài khoản đã bị rút tiền.
Hai “vũ khí” mới: nhân bản ứng dụng ngân hàng và tấn công NFC relay
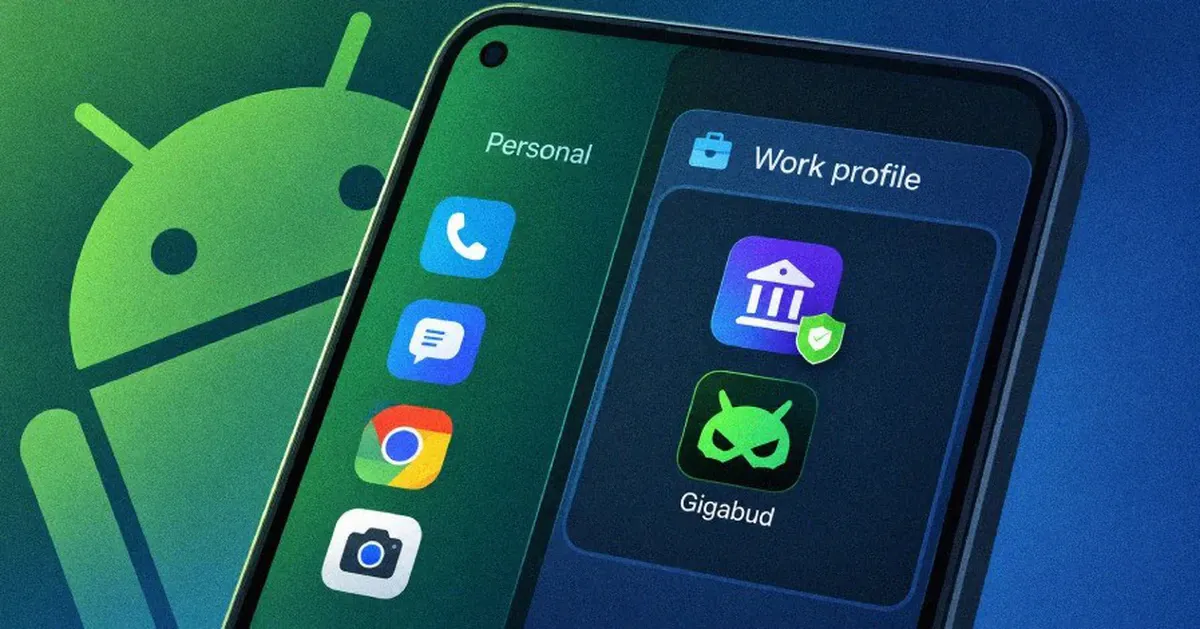
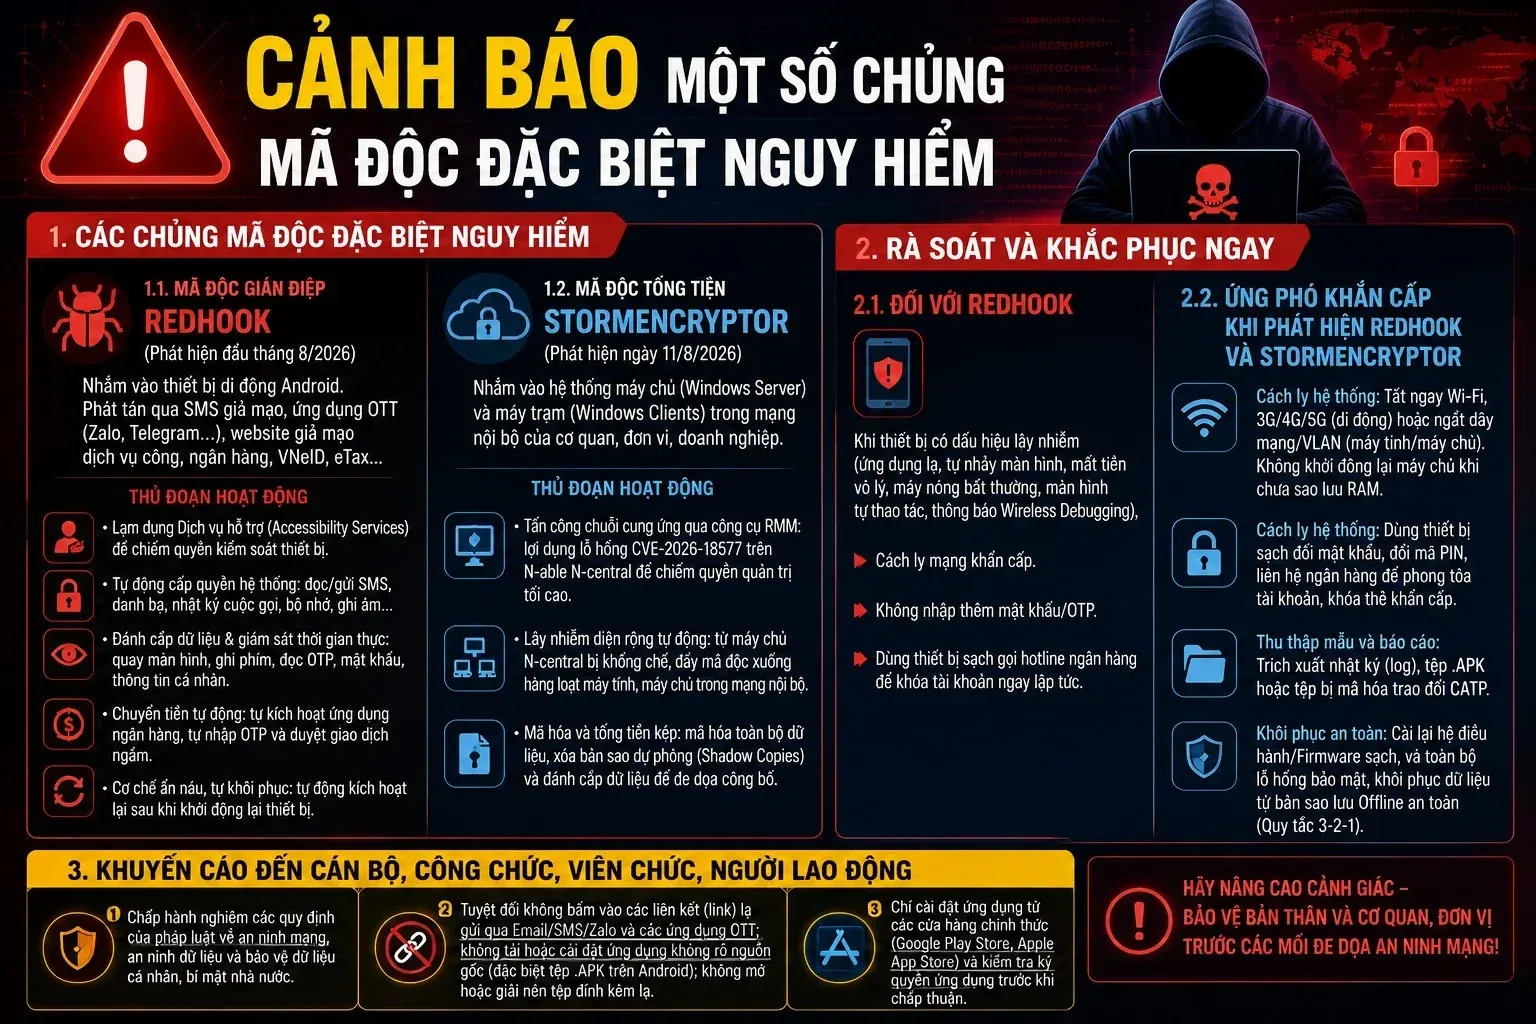
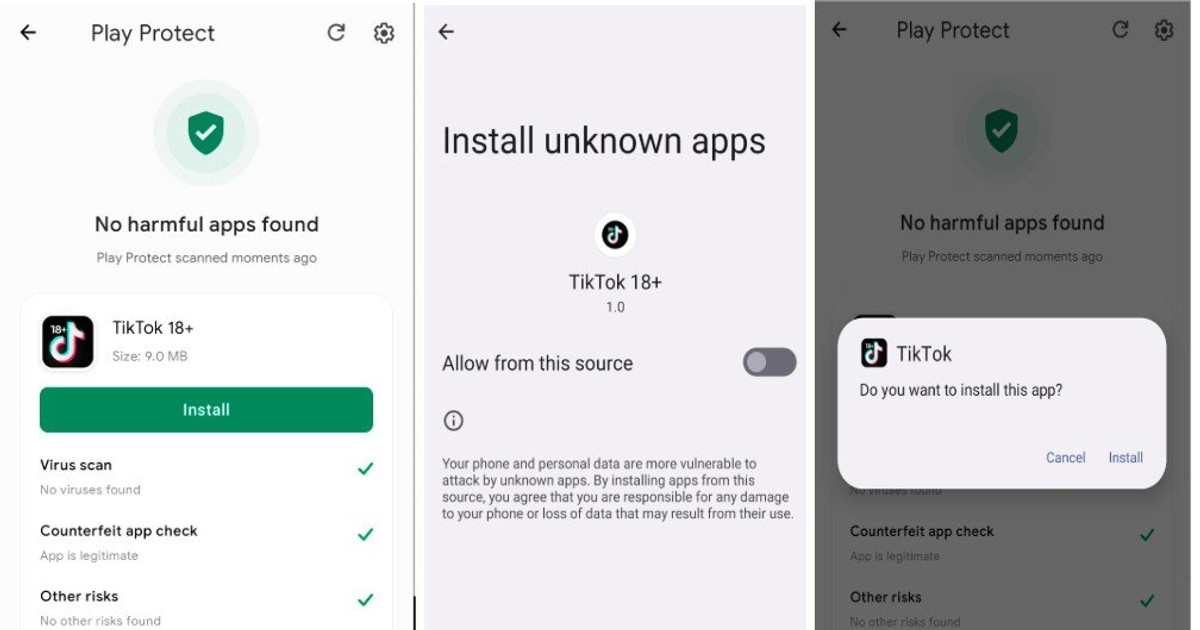
Điểm đáng sợ của các chiến dịch mã độc Android ngân hàng hiện nay là chúng không chỉ ăn cắp mật khẩu, mà còn trực tiếp điều khiển ứng dụng để giao dịch gian lận. Gigabud là ví dụ điển hình: sau khi lừa nạn nhân cài tệp APK giả mạo dịch vụ công, nó xin quyền Trợ năng và quyền hiển thị đè, quét hệ thống, dùng giao diện giả để lấy thông tin đăng nhập ngân hàng và mã PIN thiết bị. Tiếp đó, công cụ Vwork – phiên bản bị chỉnh sửa từ tiện ích mở hồ sơ công việc – được cài âm thầm, tạo một work profile mới rồi nhân bản ứng dụng ngân hàng mục tiêu vào đó để kẻ tấn công điều khiển từ xa, chuyển tiền trái phép và che giấu thao tác bằng màn hình đen. Song song, kỹ thuật tấn công NFC relay kết hợp mã độc gián điệp còn biến smartphone thành “đầu đọc trộm” thẻ vật lý: điện thoại bị nhiễm mã độc đóng vai trò thiết bị đọc, truyền gói dữ liệu qua hạ tầng chuyển tiếp tới một điện thoại khác của kẻ gian để thanh toán khống tại POS hoặc ATM. Theo một nguồn phân tích, hiện có hơn 54 tệp APK liên quan đến NFC malware được phát tán ngầm, cho thấy mối đe dọa này không còn mang tính lý thuyết mà đã được triển khai trên thực tế.
Dấu hiệu cảnh báo: khi điện thoại và ứng dụng ngân hàng hành xử bất thường
Người dùng thường chỉ nhận ra vấn đề khi thấy biến động số dư, nhưng nếu chờ đến lúc đó thì đã quá muộn. Bạn cần coi những dấu hiệu sau là “đèn đỏ” an ninh. Thứ nhất, mọi tin nhắn, email chứa đường dẫn tải APK, đặc biệt là tự xưng cơ quan thuế, chính phủ, hãng hàng không, ngân hàng hoặc dịch vụ công, đều phải bị xem là đáng ngờ. Bản chất của các chiến dịch như Gigabud là dụ nạn nhân sideload ứng dụng giả mạo qua SMS và website lừa đảo, nên việc bạn nhấp vào link và cài đặt là bước đầu mở cửa cho mã độc. Thứ hai, hãy chú ý khi có ứng dụng yêu cầu quyền Trợ năng, quyền hiển thị đè màn hình hoặc quyền quản trị thiết bị dù chức năng nghe có vẻ không liên quan. Thứ ba, sự xuất hiện của một bản sao ứng dụng ngân hàng thứ hai trong hồ sơ công việc (work profile) trên điện thoại Android là dấu hiệu bất thường rất nghiêm trọng, cần kiểm tra ngay. Cuối cùng, nếu bạn từng bị người tự xưng nhân viên ngân hàng hướng dẫn áp thẻ vào lưng điện thoại hoặc cài một “ứng dụng hỗ trợ” qua file APK thì phải xem đó là tình huống rủi ro cao với tấn công NFC relay.
Chiến lược bảo vệ tài khoản ngân hàng: kỷ luật số quan trọng hơn mọi ứng dụng bảo mật
Không giải pháp kỹ thuật nào đủ hiệu quả nếu người dùng thiếu kỷ luật số. Bảo vệ tài khoản ngân hàng bắt đầu từ nguyên tắc “tuyệt đối không cài file APK lạ”: đừng tải hoặc cài đặt tệp tin được gửi qua SMS, email, mạng xã hội hay website không rõ nguồn gốc, kể cả khi bên gửi tự xưng là cơ quan nhà nước hoặc ngân hàng. Tương tự, hãy từ chối cấp quyền Trợ năng, hiển thị đè màn hình và quyền quản trị thiết bị cho mọi ứng dụng không rõ danh tính hoặc chỉ đóng vai trò dịch vụ công, giao hàng. Một điều quan trọng khác là luôn xác thực qua kênh chính thống: nếu có người gọi điện, nhắn tin yêu cầu cài app, cập nhật sinh trắc học hoặc “xử lý khẩn” tài khoản, hãy ngắt cuộc gọi và chủ động liên hệ tổng đài chính thức của ngân hàng. Bạn cũng nên thường xuyên mở ứng dụng ngân hàng, kiểm tra lịch sử giao dịch, đối chiếu với các hoạt động chi tiêu thực tế để phát hiện sớm giao dịch lạ. Việc chủ động giám sát tài khoản là lớp phòng vệ quan trọng, nhất là khi mã độc có thể che thao tác bằng màn hình đen trong hồ sơ công việc.
Phản ứng khẩn cấp khi nghi ngờ bị nhiễm mã độc Android ngân hàng
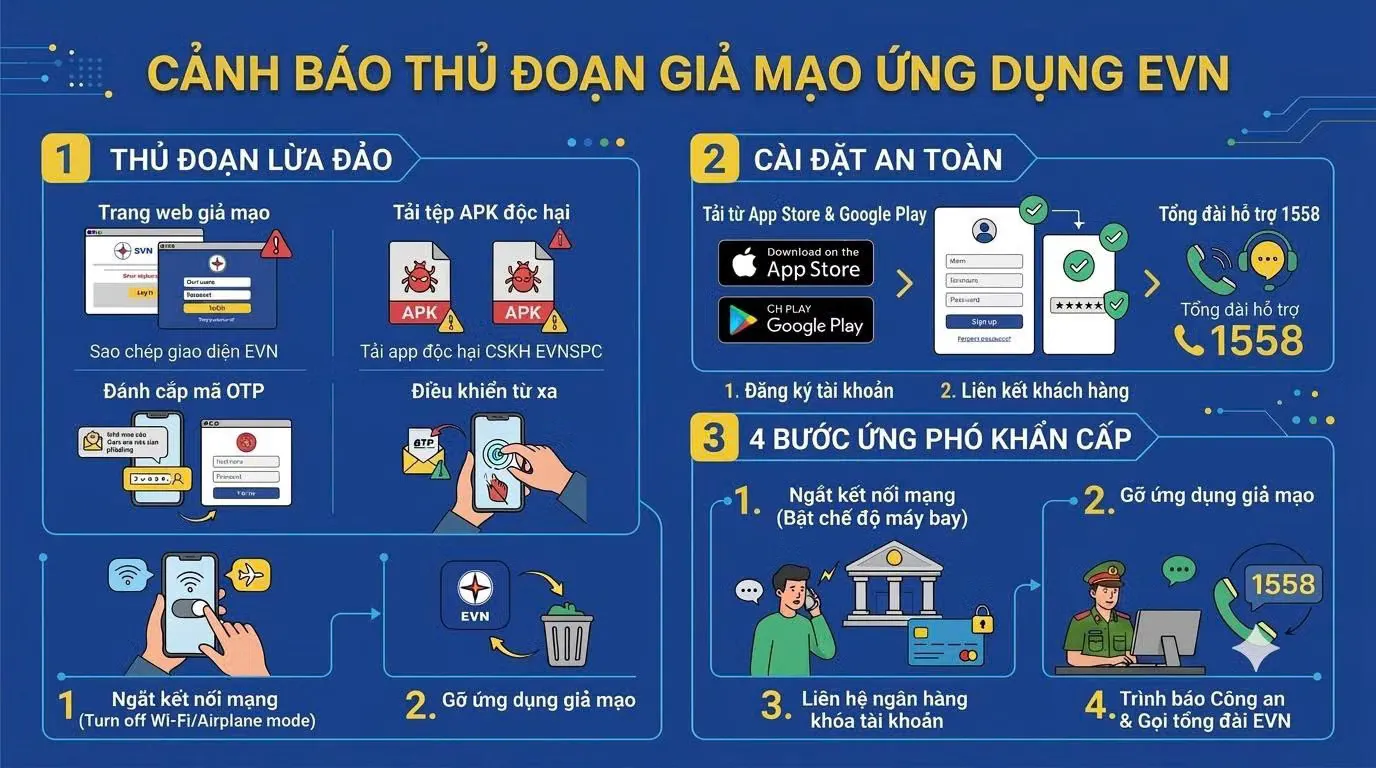
Khi có bất kỳ nghi ngờ nào – nhìn thấy bản sao ứng dụng ngân hàng, từng cài file APK lạ, hoặc phát hiện quyền Trợ năng bị cấp cho ứng dụng không rõ nguồn gốc – hãy coi đó là tình huống khẩn cấp. Bước đầu tiên là ngắt ngay kết nối mạng (Wi-Fi và dữ liệu di động) để hạn chế thiết bị tiếp tục gửi dữ liệu cho kẻ tấn công. Sau đó, bạn có thể đưa điện thoại về chế độ an toàn (Safe Mode) để gỡ ứng dụng đáng ngờ hoặc khôi phục cài đặt gốc, sau khi đã sao lưu dữ liệu quan trọng. Đồng thời, cần nhanh chóng liên hệ ngân hàng qua kênh chính thức để khóa thẻ, khóa tài khoản hoặc kích hoạt các biện pháp bảo vệ bổ sung. Tiếp theo, hãy thu hồi toàn bộ quyền truy cập đặc biệt đã lỡ cấp, xóa ứng dụng đáng ngờ và xem xét lại danh sách hồ sơ trên Android để bảo đảm không còn work profile lạ chứa bản sao ứng dụng ngân hàng. Thực hiện các bước mạnh tay này có thể gây bất tiện, nhưng chúng thường là ranh giới giữa việc mất thời gian vài ngày và mất tiền cùng dữ liệu cá nhân lâu dài.