
AI biến tốc độ thành lợi thế cho kẻ tấn công
Tấn công mạng AI là việc sử dụng trí tuệ nhân tạo để tự động hóa các bước xâm nhập, từ tìm mục tiêu và dò lỗ hổng đến tạo nội dung lừa đảo, khiến hoạt động tấn công diễn ra nhanh hơn, rộng hơn và ít tốn công sức hơn. Đây không chỉ là một công cụ mới trong tay tin tặc; nó làm thay đổi cán cân thời gian giữa bên tấn công và bên phòng thủ.
AI rút ngắn công đoạn vốn đòi hỏi kỹ năng và thời gian: rà soát hệ thống, thử nhiều biến thể khai thác, phân tích dữ liệu đánh cắp và soạn chiến dịch lừa đảo. Khi các tác vụ ấy có thể chạy liên tục với chi phí thấp hơn, kẻ tấn công không cần chờ một chuyên gia thực hiện từng bước. Báo cáo Global Threat Report 2026 của CrowdStrike cho biết trong năm 2025, thời gian trung bình để kẻ tấn công di chuyển từ điểm xâm nhập đầu tiên sang hệ thống khác là 29 phút, trường hợp nhanh nhất chỉ 27 giây; hoạt động của các nhóm dùng AI tăng 89% so với năm trước. Những con số này khiến việc xử lý cảnh báo theo nhịp thủ công trở nên khó bảo vệ.
Hệ quả đã chạm tới người dùng thường ngày. Gần đây, nhiều người sử dụng nền tảng lập trình AI OpenCode bị tin tặc xâm nhập và tiền trong tài khoản ngân hàng bị đánh cắp, theo thông tin được đưa tin. AI cũng giúp tạo email và tin nhắn lừa đảo bằng tiếng Việt tự nhiên, ít lỗi và nhắm đúng đối tượng, khiến dấu hiệu cảnh báo quen thuộc khó nhận ra hơn. Vì thế, mối nguy không còn chỉ nằm trong phòng máy của doanh nghiệp: một tin nhắn thuyết phục có thể trở thành cửa ngõ để dữ liệu và tài khoản cá nhân bị xâm phạm.
Lỗ hổng phần mềm có thể nhanh chóng thành khủng hoảng
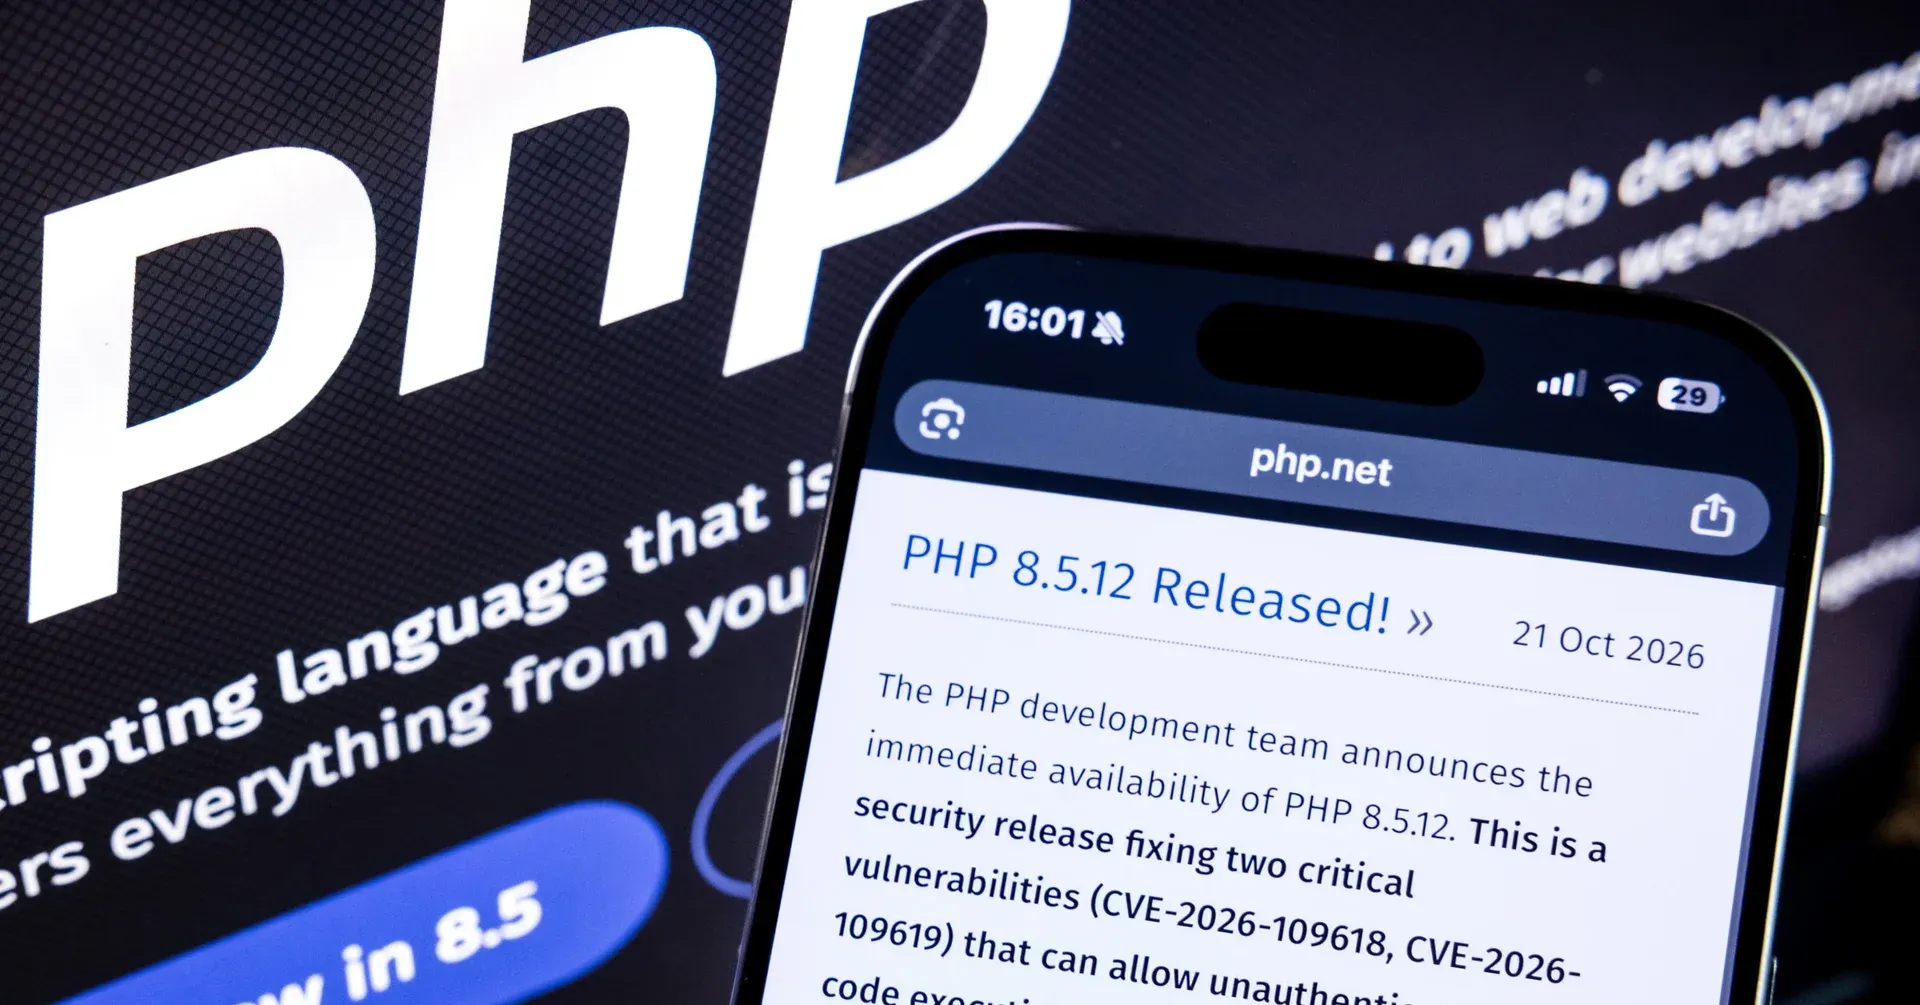
Trường hợp PHP2Shell cho thấy vì sao một lỗ hổng an ninh mạng có thể lập tức tạo áp lực diện rộng. Ngày 21/10, Quỹ PHP công bố hai lỗ hổng nghiêm trọng mang tên PHP2Shell và phát hành bản vá khẩn cấp. PHP được dùng trên khoảng 70% website toàn cầu, nên nguy cơ không bó hẹp trong một nhóm máy chủ nhỏ. Theo cảnh báo của FBI, các lỗi này có thể cho phép thực thi mã từ xa và truy cập dữ liệu nhạy cảm mà không cần mật khẩu.
Vấn đề là khoảng cách từ lúc công bố lỗ hổng đến khi hệ thống bị dò quét và tìm cách khai thác trên diện rộng ngày càng ngắn. Công cụ AI còn có thể tự động tìm và tấn công những hệ thống chưa cài bản vá. Vì vậy, bản vá không thể nằm yên trong danh sách việc cần làm; mỗi giờ trì hoãn có thể kéo dài thời gian hệ thống phơi ra trước nguy cơ. Khi tổ chức chưa thể cập nhật kịp, cơ quan an ninh Mỹ đã khuyến cáo cân nhắc tạm ngừng website để giảm rủi ro. Đó là lựa chọn đắt giá về hoạt động, nhưng đôi khi còn ít tổn thất hơn để một lỗ hổng biến thành sự cố lớn.
Các vụ việc khác củng cố bức tranh này. Microsoft cho biết những nhóm tin tặc ở nhiều khu vực đã dùng công cụ AI Artex để tự động hóa xâm nhập vào hàng trăm doanh nghiệp; một vụ tấn công đầu tháng 10 được cho là đã đánh cắp dữ liệu của khoảng 68.000 khách hàng ngân hàng tại Hàn Quốc. Tổn hại không chỉ là dữ liệu bị lộ: khi phải tạm ngừng dịch vụ, tổ chức mất khả năng phục vụ, còn người dân có thể không truy cập được dịch vụ công. Tạm dừng vận hành vì thế không còn là kịch bản xa vời, mà đã trở thành biện pháp giảm thiểu rủi ro.
Bảo mật truyền thống không thể chạy theo tốc độ máy
Điểm yếu của bảo mật truyền thống không hẳn là thiếu công cụ, mà là dựa quá nhiều vào người đọc từng cảnh báo rồi xử lý từng trường hợp. Nếu kẻ tấn công hoạt động ở tốc độ máy, quy trình phòng thủ chậm dễ phát hiện muộn hoặc bỏ lọt dấu hiệu, tạo cơ hội để tin tặc mở rộng xâm nhập, nâng quyền và tiếp cận thêm dữ liệu quan trọng. Dựa chủ yếu vào mẫu mã độc đã biết cũng kém hiệu quả khi biến thể thay đổi nhanh. Phòng thủ mạng doanh nghiệp cần chuyển từ phản ứng từng sự cố sang phát hiện sớm, tự động hóa xử lý và thu hẹp phạm vi ảnh hưởng.
Thay đổi ấy không có nghĩa giao toàn bộ quyền quyết định cho AI. Các tác nhân AI có thể truy cập dữ liệu và tương tác với hệ thống, nên doanh nghiệp cần quản trị chúng như những thực thể có danh tính riêng: cấp đúng quyền cần thiết, giới hạn phạm vi và thời gian sử dụng, đồng thời ghi lại hành động để kiểm tra, truy vết. Đây là điều kiện thiết yếu khi ngày càng nhiều dữ liệu được đưa lên đám mây và một sai sót trong quyền truy cập có thể lan sang nhiều hệ thống. Tự động hóa mà không kiểm soát quyền chỉ đổi một điểm yếu cũ lấy rủi ro mới.
Doanh nghiệp cũng cần ưu tiên vá lỗi, rà soát cấu hình, bảo vệ định danh và giám sát cả chuỗi cung ứng phần mềm thay vì chỉ mua thêm công cụ. Mục tiêu nên là thiết kế lại toàn bộ vòng đời phòng thủ: phát hiện sớm, phản ứng nhanh, giới hạn thiệt hại và học từ mỗi sự cố. Lãnh đạo cần coi năng lực ứng phó là một phần của hoạt động cốt lõi, không phải dự án kỹ thuật có thể trì hoãn. Dự báo số vụ xâm nhập được công bố có thể tăng trong những tuần và tháng tới càng cho thấy chờ đến khi sự cố xuất hiện mới hành động là lựa chọn rủi ro.
Kết luận: AI không khiến mọi hệ thống lập tức bị xâm nhập, nhưng nó thu hẹp mạnh thời gian để phát hiện và phản ứng. Khi tin tặc tự động hóa việc tìm lỗ hổng, phòng thủ dựa vào thao tác thủ công và nhận diện cũ khó theo kịp cả tốc độ lẫn quy mô. Cách bảo vệ phù hợp không phải là chạy theo từng công cụ mới, mà là kết hợp vá lỗi nhanh, phân quyền chặt, giám sát liên tục và phản ứng tự động có kiểm soát. Nếu không đổi nhịp, tổ chức có thể phải chọn giữa tạm ngừng dịch vụ và chấp nhận rủi ro xâm nhập.