
Luật phải bảo vệ đúng mức, không quản lý bằng thủ tục
Luật An ninh dữ liệu là khuôn khổ pháp lý nhằm bảo vệ dữ liệu trước nguy cơ bị xâm phạm, đồng thời đặt ra cách quản lý và phân cấp rủi ro để dữ liệu được khai thác, lưu chuyển và sử dụng an toàn. Đây là mục tiêu cần thiết, nhưng luật chỉ có ích nếu quy định bảo vệ tương xứng với rủi ro và không biến tuân thủ thành gánh nặng thường trực cho doanh nghiệp. Chiều 26/10, Quốc hội thảo luận tại tổ về dự án Luật An ninh dữ liệu cùng một số dự án luật khác. Phó Chủ tịch Quốc hội Nguyễn Hồng Diên nhấn mạnh yêu cầu hài hòa giữa bảo vệ chủ quyền, an ninh dữ liệu và khai thác hiệu quả nguồn lực này. Trong bối cảnh chuyển đổi số, dữ liệu là đầu vào quan trọng của kinh tế số, xã hội số và năng lực cạnh tranh. Vì vậy, luật nên tạo niềm tin để dữ liệu được dùng an toàn, thay vì cản trở dòng chảy hợp pháp bằng các lớp kiểm soát không cần thiết.
Tiêu chí rủi ro rõ ràng là nền tảng của bảo vệ dữ liệu
Điểm then chốt nằm ở cách xác định cấp độ rủi ro. Dự thảo quy định việc xác định, cập nhật cấp độ rủi ro dữ liệu tại Điều 8, nhưng đại biểu đề nghị tiêu chí phải cụ thể, có thể kiểm chứng và áp dụng thống nhất. Việc phân loại nên dựa vào tính chất, mức độ quan trọng của dữ liệu và hậu quả nếu tính bảo mật, toàn vẹn hoặc khả dụng bị xâm phạm; không nên chỉ tập trung vào nguy cơ lộ lọt. Dữ liệu công khai vẫn có thể gây hại nếu bị sửa trái phép, còn dữ liệu phục vụ dịch vụ thiết yếu có thể ảnh hưởng tới đời sống nếu không truy cập được đúng lúc. Dữ liệu cá nhân nhạy cảm cần cơ chế bảo vệ phù hợp, trong khi dữ liệu rủi ro thấp không nên phải gánh nghĩa vụ vượt mức cần thiết. Cách tiếp cận dựa trên hậu quả giúp bảo vệ người dân và doanh nghiệp mà không áp một khuôn cứng cho mọi loại dữ liệu.
Cắt thủ tục trùng lặp, giảm chi phí tuân thủ thực chất
Giảm số biểu mẫu hay bước phê duyệt là chưa đủ nếu doanh nghiệp vẫn phải cung cấp lại thông tin, chịu nhiều lần đánh giá hoặc tuân theo các nghĩa vụ giống nhau ở những luật khác nhau. Các đại biểu đề nghị giảm thực chất phần tuân thủ trùng lặp, kết hợp tiền kiểm, hậu kiểm và trách nhiệm giải trình. Dự thảo đã đặt nguyên tắc công nhận, kế thừa kết quả đánh giá, tích hợp hồ sơ và thẩm định tại Điều 3, Điều 10 và Điều 11 nhằm hạn chế thủ tục chồng chéo. Đây là hướng đi đúng, nhưng hiệu quả phụ thuộc vào việc các cơ quan có dùng chung kết quả và thống nhất cách áp dụng hay không. Nếu tiêu chí rủi ro mơ hồ, doanh nghiệp có thể bị xếp vào cấp độ cao hơn cần thiết, chịu thêm nghĩa vụ và đối mặt nguy cơ đình trệ dòng chảy dữ liệu kinh doanh. Thủ tục doanh nghiệp vì thế cần được thiết kế theo nguyên tắc làm một lần, giải trình rõ và không lặp lại yêu cầu đã được đáp ứng.
An ninh dữ liệu phải theo kịp công nghệ và phối hợp rõ trách nhiệm
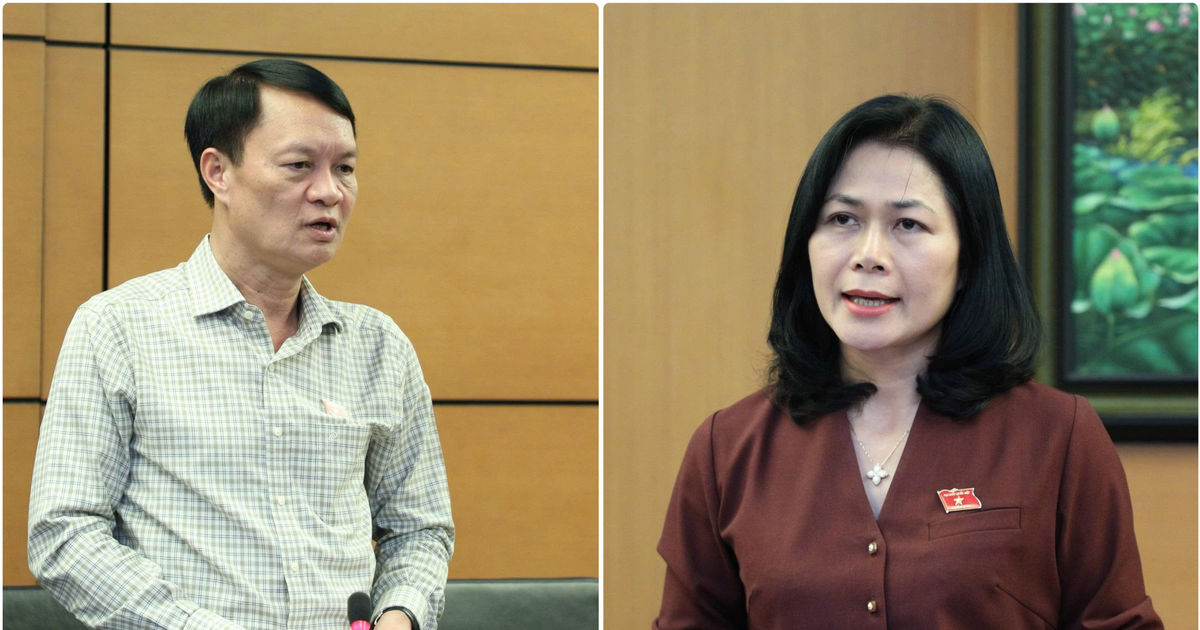
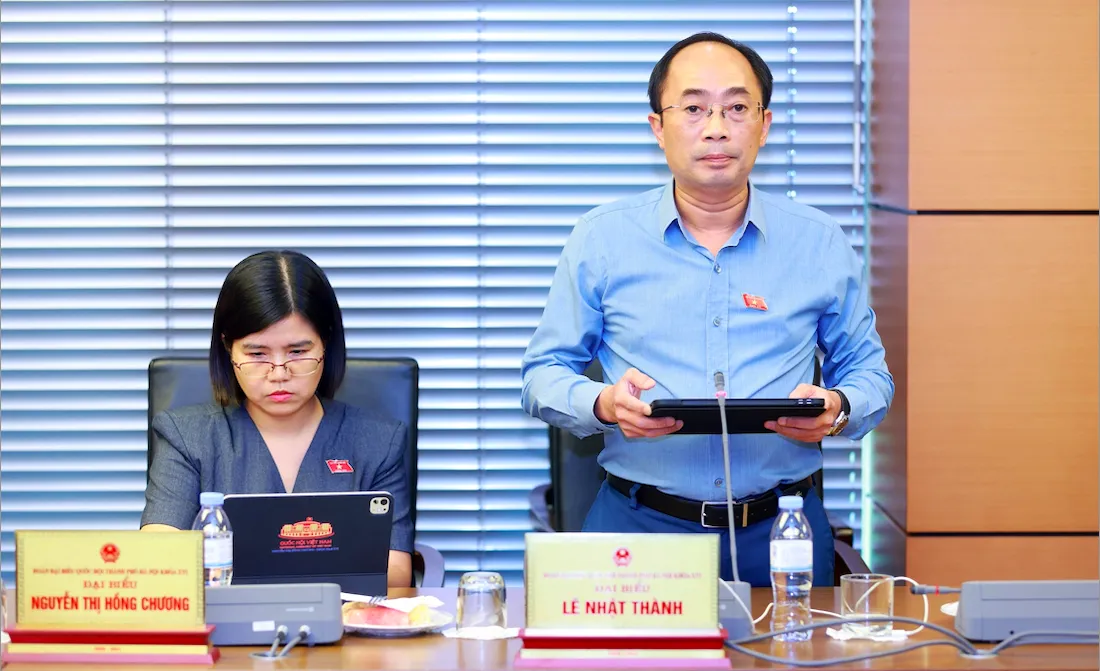
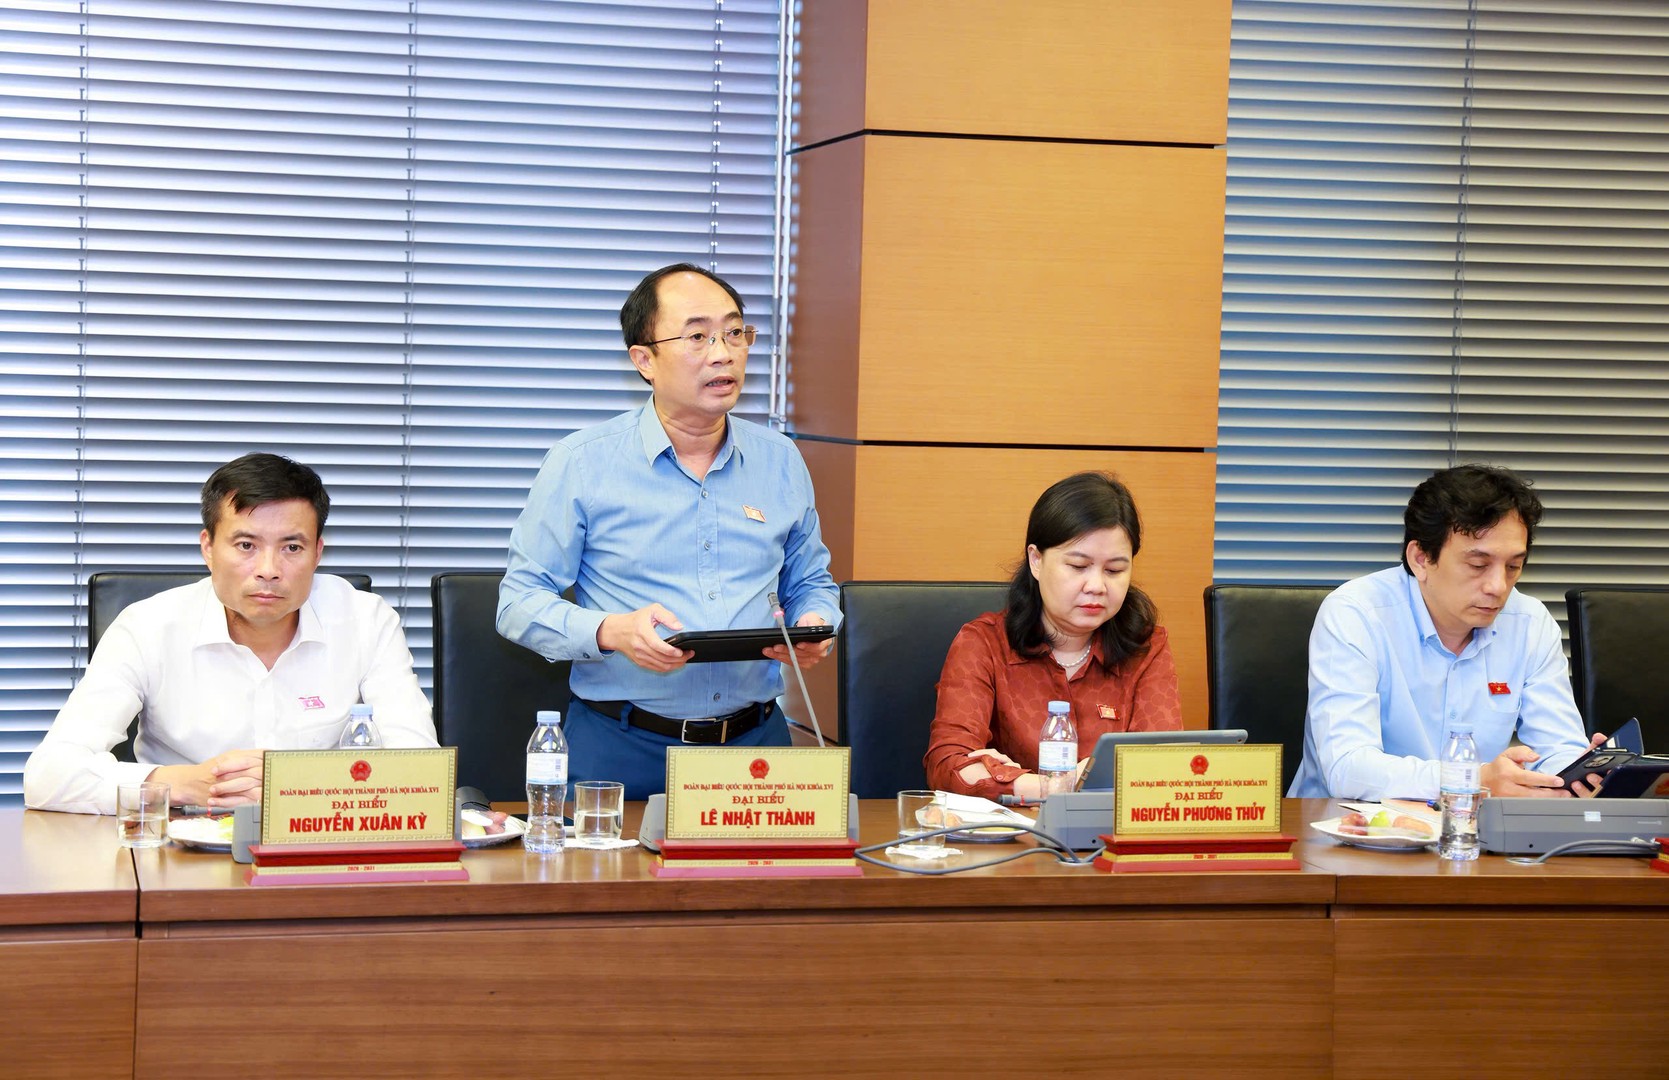
Nhu cầu lập luật không chỉ đến từ chuyển đổi số mà còn từ các cách thức tấn công mới. Đại biểu Lê Nhật Thành ủng hộ việc đưa vào điều cấm hành vi lợi dụng AI, Deepfake và công nghệ mới để xâm phạm dữ liệu. Theo số liệu VNCERT thuộc Bộ Công an, từ đầu năm 2026 đã ghi nhận hơn 2 triệu cảnh báo tấn công mạng nhằm vào cơ quan, tổ chức tại Việt Nam; gần 50% có sự hỗ trợ của AI. Con số này cho thấy bảo vệ dữ liệu không thể chỉ dựa vào thủ tục giấy tờ, mà cần năng lực phát hiện, ứng phó và trách nhiệm rõ ràng. Với các hoạt động lưỡng dụng, đại biểu Phạm Công Nguyên đề nghị hướng dẫn thi hành luật cần sớm làm rõ cơ chế phối hợp và phân định thẩm quyền giữa các cơ quan. Bước tiếp theo là hoàn thiện tiêu chí phân cấp, căn cứ điều chỉnh và cách xem xét lại kết quả khi có bất đồng, để quy định vừa bảo vệ dữ liệu vừa vận hành thống nhất.
Kết luận, Luật An ninh dữ liệu nên được đánh giá bằng hai kết quả cùng lúc: dữ liệu có nguy cơ gây hậu quả lớn được bảo vệ hiệu quả, còn doanh nghiệp không phải trả chi phí tuân thủ cho những yêu cầu chồng lặp hoặc vượt mức. Muốn đạt điều đó, luật cần tiêu chí rủi ro minh bạch, cơ chế kế thừa kết quả đánh giá và phân công trách nhiệm không nhập nhằng. Bảo vệ dữ liệu và giảm thủ tục không phải hai mục tiêu đối nghịch; nếu quy định đúng mức, chúng củng cố lẫn nhau.