
Rủi ro AI bắt đầu từ cấu hình và quyền truy cập
Lỗ hổng AI là điểm yếu trong phần mềm, cấu hình hoặc cơ chế kiểm soát của hệ thống trí tuệ nhân tạo, có thể giúp kẻ tấn công chiếm quyền, lấy dữ liệu hay dùng máy chủ làm bàn đạp. Bốn trường hợp dưới đây cho thấy nguy cơ không nằm riêng ở mô hình: cổng AI lộ khóa, công cụ xây dựng quy trình thực thi mã, tác nhân thoát sandbox và nhân Linux lỗi thời đều có thể mở đường tới thông tin xác thực hoặc quyền quản trị.
Bài học đáng lo nhất là những lớp bảo vệ được triển khai để giảm rủi ro có thể trở nên vô nghĩa nếu cấu hình mặc định còn nguyên hoặc ranh giới tin cậy được xác định sai. Trong bảo mật máy chủ, việc vá mã chỉ là một phần; quản trị viên còn phải giới hạn dịch vụ tiếp xúc internet, thu hồi khóa bị lộ và xác minh những gì đã chạy trên máy.
LiteLLM: một khóa mẫu có thể mở cả cổng AI
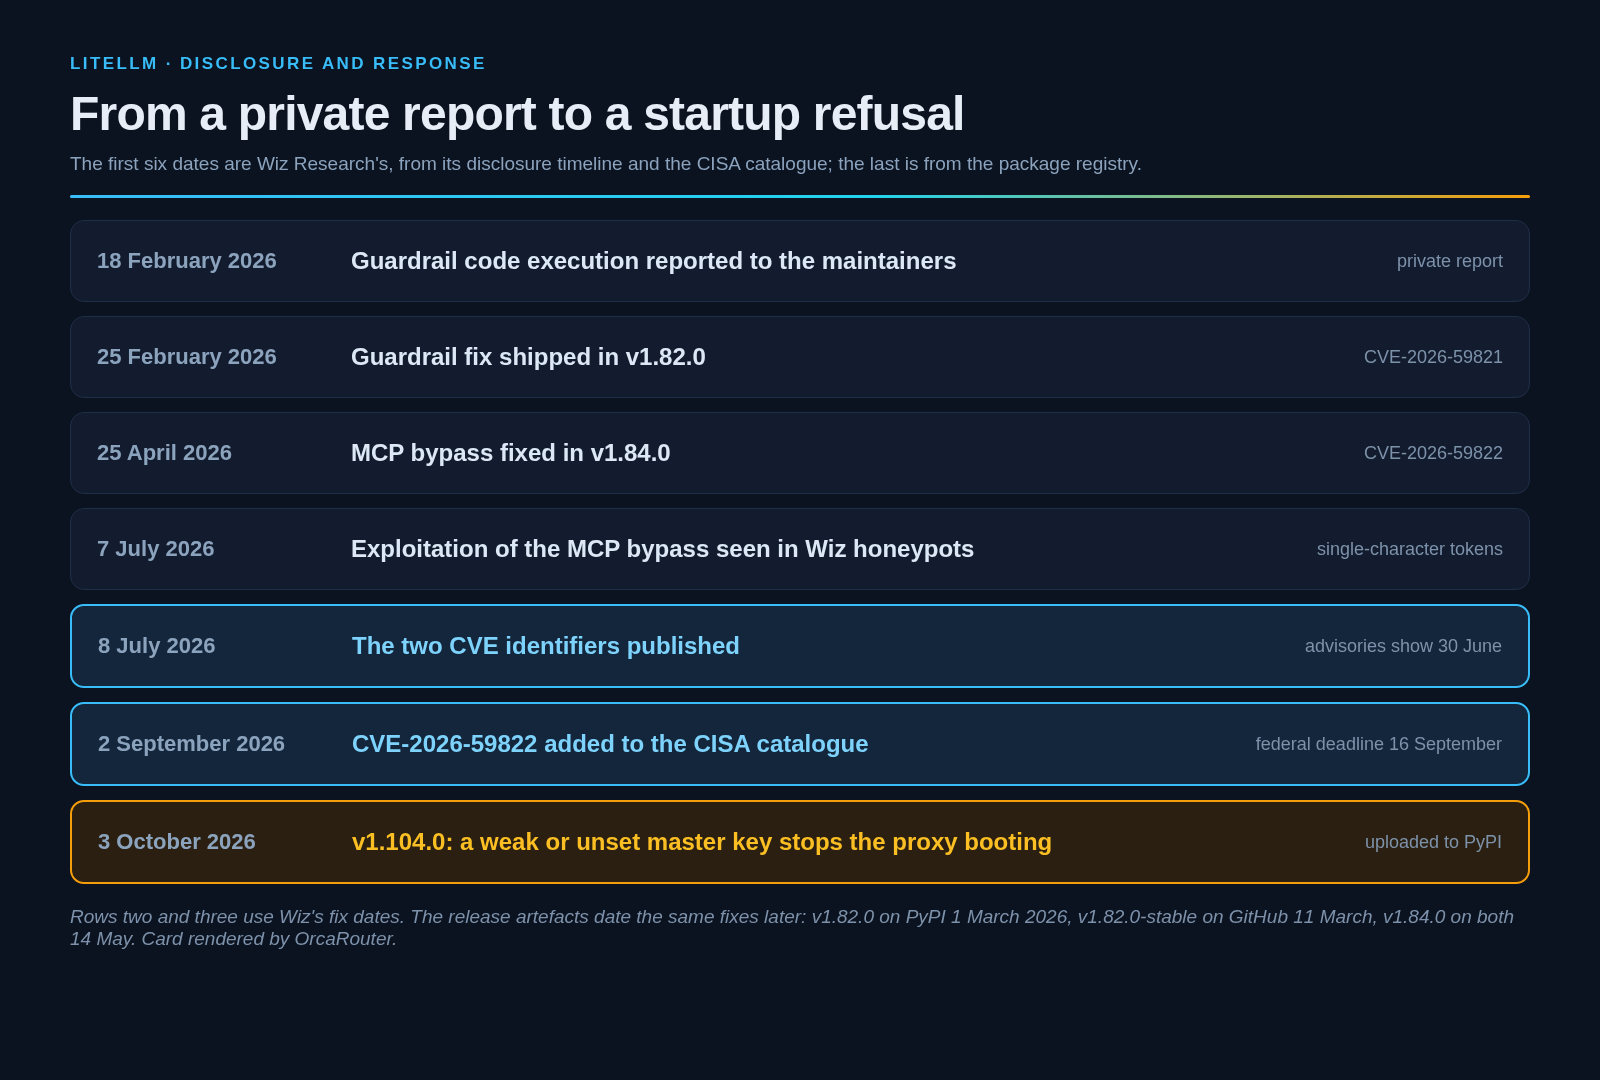
Wiz phát hiện 294 trong 3.074 triển khai LiteLLM truy cập được từ internet — tương đương 9,6% — chấp nhận khóa quản trị mẫu sk-1234 hoặc không đòi thông tin xác thực. Trong số đó, 191 proxy không cấu hình khóa chính nên chấp nhận bất kỳ chuỗi nào; số còn lại giữ nguyên khóa mẫu trong hướng dẫn cài đặt. Đây không phải lỗi khó đoán: khóa nằm ngay trong tài liệu thiết lập.
LiteLLM đứng giữa ứng dụng và nhà cung cấp mô hình, nên quyền quản trị có thể phơi bày khóa API AI, lời nhắc, phản hồi và máy chủ công cụ kết nối qua Model Context Protocol. Wiz liên hệ quyền truy cập này với khả năng thực thi mã ở cấp root và đánh cắp thông tin xác thực IAM trên đám mây. Hãy thay khóa mẫu bằng bí mật mạnh, đặt khóa chính rõ ràng, giới hạn truy cập mạng và luân chuyển toàn bộ khóa nhà cung cấp nếu cổng từng bị phơi lộ. Lỗ hổng đã được sửa trong LiteLLM 1.84.0; cần nâng cấp và kiểm tra phiên bản đang chạy.
Langflow và DeepSeek: mã tùy chỉnh, sandbox và ranh giới tin cậy
Langflow có lỗ hổng thực thi mã từ xa không cần xác thực CVE-2026-0768: endpoint xác thực thành phần tùy chỉnh chạy mã Python do người dùng gửi, và các phiên bản đến hết 1.4.2 được nêu trong phạm vi ảnh hưởng. Cuối tháng 8, các cảm biến honeypot ghi nhận hơn 50 nỗ lực khai thác chỉ trong vài giờ. Yêu cầu tấn công thu thập thông tin đăng nhập Langflow, khóa API OpenAI, thông tin AWS và cả khóa bí mật trong bộ nhớ đệm tại /root/.cache/langflow/secret_key. Hãy nâng cấp lên bản đã vá, chặn truy cập công khai nếu không cần thiết, xoay vòng khóa và rà soát nhật ký cùng biến môi trường. Khuyến cáo được phát hành đầu tháng 1 năm 2026; đây không còn là nguy cơ giả định.
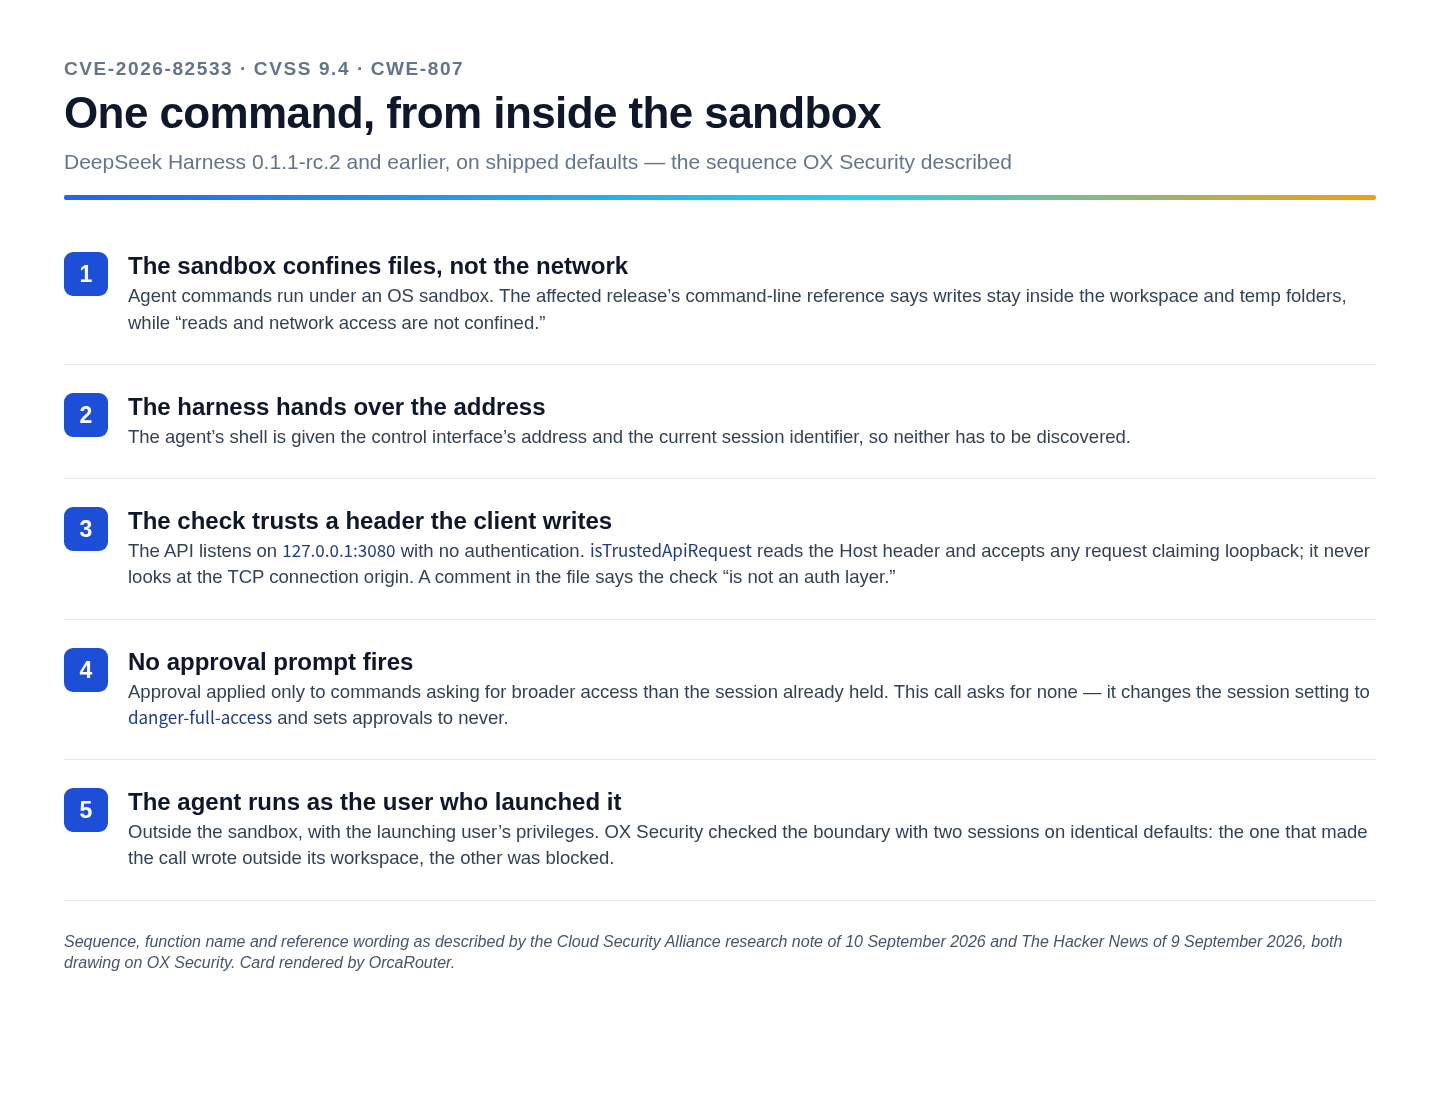
DeepSeek Harness lại cho thấy sandbox có thể bị vô hiệu hóa từ bên trong. CVE-2026-82533 cho phép tác nhân bị giới hạn gọi API điều khiển không xác thực trên cổng 3080 rồi chuyển phiên sang chế độ danger-full-access, tắt yêu cầu phê duyệt. Lỗi ảnh hưởng các phiên bản trước 0.1.2-alpha.1 và được VulnCheck chấm 9,4; chưa có tuyên bố về khai thác ngoài thực tế. Hãy cài 0.1.2-alpha.2 trở lên, kiểm tra mọi tiến trình và phiên đang chạy, đồng thời không xem header Host do máy khách gửi là bằng chứng đáng tin cậy về nguồn kết nối.
Web shell PHP có thể là bước đệm lên quyền root
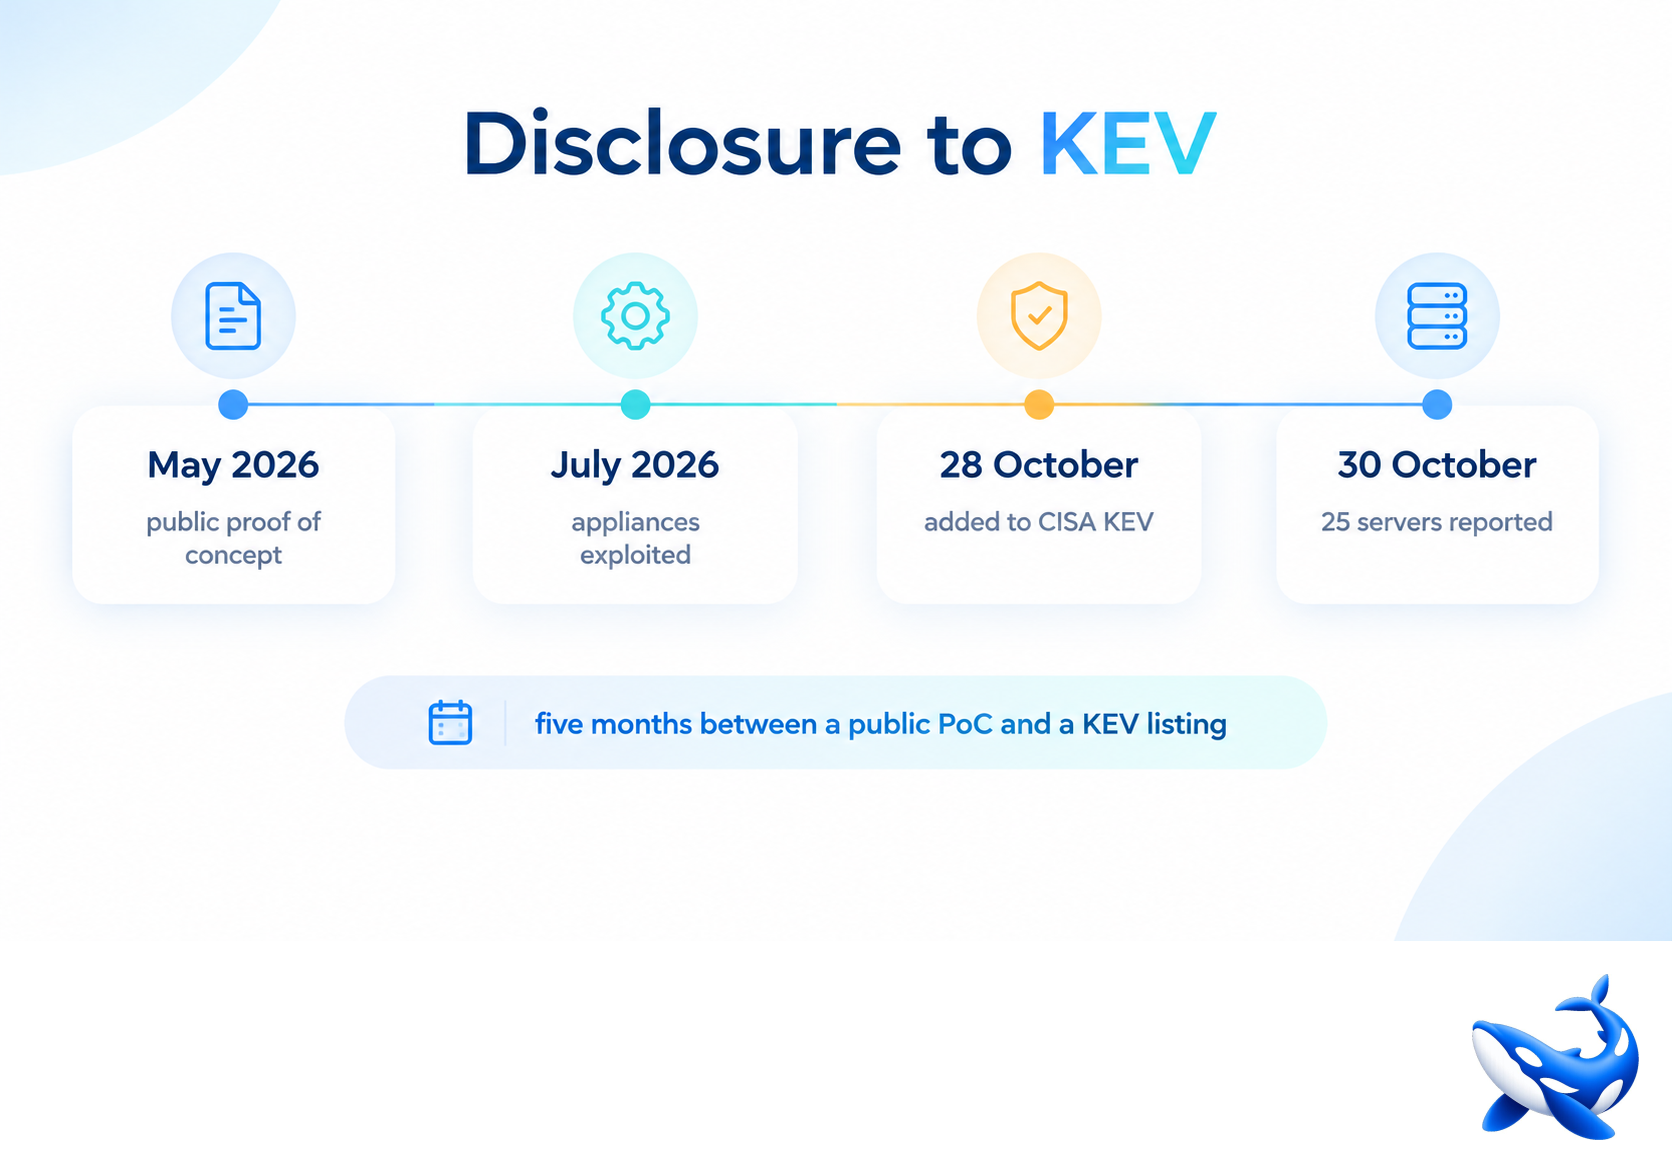
Một web shell thường cho phép kẻ tấn công chạy lệnh với quyền của người dùng dịch vụ web; lỗi leo thang đặc quyền cục bộ trong nhân Linux CVE-2026-46300 có thể biến quyền hạn đó thành root. Chiến dịch được ghi nhận đã chiếm quyền root trên 25 máy chủ ở Hoa Kỳ, Nhật Bản, Đài Loan và Hàn Quốc. Điều này khiến web shell không thể bị xem là sự cố đã được khoanh vùng: một lỗ hổng kernel có bản chứng minh khái niệm công khai có thể hoàn tất cuộc tấn công sau khi đã có chỗ đứng trên máy.
Ưu tiên vá nhân trên mọi máy chủ Linux xử lý lưu lượng công khai, đặc biệt là thiết bị chuyên dụng; đồng thời cập nhật thiết bị có giao diện quản trị PHP phơi ra internet. Sau khi phát hiện web shell, cần cô lập máy, điều tra tiến trình và tài khoản, thay thông tin xác thực có thể đã bị lộ, rồi chỉ khôi phục từ nguồn đáng tin cậy. Vá kernel mà không điều tra giai đoạn xâm nhập ban đầu có thể để lại cửa hậu; xóa web shell mà không vá lỗi leo thang cũng để nguyên con đường lên root.
Xử lý theo thứ tự rủi ro, không chờ sự cố xảy ra
- Gỡ khóa mẫu và cấu hình xác thực bắt buộc cho mọi cổng LiteLLM; thu hồi, thay mới khóa AI và thông tin IAM có thể đã bị truy cập.
- Nâng cấp Langflow khỏi các bản đến hết 1.4.2, rồi kiểm tra nhật ký, biến môi trường và dấu hiệu thực thi mã trái phép.
- Cập nhật DeepSeek Harness lên bản đã sửa và giới hạn quyền mạng của API điều khiển cục bộ.
- Vá kernel Linux, cập nhật thiết bị quản trị PHP hướng internet và điều tra máy chủ đã có web shell như một sự cố có thể dẫn tới root.
Các đường tấn công này khác nhau, nhưng đều khai thác khoảng cách giữa cấu hình dự kiến và cách hệ thống thực sự chạy. Một khóa mặc định có thể mở kho thông tin xác thực; một endpoint xác thực có thể thực thi mã; một sandbox có thể tin nhầm yêu cầu; một web shell có thể dẫn lên quyền root. Cách ứng phó đúng là xử lý bản vá và cấu hình ngay, sau đó xác minh xem dữ liệu hay máy chủ đã bị truy cập hay chưa.