
Rủi ro đã bắt đầu từ những dữ liệu bị đánh cắp hôm nay
Bảo mật hậu lượng tử là cách thiết kế và chuyển đổi hệ thống mật mã nhằm bảo vệ dữ liệu trước năng lực giải mã mà máy tính lượng tử có thể đạt được, đồng thời duy trì an toàn khi các thuật toán hiện nay không còn đủ sức chống đỡ. Vì thế, đây không phải việc có thể gác lại đến ngày máy tính lượng tử xuất hiện trong hoạt động thường nhật: dữ liệu bị lấy cắp và lưu trữ hôm nay có thể bị giải mã về sau.
Mối đe dọa “thu thập hôm nay, giải mã ngày mai” đặc biệt đáng lo với hồ sơ sức khỏe, dữ liệu định danh, bí mật kinh doanh và thông tin nhà nước có giá trị bảo mật lâu dài. Sự phát triển của điện toán lượng tử đặt ra thách thức với các thuật toán khóa công khai phổ biến như RSA và ECC, vốn hỗ trợ trao đổi khóa, xác thực danh tính và chữ ký số. Do đó, câu hỏi cấp thiết không chỉ là khi nào máy tính lượng tử đủ mạnh, mà còn là tổ chức đang lưu giữ loại dữ liệu nào và trong bao lâu.
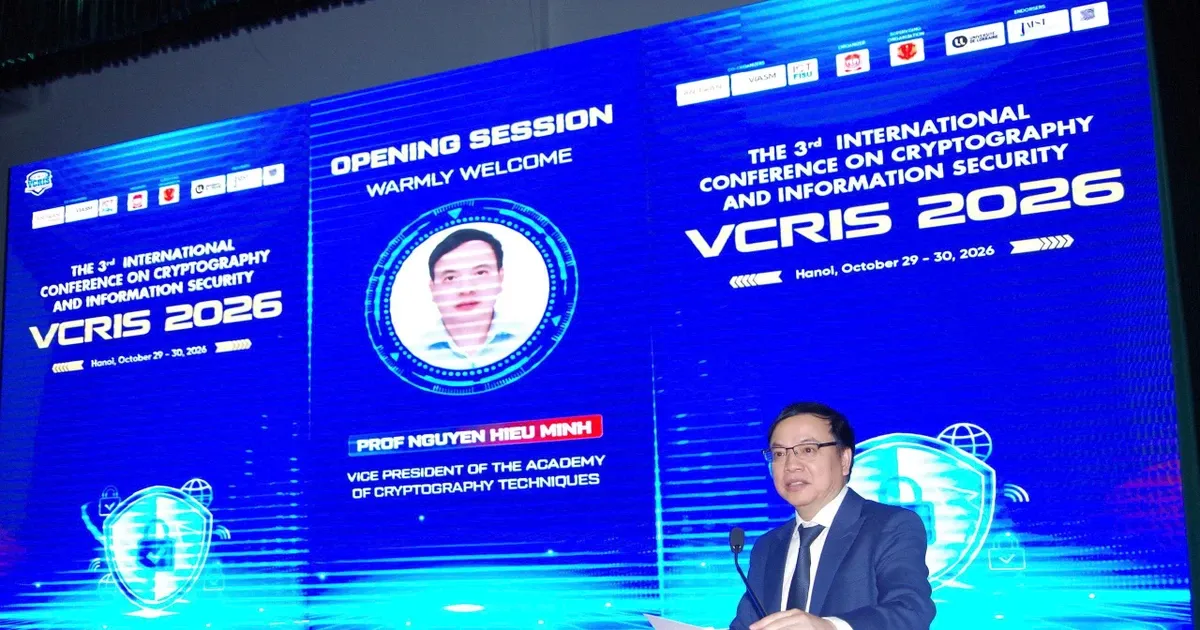
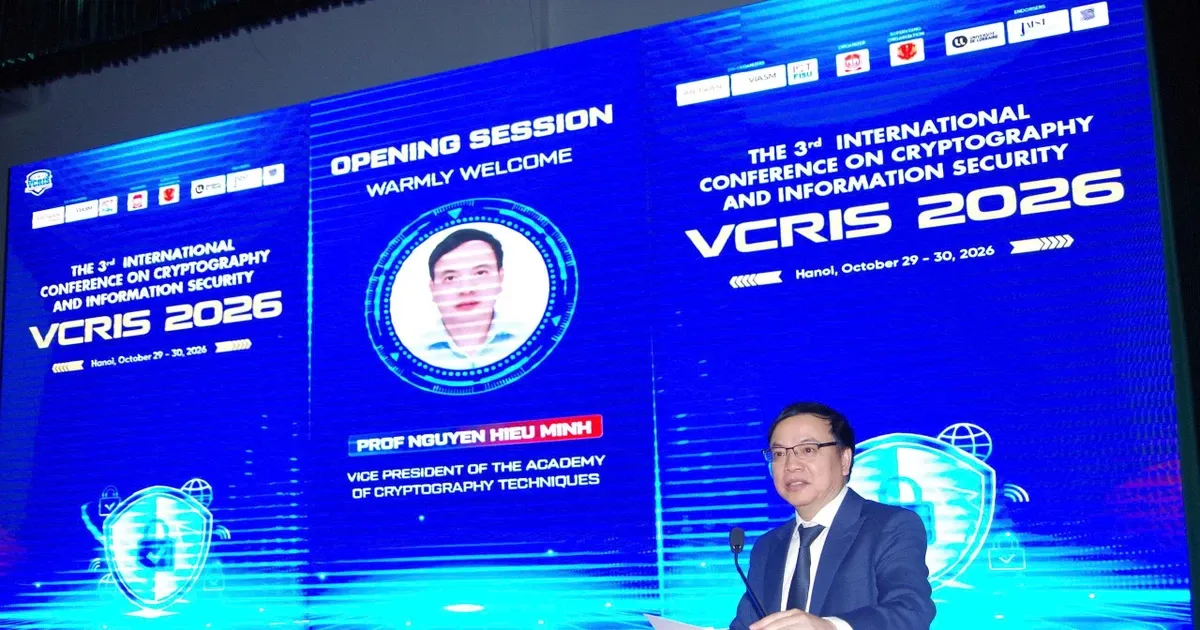
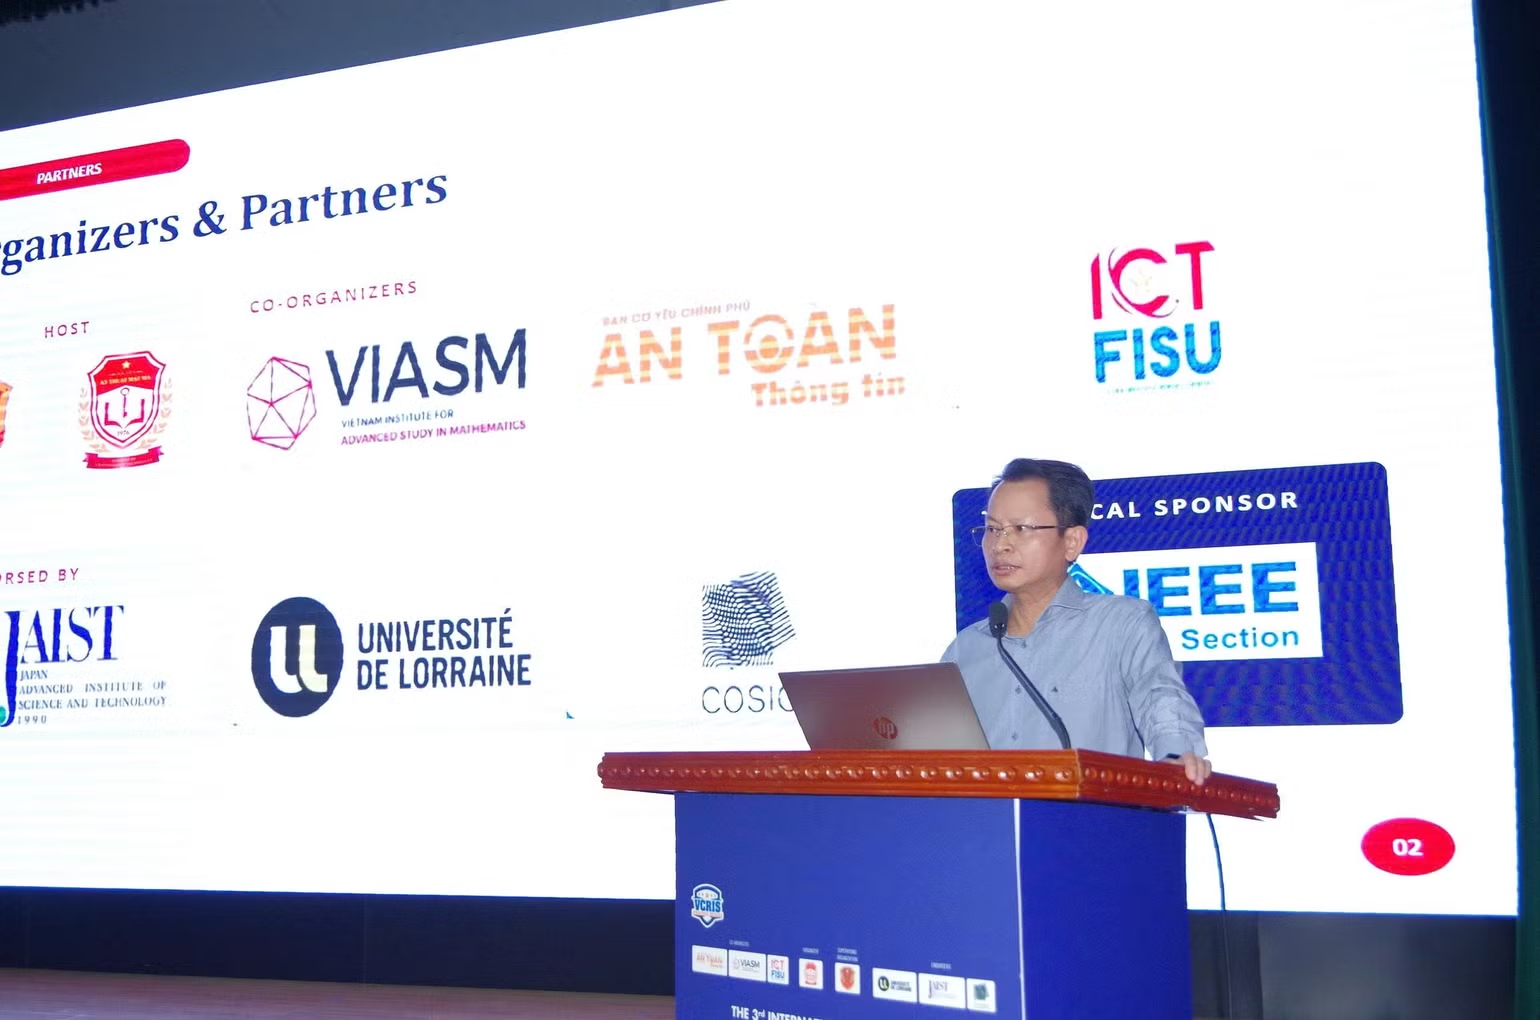
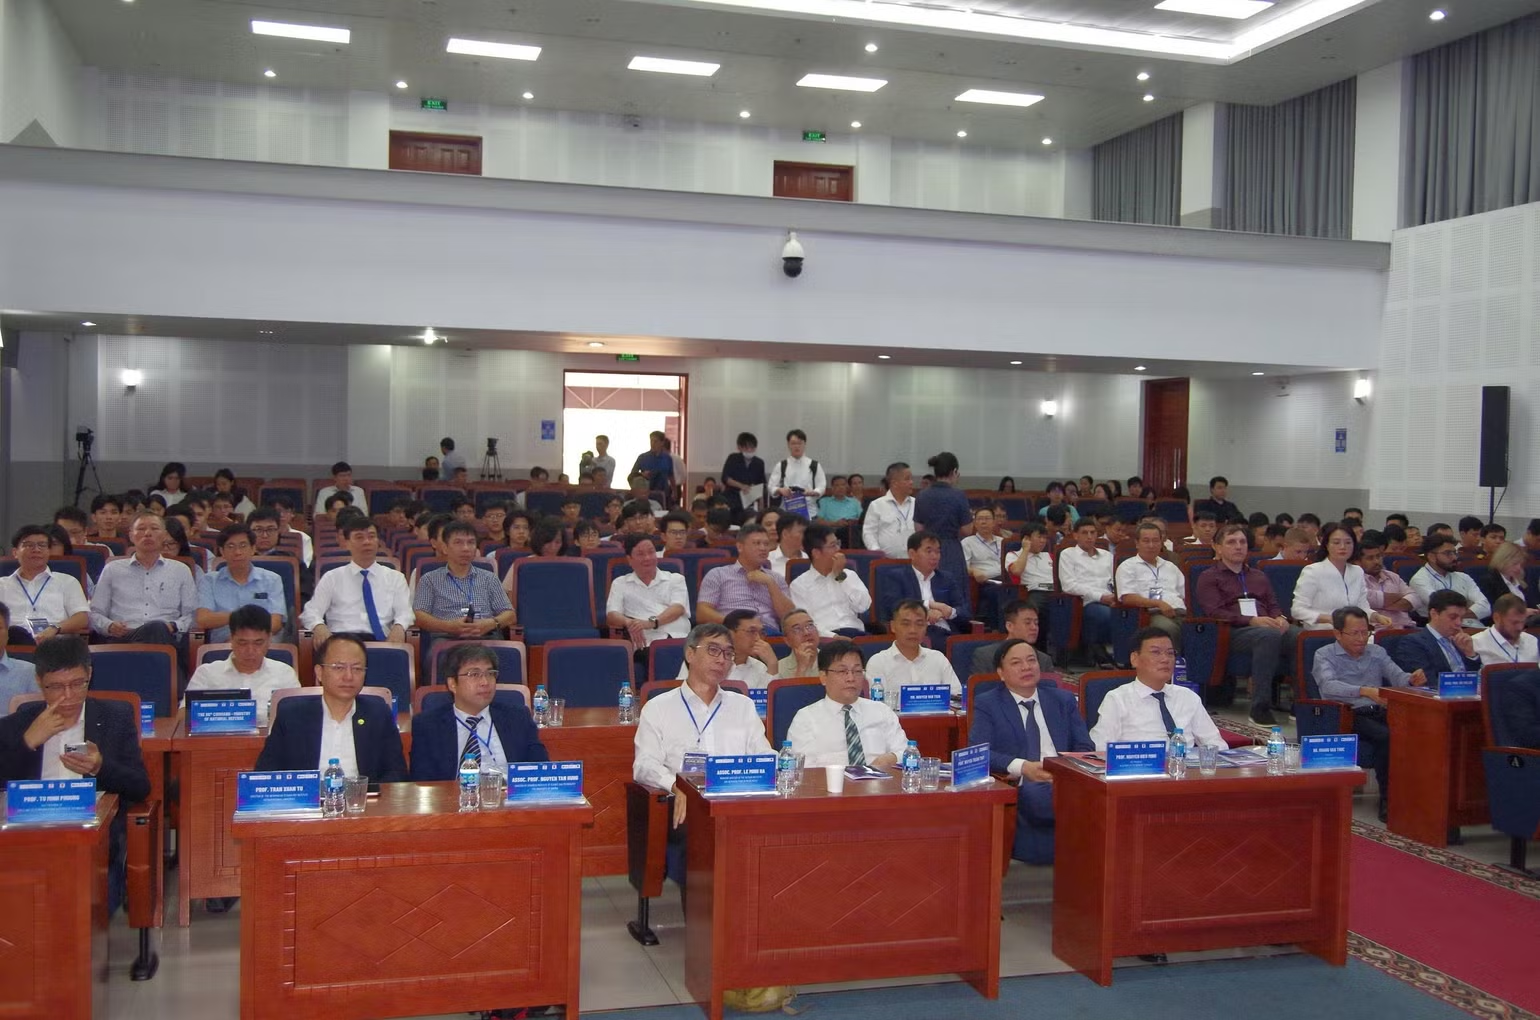
Tín hiệu cảnh báo được nhấn mạnh tại Hội thảo khoa học quốc tế lần thứ III về Mật mã và An toàn thông tin (VCRIS 2026), khai mạc ngày 29/10 tại Hà Nội. Hội thảo nhận 106 bài báo, chọn 45 công trình trình bày trong 9 phiên; các trao đổi tập trung vào AI, điện toán lượng tử và những phương pháp mật mã mới. Quy mô nghiên cứu cho thấy đây không còn là vấn đề riêng của phòng thí nghiệm: tổ chức dùng dịch vụ số và người dân gửi dữ liệu qua đó đều có phần rủi ro cần được tính đến.
Từ nghiên cứu đến thử nghiệm bảo mật thực tế
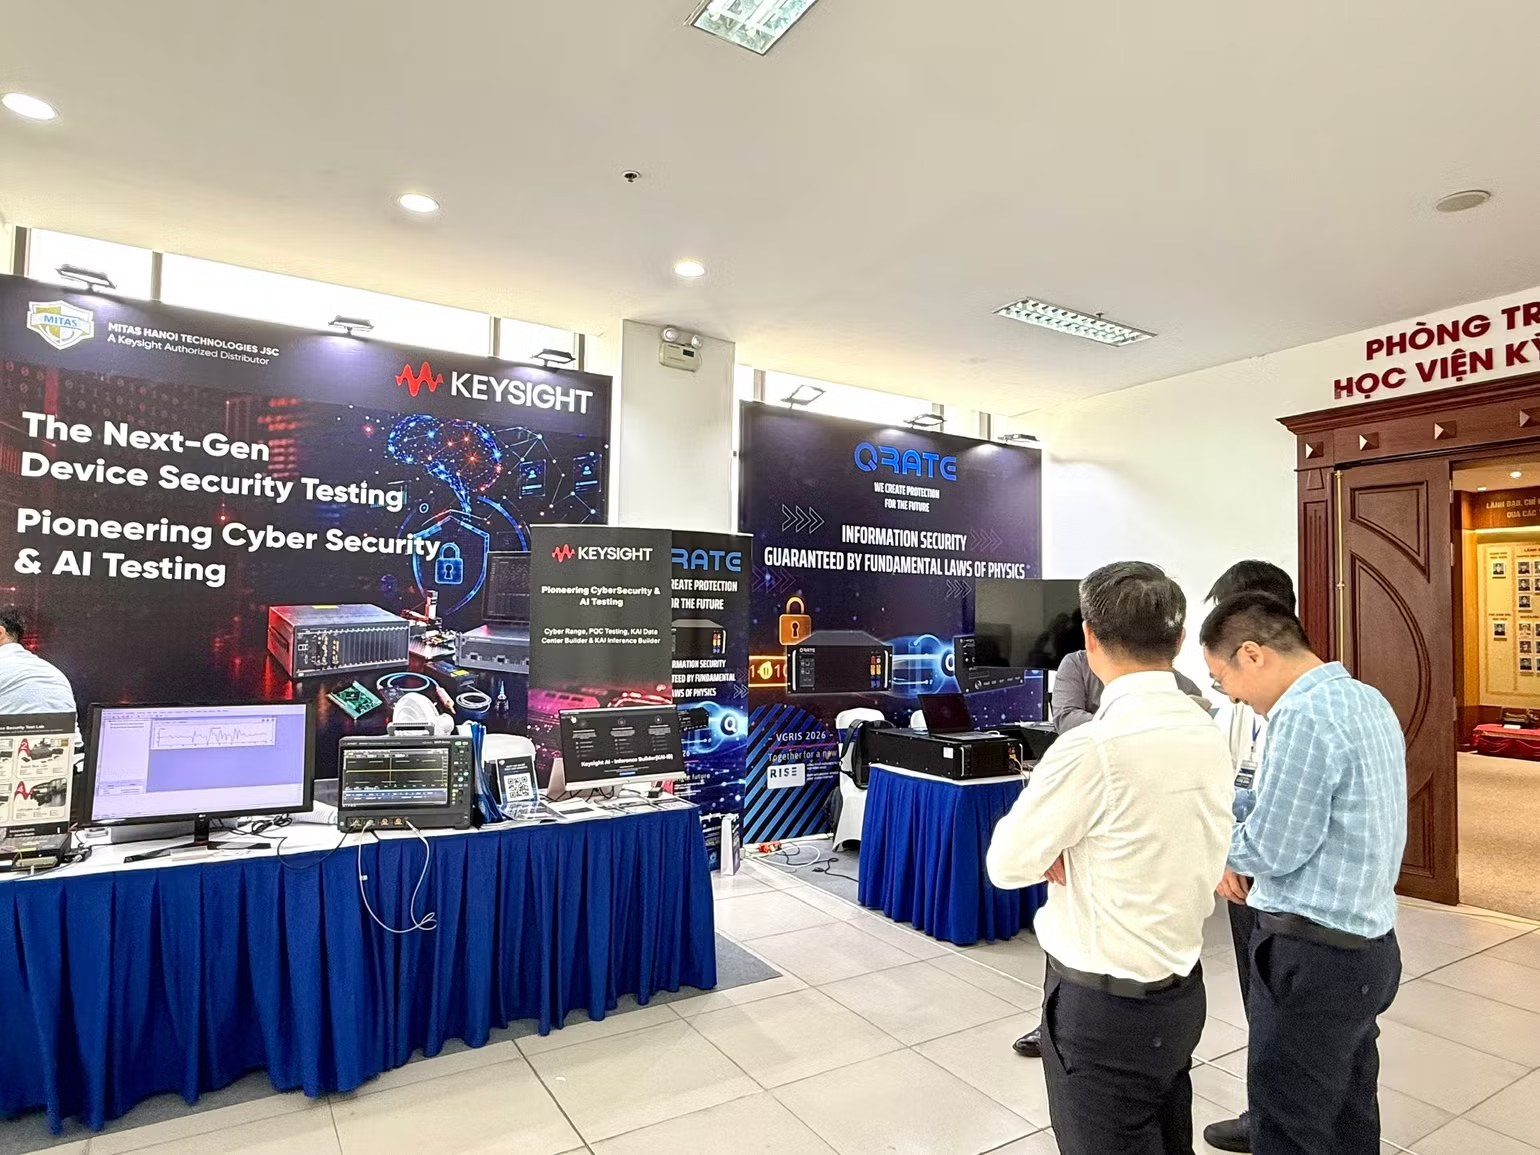
VCRIS 2026 đáng chú ý ở chỗ không dừng tại cảnh báo về tương lai. Các chuyên gia giới thiệu phân phối khóa lượng tử (QKD) để tăng cường an toàn dữ liệu, đồng thời trao đổi phương pháp kiểm tra bảo mật phần cứng nhằm tìm điểm yếu trong thiết bị. Một đơn vị công nghệ phối hợp với Keysight cũng giới thiệu kiểm thử phân tích kênh kề, tiêm lỗi, mật mã hậu lượng tử, an ninh mạng và hạ tầng AI.
Đây là hướng đi đúng: thuật toán mới không thể cứu một hệ thống nếu thiết bị, cấu hình hay quy trình vận hành vẫn để lộ dữ liệu. QKD và mật mã hậu lượng tử cũng không nên bị xem là hai nhãn thay thế cho nhau; tổ chức cần đánh giá giải pháp theo kiến trúc, mục tiêu bảo vệ và khả năng tích hợp của từng môi trường. Kiểm thử phần cứng giúp biến tuyên bố an toàn thành bằng chứng có thể xem xét.
Với người dùng thông thường, chất lượng bảo vệ ở những lớp này ảnh hưởng đến mức an toàn của tài khoản, giao dịch và thông tin cá nhân mà họ giao cho dịch vụ số. Hội thảo còn mở cơ hội để nhà nghiên cứu trẻ, nghiên cứu sinh, học viên và sinh viên tiếp cận hướng nghiên cứu mới; các bài báo được chấp nhận dự kiến công bố trong kỷ yếu trên thư viện số IEEE Xplore. Nhưng doanh nghiệp không nên chờ kết quả nghiên cứu thành sản phẩm hoàn chỉnh mới bắt đầu kiểm tra hệ thống của mình.
Lộ trình hậu lượng tử phải bắt đầu bằng kiểm kê
Quantropi, công ty công nghệ bảo mật của Canada thành lập năm 2018, đề xuất doanh nghiệp đánh giá mức độ sẵn sàng và xây dựng lộ trình bảo vệ dữ liệu thay vì nâng cấp đồng loạt. Công ty có 13 bằng sáng chế được cấp và hơn 45 công bố khoa học, với hoạt động hướng tới nhiều lĩnh vực như viễn thông, chính phủ, quốc phòng, sản xuất và Internet vạn vật. Những con số ấy mô tả nền tảng của nhà cung cấp, nhưng không thay thế việc thẩm định độc lập và thử nghiệm trong môi trường thực tế.
Cách tiếp cận hợp lý nên khởi đầu bằng việc lập danh mục dữ liệu, ứng dụng, thiết bị và kết nối đang dùng mật mã khóa công khai; xác định thông tin cần giữ bí mật lâu dài; rồi phân loại hệ thống theo mức độ quan trọng và khả năng nâng cấp. Sau đó, tổ chức có thể thử nghiệm mật mã hậu lượng tử trên một phạm vi giới hạn, kiểm tra khả năng tương thích, hiệu năng và quy trình khôi phục trước khi mở rộng. Đây là công việc quản trị dữ liệu, mua sắm và vận hành, chứ không chỉ là thay một thuật toán.
Ngày 3/11/2026, hội thảo về bảo mật hậu lượng tử do VnEconomy tổ chức cùng VNet và Quantropi tại Hà Nội dự kiến bàn về nhu cầu theo từng ngành, mô hình phân phối khóa, dự án thử nghiệm và khả năng tích hợp với hạ tầng hiện hữu. Đây là dịp tham khảo, không phải lý do để mặc định một giải pháp phù hợp cho mọi tổ chức. Tại VCRIS, Đại học Đà Nẵng được trao quyền đăng cai kỳ tiếp theo vào năm 2027, cho thấy chủ đề sẽ tiếp tục được nghiên cứu và kiểm chứng.

Không đợi đến khi quá muộn mới thay mật mã
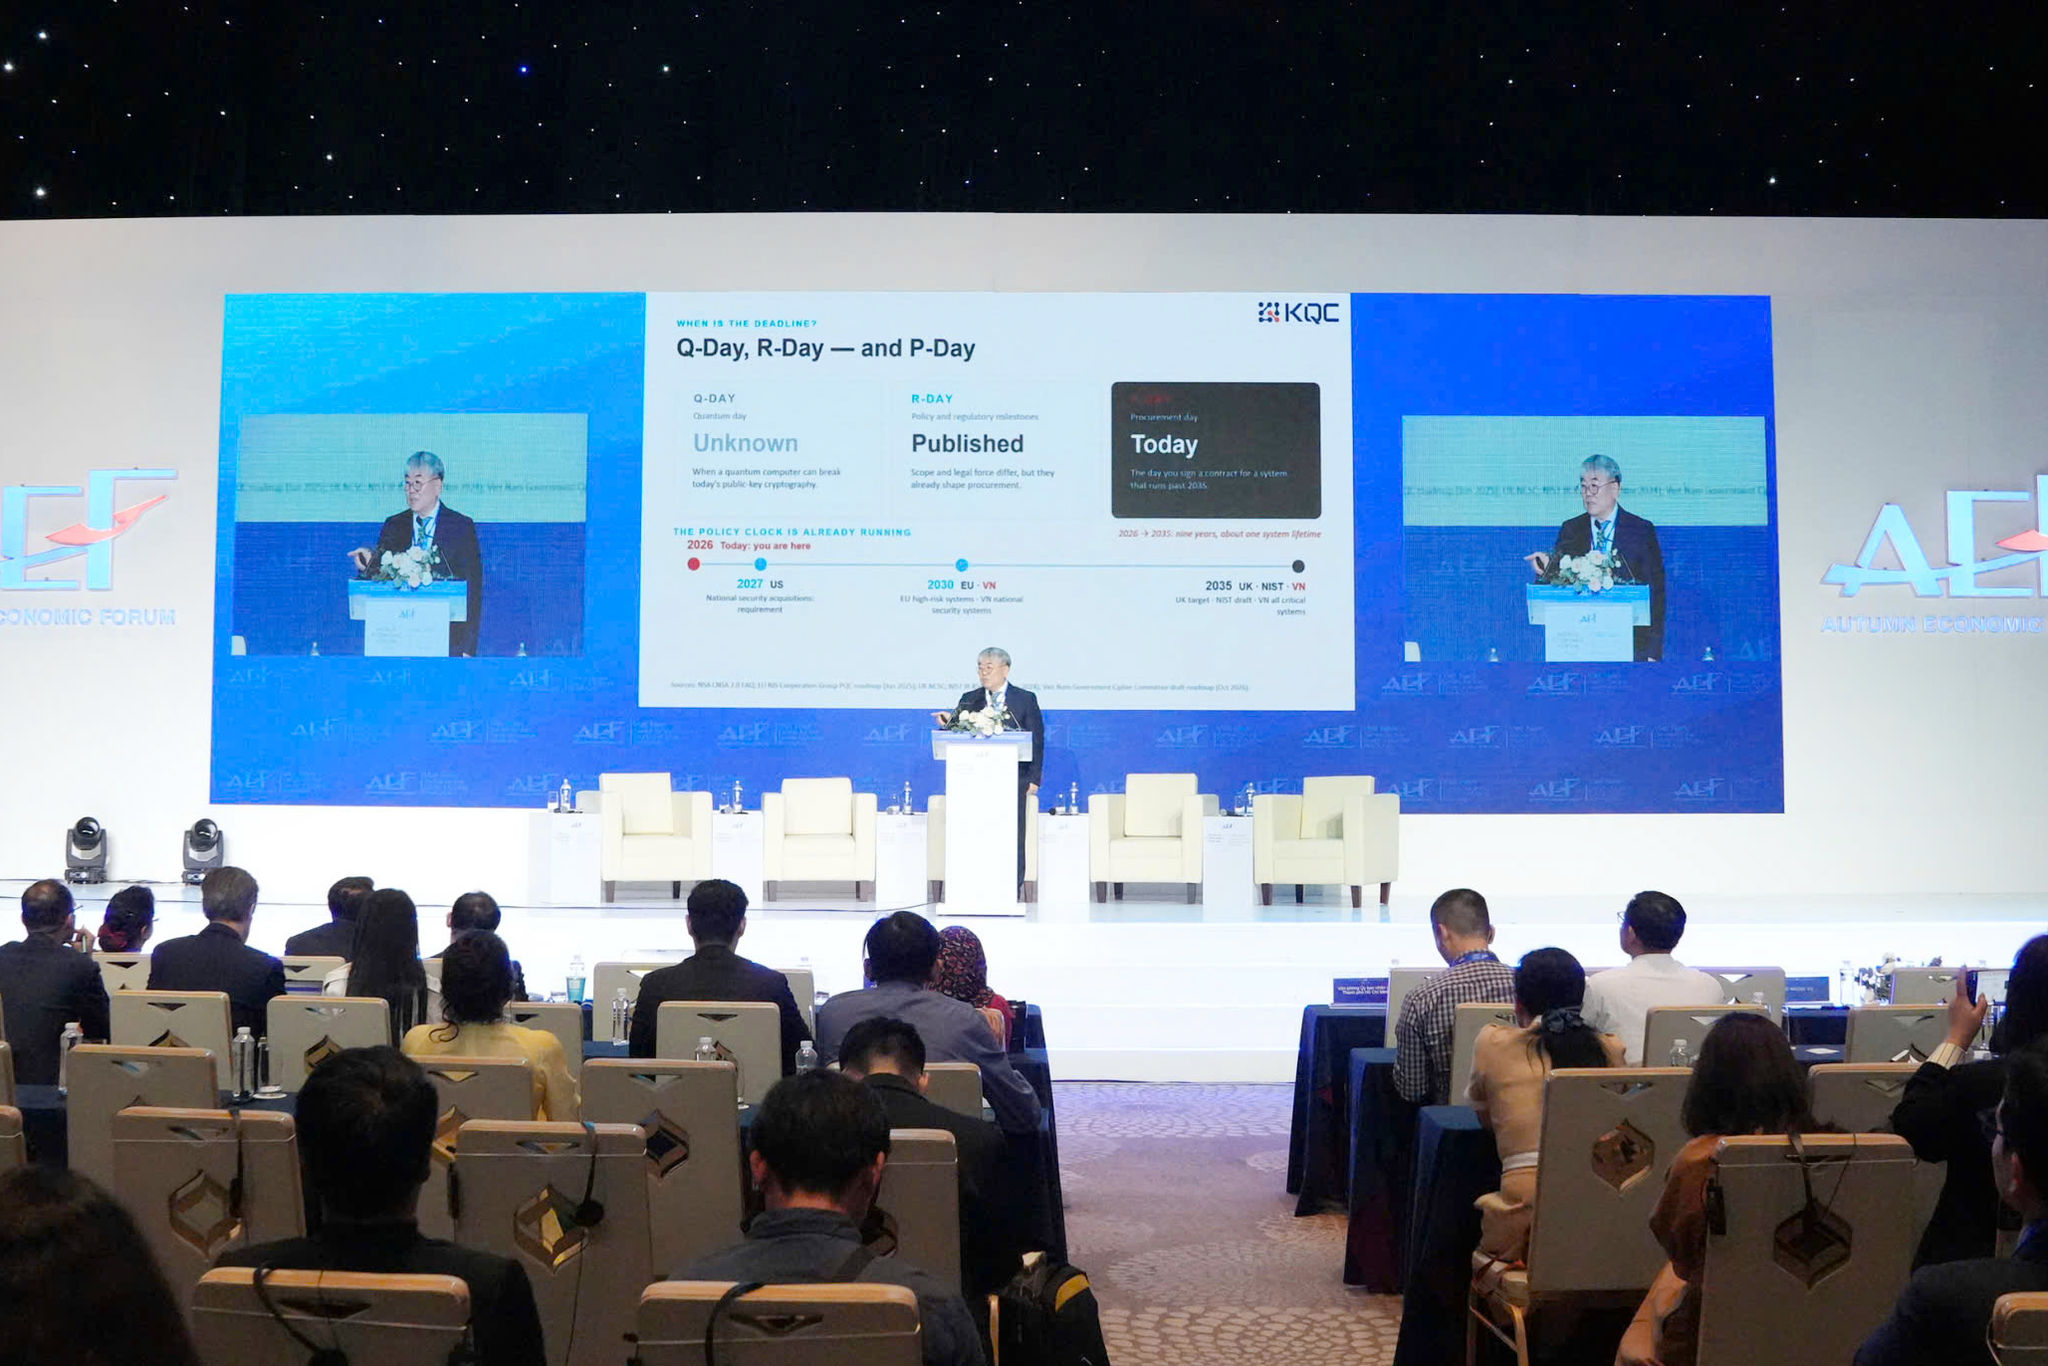
Thông điệp cần rút ra không phải là máy tính lượng tử sẽ lập tức phá vỡ mọi hệ thống, mà là thời gian chuyển đổi hạ tầng có thể dài hơn thời gian tổ chức tưởng mình còn. Nếu dữ liệu cần được giữ kín nhiều năm, nguy cơ bị thu thập trước rồi giải mã sau đã đủ để thúc đẩy hành động ngay.
Doanh nghiệp nên giao trách nhiệm rõ ràng cho nhóm an ninh và quản trị dữ liệu, ưu tiên tài sản nhạy cảm, kiểm tra phụ thuộc vào RSA và ECC, rồi lập kế hoạch thử nghiệm có tiêu chí đo lường. Cùng lúc, cần yêu cầu nhà cung cấp công nghệ giải thích cách cập nhật thuật toán, quản lý khóa và duy trì tương thích; tuyên bố “sẵn sàng hậu lượng tử” mà không có kết quả kiểm chứng không phải bảo đảm.
VCRIS 2026 cho thấy nghiên cứu mật mã, kiểm thử phần cứng và ứng dụng thực tế phải đi cùng nhau. Quantropi đưa ra một hướng tham khảo về đánh giá mức độ sẵn sàng và triển khai thử nghiệm, nhưng quyết định cuối cùng phải dựa trên dữ liệu, hệ thống và thời hạn bảo mật của từng tổ chức. Chuẩn bị sớm không phải chạy theo nỗi sợ; đó là cách bảo vệ dữ liệu có giá trị trước một thay đổi công nghệ mà không thể xử lý trong một đêm.