
Mã độc NFC relay là gì và vì sao nó nguy hiểm đến vậy?
Mã độc NFC relay trên Android là loại phần mềm độc hại khai thác tính năng giao tiếp tầm gần (NFC) của smartphone để đọc trộm dữ liệu thẻ ngân hàng vật lý, sau đó truyền tiếp theo thời gian thực sang thiết bị khác của kẻ tấn công nhằm thực hiện giao dịch không tiếp xúc mà chủ thẻ không hề hay biết.
Điểm đáng sợ của dạng tấn công ngân hàng Android này là nó không còn dừng ở chuyện đánh cắp OTP hay mật khẩu, mà nhắm thẳng vào lớp bảo mật phần cứng của thẻ thanh toán. Hacker sử dụng kỹ thuật NFC relay kết hợp mã độc gián điệp để đọc trộm thẻ vật lý qua smartphone, âm thầm rút tiền ngân hàng mà nạn nhân không hề hay biết. Theo các chuyên gia, đây là một phương thức tấn công mạng tinh vi, khai thác trực tiếp kết nối NFC trên điện thoại thông minh Android và được tổ chức phát triển bài bản. Nói thẳng: ai bật NFC, cài app lạ và chủ quan với quyền truy cập hệ thống thì đều đang tự biến điện thoại thành “máy rút tiền” cầm tay cho hacker.
Cách tấn công NFC relay diễn ra: từ một cuộc gọi lừa đảo tới giao dịch rút tiền
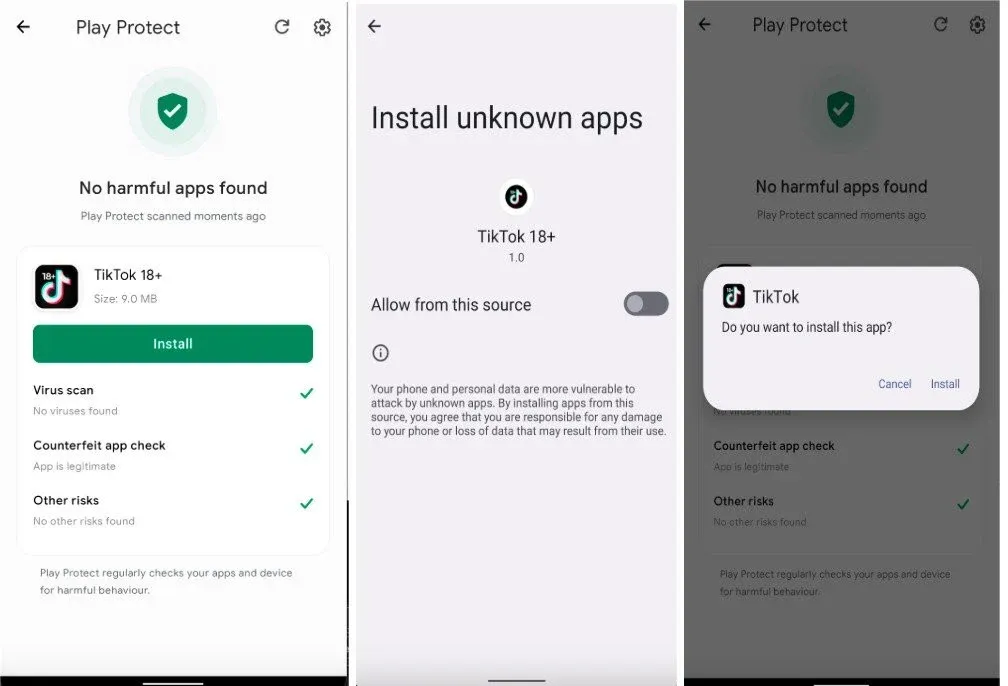
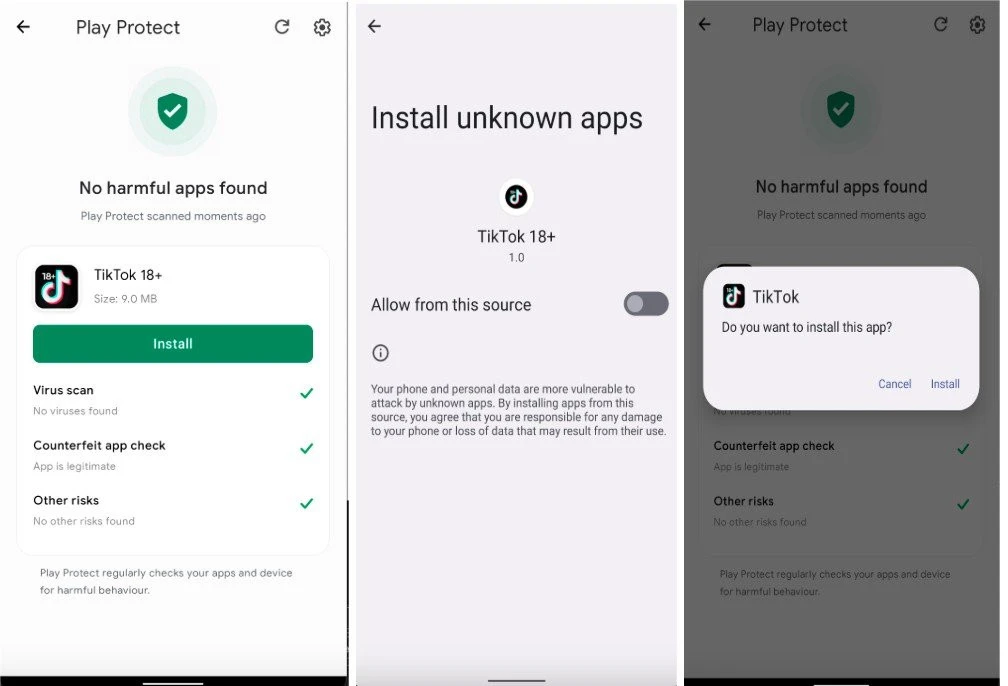
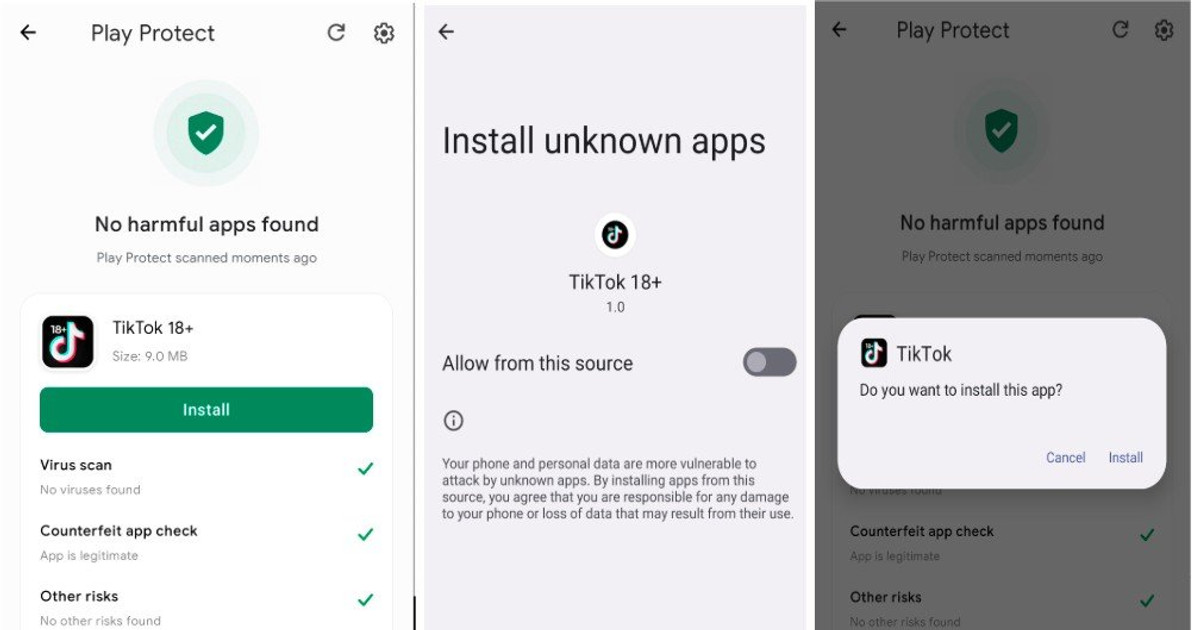
Chuỗi tấn công không bắt đầu bằng kỹ thuật, mà bằng tâm lý. Kẻ gian thu thập thông tin cá nhân, rồi mạo danh nhân viên ngân hàng hoặc cán bộ ngành điện lực để gọi điện, nhắn tin tạo niềm tin với mục tiêu. Sau đó, chúng hướng dẫn nạn nhân cài file APK độc hại, thường là app giả mạo dịch vụ quen thuộc, bên trong có tích hợp SpyNote malware – một loại mã độc điều khiển, gián điệp từ xa. Khi nạn nhân cấp các quyền hệ thống nhạy cảm, thiết bị gần như bị “mở cửa” hoàn toàn.
Lúc này, mã độc NFC relay được cài thêm hoặc kích hoạt. Điện thoại nạn nhân trở thành thiết bị đọc thẻ: chỉ cần kẻ gian dụ được bạn áp thẻ ngân hàng vật lý vào lưng máy (ví dụ với lý do “kiểm tra, cập nhật thẻ”), dữ liệu sẽ được quét qua NFC. Toàn bộ gói tin giao tiếp được chuyển tiếp tức thời lên máy chủ điều khiển, rồi sang một thiết bị khác của hacker, vốn đang đóng vai trò máy thanh toán giả tại POS hoặc ATM. "Dữ liệu từ Group-IB cho thấy có hơn 54 tệp APK liên quan đến các chiến dịch NFC malware đang được phân phối ngầm" – con số này cho thấy đây không phải vài vụ lẻ tẻ mà là chiến dịch quy mô.

Vì sao người dùng Android dễ trở thành nạn nhân?
Hệ sinh thái Android mở là lợi thế, nhưng trong câu chuyện mã độc NFC relay, đó lại là điểm yếu. Bạn có thể cài file APK từ bất kỳ nguồn nào, và đó chính là “cửa hậu” mà tội phạm mạng tận dụng. Tâm lý muốn xử lý nhanh “vấn đề tài khoản”, cộng với thói quen bấm OK mọi quyền truy cập, tạo ra môi trường lý tưởng cho SpyNote malware và các biến thể gián điệp khác hoạt động.
Khi mã độc đã chiếm được quyền Trợ năng, quyền quản trị thiết bị, quyền hiển thị đè lên ứng dụng khác, hacker có thể thao túng gần như mọi thao tác trên máy. Không chỉ chuyển tiếp dữ liệu NFC phục vụ tấn công ngân hàng Android, chúng còn có thể can thiệp sâu vào ứng dụng tài chính, tự động thực hiện giao dịch hoặc thậm chí gửi hồ sơ vay online trái phép. Điều đáng nói là phần lớn nạn nhân “tự tay” cấp các quyền này cho app lạ, rồi mới phát hiện khi tiền trong tài khoản đã “bốc hơi”. Nếu bạn vẫn nghĩ “mình cẩn thận nên không sao”, rất có thể bạn đã đánh giá thấp sức mạnh của thao túng tâm lý mà kẻ gian sử dụng.
Cách bảo vệ tài khoản điện thoại và ngân hàng trước mã độc NFC relay
Muốn bảo vệ tài khoản điện thoại trước mã độc NFC relay, đừng trông chờ ngân hàng hay nhà mạng “lo hộ”; bạn phải chủ động thay đổi thói quen dùng Android. Cốt lõi là bịt các cửa mà mã độc cần: nguồn cài đặt, quyền hệ thống và phản ứng khi có dấu hiệu lạ. Khi những yếu tố này được kiểm soát, cơ hội để tội phạm lợi dụng NFC relay sẽ giảm đi rõ rệt, dù kỹ thuật của chúng có tinh vi đến đâu.
- Tuyệt đối không cài file APK lạ: không tải, cài các tệp gửi qua SMS, email, mạng xã hội hoặc website không rõ nguồn gốc.
- Cảnh giác với quyền Trợ năng, quyền hiển thị đè, quyền quản trị thiết bị và quyền đọc SMS; từ chối nếu ứng dụng không thực sự cần hoặc không rõ danh tính.
- Luôn xác thực qua kênh chính thống: ngắt cuộc gọi nếu ai tự xưng ngân hàng yêu cầu cài app, “xác thực tài khoản”, “hủy giao dịch” rồi tự mình gọi lại số hotline chính thức.
- Nếu lỡ cài app nghi ngờ: lập tức dừng mọi giao dịch tài chính, ngắt mạng, khởi động Safe Mode, gỡ ứng dụng, cần thiết thì khôi phục cài đặt gốc.
- Khi nghi bị lộ thông tin thẻ: liên hệ ngân hàng ngay để khóa thẻ và tài khoản, đổi mật khẩu trên một thiết bị an toàn khác.
Kết luận: Đừng để NFC và Android trở thành điểm mù an ninh của bạn
Tấn công NFC relay cho thấy một sự thật khó chịu: càng tiện lợi, rủi ro càng cao nếu người dùng thiếu kiến thức bảo mật. Trên Android, kết hợp giữa NFC, cài đặt APK ngoài và mã độc gián điệp như SpyNote đã mở ra đường tắt để hacker đi thẳng vào túi tiền của bạn. Về bản chất, đây không phải lỗi riêng của công nghệ, mà là sự cộng hưởng giữa tính năng mạnh và thói quen dùng máy cẩu thả.
Nếu bạn coi điện thoại là “ngân hàng thứ hai” của mình, hãy đối xử với nó như với thẻ ATM: không đưa cho người lạ, không nhập PIN trước mặt người khác, và không để kẻ gian dắt mũi qua vài cuộc gọi mạo danh. Tuân thủ kỷ luật bảo mật tối thiểu – không cài app lạ, quản lý quyền truy cập, phản ứng nhanh khi nghi nhiễm mã độc – chính là hàng rào hiệu quả nhất để chặn đứng những cuộc tấn công ngân hàng Android dựa trên mã độc NFC relay trong hiện tại và tương lai gần.