
Phân loại rủi ro là bước đầu, không phải thủ tục
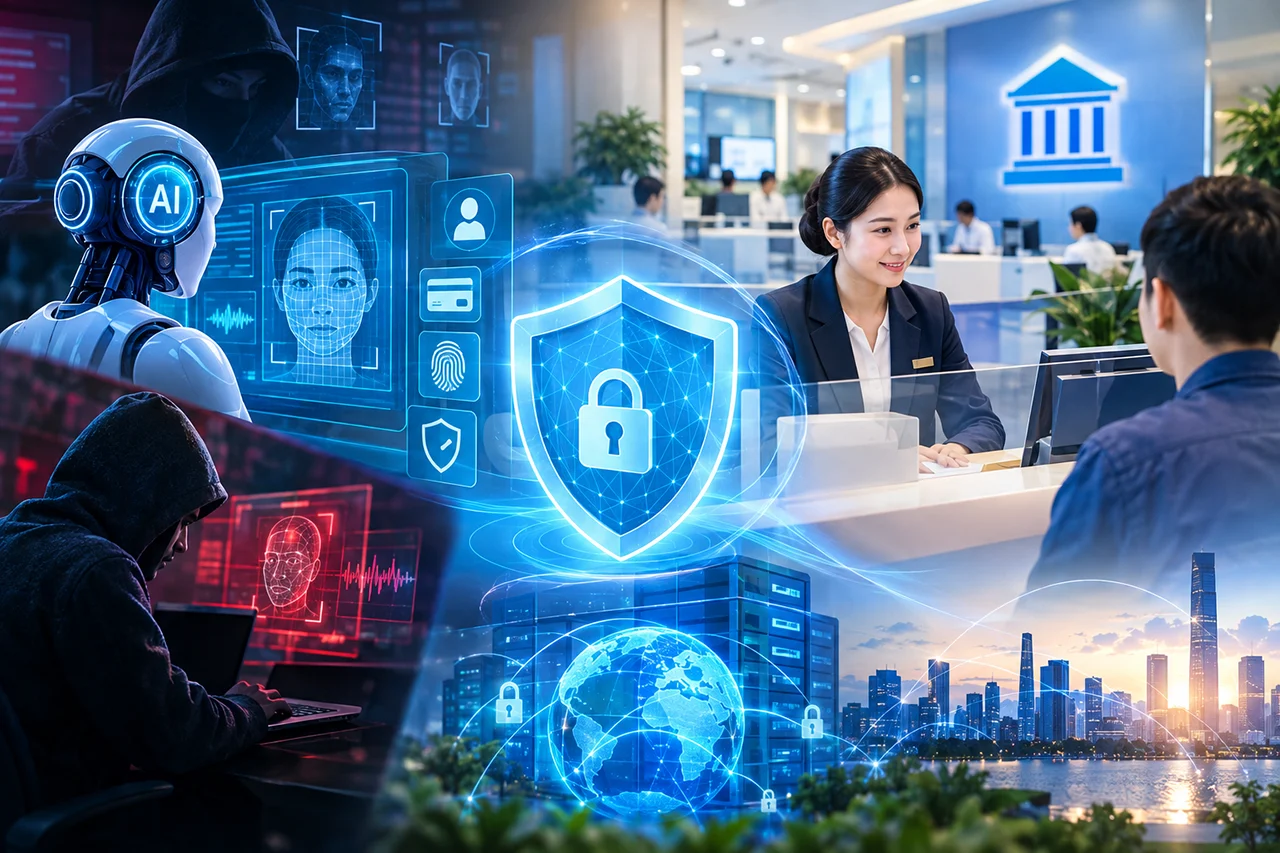
AI trong ngân hàng là việc sử dụng các hệ thống trí tuệ nhân tạo để hỗ trợ hoặc tự động thực hiện nghiệp vụ như chấm điểm tín dụng, thẩm định khoản vay, phát hiện gian lận thanh toán và tư vấn khách hàng. Thông tư 53 yêu cầu ngân hàng phân loại giao dịch có ứng dụng AI thành ba mức rủi ro: cao, trung bình và thấp. Đây là cách tiếp cận hợp lý: ngân hàng không nên áp cùng một mức kiểm soát cho mọi công cụ, nhưng cũng không thể xem AI là phần mềm thông thường khi nó ảnh hưởng đến tiền, dữ liệu và quyền lợi khách hàng. Phân loại cần gắn với chức năng thực tế và mức độ tự chủ của hệ thống. AI chỉ gợi ý cho nhân viên khác với AI tự xử lý giao dịch; mức rủi ro khác nhau phải dẫn tới yêu cầu giám sát và kiểm soát tương ứng.
Giao dịch rủi ro cao cần giám sát liên tục
Thông tư 53 nêu ngưỡng rủi ro cao đối với hệ thống AI tự động xử lý giao dịch thanh toán trên 10 triệu đồng mỗi lần, hoặc có tổng giá trị giao dịch trong ngày vượt 20 triệu đồng đối với khách hàng cá nhân. Với các trường hợp này, ngân hàng phải có công cụ giám sát liên tục, khả năng can thiệp và cơ chế tắt khẩn cấp khi cần thiết. Những yêu cầu đó cần được hiểu như năng lực vận hành thường trực, không phải phương án nằm trên giấy. Kiểm soát giao dịch còn phải dựa vào số lượng, giá trị và thời điểm giao dịch để nhận biết dấu hiệu bất thường, từ đó cảnh báo hoặc ngăn chặn kịp lúc. Khi tiền có thể được chuyển nhanh qua nhiều bước, chậm phát hiện hoặc chậm phối hợp sẽ làm giảm cơ hội hạn chế thiệt hại. Vì vậy, quy trình ứng phó phải rõ người chịu trách nhiệm và đường can thiệp.
Con người, dữ liệu và khả năng giải trình phải đi cùng AI
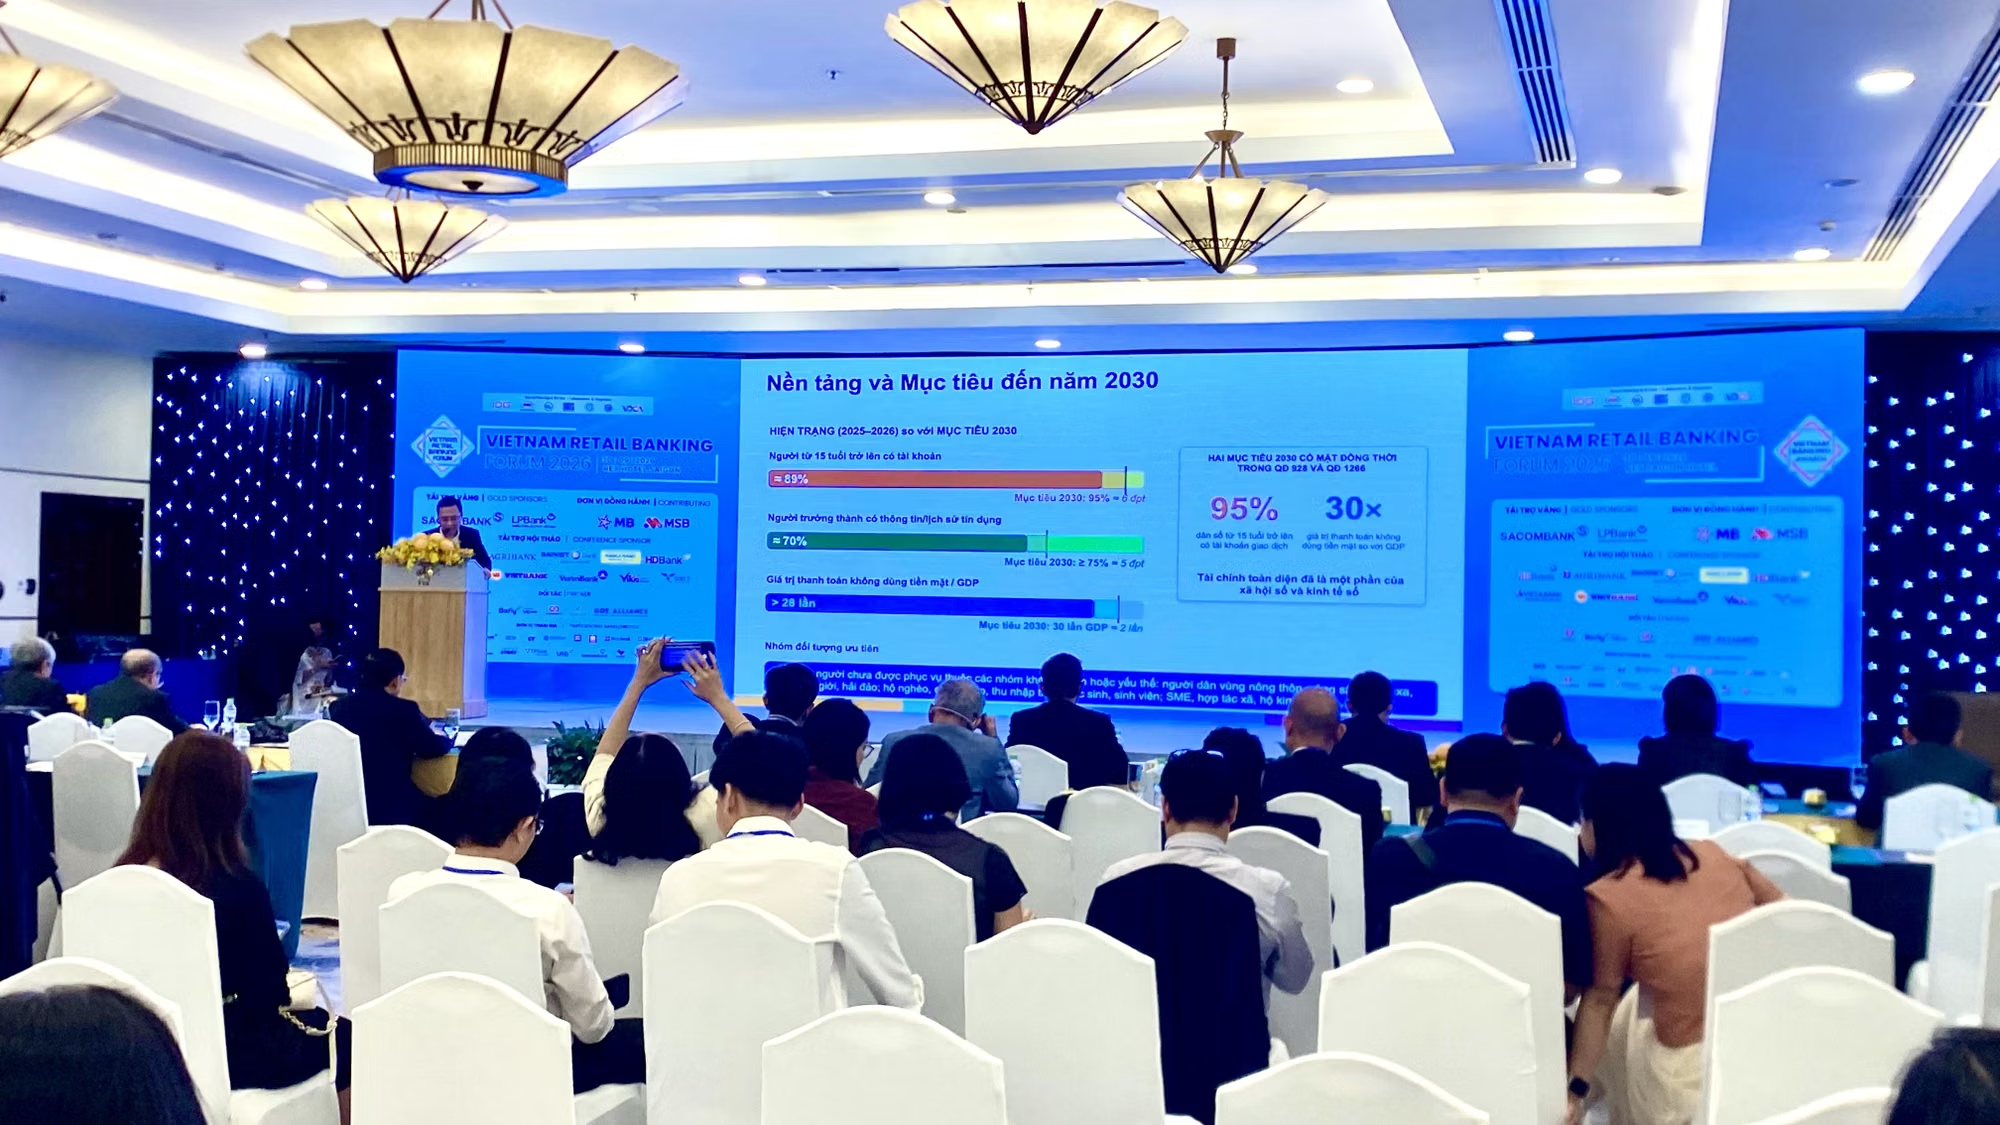
Giám sát không thể phó mặc cho chính mô hình đang được kiểm soát. Theo ông Lê Anh Dũng, Phó Vụ trưởng Vụ Thanh toán, Ngân hàng Nhà nước, con người cần giữ vai trò giám sát; mô hình phải có khả năng giải thích và kiểm toán, còn tác nhân AI cần được định danh, phân quyền và ghi nhận đầy đủ hoạt động. Đây là nền tảng để ngân hàng biết hệ thống đã làm gì, dựa trên quyền nào và ai có thể dừng hoặc sửa quyết định. Chất lượng dữ liệu cũng quan trọng không kém: dữ liệu thiếu, sai hoặc lỗi thời có thể khiến kết quả AI kém tin cậy, còn dữ liệu khách hàng cần được bảo vệ khỏi rò rỉ. An toàn AI ngân hàng vì thế không chỉ là phòng chống tấn công mạng; đó còn là quản trị quyền truy cập, lưu vết hoạt động, kiểm thử và duy trì trách nhiệm của con người trong quy trình.
Hiệu quả chỉ có giá trị khi khách hàng vẫn được bảo vệ
AI đang hỗ trợ nhận diện khách hàng điện tử, tư vấn, chăm sóc khách hàng, cá nhân hóa dịch vụ, thẩm định tín dụng và tự động hóa quy trình nội bộ. Công nghệ này có thể nâng năng suất và tối ưu chi phí, nhưng lợi ích không tự động biến thành giá trị bền vững nếu ngân hàng thiếu dữ liệu tốt, năng lực nhân sự và biện pháp bảo mật phù hợp. Quy mô số hóa càng lớn, hậu quả của một lỗi hoặc lỗ hổng càng có thể lan rộng: hệ thống ngân hàng xử lý khoảng 100 triệu giao dịch thanh toán mỗi ngày, với tổng giá trị khoảng 1,2 triệu tỷ đồng. Bởi vậy, không nên đánh giá thành công bằng số dự án AI hay mức độ tự động hóa. Thước đo đúng là dịch vụ có tốt hơn, rủi ro được phát hiện sớm hơn và khách hàng có được bảo vệ hay không. Thông tư 53 nên được xem là khuôn khổ để đổi mới có trách nhiệm, không phải rào cản cho đổi mới.